什么是迪康加密网关?
概念
补上加密体系中
“传输进出”的结构性缺口
业部署文档透明加密系统后,文件在终端上“落地即密文”,存储环节的安全解决了。但数据的实际泄密路径,大多不在“存”的环节,而在“传”的环节——员工从外部网盘下载明文文件、通过网页上传内部密文资料、用邮件把图纸发给外部人员、从公司 FTP 批量拉取数据。
透明加密管住了文件在终端上的状态,却管不住文件进出企业网络的动作。加密网关就是补这个缺口的角色。
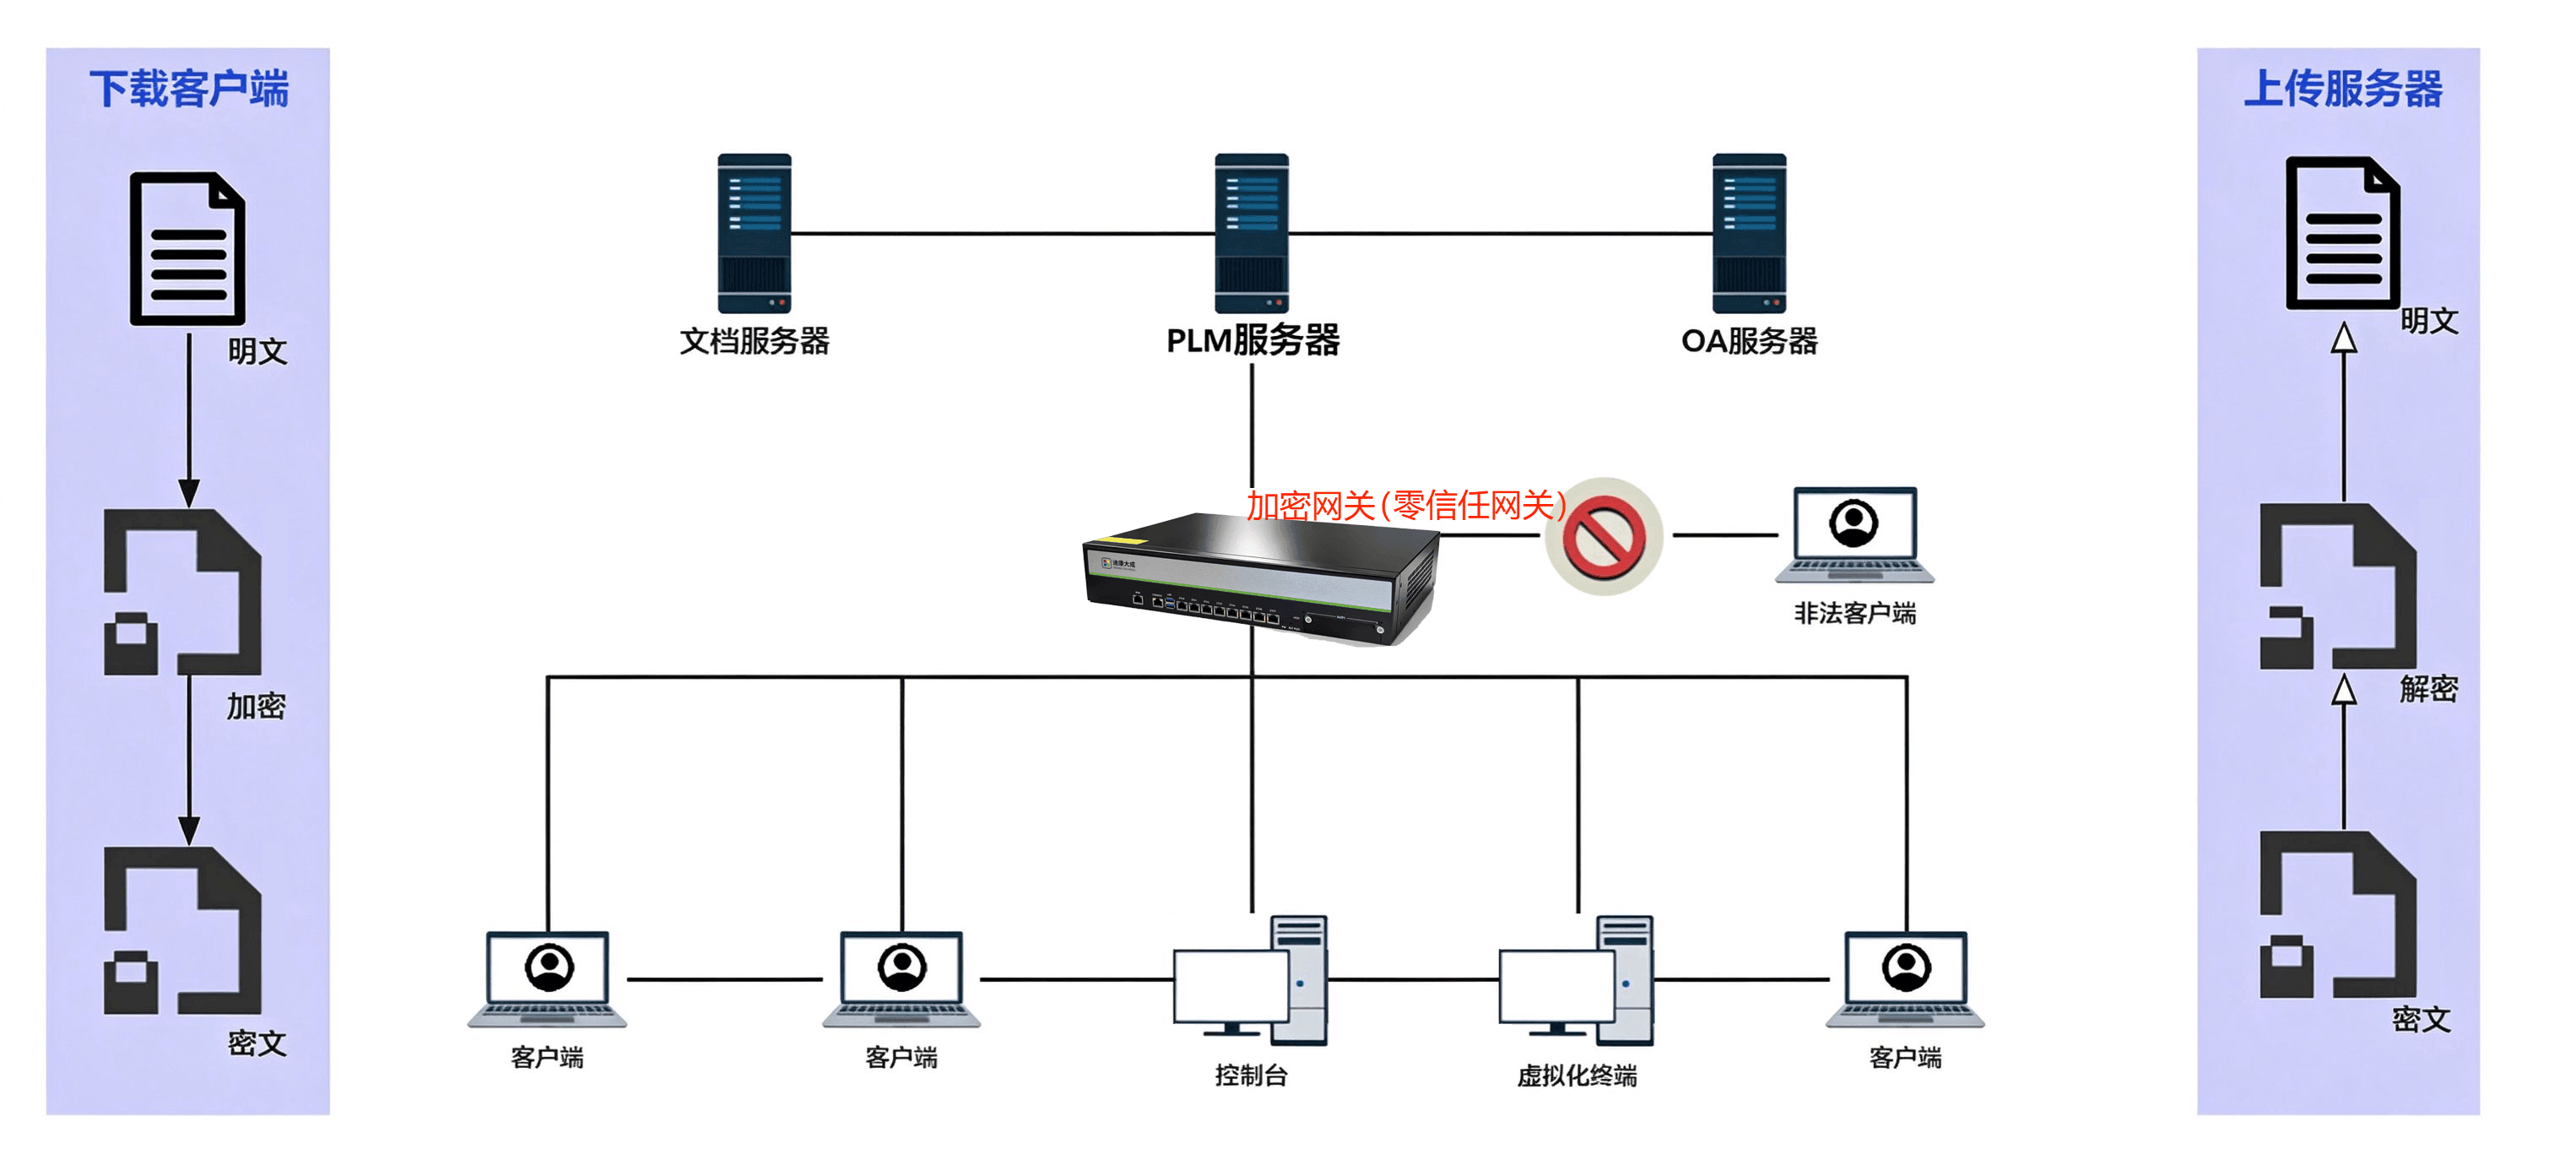
【服务器文档上传解密下载加密】
安全网关结合迪康端点一体化客户端,对服务器重要数据进行保护
下载加密:服务器中数据下载到本地强制加密,防止数据外泄。
上传解密:终端上的文档上传到服务器时自动解密,以明文存储文档,确保服务器上的文档安全。
【杜绝非法访问服务器】
杜绝所有非法计算机和非法进程对服务器访问,保障服务器的安全。一句话概括它的职责:出网解密、入网加密,全程不需要人工介入。
作用
加密网关解决的四类现实问题
把作用展开说,它补的不只是一道关口,而是一整套传输侧的管控逻辑。
🧩补上透明加密的作用域缺口
透明加密覆盖“存储与使用”,加密网关覆盖“传输进出”,两者衔接后,文件从落地、流转到外发才形成完整闭环,不存在“加密体系管不到的通道”。
⚙️
把人工审批变成自动策略
过去“这份文件能不能发给外部”依赖员工提交申请、管理员人工判断,既慢又不可靠。网关以白名单和 URL 规则替代人肉判断:名单内的协作通道自动解密放行,名单外保持密文或阻断。
🔗
统一管控碎片化传输通道HTTP/HTTPS 网页、各类网盘、企业系统、邮件、FTP——数据外发的通道多达十几种,逐一上终端管控插件既不现实也不稳定。网关在网络路径上统一收口,用一套策略覆盖主流协议。
📋
让进出行为可审计、可溯源
每一次上传下载的发起方、目标地址、文件处理方式都有日志记录,事后追溯“谁、在什么时间、通过什么通道、传了什么文件”成为可能。
具体实现
迪康安全加密网关
迪康安全加密网关是迪康端点安全一体化管理系统中负责网络出口统一管控的组件,覆盖 HTTP、HTTPS、FTP、FTPS 等主流文件传输协议,上述五类功能均有对应实现。
HTTP
HTTPS
FTP
FTPS
SFTP
URL 通配符规则实现指定站点的上传解密、下载加密;邮箱与域名白名单自动处理邮件附件;对 FTP/SFTP 协议做驱动层深度解析;并与透明加密、落地加密、外发阻断等模块共用同一终端代理,策略在管理端统一配置下发,覆盖 Windows、macOS、Linux 及主流信创操作系统。