
迪康端点安全一体化系统产品介绍
◉ Enterprise Endpoint Security Platform
迪康端点安全
一体化管理系统面向企业内网终端的集中安全管理平台,以「一个客户端、一个管理平台」为核心架构,将桌面管理、行为审计、文档安全、外设管控、网络管理、补丁管理、零信任访问整合为一体,实现全网终端的统一纳管、统一策略、统一审计。
桌面管理
行为审计
外设管控
网络管理
补丁管理
零信任访问
1UNIFIED CLIENT
1MANAGE PLATFORM
5OS PLATFORMS
8CORE MODULES
01 — Architecture
平台架构
C/S 架构,同时管理员通过浏览器即可登录管理平台,进行策略配置、状态监控、审计查询与运维操作,无需安装额外管理端软件。
A / 01
多平台客户端
一套平台统管覆盖企业办公终端、研发终端、生产终端及移动终端的全场景纳管需求。所有客户端统一接入同一管理平台,策略统一下发、日志统一汇聚、资产统一盘点,避免多产品堆叠带来的兼容性差、策略割裂、运维负担重等问题。
A / 02
计算机与用户
双重管理模式平台同时支持以「计算机」和「用户」两个维度进行管理:既适用于固定办公场景的设备管控,也适用于人员流动场景下「策略随人走」的精细化管控,灵活适配多种运维管理模式。
A / 03
灵活的组织
与权限体系支持组织架构同步(AD 域 / LDAP)、分管理账号、角色管理、策略集管理等功能,可按照部门、角色、终端类型灵活圈定策略作用范围,实现分级分权管理。虚拟角色按系统类型、CPU 架构、IP 地址等条件自动判定。
02 — Core Modules
核心功能模块
八大能力模块,从终端可见性到数据防泄密,从合规基线到零信任访问,一套客户端全部承载。
01桌面管理
让终端「看得见、管得住」
资产自动盘点自动采集终端硬件配置(CPU、内存、硬盘序列号、网卡等)与软件清单,实时掌握资产全貌及变更历史,告别人工台账。
远程运维远程协助(交互 / 旁观 / 独占模式)、实时屏幕、远程文件管理、进程 / 服务 / 启动项 / 计划任务管理、远程开关机,故障处理无需跑现场。
软件统一管理企业软件库集中分发安装包,支持全网批量安装 / 卸载、安装包上架审核、正版化检测、软件变化报警。
桌面标准化统一壁纸、屏保、定时关机 / 重启、待机锁屏、每日垃圾清理,规范办公环境。
文件分发向多台终端批量分发文件,支持分发后自动执行、条件分发与回执确认。
02外设与网络管控
收窄数据外泄通道
U 盘精细化管控允许、只读、只写、禁用、申请使用五种模式自由组合;支持加密 U 盘制作与授权,脱离授权环境无法读取,丢失也不泄密;接入全程审计留痕。
外设全面管控对光驱、刻录机、打印机、蓝牙、红外、串口 / 并口、1394、PCMCIA、便携式设备、无线网卡、USB 对拷线等物理通道进行黑白名单管控。
打印水印打印文件自动附加自定义水印(人员、IP、时间等),纸质文档外泄可溯源,支持按进程和打印机差异化生效。
网络访问控制网站黑白名单(内置上万条网址库)、HTTP 上传控制、邮件发送限制、终端防火墙(IP / 端口 / 程序级)、流量限制、违规外联报警并联动断网 / 锁屏。
03行为审计
让每一次操作「有迹可查」
本地审计文件操作、打印、应用程序、USB 使用、USB 文件操作、剪贴板、刻录、设备使用全量留痕。
网络审计浏览网站、网络搜索、邮件发送(含主题、正文、附件)、钉钉 / 飞书聊天内容、上传下载全程记录。
屏幕审计屏幕截图与屏幕录像按需开启,可按进程触发,兼顾取证需要与存储成本。
时间画像以图形化方式还原终端任意时间段的使用情况,精确到秒,程序运行、文档操作、网页访问一目了然。
Anything 全局检索跨日志类型按关键字、日期快速检索全网任意日志信息,取证效率倍增。
04文档安全
数据防泄密的最后防线
透明加密核心文档自动加密,授权环境内无感使用,非法拷出即为密文,支持按部门、按类型差异化授权。
外发管控禁止聊天程序、邮件、浏览器及自定义程序外发文件,外发需经审批;审批流程可按文件密级自动匹配,并支持企业微信、钉钉、飞书通知联动。
文档水印文字、点阵、图片、二维码四类水印,支持文档落地水印、移动 / 复制触发水印、外发自动加水印,拍照、截屏、打印均可溯源。
敏感文件管理敏感关键词扫描全盘涉敏文件并自动加密,窗口标题、聊天内容、邮件、打印等场景的敏感信息实时报警。
文档防勒索文档防火墙默认阻断所有未知程序访问文档,仅放行安全程序指纹库,勒索软件无法触碰核心文件,并留存防勒索日志。
文档备份文档修改、删除自动备份,支持按类型备份到本地或服务器,勒索、误删场景下可快速恢复。
泄密风险分析自动汇总文档外流途径、泄密事件、解密行为等数据,输出泄密风险画像与趋势统计,从「事后追溯」升级为「事前预警」。
05终端安全基线
从「能用」到「安全合规」
系统补丁管理漏洞检测、补丁库、全网补丁分发、安装日志、离线补丁下载工具,闭环修复操作系统漏洞。
安全基线管控禁用注册表 / 控制面板 / 任务管理器、禁止修改 IP / MAC / 计算机名、强制密码复杂度与账户锁定策略、强制开启防火墙、禁用 WSL、GUEST 账户等数十项加固项。
安全体检与风险报警全网终端合规检查,违规外联、硬件变化、软件变化、关键信息变化、磁盘空间不足、性能异常等自动报警,支持邮件、短信、客户端弹窗多渠道通知。
06行为分析与效能管理
安全之外,看见组织运行状态
效能报表基于审计数据输出工作效率、离职风险、加班情况、终端使用率、未关机等分析报表。
自定义标准支持自定义办公应用标准,让统计口径贴合企业实际管理需要。
管理洞察帮助管理者在保障安全的同时,洞察组织运行状态与资源使用效率。
07零信任访问
为关键业务加一道动态防线
四种部署模式内置零信任模块,支持桥接、策略路由、软件流量转发、云端四种部署模式,适配不同网络环境。
身份先行终端须经身份认证方可访问受保护应用,未认证流量不可达。
访问控制与审计支持流量加密、端口隐藏、访问权限控制与授权 / 非授权访问日志。
08高效运维工具箱
开箱即用,一站式覆盖
运维常用文件分发、远程协助、实时屏幕、远程开机、通知消息、密码重置。
信息与协同信息收集、问卷调查、USB 存储库、水印模板库、审批流程库。
场景覆盖IT 部门日常运维场景一站式覆盖,无需在多个工具之间来回切换。
03 — Scenarios
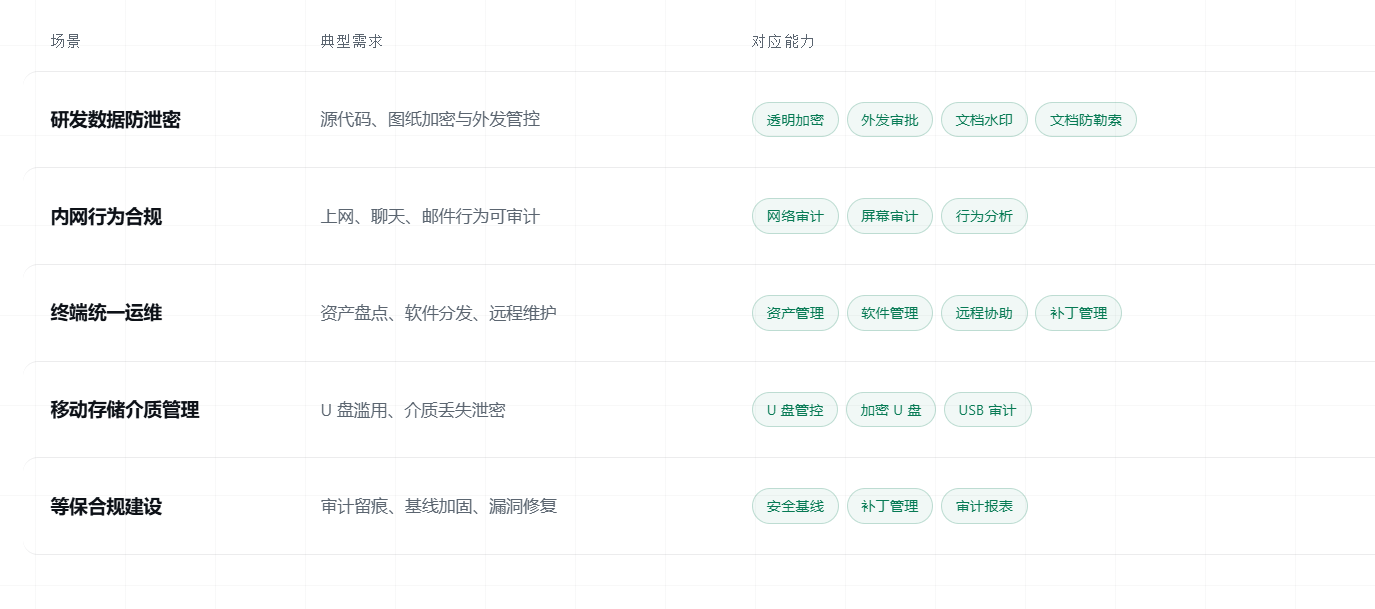
典型应用场景
从研发防泄密到等保合规,一套平台对应五类高频企业诉求。
04 — Value
产品价值
一体化、无感知、可追溯、全平台、分权分域——五个维度支撑企业终端安全治理。
V / 01
一体化架构,降低总体成本
一个客户端承载全部功能,一套平台统一纳管,避免多厂商产品堆叠带来的重复投资与运维复杂度。
V / 02
透明无感,安全不牺牲效率
加密、审计、管控均在后台自动完成,终端用户日常工作零感知、零学习成本。
V / 03
全程留痕,满足合规要求
完整审计日志与报表体系,直接支撑等保测评、内控审计与泄密事件取证。
V / 04
全平台覆盖,适配信创环境
Windows / macOS / Linux / 信创 / 安卓全面兼容,保护企业既有投资,平滑应对国产化替代。
V / 05
分权分域,适配大型组织
级联管理、分管理账号、策略集与角色体系,满足集团化、多分支机构的集中管控需求。