
迪康准入控制系统构建可管、可控、可视、可溯的 终端准入与网络控制体系
终端准入与网络控制需求分析
内网终端快速增长,传统"即插即用"模式隐患重重
随着单位信息化程度不断深入,网络接入环境日益复杂。外来设备随意接入、资产底数不清、 终端带病入网、违规外联频发等问题,正在成为数据泄露与病毒入侵的主要通道。
违规接入难管控
外来人员电脑、个人手机、私接路由器 / 无线 AP 随意接入内网,管理员无法感知、无法阻断。
资产底数不清
计算机、摄像头、打印机、交换机等设备数量多、类型杂,缺乏自动发现与台账管理手段。
终端不合规
补丁缺失、杀毒软件未装、弱口令、违规外联等问题终端带病入网,成为病毒木马传播的温床。
违规外联风险高
"一机两用"、双网卡混用、私接手机热点形成内外网跨网通道,极易导致数据泄露与病毒入侵,政务、医疗行业尤为突出。
哑终端成盲区
IPC 摄像机、网络打印机、IoT 设备等哑终端无法安装客户端,长期游离于管控之外。
来宾管理粗放
访客入网无审批、无隔离、无审计,存在较大安全风险,接待与追溯同样困难。
建设目标
六大目标,让每一台终端入网都有据可依
构建一套"可管、可控、可视、可溯"的终端准入与网络控制体系。入网必认证
所有终端及设备入网前必须经过身份认证与安全检查,未经授权一律阻断。
资产全掌握
自动发现、识别全网资产,建立实时动态台账,图形化呈现网段 IP 占用与风险状态。
终端必合规
20 余项安全基线检查,不合规终端隔离修复后方可入网,从源头压缩攻击面。
外联必监测
全网违规外联实时发现、自动阻断、精准溯源,破解"一机两用"顽疾。
权限最小化
按部门、角色、设备类型划分访问权限,来宾入网受控、访问区域可控。
业务高可用
旁路部署不改网、智能逃生不中断、双机热备高可用,确保业务连续性。
总体设计
旁路部署为主,多技术融合,双模式并行
采用"旁路部署为主、多种准入技术融合、客户端与无客户端双模式并行"的架构, 覆盖「发现—认证—检查—授权—监控—处置—审计」全流程。行业主流 NAC 产品均采用旁路部署, 支持 802.1X、Portal、MAB、策略路由等多种认证方式混合使用,并配备双机热备、一键逃生等容灾机制, 本方案参照这一成熟路线设计。
LAYER 01 统一管理中心(B/S 架构)
准入控制 资产管理 安全安检 违规外联 审计溯源
LAYER 02 准入控制层 · 多技术并行
VARP 802.1X 数据镜像 策略路由 透明网桥DHCP MAB VLAN Portal
LAYER 03 终端执行层
Windows 客户端 信创客户端 苹果客户端 安卓客户端无客户端 Web 注册认证 哑终端 / 来宾 / 移动设备
LAYER 04 联动扩展层
AD / LDAP 钉钉 企业微信 第三方 API 级联管理 大屏展示 GIS 地图
部署设计:不改变原有网络结构
💻
旁路部署准入设备旁挂于核心 / 汇聚交换机,通过策略路由、镜像、VARP 等方式引流,兼容多网段、有线 / 无线 AP、跨 NAT、VRRP 等复杂环境。
🤝
高可用支持 VRRP 双机热备与本地 Radius 服务双机热备,认证异常时自动放行兜底,避免单点故障。
🏗️
级联部署大型多分支网络通过级联管理实现单点登录、策略同步、报警上送、级联大屏,"一屏看全网"。
🔓
智能逃生当放行数量 / 放行率低于阈值或阻断率高于阈值时自动关闭准入控制,与主流厂商"一键逃生、认证源异常自动放行"的容灾设计一致。
核心功能
六大核心能力,覆盖准入全生命周期
从终端接入的第一秒开始,认证、安检、授权、监测、处置、审计环环相扣。
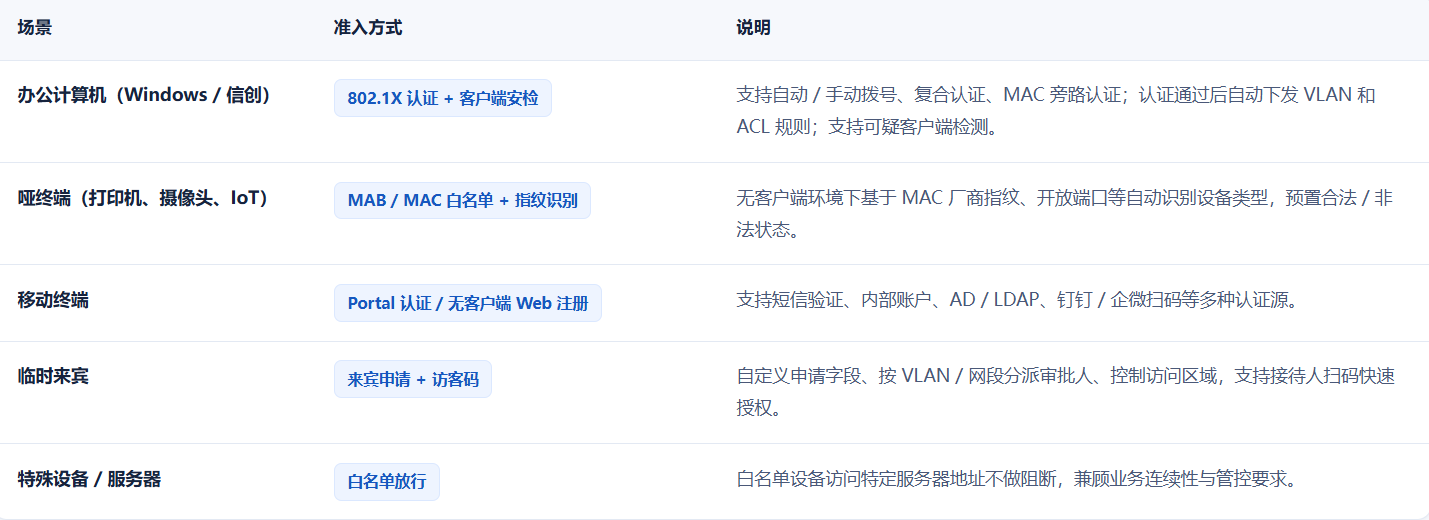
3.1 终端准入控制按设备类型匹配差异化准入方式,办公终端强认证、哑终端指纹识别、移动终端与来宾受控接入。
3.2 全网资产发现与管理
双引擎发现,让每一台设备都出现在台账上。
3.3 终端安全检查与合规准入
覆盖 Windows、信创、苹果、安卓四大类终端,20 余项检查项。
典型应用场景
政务、医疗、大型企业多分支的落地实践
不同行业的网络形态与合规要求各异,准入策略也随之差异化组合。
🩺
医院内网准入
HIS / LIS / PACS 等核心系统集中,终端类型复杂(办公 PC、移动护理终端、自助机、摄像头)。 部署准入系统后发现并限制违规准入行为;对哑终端按 MAC 指纹识别准入; 来宾患者及家属通过 Portal 隔离上网;移动护理终端频繁切换内外网时,通过合法出口白名单管控外联风险。
🏛️
政务内网违规外联治理
针对政务终端"一机两用"顽疾,采用"准入认证 + 底层外联阻断 + 日志溯源"组合: 入网先认证、终端装客户端强制外联检测、违规秒级断网报警,外联日志统一汇聚支持事后追责, 满足保密检查要求。
🏢
多分支级联管控
总部部署中心节点,各分支机构部署工作节点,通过级联管理实现全网单点登录、策略统一下发、 报警集中上送和级联大屏,实现"一屏看全网",降低多分支统一运维成本。