
U盘管控一体化建设方案
移动存储与外设管控◉ 端点安全一体化 · 数据防泄密
U盘管控
一体化建设方案基于迪康端点安全一体化系统功能架构编写,融合业界主流数据防泄密厂商的成熟案例经验,可作为立项方案、投标技术方案或客户实施蓝本。
未注册不可用
使用时受约束
拷出后不失控
全过程留痕迹有审批 · 有登记 · 有追责
项目背景与需求分析
为什么要把U盘管控单独立项
1.1 为什么要单独把U盘管控立项
U盘是内网安全中"风险最高、管理最乱、意识最淡薄"的三高区域。在多数企业的数据泄露事件中,移动存储介质相关泄露长期占比三成以上,且呈现三个鲜明特点:
特点 01
主体是无意而非恶意
大量泄露源于"图方便"——把公司资料拷回家加班、用私人U盘在内外网之间摆渡、离职前"留个纪念"。真正商业间谍式的窃取反而是少数。管控设计不能以"抓坏人"为唯一目标,而要让"无意的违规"在技术上无法发生。
特点 02
痕迹几乎不可查
一次U盘拷贝在操作系统层面只留下极其有限的痕迹,传统手段(文件服务器日志、上网行为日志)完全覆盖不到"本地拷贝到U盘"这一动作。没有专门的审计机制,事后调查基本无从下手。
特点 03
业务上无法彻底禁用
制造业要拷图纸给外协厂,医疗要拷影像给会诊专家,设计院要交付成果文件,政务系统有内外网数据摆渡的合规需求。简单禁用U盘的单位,最终都演化出两种结局:业务停摆被迫放开,或制度空转人人违规。
正确打开方式:技术上做到"未注册不可用、使用时受约束、拷出后不失控、全过程留痕迹",制度上做到"有审批、有登记、有追责"。
1.2 风险现状评估框架
项目启动前,建议按以下六个维度做现状评估(可由系统审计期数据自动产出):
🔹介质底数全网在用过U盘数量、个人/外来介质占比
未注册介质占比 >30% 为高风险
🔸使用频率日均U盘接入次数、活跃介质数
高频使用但无管控 = 高风险
🔸敏感流向涉及图纸/代码/客户资料的拷贝次数
有敏感拷贝且无审批 = 极高风险
🔸病毒暴露内外网混用介质数量、查杀记录
存在摆渡历史 = 高风险
🟢外带规模携介质出差/外出的频次
外带介质无加密 = 高风险
🔸追溯能力现有条件下完成一次拷贝取证所需时间
无法取证 = 体系性缺失
行业典型场景与需求差异
策略设计必须分行业对待
不同行业的U盘使用场景差异极大。以下梳理四类典型行业需求(参考了制造业、医疗、设计院所、政企等行业主流厂商的落地案例共性):
🔵2.1 制造业 / 研发型企业
核心资产:源代码、PCB图纸、三维模型、工艺文件、BOM表
典型场景:研发拷图给外协加工厂、售后拷固件到现场烧录、工程师出差携带资料
核心诉求:拷出去的资料必须加密、外带介质必须防丢、外协交付要可控(限定打开次数/期限)
行业要点:外协交付场景多,"受控外发"能力比"禁止拷贝"更重要。
🟠2.2 医疗机构
核心资产:患者病历、影像数据、检验报告、科研数据
典型场景:医生用U盘拷影像参加会诊、科研数据拷贝、患者拷贝自己的检查资料
核心诉求:患者隐私保护(合规刚性要求,泄露即违法)、外来U盘防病毒(勒索病毒高发区)
行业要点:《个人信息保护法》《数据安全法》下,患者数据泄露的合规后果远重于一般企业,审计留痕是硬指标。
🟢2.3 设计院 / 工程公司
核心资产:设计图纸、勘察数据、工程造价文件
典型场景:向甲方交付成果(通常走U盘)、施工现场资料传递、多专业协作
核心诉求:交付介质要"看起来正常"(甲方拿到能直接用)、内部协作要防二次扩散
行业要点:成果交付无法避免,加密U盘的外部授权使用能力(免装客户端、密码访问)是关键。
🔴2.4 政府 / 事业单位
核心资产:公文、档案、人口/法人数据、未公开政策文件
典型场景:内外网数据摆渡(合规刚需)、会议材料拷贝、下级单位报送数据
核心诉求:摆渡行为审计留痕(纪检要求)、介质统一配发统一定制、违规外联联动管控
行业要点:等保测评和保密检查是驱动力,"专盘专用、登记在册"是基本要求。
参考案例
覆盖三种典型落地模式,供方案撰写时引用或类比
某精密制造企业 —— "五步法"从混乱到全控
客户背景:千人规模数控设备厂商,研发中心300余人,外协加工厂20余家,图纸外发频繁。痛点:曾发生外协厂将含图纸的U盘遗失事件,虽然最终未造成泄密,但管理层意识到"图纸是明文出去的,丢了就是事故"。同时内部U盘使用混乱,个人U盘与办公U盘混用,病毒屡杀不绝。
方案要点
摸底:上线审计模块运行一个月,盘点出全网400余支U盘,其中未注册个人U盘占60%,拷贝行为日均200余次——数据震惊了管理层,为后续收紧争取了决策支持;
定类:U盘统一配发,分"内部办公盘"(注册授权)和"外协交付盘"(加密U盘)两种;
定策:研发/办公终端默认禁用个人U盘,注册盘按部门授权;外协交付一律使用加密U盘,设定90天有效期和打开次数;
联动:拷出文件自动加密,外协厂凭密码专用程序读取,到期自动失效;
运营:每月发布U盘使用审计报告,违规使用与部门考核挂钩。
某三甲医院 —— 患者数据"拷不出、可追溯"
客户背景:区域三甲医院,信息化程度高,医生长期使用U盘拷贝影像资料用于会诊和学术交流。痛点:患者影像资料含个人敏感信息,明文拷贝无审计,存在重大合规隐患;检验科曾因外来U盘带入病毒导致业务中断数小时。
方案要点
全院终端禁用个人U盘,统一配发定制U盘(盘体激光蚀刻编号);
医生拷贝影像资料须通过科室主任线上审批,审批记录与拷贝记录绑定存档;
外来U盘(设备厂商维护、学术交流)一律只读,写入需信息科临时授权;
所有U盘文件操作日志保留三年,满足《个人信息保护法》下的审计要求。
总体技术架构
四层架构 + 三大核心技术原理
4.1 架构分层
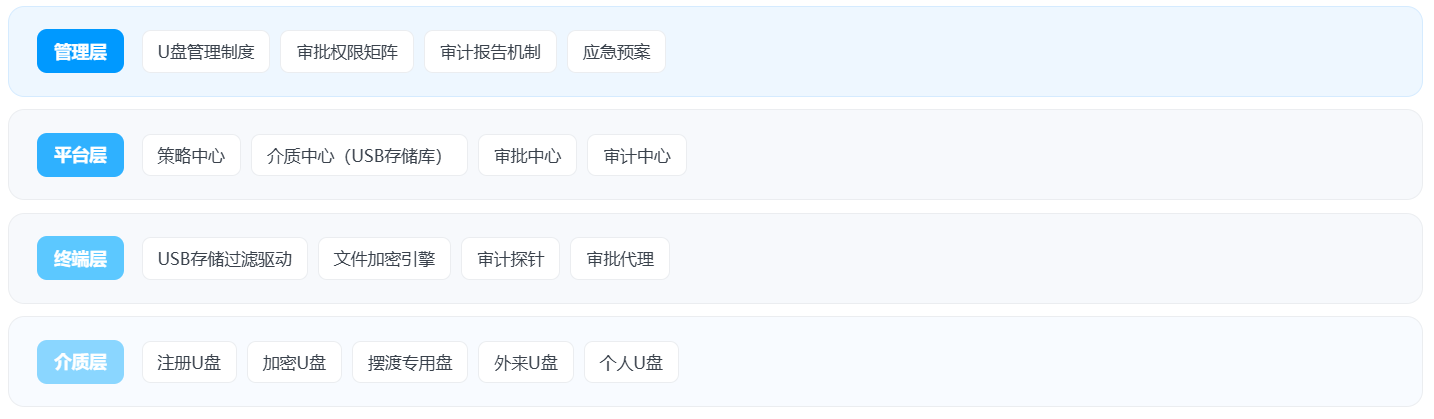
4.2 核心技术原理
🔵驱动层 USB 过滤
在系统USB存储驱动栈中植入过滤驱动,介质插入时首先捕获其硬件标识(VID/PID/序列号组合),与平台介质库比对后才决定是否挂载卷——未识别介质在系统层面直接表现为"无法识别设备",而非简单的软件弹窗提示,技术上不可绕过(安全模式下同样生效,且客户端可禁用安全模式启动)。
🟠介质唯一身份
以硬件序列号为介质身份证,支持按单支U盘设策略(如"仅张三的U盘可在财务终端使用"),也支持按组批量管理(如"研发部所有注册U盘")。
🟢文件级动作捕获
对授权挂载的U盘,在文件系统层记录每一次创建、复制、删除、重命名操作,含源路径、目标路径、文件名、大小、操作用户、时间——这是事后取证的核心数据。
详细功能设计
介质全生命周期 · 五种管控模式 · 加密技术 · 取证级审计 · 审批流 · 协同策略
5.1 介质全生命周期管理
采购
统一渠道采购、登记预注册
介质入库登记,硬件ID录入介质库
发放
按人/按部门授权绑定
授权策略下发,绑定使用人
制作
普通盘制作为加密盘
加密U盘制作工具,批量制作
使用
按策略矩阵读写,全程审计
五种管控模式、文件操作审计
借用
临时借走线上审批
申请审批流,限时授权
变更
转岗、部门调整重新授权
授权变更,历史记录保留
报废
介质注销、数据销毁确认
远程吊销授权,报废审计记录
5.2 五种管控模式详解
模式一 允许使用
正常读写,全量审计
适用:经授权的注册U盘在授权范围内使用
可选增强:拷出敏感文件自动加密、拷出自动加水印
模式二 只读
终端可向U盘拷贝文件,禁止从U盘读回任何内容
适用:外来U盘拷入资料(防摆渡病毒带入)、成果交付专用盘
典型配置:外来U盘默认只读 + 申请写入
模式三 只写
只能从U盘拷入终端,禁止拷出
适用:数据采集终端(如车间工控机回传数据)、摆渡U盘内网侧
可选增强:拷入文件自动杀毒扫描联动
模式四 禁止使用
插入后系统不识别,弹窗提示违规
可选:记录违规事件并告警给管理员
适用:个人U盘默认策略、涉密终端全禁
模式五 申请使用
插入U盘后自动弹窗发起申请,管理员审批通过方可使用
支持设置授权有效期(本次/当天/指定天数)
审批通知可对接企业微信 / 钉钉 / 飞书,手机一键审批
5.3 加密U盘技术细节
普通U盘通过专用工具制作后变为加密介质,分为启动区(免安装安全组件)与数据区(密文存储)。
外部使用流程
插入未装客户端的外部电脑,自动运行启动区组件;
输入访问密码(可设定复杂度要求);
通过专用资源管理器访问数据区,明文不落盘、禁止另存、禁止复制出数据区(可选策略);
管理员可远程设置:外部可用时长(如72小时)、可用次数、启动密码有效期。
丢失场景安全链:U盘丢失 → 拾获者无密码无法启动数据区 → 即便获知密码,管理员远程吊销后该盘永久失效 → 盘内数据始终为密文,物理拆解读出的也是乱码。