
堡垒机按需授权
迪康堡垒机按需授权
以“人员+角色+时段”三维精细授权为核心,堡垒机把运维权限从“一次授权长期有效”变成“按需申请、按角色分配、按时段生效”。不同人员对应不同角色与资产范围,敏感操作按流程申请临时权限,权限到期自动回收,做到“该给的人给得到、不该碰的碰不着、过期权限留不住”。
功能详解
迪康堡垒机把权限管理从“一人一堆资产”的粗放模式,细化为“谁、以什么身份、在什么时间、能操作哪些资产”的多维模型。授权不再是一次性配置,而是随人员、角色与时段动态变化的持续过程,让最小权限原则真正落地。
按人员授权
【精确到人】
权限直接绑定到具体账号与人员,谁拥有哪台服务器的登录权、哪些操作能执行,都有明确记录,不再依赖“运维组全员”这类模糊分组。
【属主与代维】
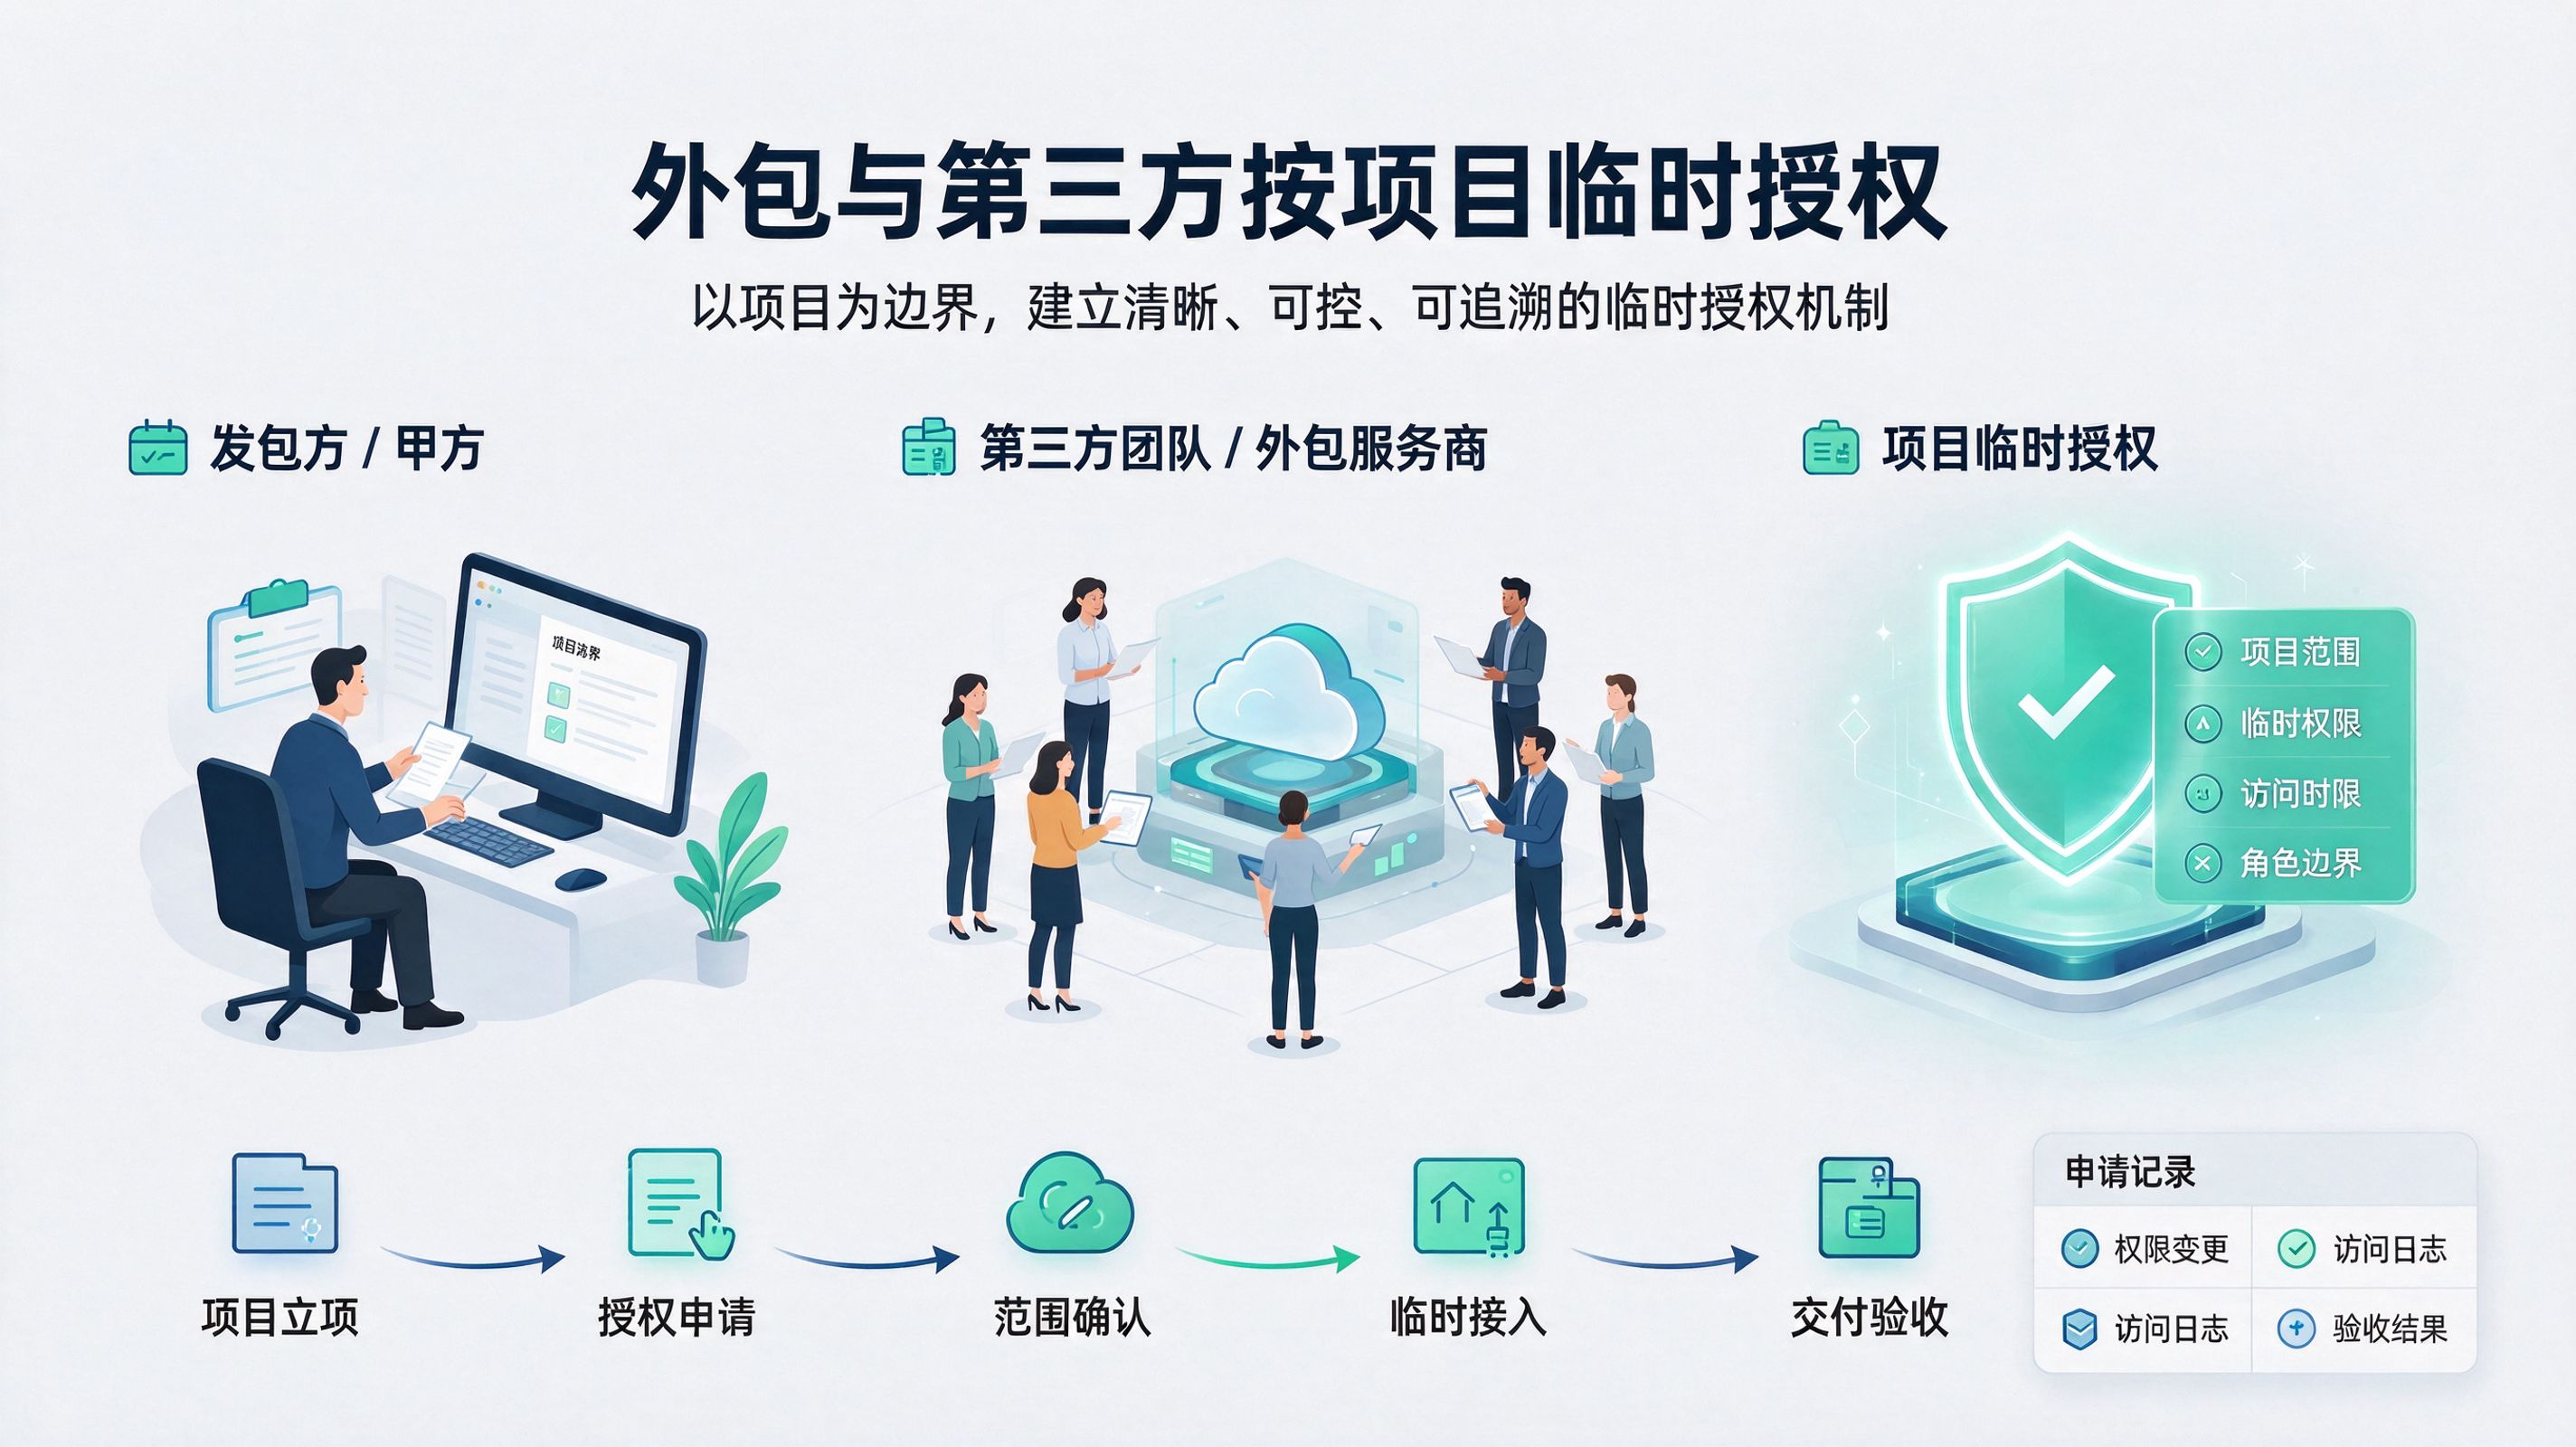
为资产设定属主责任人,属主可对本资产发起授权申请或审批;外包代维人员按项目单独授权,项目结束权限同步回收。
【入职离职联动】
与组织架构、AD/LDAP 同步,人员入职自动继承岗位权限、转岗自动调整、离职自动禁用账号并回收全部授权。
按角色授权
【角色建模】
按系统管理员、网络管理员、数据库管理员、应用运维、安全审计员等职责划分角色,每个角色对应一组资产范围与操作权限。
【操作级权限】
权限细化到命令级别,可限制危险命令(如 rm -rf、DROP、shutdown)、文件上传下载与端口转发,读、写、执行按需分配。
【角色继承】
支持角色层级与权限继承,高一级角色覆盖低一级权限,避免为每个人员单独配置,也避免权限叠加失控。
按时段与按需申请
【时段限制】
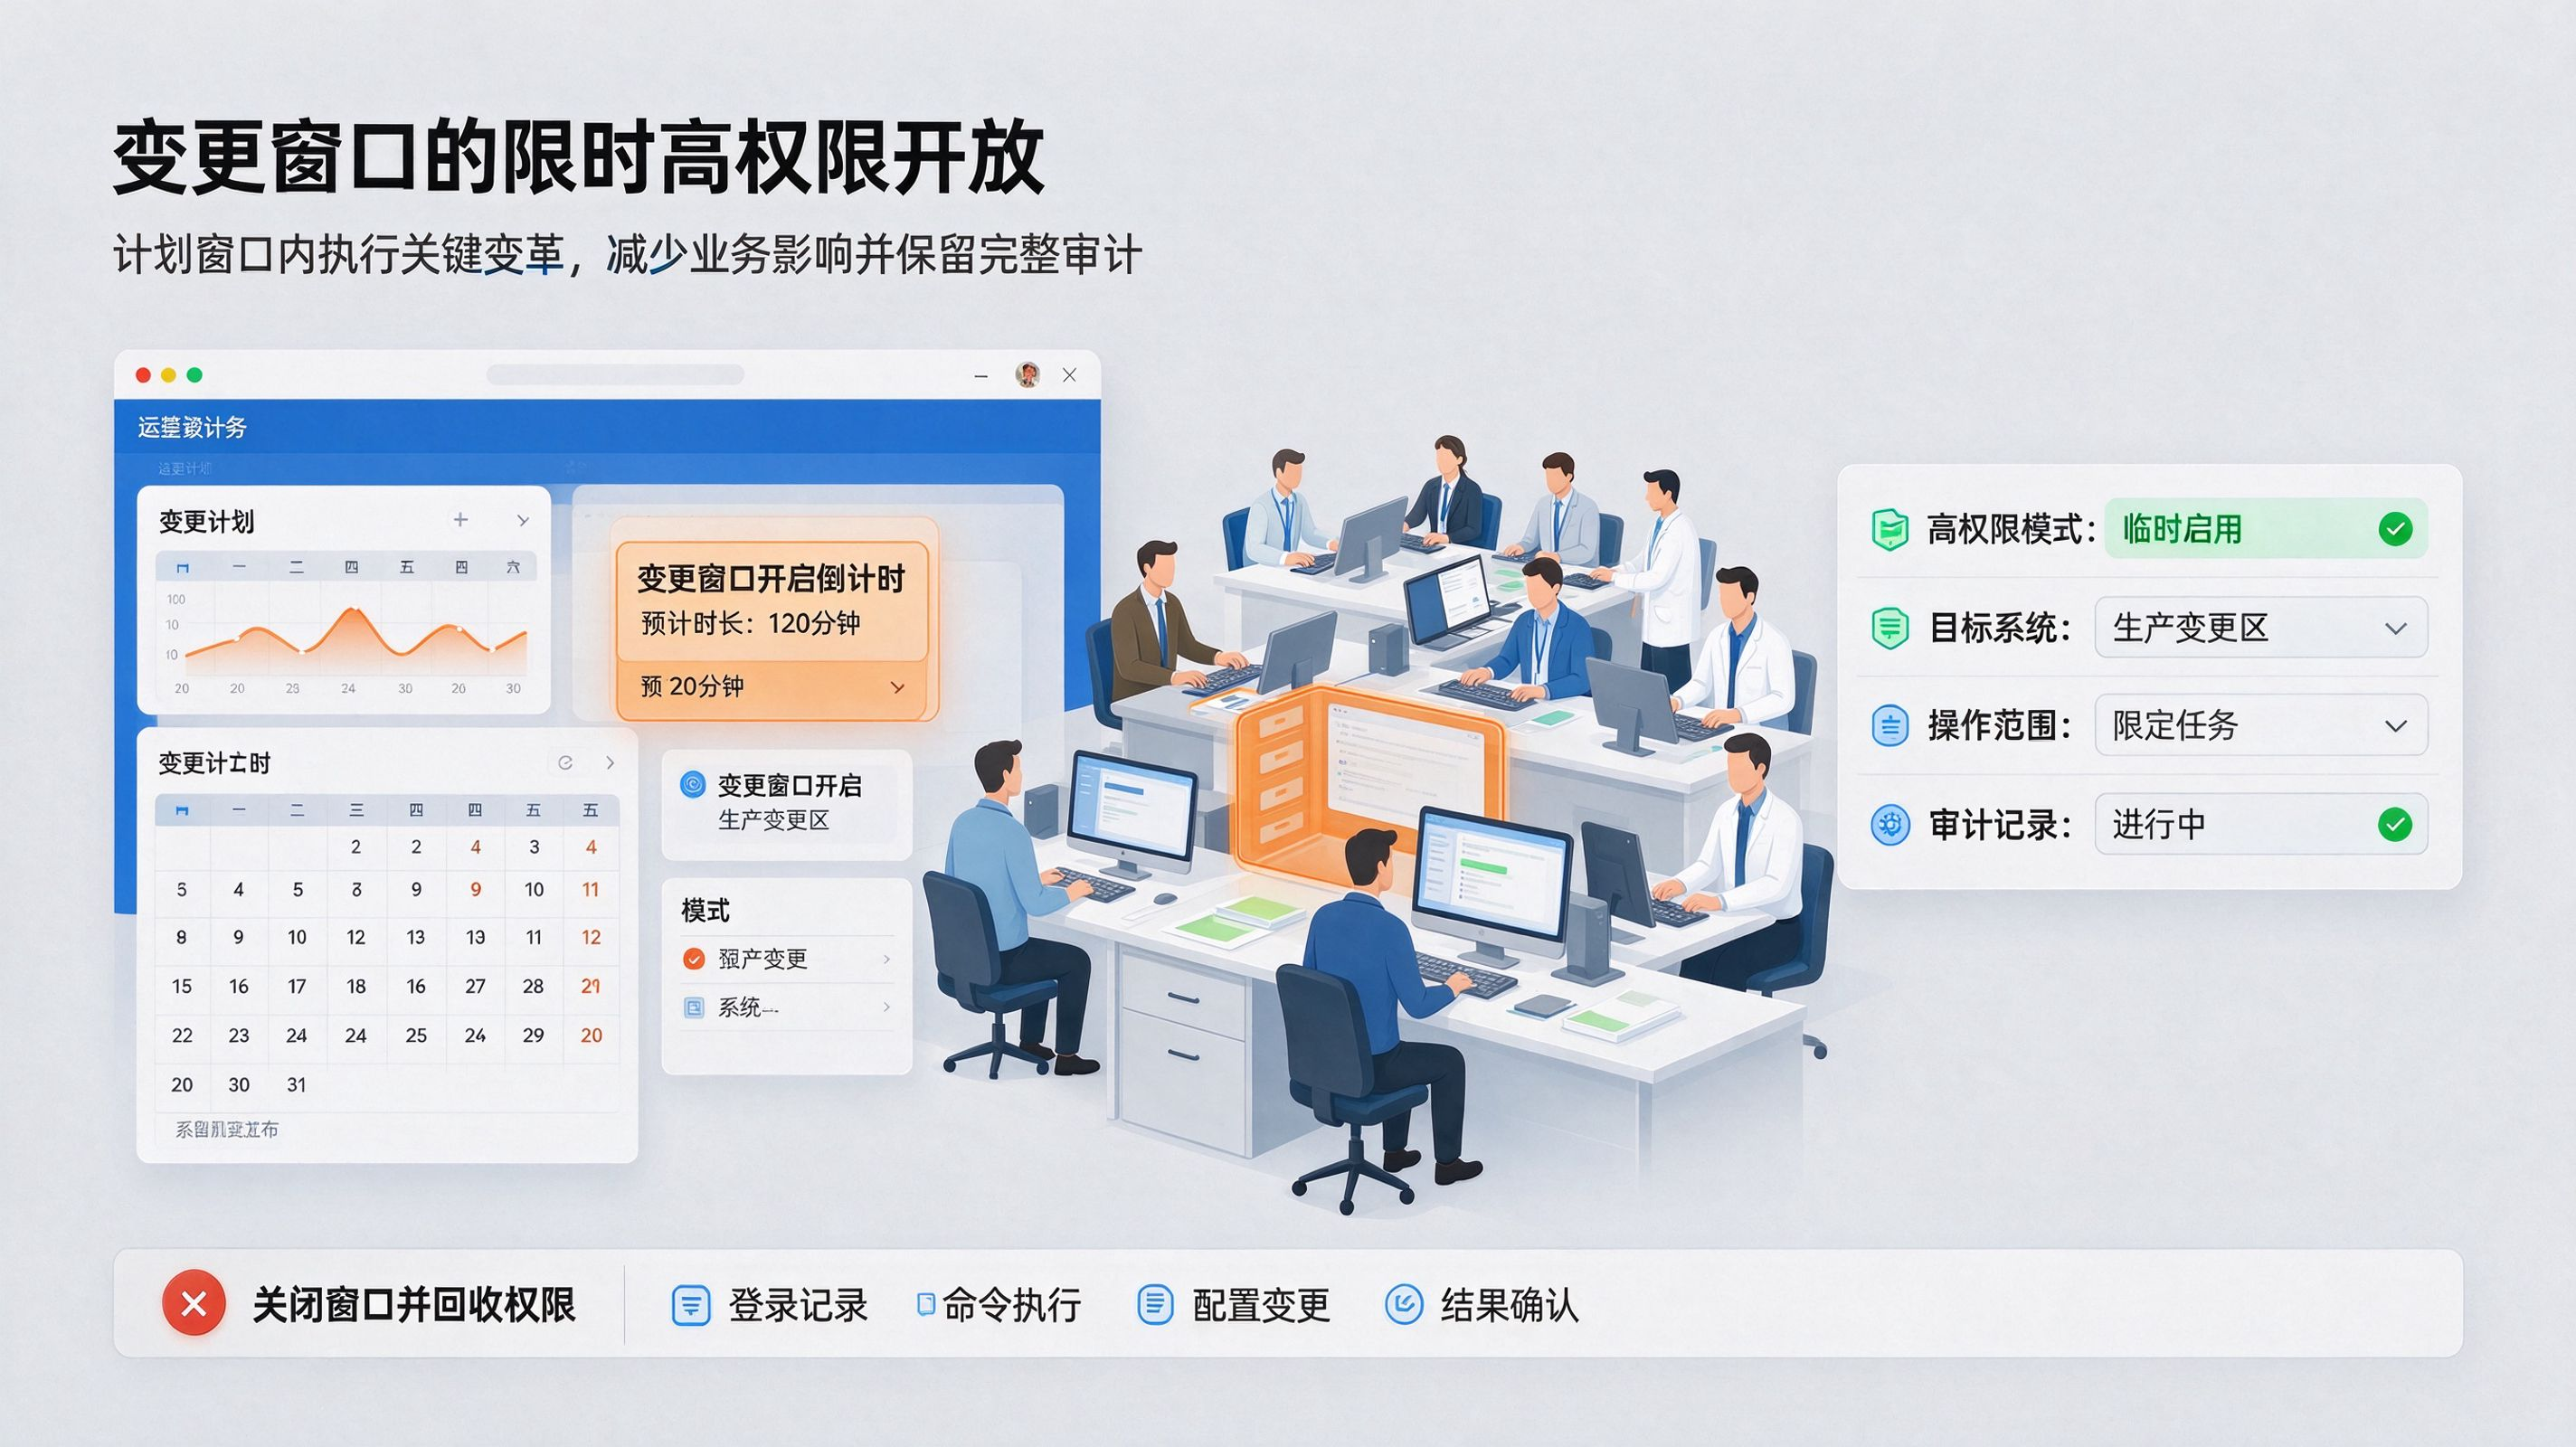
权限可设定生效时段与工作日历,仅在工作时间或变更窗口内可用,非授权时段登录直接被拒绝,夜间误操作与越权风险显著降低。
【临时申请】
运维人员可按需发起临时权限申请,注明资产、操作与时长,审批通过后按时段自动生效,到期自动回收,不留下长期敞口。
【审批留痕】
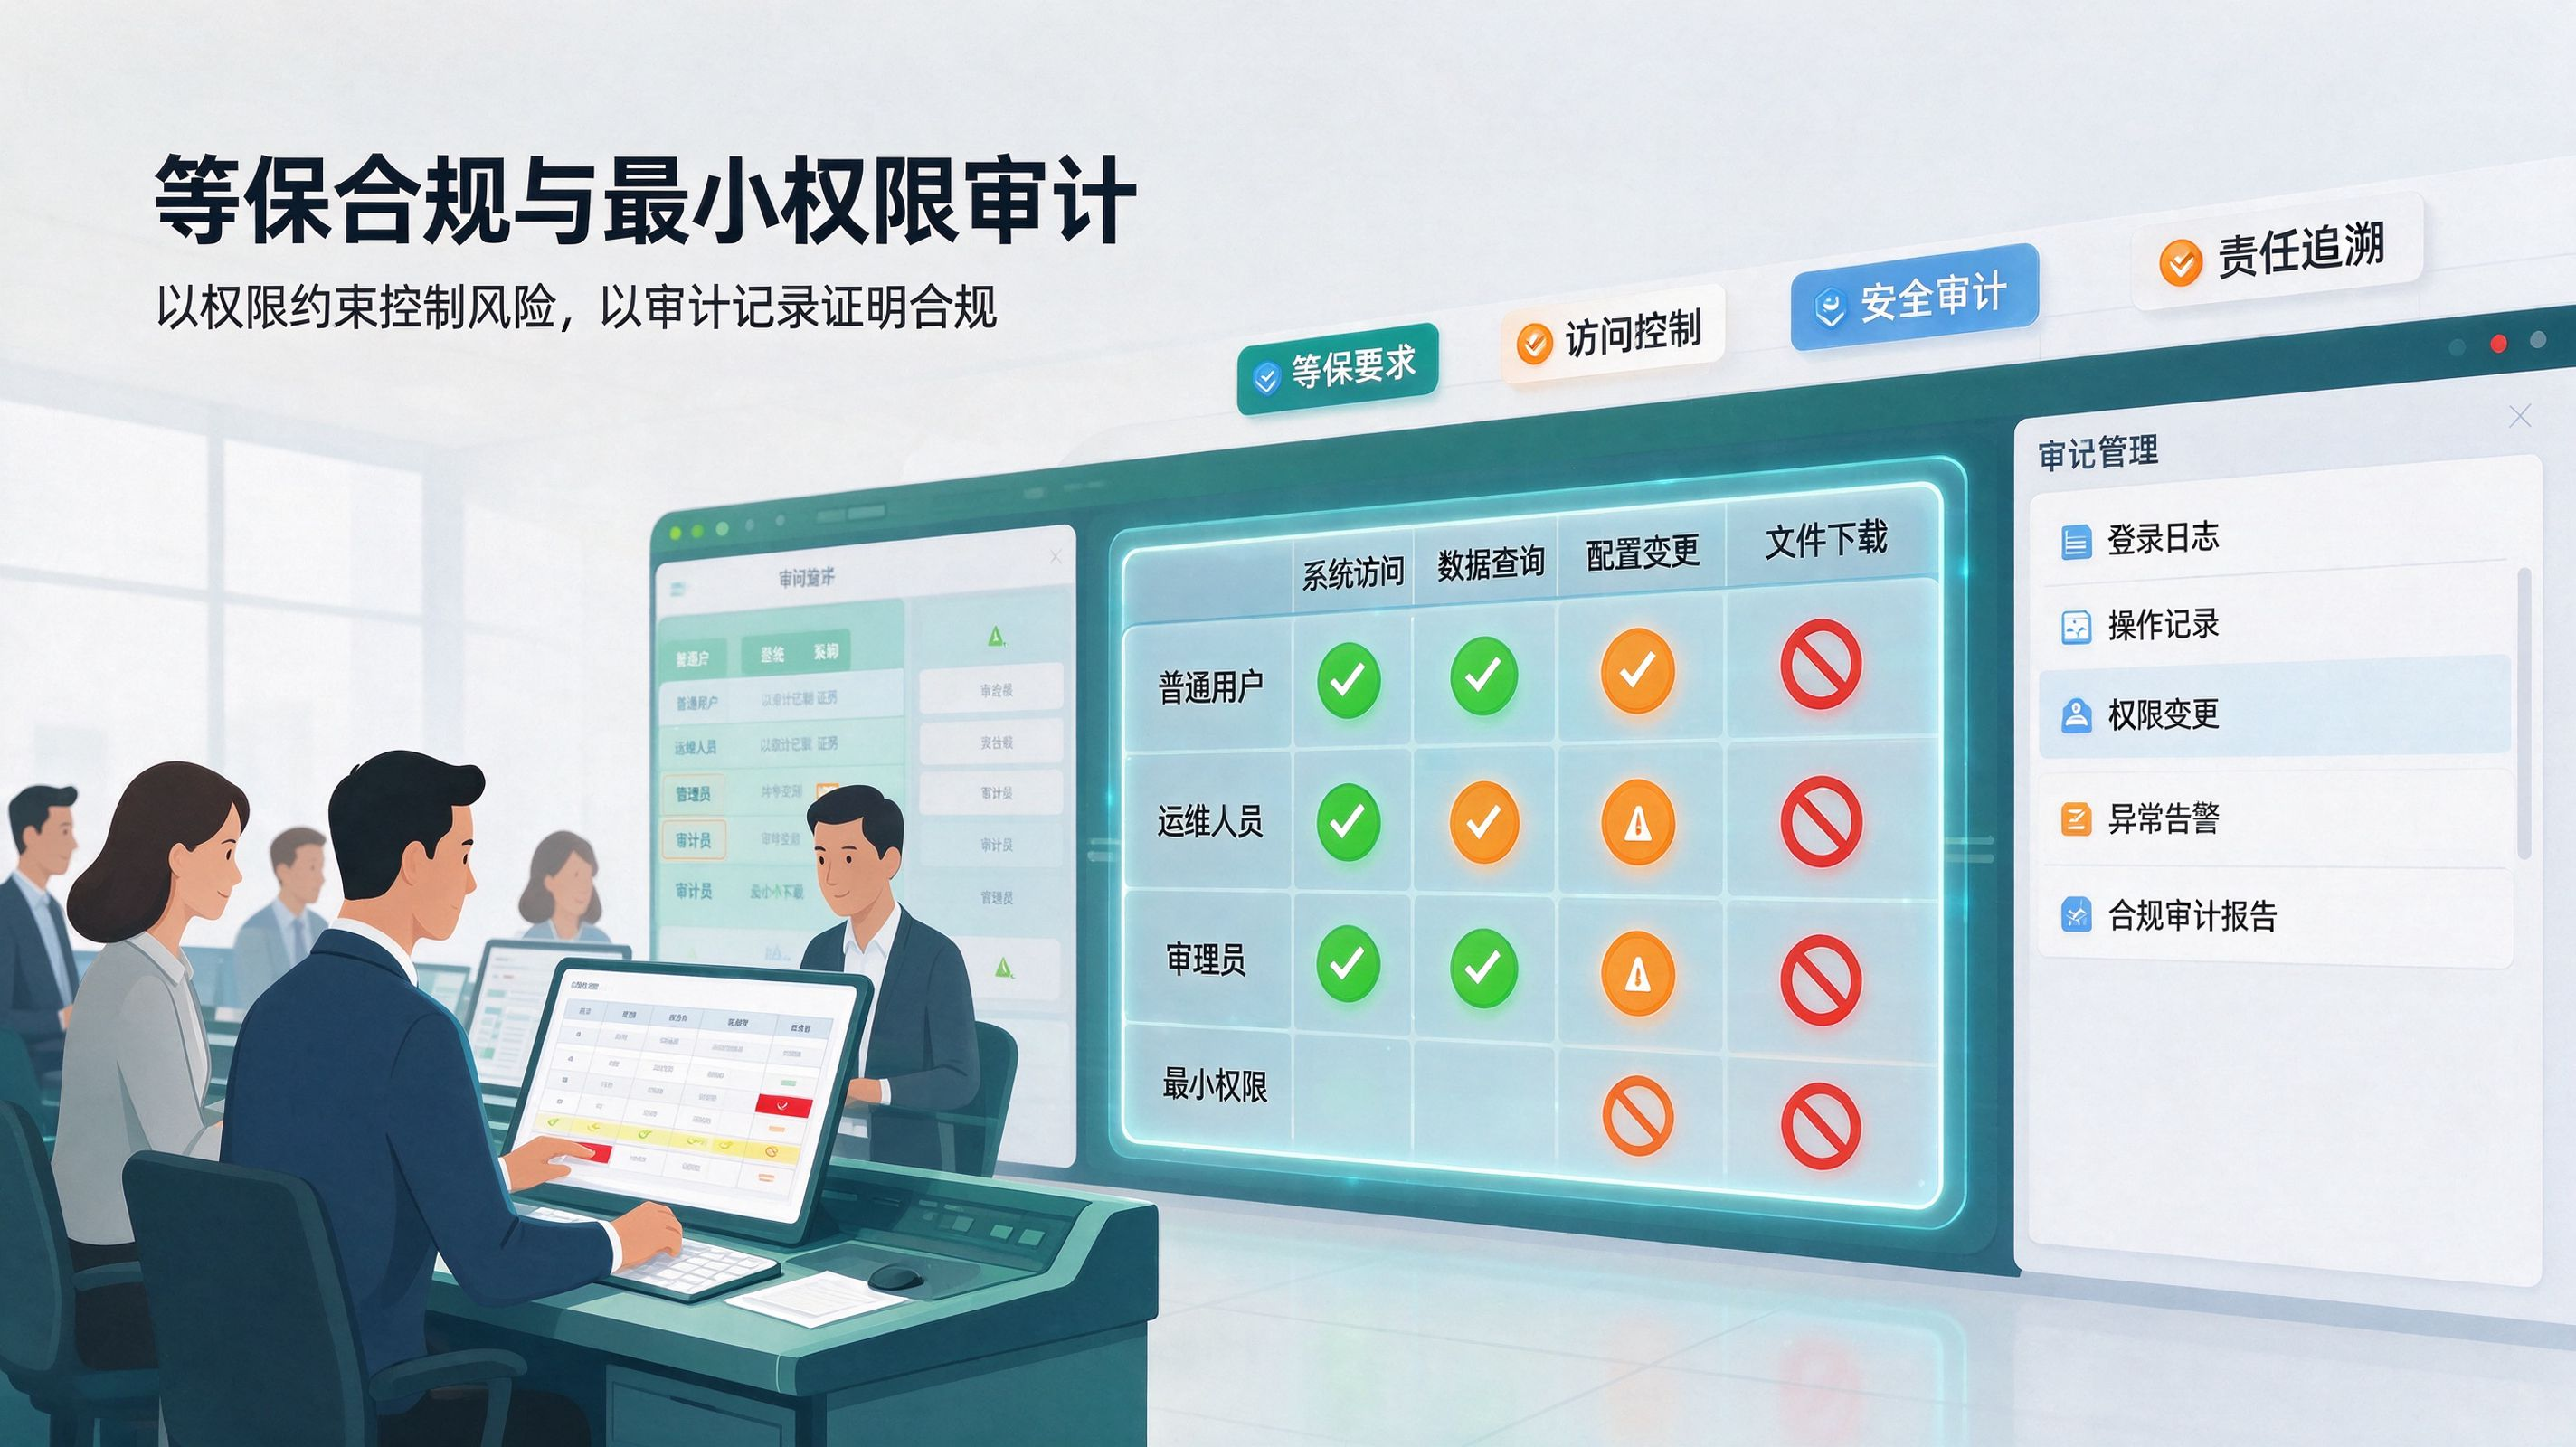
每笔授权都有申请人、审批人、授权范围与有效期记录,授权变更同样留痕,事后可核对“为什么当时有这份权限”。
典型场景
迪康堡垒机按需授权已服务多个政企行业
外包与第三方按项目临时授权
变更窗口的限时高权限开放
等保合规与最小权限审计
产品优势
三维精细授权、按需临时开放与权限全周期可审
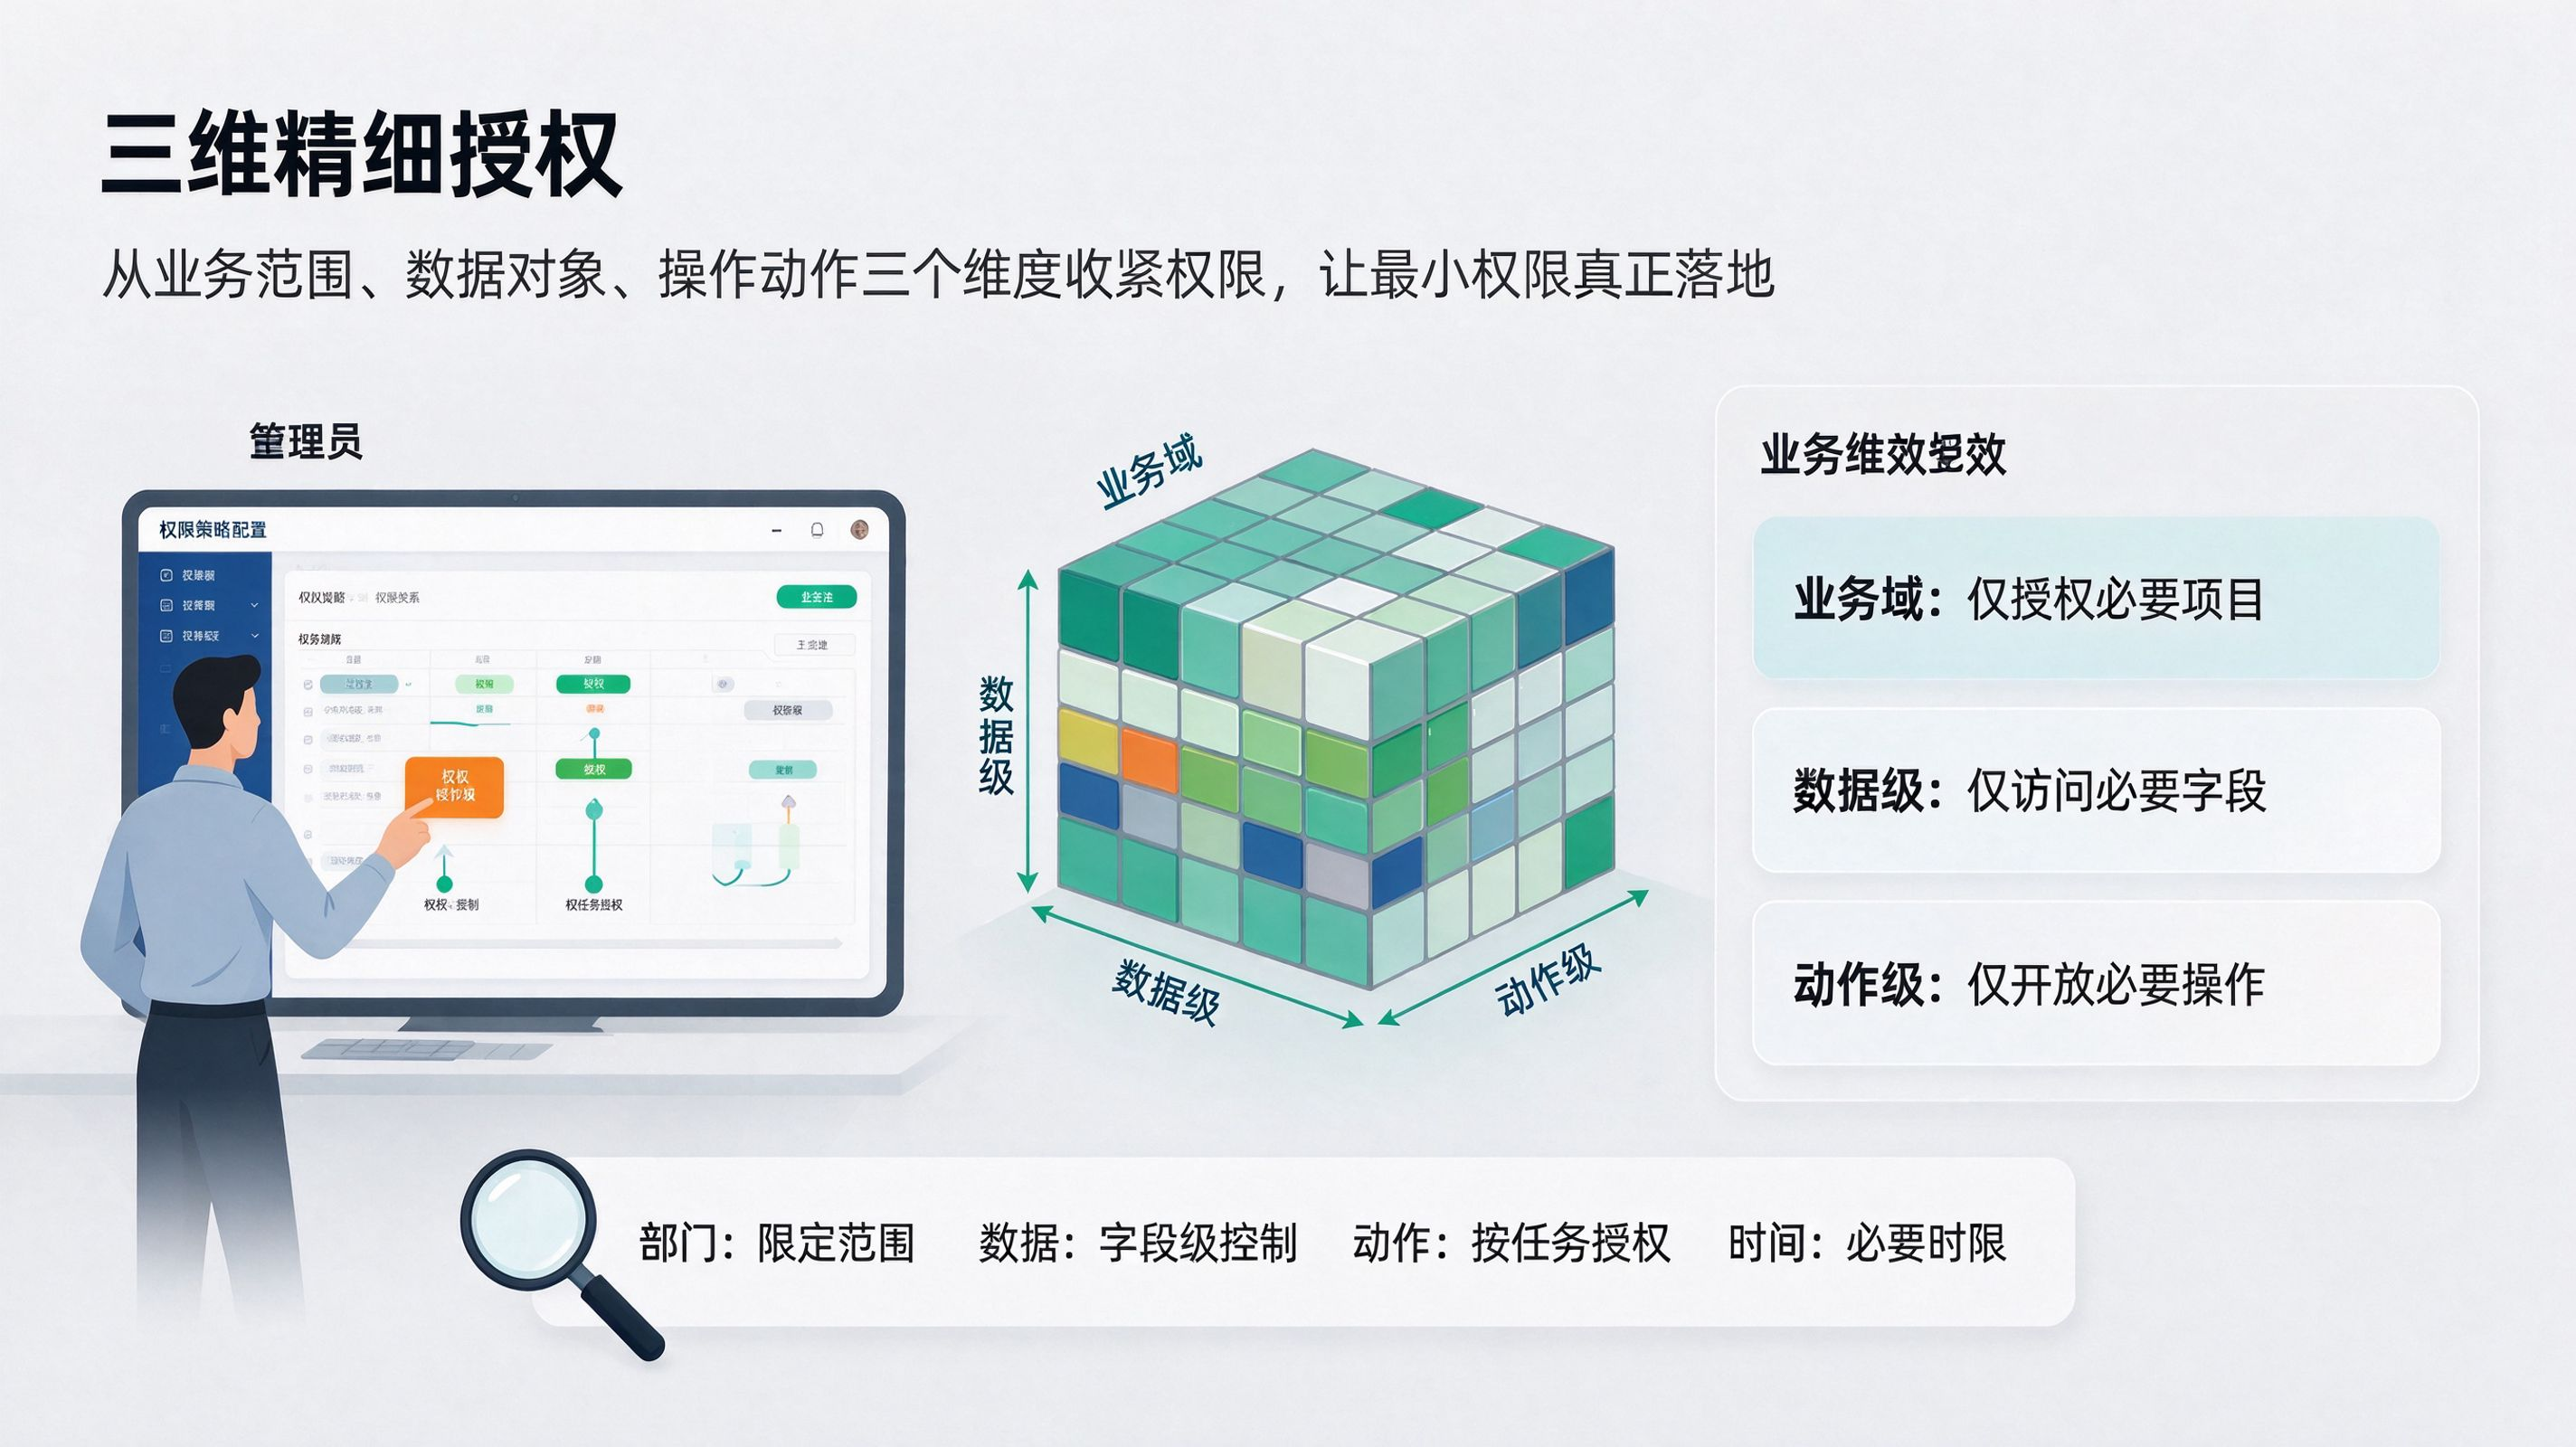
三维精细授权,最小权限“落得下”最小权限原则人人都懂,但“运维组都能登全部服务器”往往才是现实。按人员、角色、时段三维授权,把权限从“一锅端”拆到具体资产与具体命令,原则才真正变成可执行的配置。
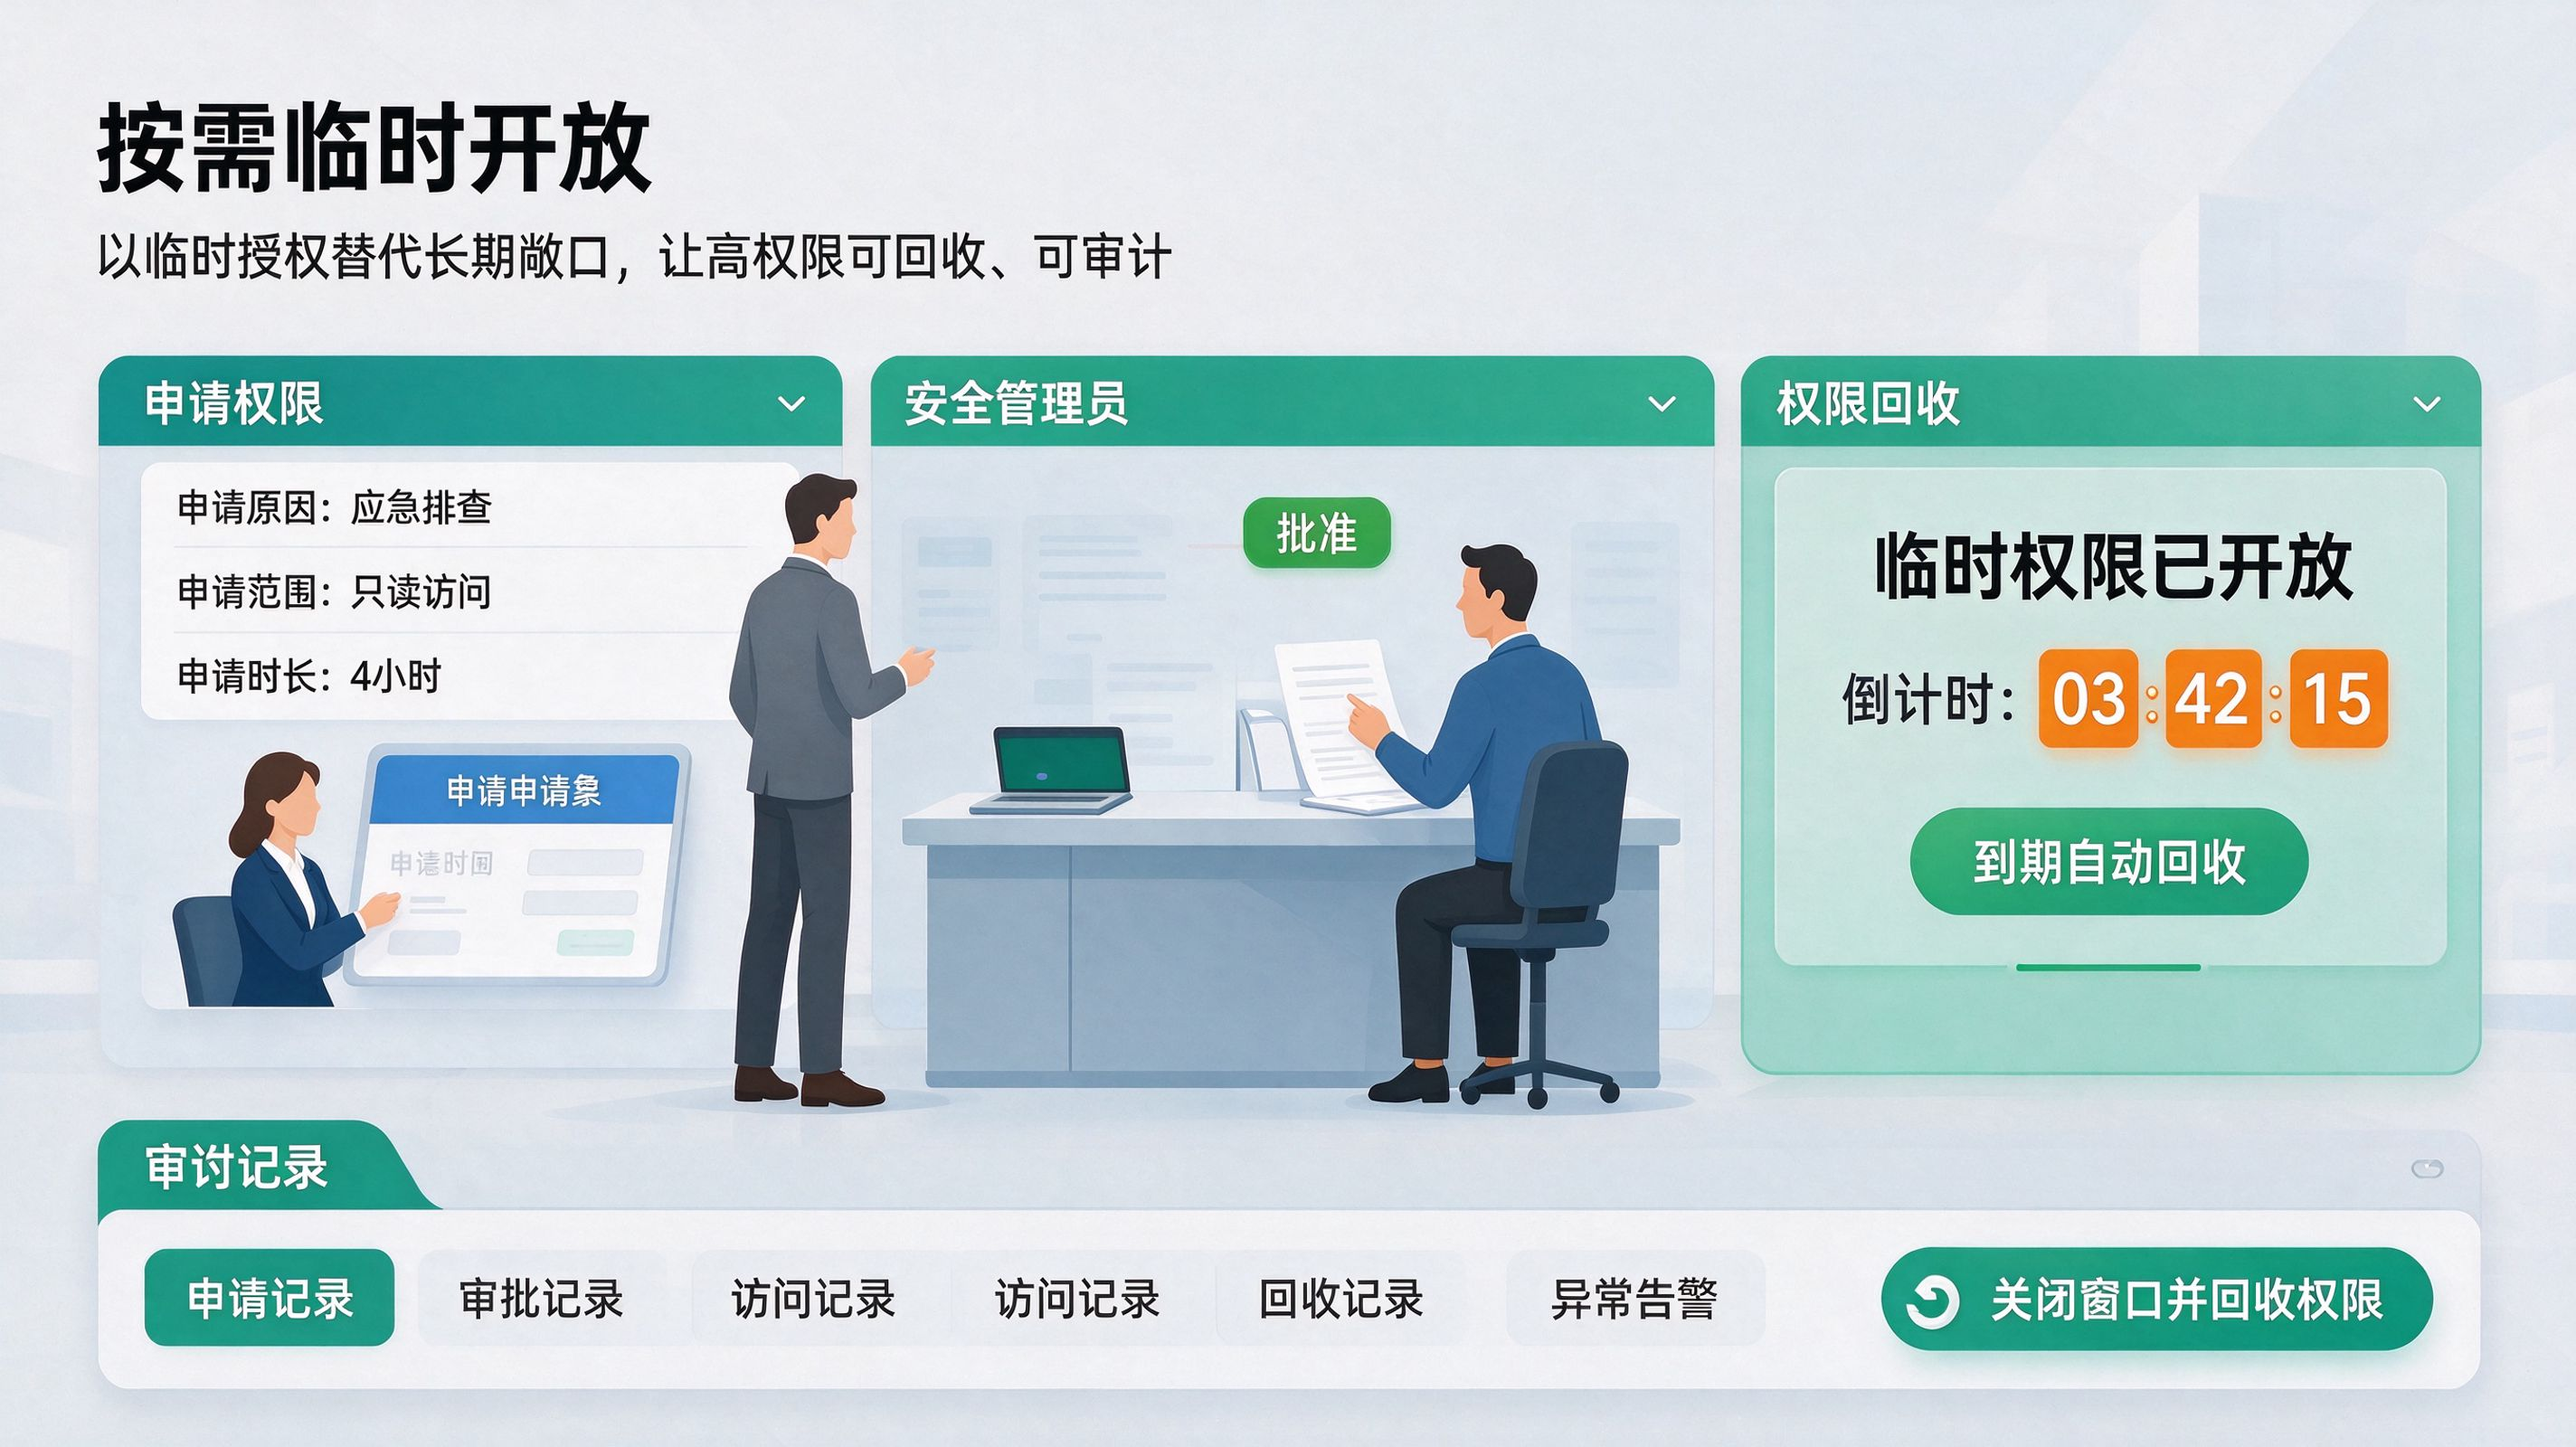
按需临时开放,长期敞口“收得回”“先给权限,事后再说”是权限膨胀的根源。临时申请加自动到期回收,让高权限只在需要的那一刻存在,项目结束、变更完成即自动关闭,不给越权操作留下时间窗口。
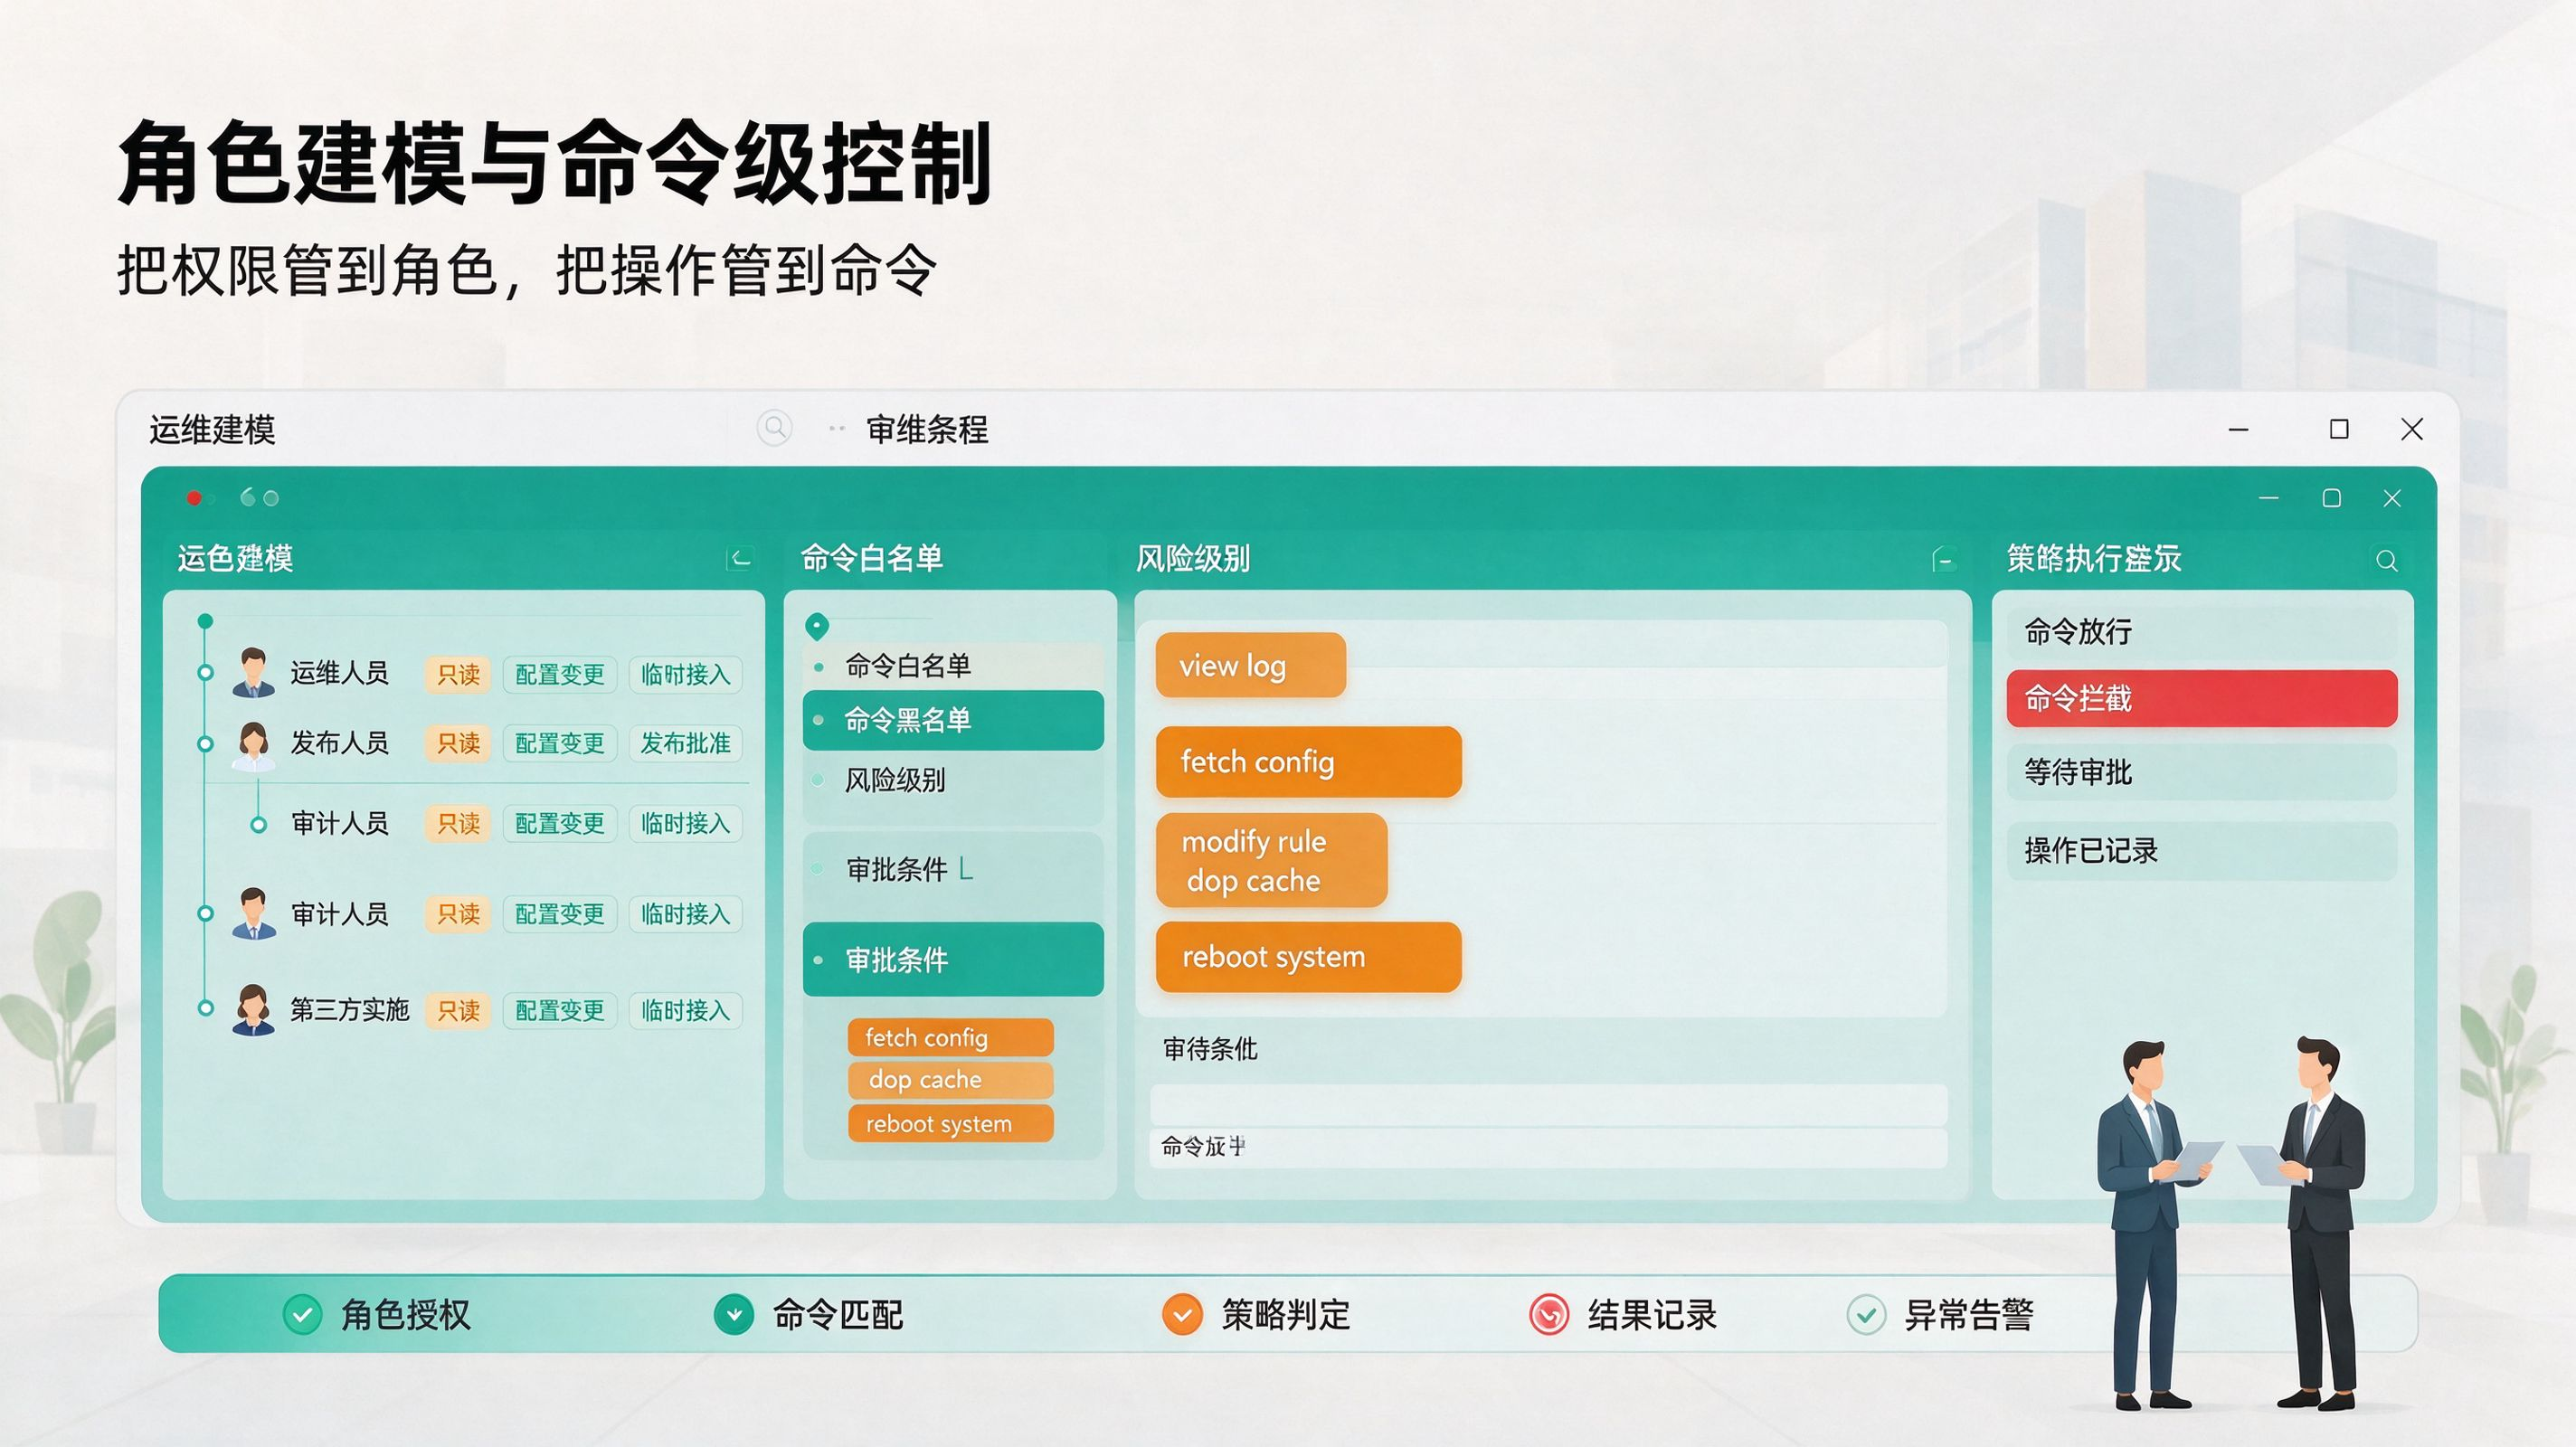
角色建模与命令级控制,操作“管得细”授权到“能登录”只是第一层,迪康进一步细化到命令级黑白名单与文件传输控制。数据库管理员能登录数据库服务器但不能碰系统配置,应用运维能看日志但不能删库,权限粒度与岗位职责对齐。