多因子认证
迪康堡垒机多因子认证
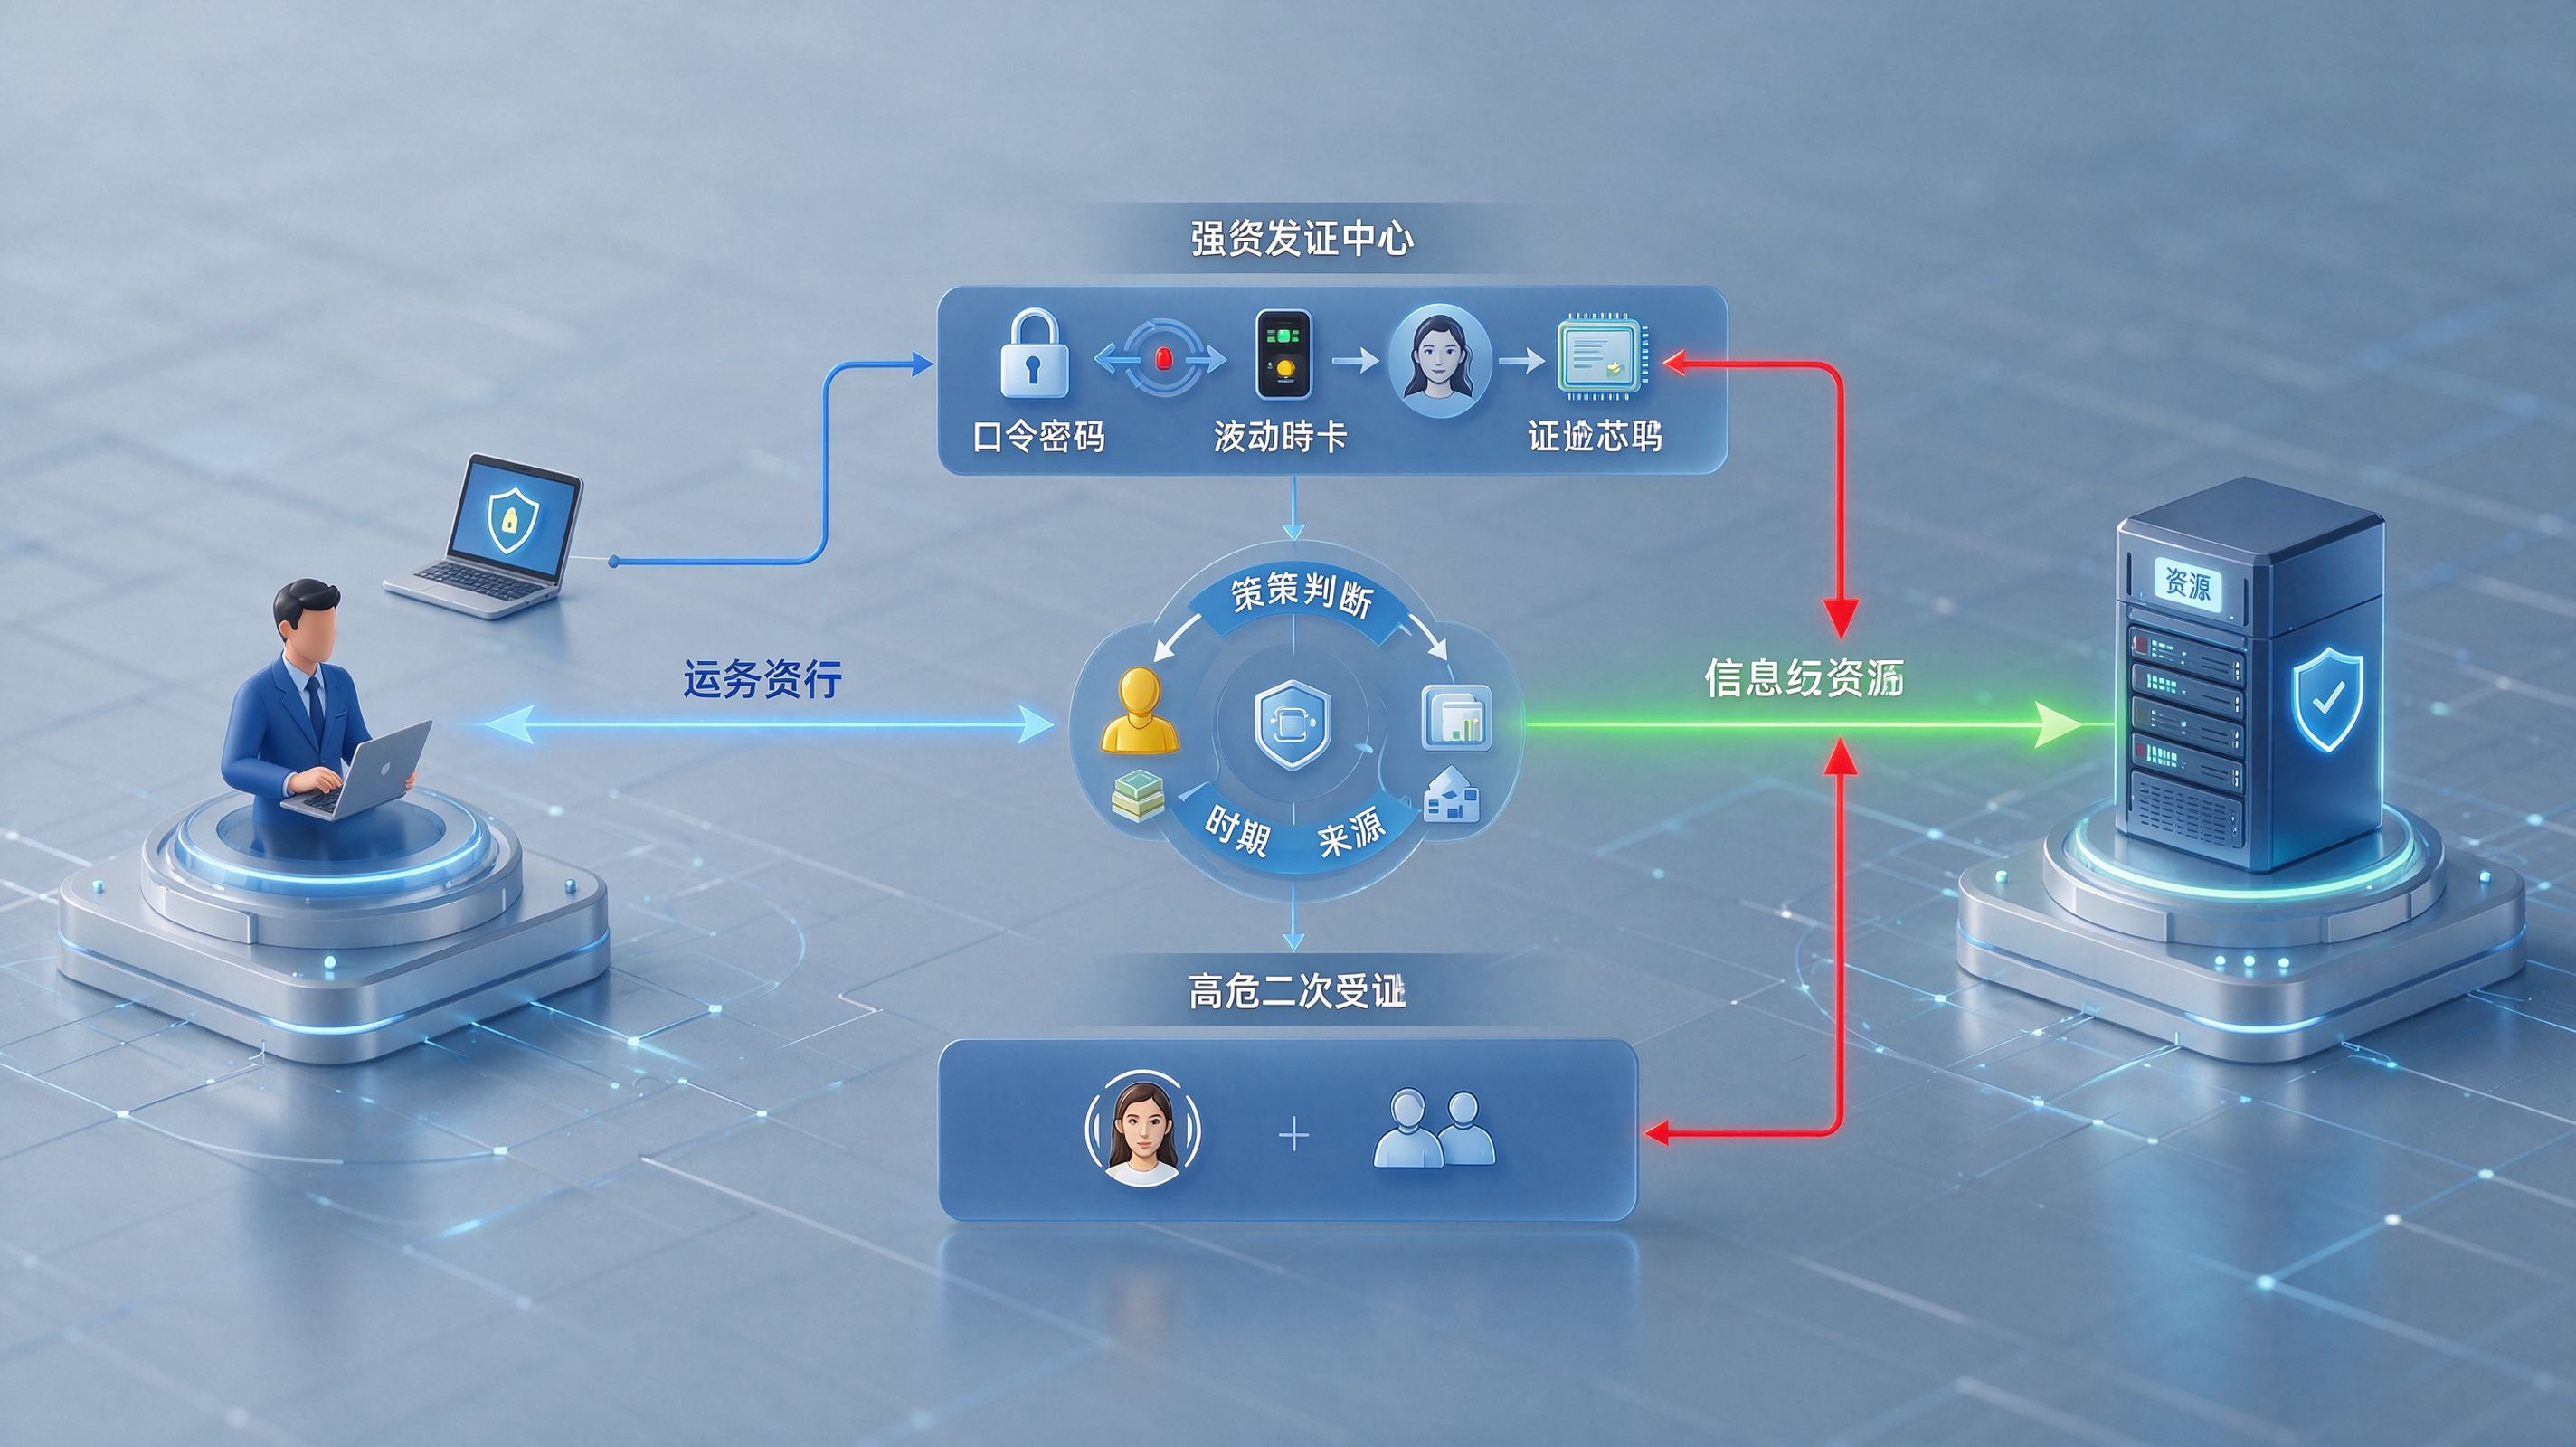
以“多认证方式组合+按需灵活配置”为核心,堡垒机支持静态口令、动态令牌、数字证书、短信验证码、人脸识别与双人复核等多种认证方式的任意组合,按人员、角色、资产与时段配置认证强度。运维人员登录堡垒机即完成身份核验,进入目标资产前再叠加二次认证,确保“进门的人就是这个人”,做到“认证方式可选、认证强度可调、身份可信可证”。
功能详解
迪康堡垒机把“身份可信”作为运维安全的第一道闸门。不是所有运维人员都用同一种认证方式,也不是所有资产都适用同一强度。系统提供多种认证因子,并支持按场景自由组合,在方便日常运维与满足合规要求之间取得平衡。
多种认证因子
【静态口令】
支持本地账号口令与 AD/LDAP 域账号口令,可配置复杂度、有效期与历史口令校验,基础认证方式兼容企业现有账号体系。
【动态令牌】
支持 TOTP、HOTP 等动态口令令牌与手机令牌 App,口令随时间变化,单次使用,有效防止口令被截获后重放。
【数字证书】
支持 USB Key、客户端证书与国密证书认证,私钥不出介质,适合对身份强度要求高的核心运维岗位。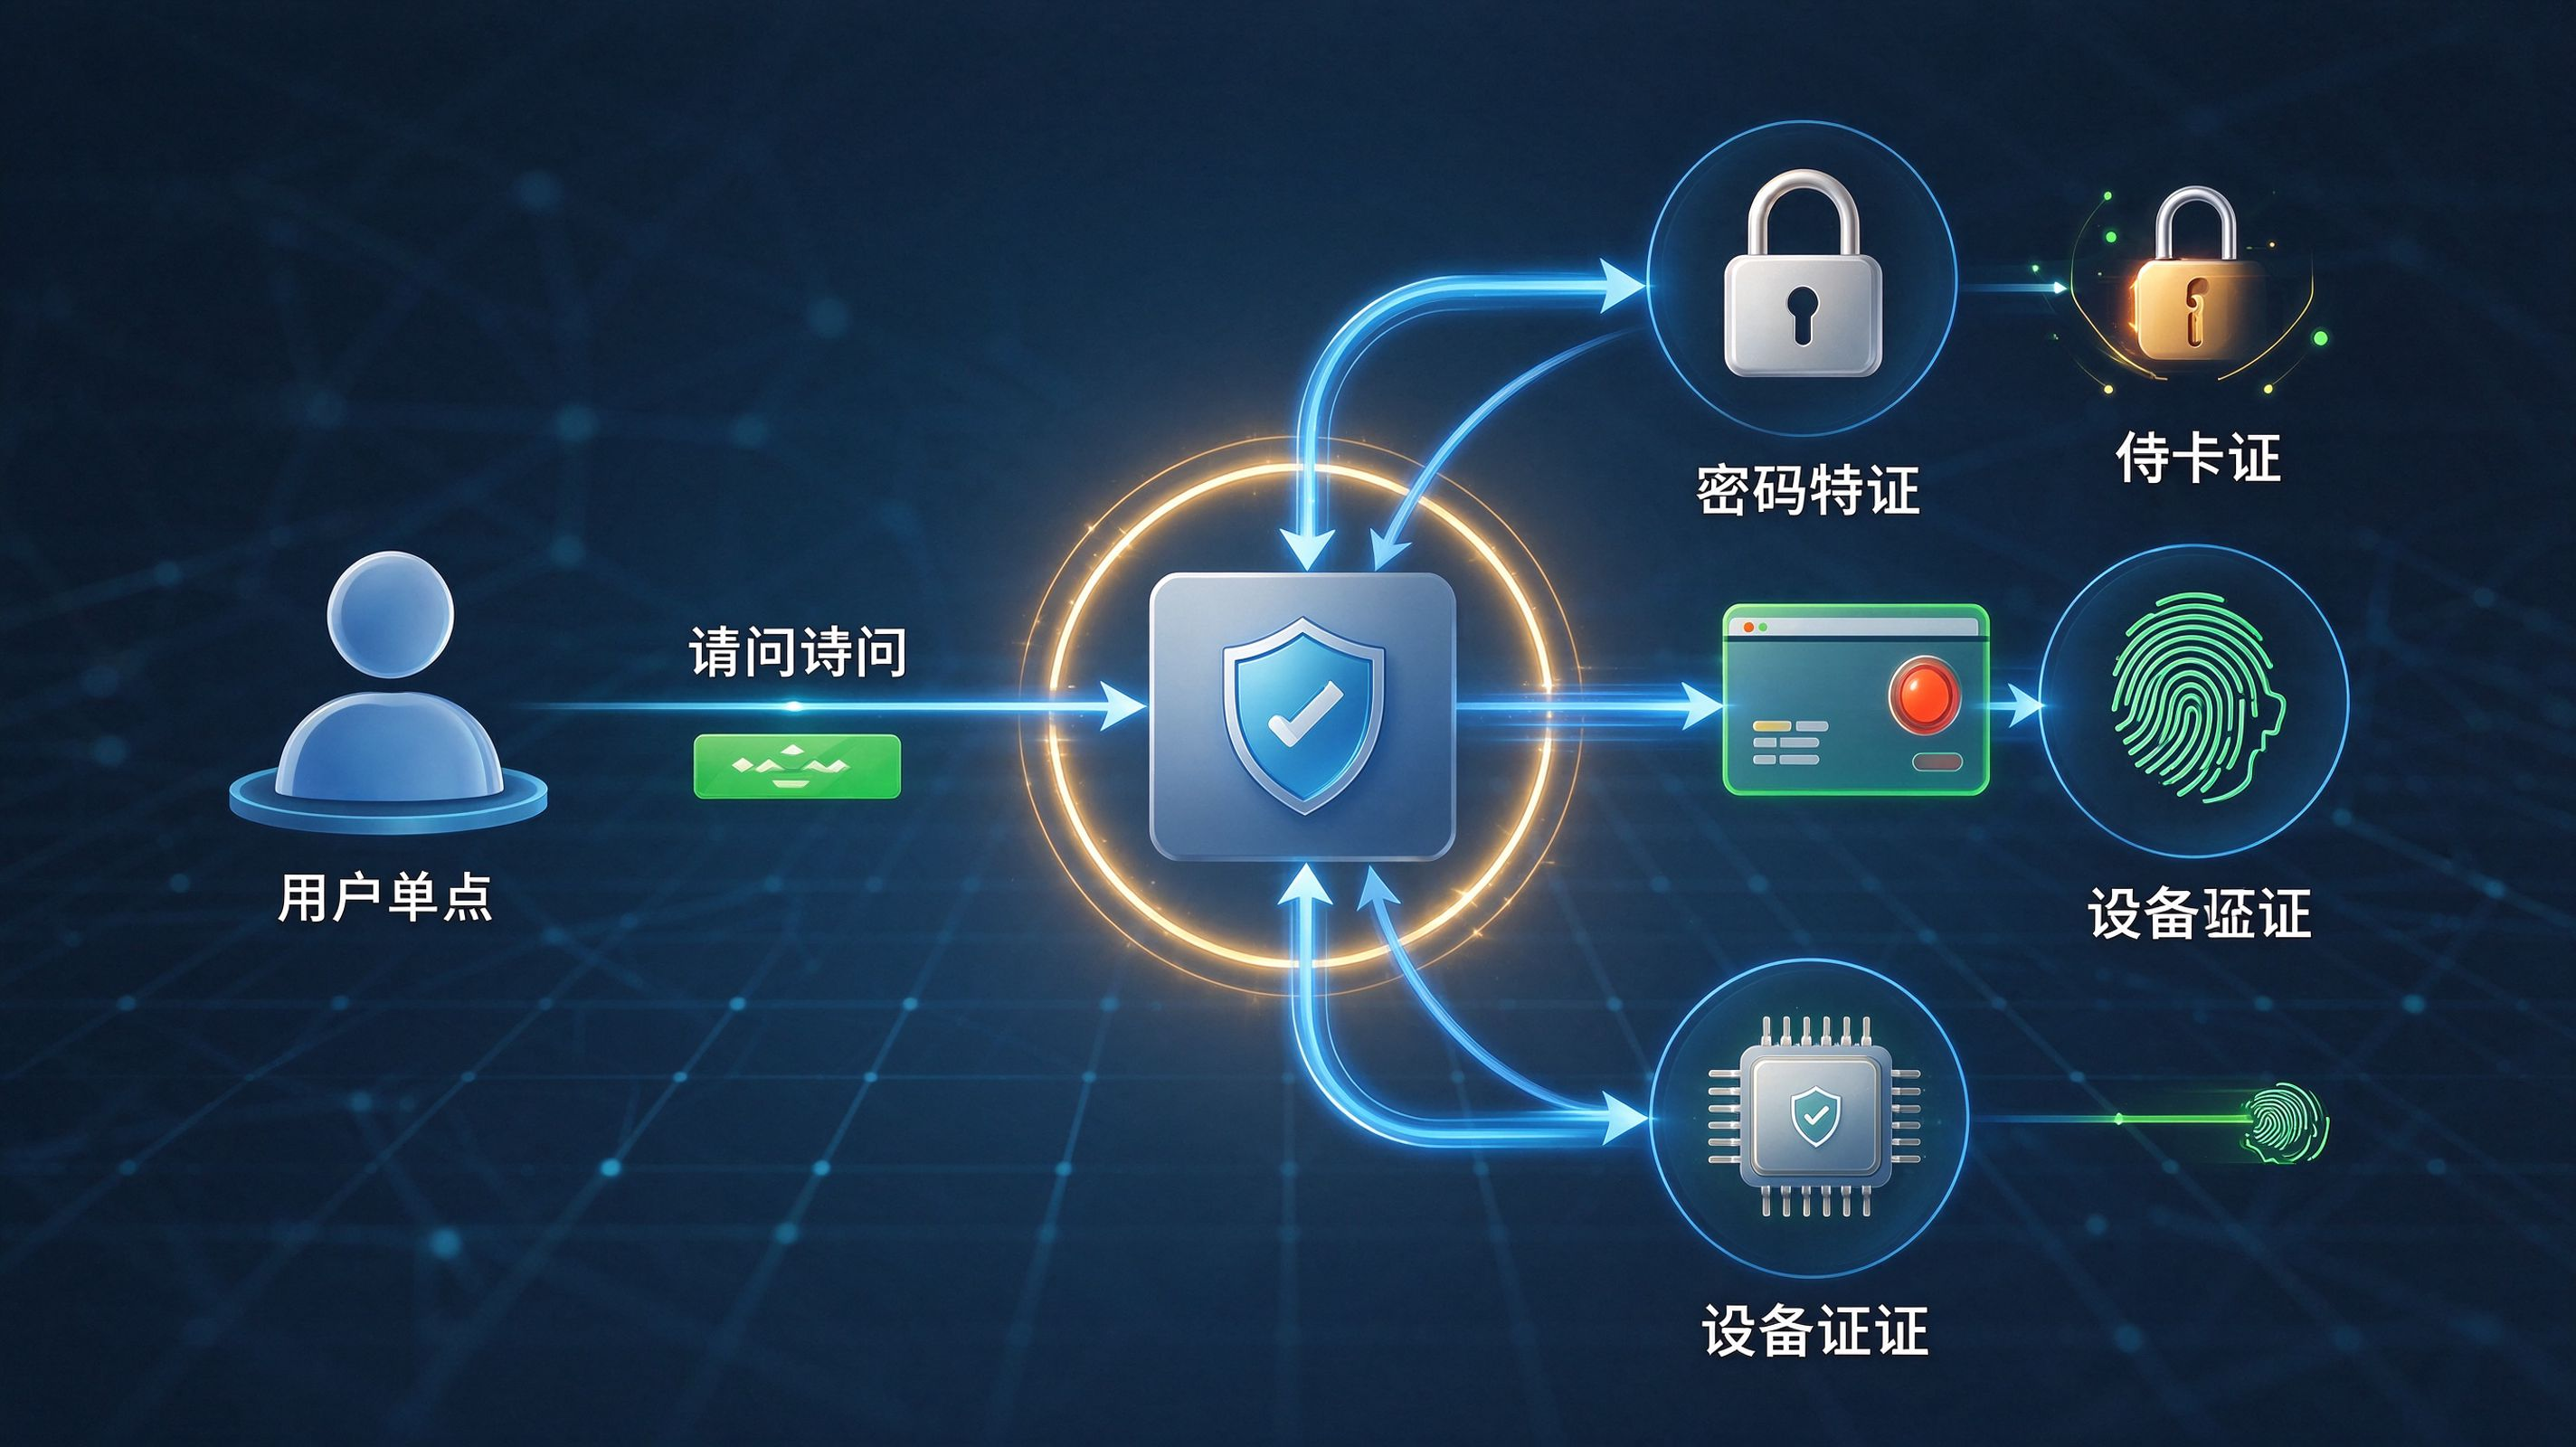
生物识别与辅助因子
【人脸识别】
登录时进行活体人脸比对,将人脸、人员与终端强绑定,杜绝“知道口令就能进”的冒用风险,也便于事后审计确认操作人。
【短信与邮件验证码】
作为辅助认证因子,用于登录验证、敏感操作二次确认与找回口令,简单易用,覆盖广泛的运维人员。
【双人复核】
高危资产或敏感操作支持双人授权,需另一名授权人确认后方可登录或执行,防止单人越权操作。
组合认证与策略配置
【认证方式组合】
支持“口令+动态令牌”“口令+人脸”“证书+人脸”等多种组合,认证因子按序校验,任一环节失败即拒绝进入。
【分级策略】
按人员角色、资产等级、访问时段与来源 IP 配置不同认证强度,核心资产强认证、普通资产按标准认证,避免“一刀切”影响效率。
【二次认证】
登录堡垒机是一层认证,连接高危目标资产时可再触发一次认证或复核,把身份核验延伸到访问目标的瞬间。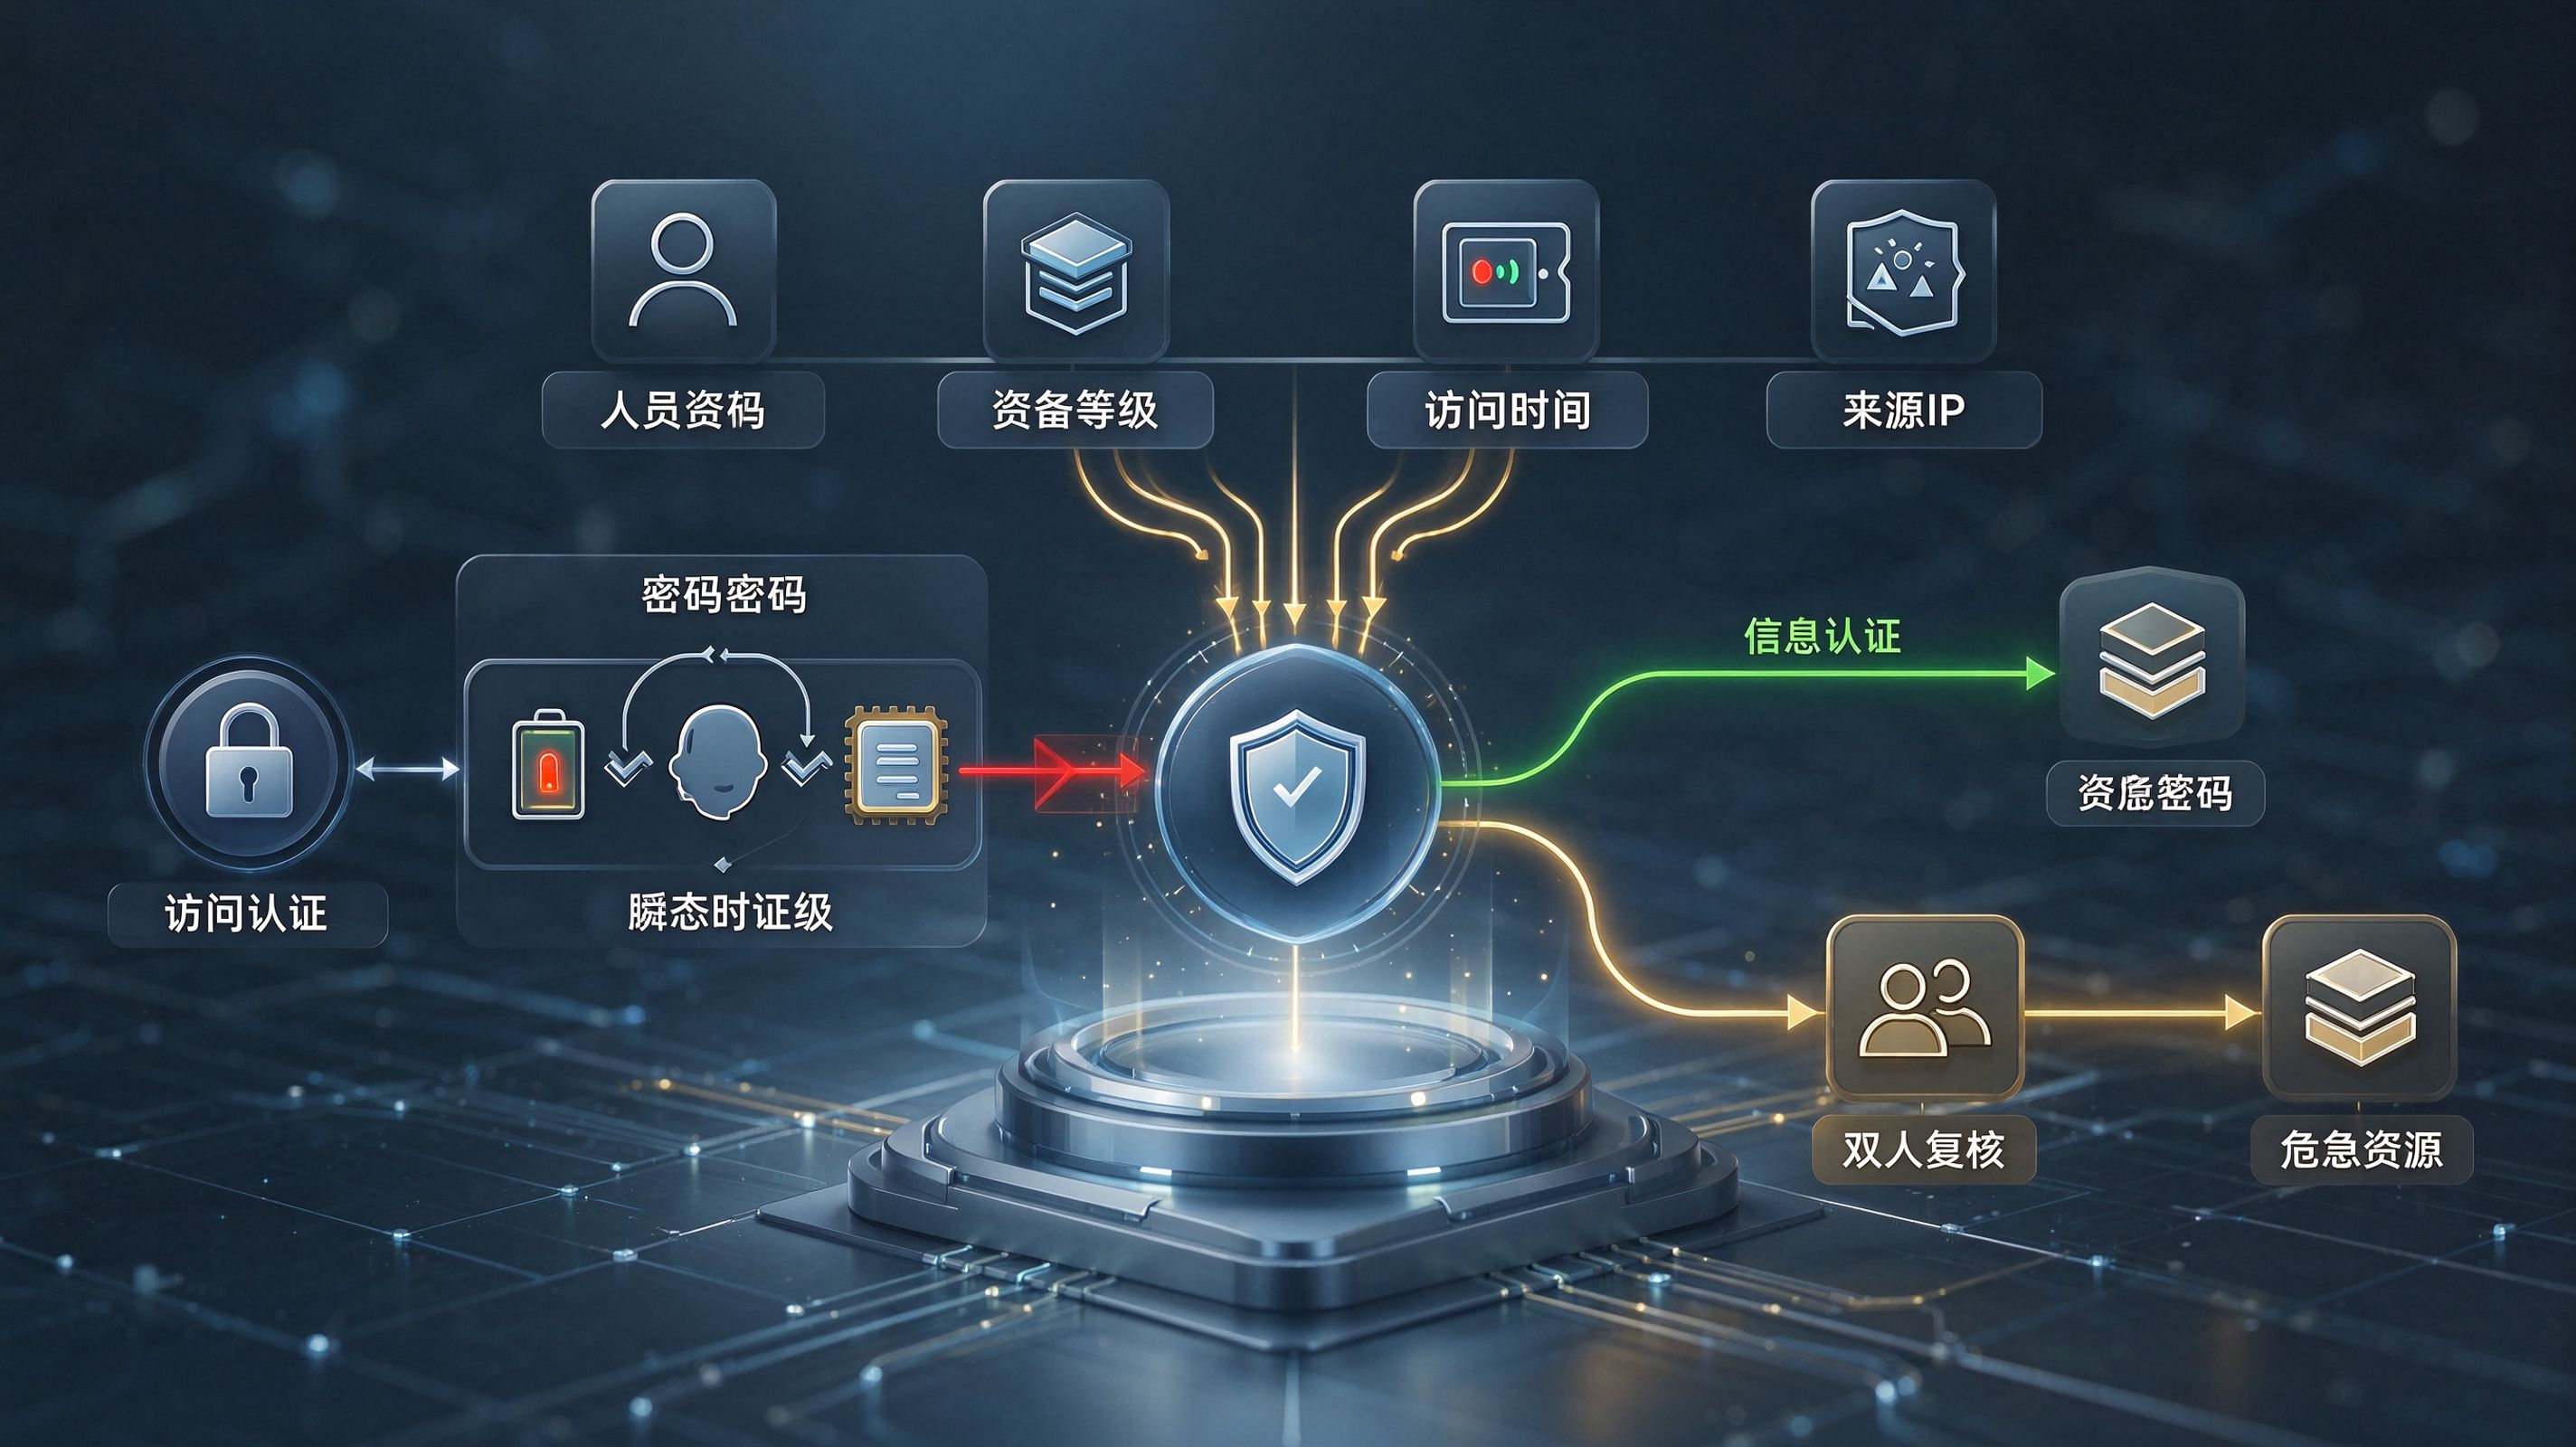
典型场景
迪康堡垒机多因子认证已服务多个政企行业
核心资产运维的强身份核验
外包与第三方运维人员的身份约束
等保合规与身份鉴别审计