动态威胁感知
动态威胁感知
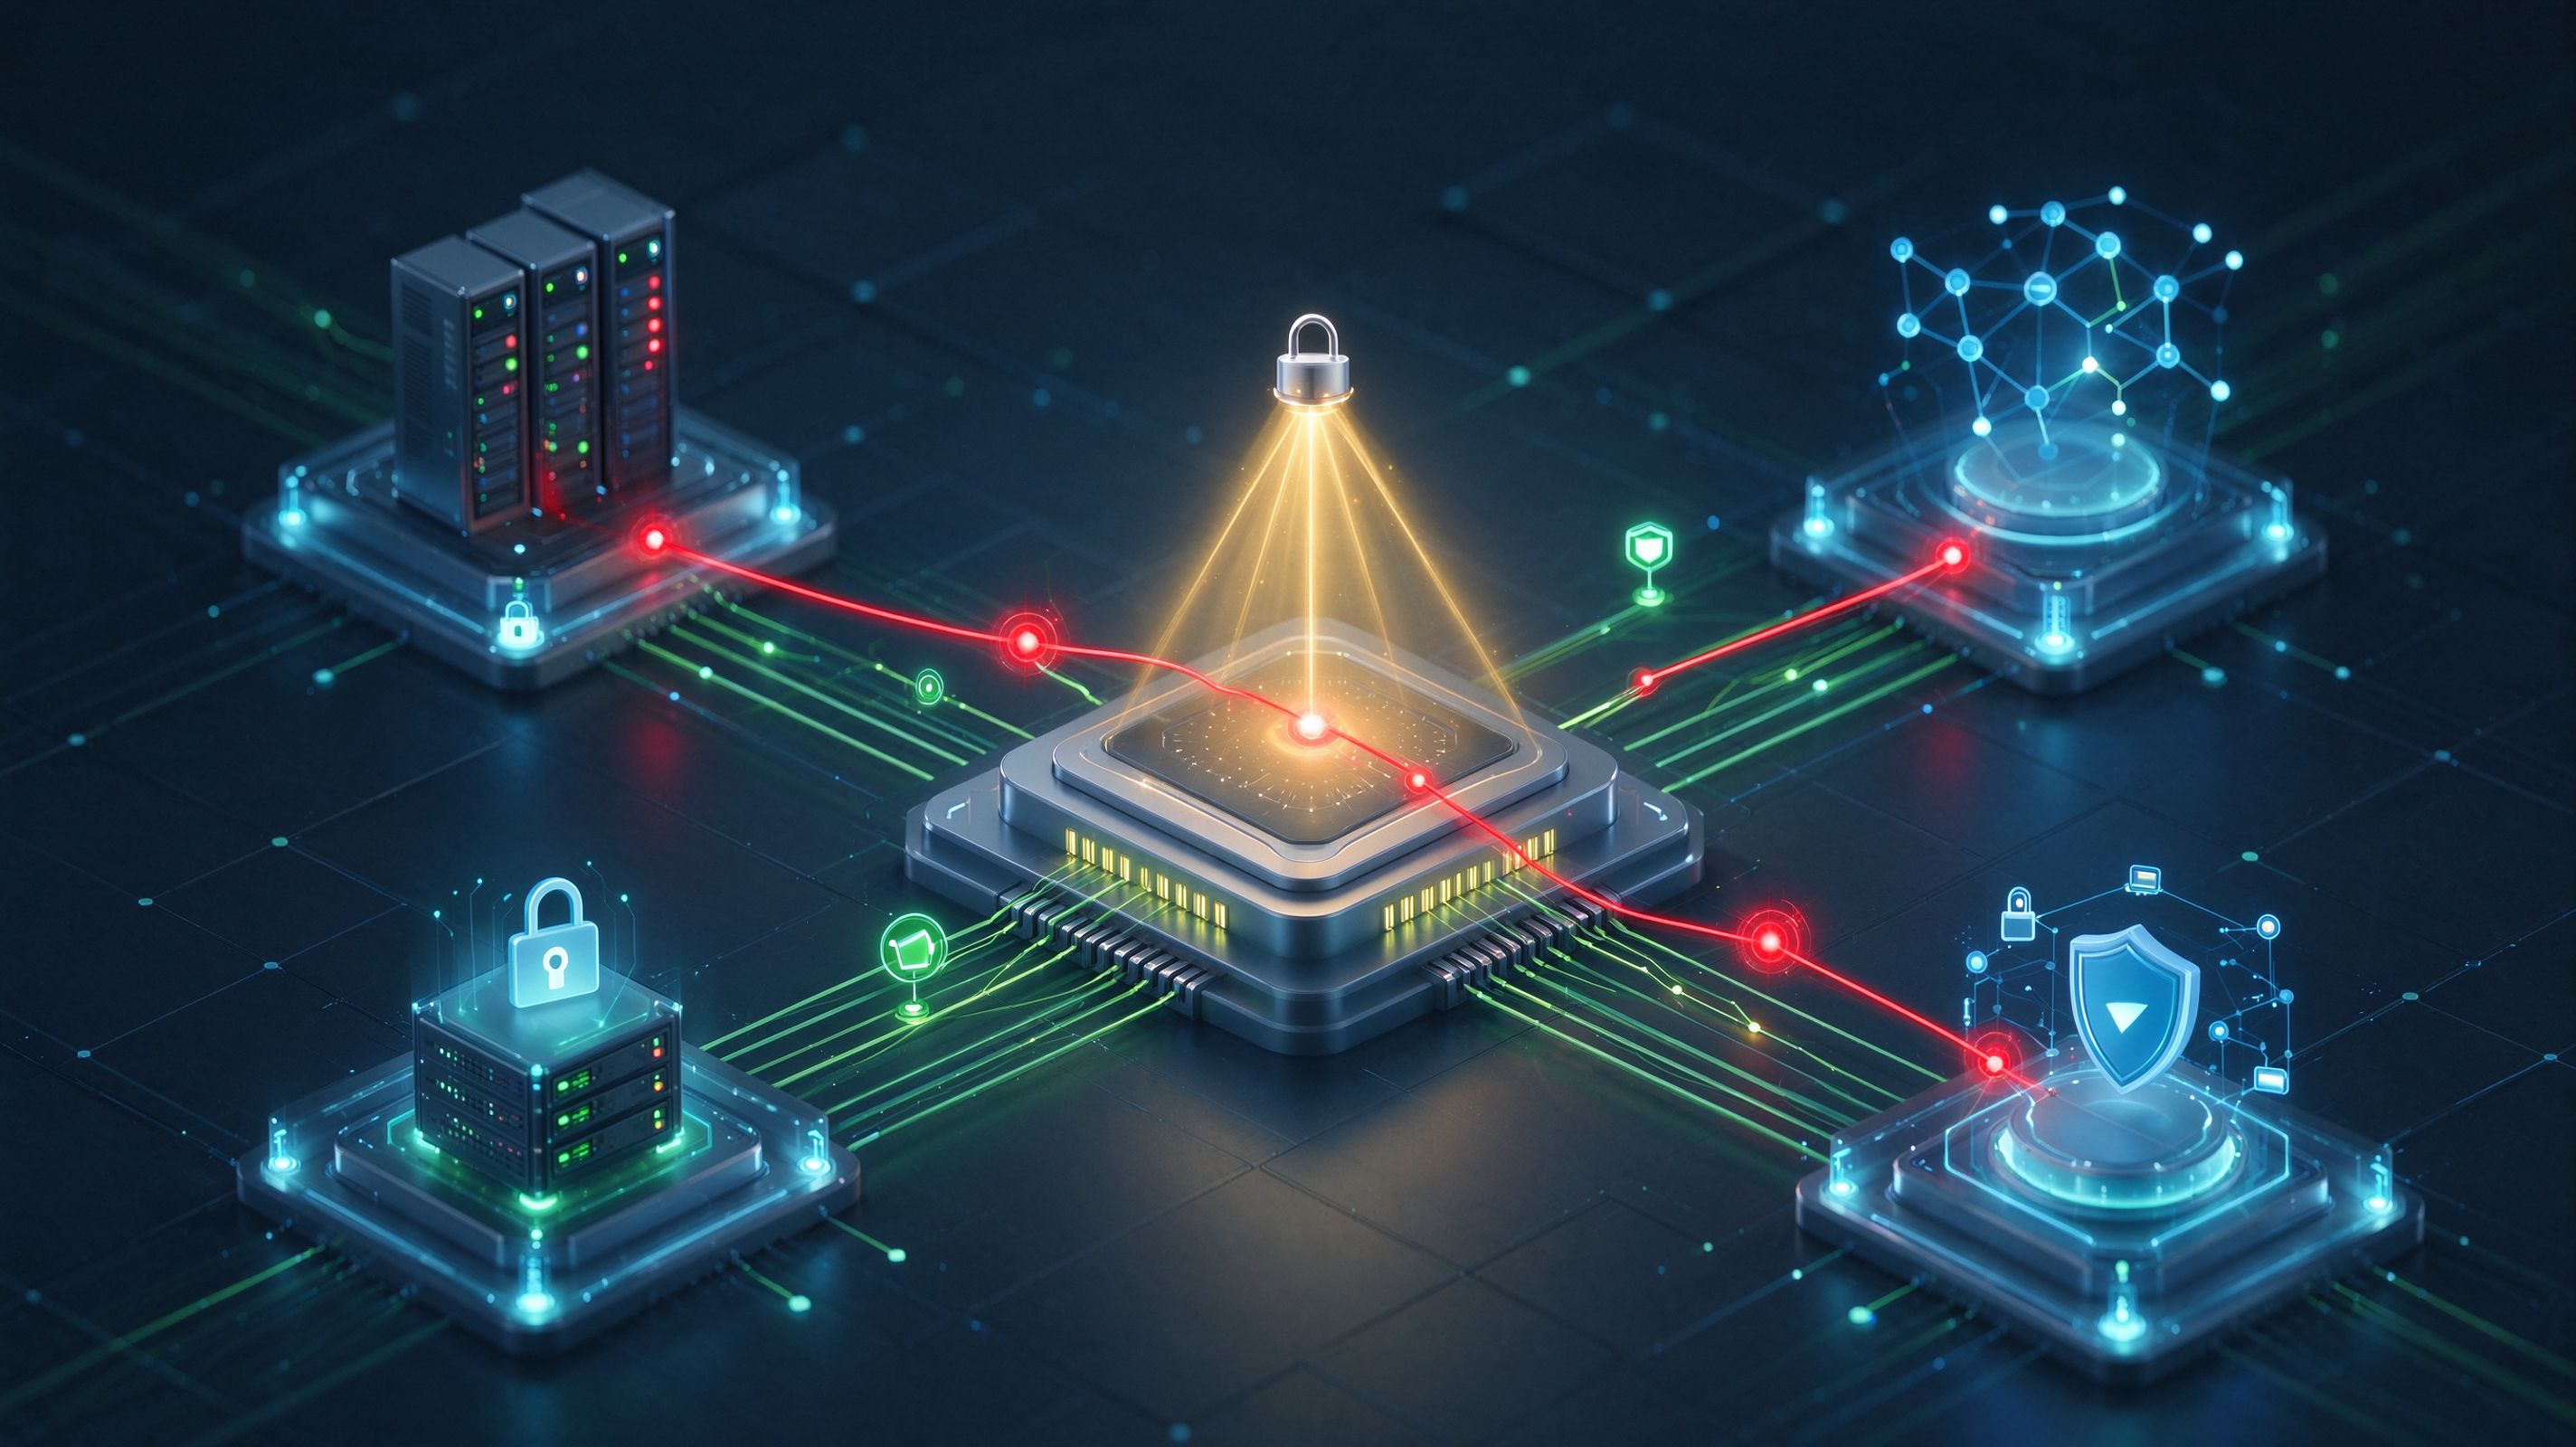
实时感知内网威胁活动与横向移动迹象。以“全流量行为采集+威胁信号关联”为核心,持续监测内网主机间的异常连接、账号探测、端口扫描、服务探测、凭证尝试与工具投递行为,结合资产、身份与诱捕节点信号,实时识别横向移动迹象与威胁活动扩散路径,做到“威胁看得见、横移跟得住、扩散拦得下”。
功能详解
动态威胁感知模块帮助安全团队持续掌握内网威胁活动,从主机间连接、账号行为、端口探测与工具投递中识别横向移动迹象,结合资产归属、身份信息与诱捕节点告警定位失陷主机与扩散路径,让内网威胁从“事后发现”转为“过程可见”。
内网威胁活动实时监测
【连接行为监测】
持续采集内网主机间的连接、会话与流量行为,识别异常端口访问、非常规服务连接与突发连接增长。
【账号行为监测】
监测账号登录失败、口令尝试、账号切换与特权账号使用异常,识别暴力破解与凭证窃用迹象。
【信号关联】
结合资产归属、身份信息与诱捕节点告警,把零散异常信号关联为同一威胁活动,减少单点告警割裂。
横向移动迹象识别
【探测行为识别】
识别内网端口扫描、服务探测、共享目录探测与远程管理协议探测,判断横向移动前的踩点行为。
【工具投递识别】
监测内网文件传输、远程执行、服务创建与计划任务创建行为,识别横向工具投递与远程控制迹象。
【扩散路径还原】
按时间顺序串联源主机、目标主机与访问方式,还原横向移动路径与扩散范围,辅助定位失陷主机。
实时告警与联动响应
【分级告警】
按资产重要性、威胁置信度与扩散范围对告警分级,优先推送高风险横向移动与关键资产威胁活动。
【联动处置】
与终端管控、网络阻断与诱捕节点联动,对可疑主机采取隔离、限速与重点监测,遏制威胁扩散。
【态势呈现】
以资产、主机、身份与访问关系展示内网威胁态势,让安全团队快速掌握“谁在动、动到哪、下一步去哪”。
典型场景
覆盖失陷主机发现、横向扩散监测与关键资产保护
内网失陷主机发现
横向移动过程监测
关键资产威胁活动保护