
溯源分析
溯源分析
结合行为与指纹信息定位攻击来源与攻击意图。以“全链路行为记录+工具指纹关联”为双核心,关联源IP、会话、命令行、文件投递、进程调用、网络回连与TLS/JA3、User-Agent、载荷哈希等指纹,串成攻击链图谱,输出来源画像、意图标签与置信度,做到“来源可定位、意图可研判、证据链可复核”。
功能详解
溯源分析模块帮助安全团队把蜜罐诱捕节点采集的全链路行为与工具指纹关联起来,从来源基础设施、工具链、载荷家族到攻击阶段综合判断攻击来源与攻击意图,为事件复盘、阻断处置与合规取证提供可复核依据。
行为与指纹关联分析
【会话行为关联】
把源IP、端口、协议、登录尝试、命令执行、文件投递与进程调用按会话和时间线关联,还原攻击者每一步操作。
【工具指纹关联】
将TLS/JA3、User-Agent、请求特征、命令格式、载荷哈希与网络回连特征同行为序列绑定,形成工具级指纹标签。
【跨蜜罐聚类】
跨诱捕节点聚类同一来源、同一工具链、同一C2或同一载荷家族,减少单点日志割裂带来的误判。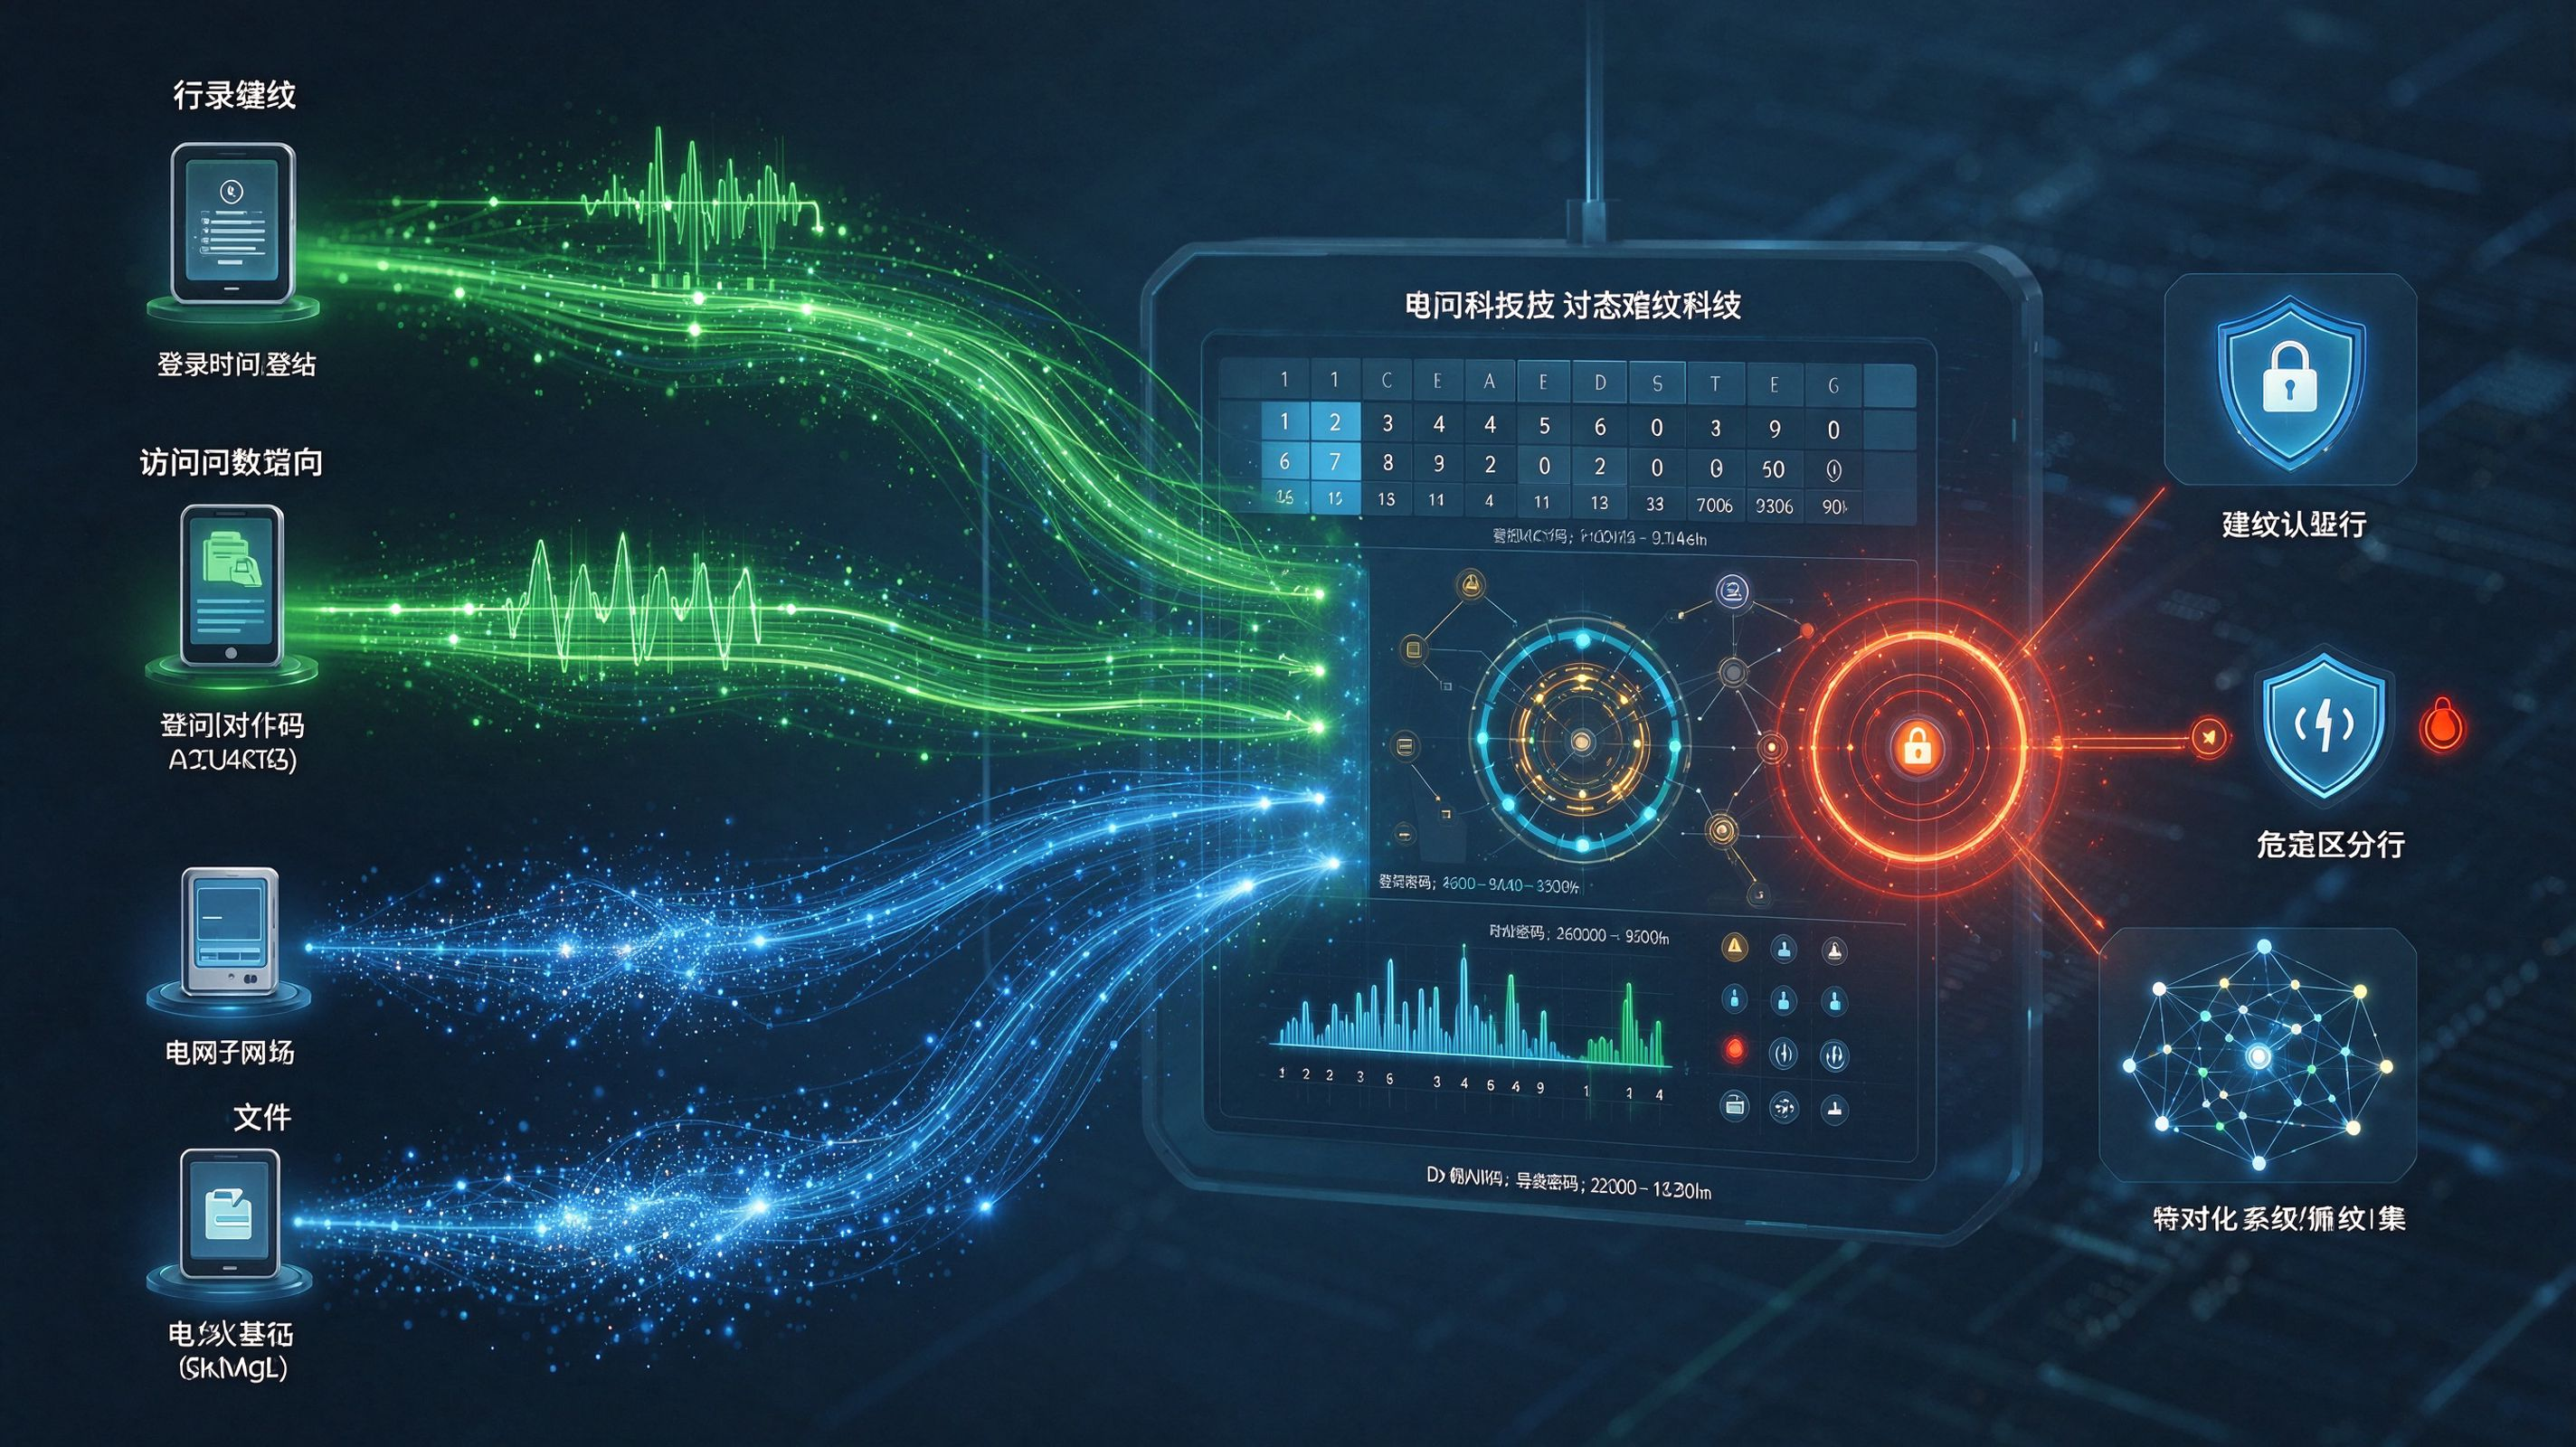
攻击来源定位
【来源要素关联】
关联源IP、地理与ASN、代理/VPN/TOR特征、TLS/JA3指纹、User-Agent、语言时区与账号口令复用情况,判断来源基础设施归属。
【基础设施归属】
结合C2回连域名/IP、样本哈希聚类与工具链特征,识别攻击者使用的托管资源、跳板与基础设施簇。
【同源判定】
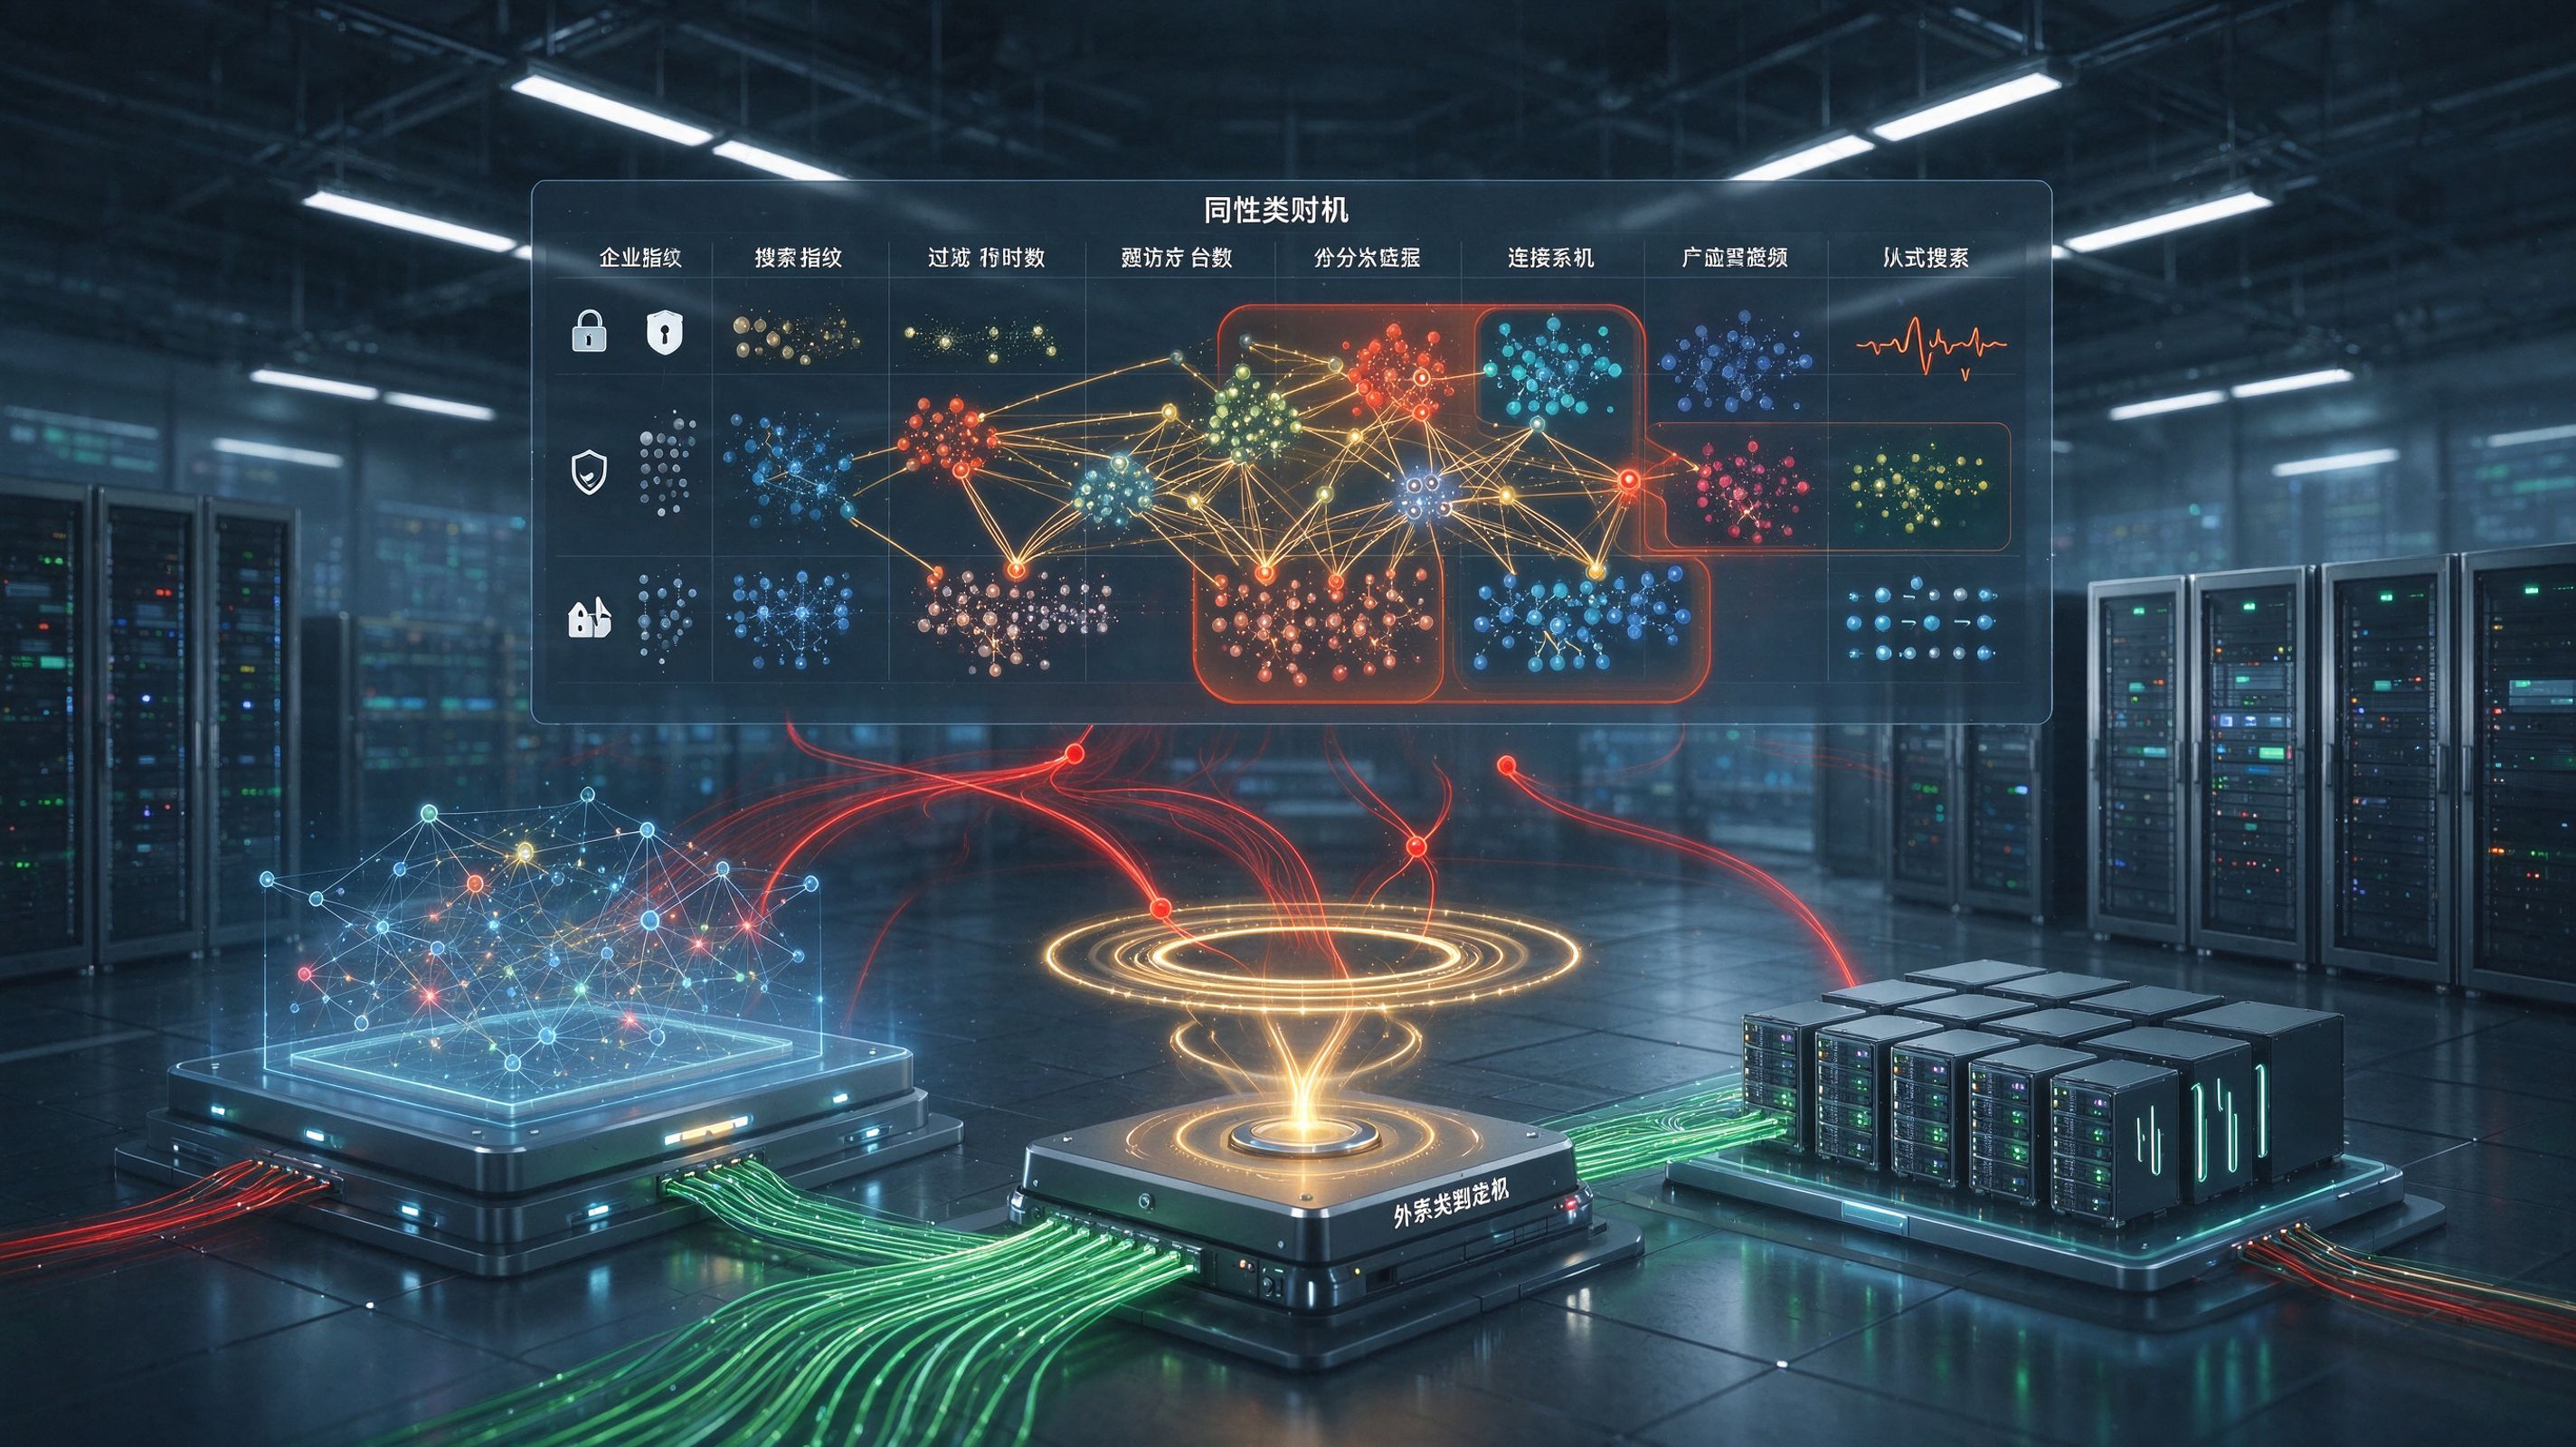
识别多个蜜罐节点中同一来源的重复出现,按工具链、载荷家族与网络指纹判定同源攻击活动。
攻击意图研判
【攻击阶段映射】
将行为序列映射到侦察、入侵、驻留、提权、横向与外传等攻击阶段,判断攻击者已经走到哪一步。
【定向与机会性区分】
结合目标资产类型、攻击时间段、工具组合与载荷类型,区分机会性扫描与定向攻击,识别攻击者“想拿什么”。
【意图标签与置信度】
输出意图标签、攻击阶段与置信度,按时间线汇总来源指纹、行为记录、工具特征与文件哈希,生成可复核的溯源证据包。
典型场景
覆盖外网攻击溯源、内网横向定位与合规取证
外网攻击来源定位与同源分析
内网横向溯源与失陷主机定位
攻击意图研判与合规取证

产品优势
来源可定位、意图可研判、证据链可复核
行为+指纹双维关联,来源“定得准”不只看源IP,而是把会话行为、工具指纹、C2回连与样本哈希一起关联,跨蜜罐聚类同源活动,减少代理、跳板与动态IP造成的误判。
意图研判有依据,攻击“看得透”把行为序列映射到侦察、入侵、驻留、提权、横向与外传阶段,结合目标资产、工具组合与载荷类型区分机会性扫描与定向攻击,输出意图标签与置信度。
证据链可复核,溯源结论“立得住”按时间线汇总来源指纹、行为记录、工具特征、文件哈希与攻击链图谱,生成可审计、可复核的溯源证据包,支撑事件复盘、责任追溯与合规审计。