
加密算法
迪康加密网关加密算法
以“国密与国际算法并行+对称与非对称组合”为核心,在文件进出企业的网关环节部署多种高强度加密算法。正文采用 AES-256 与 SM4 对称加密保障吞吐效率,密钥管理与完整性校验由 SM2 与 SM3 承担,密钥封装引入 AES-KW 带完整性校验的封装机制,做到“一文一密、算法可选、国密合规、国际兼容”。
功能详解
迪康加密网关位于文件进出企业的关键路径上,对 HTTP/HTTPS 下载、上传及服务器访问流量执行加解密处理。其算法体系不是单一算法的堆叠,而是按“正文加密—密钥管理—完整性校验—密钥封装”分层选型,兼顾性能、合规与安全强度。
对称加密:AES-256 与 SM4 双轨并行
【AES-256】
采用 256 位密钥的国际标准对称算法,用于文件正文的高吞吐加密。AES-256 在软件与硬件层面均有成熟优化,适合网关侧大文件与高并发下载场景。
【SM4】
支持国密 SM4 对称算法,满足等保与商用密码合规要求。与 AES-256 形成“国际算法+国密算法”双轨,用户可按行业规范或项目要求选择。
【一文一密】
每个文件生成独立的数据加密密钥(DEK),不使用全局单一密钥。单个密钥泄露不会波及全部文件,也提高了暴力破解的实际门槛。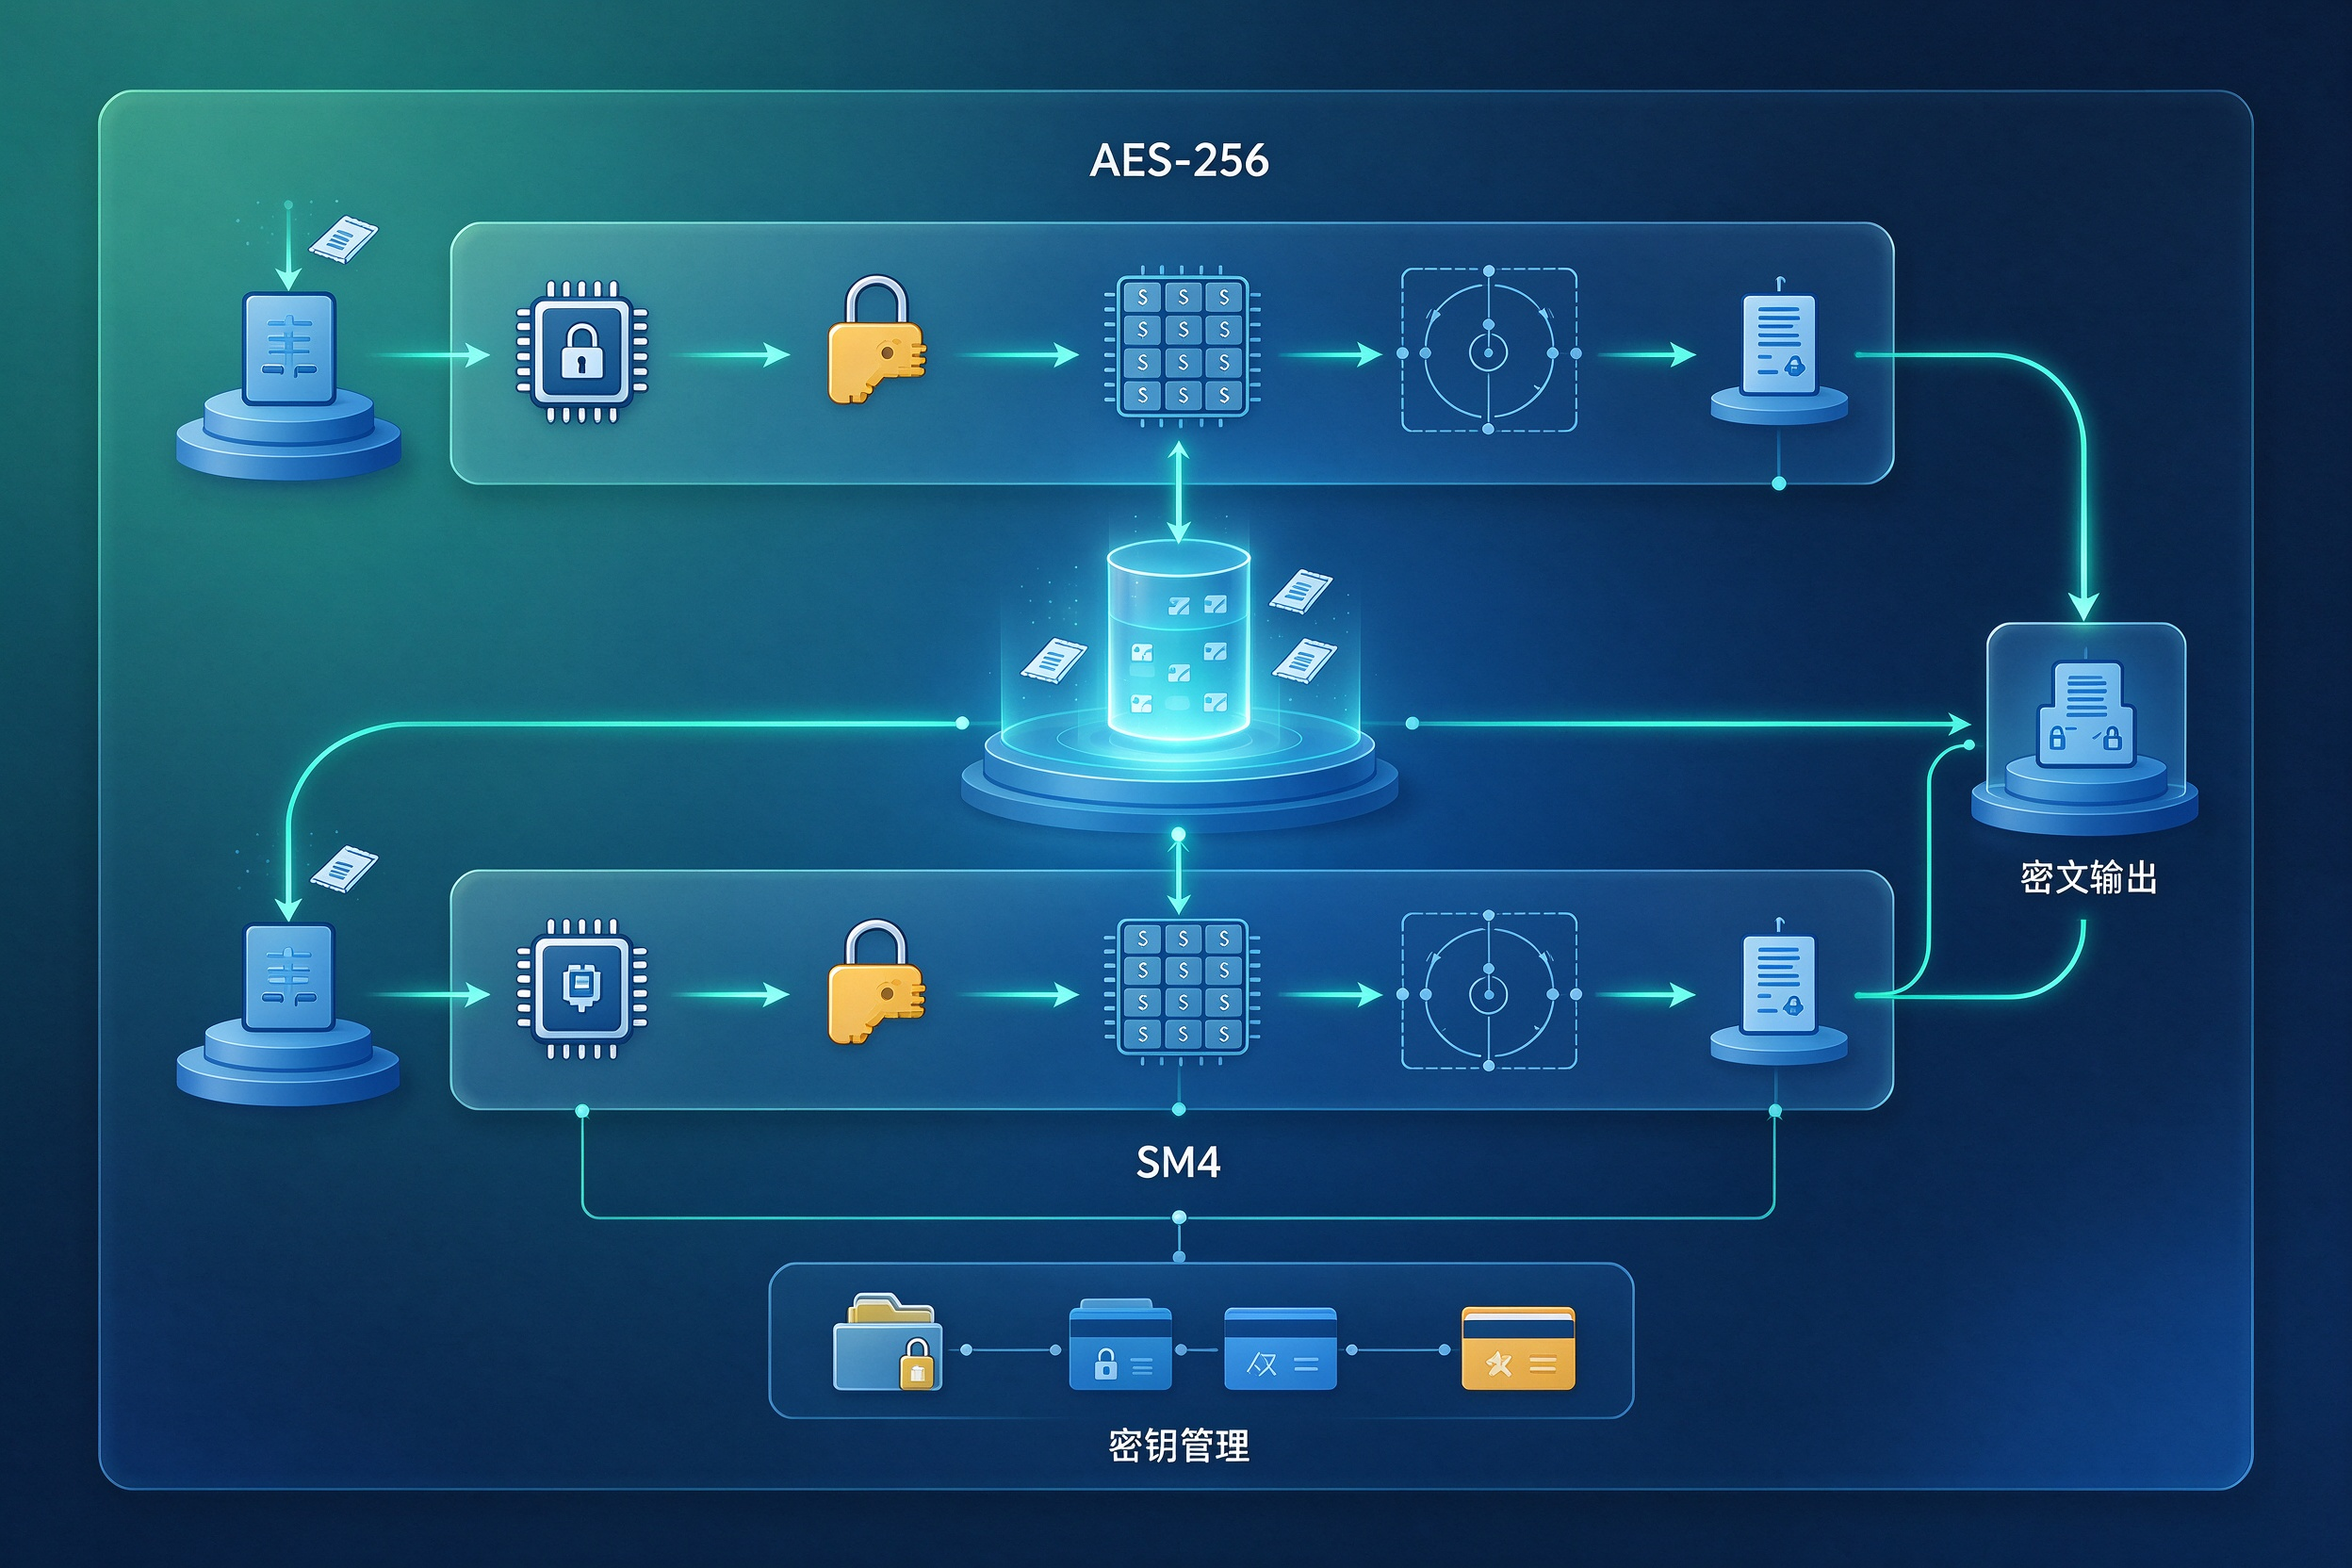
非对称与摘要:SM2 与 SM3
【SM2 密钥管理】
SM2 用于保护对称密钥的交换与分发。网关与终端之间的密钥协商、数字签名与身份核验由 SM2 承担,确保密钥在传输环节不被截获或篡改。
【SM3 完整性校验】
SM3 生成文件摘要与完整性校验值,接收端可验证密文在传输或存储过程中是否被篡改。摘要不参与还原明文,但与加密过程绑定,形成完整防护链。
【算法组合】
迪康采用“AES-256/SM4 加密正文 + SM2/SM3 管理密钥与校验”的标准组合,对称算法负责吞吐,非对称与摘要算法负责信任基础。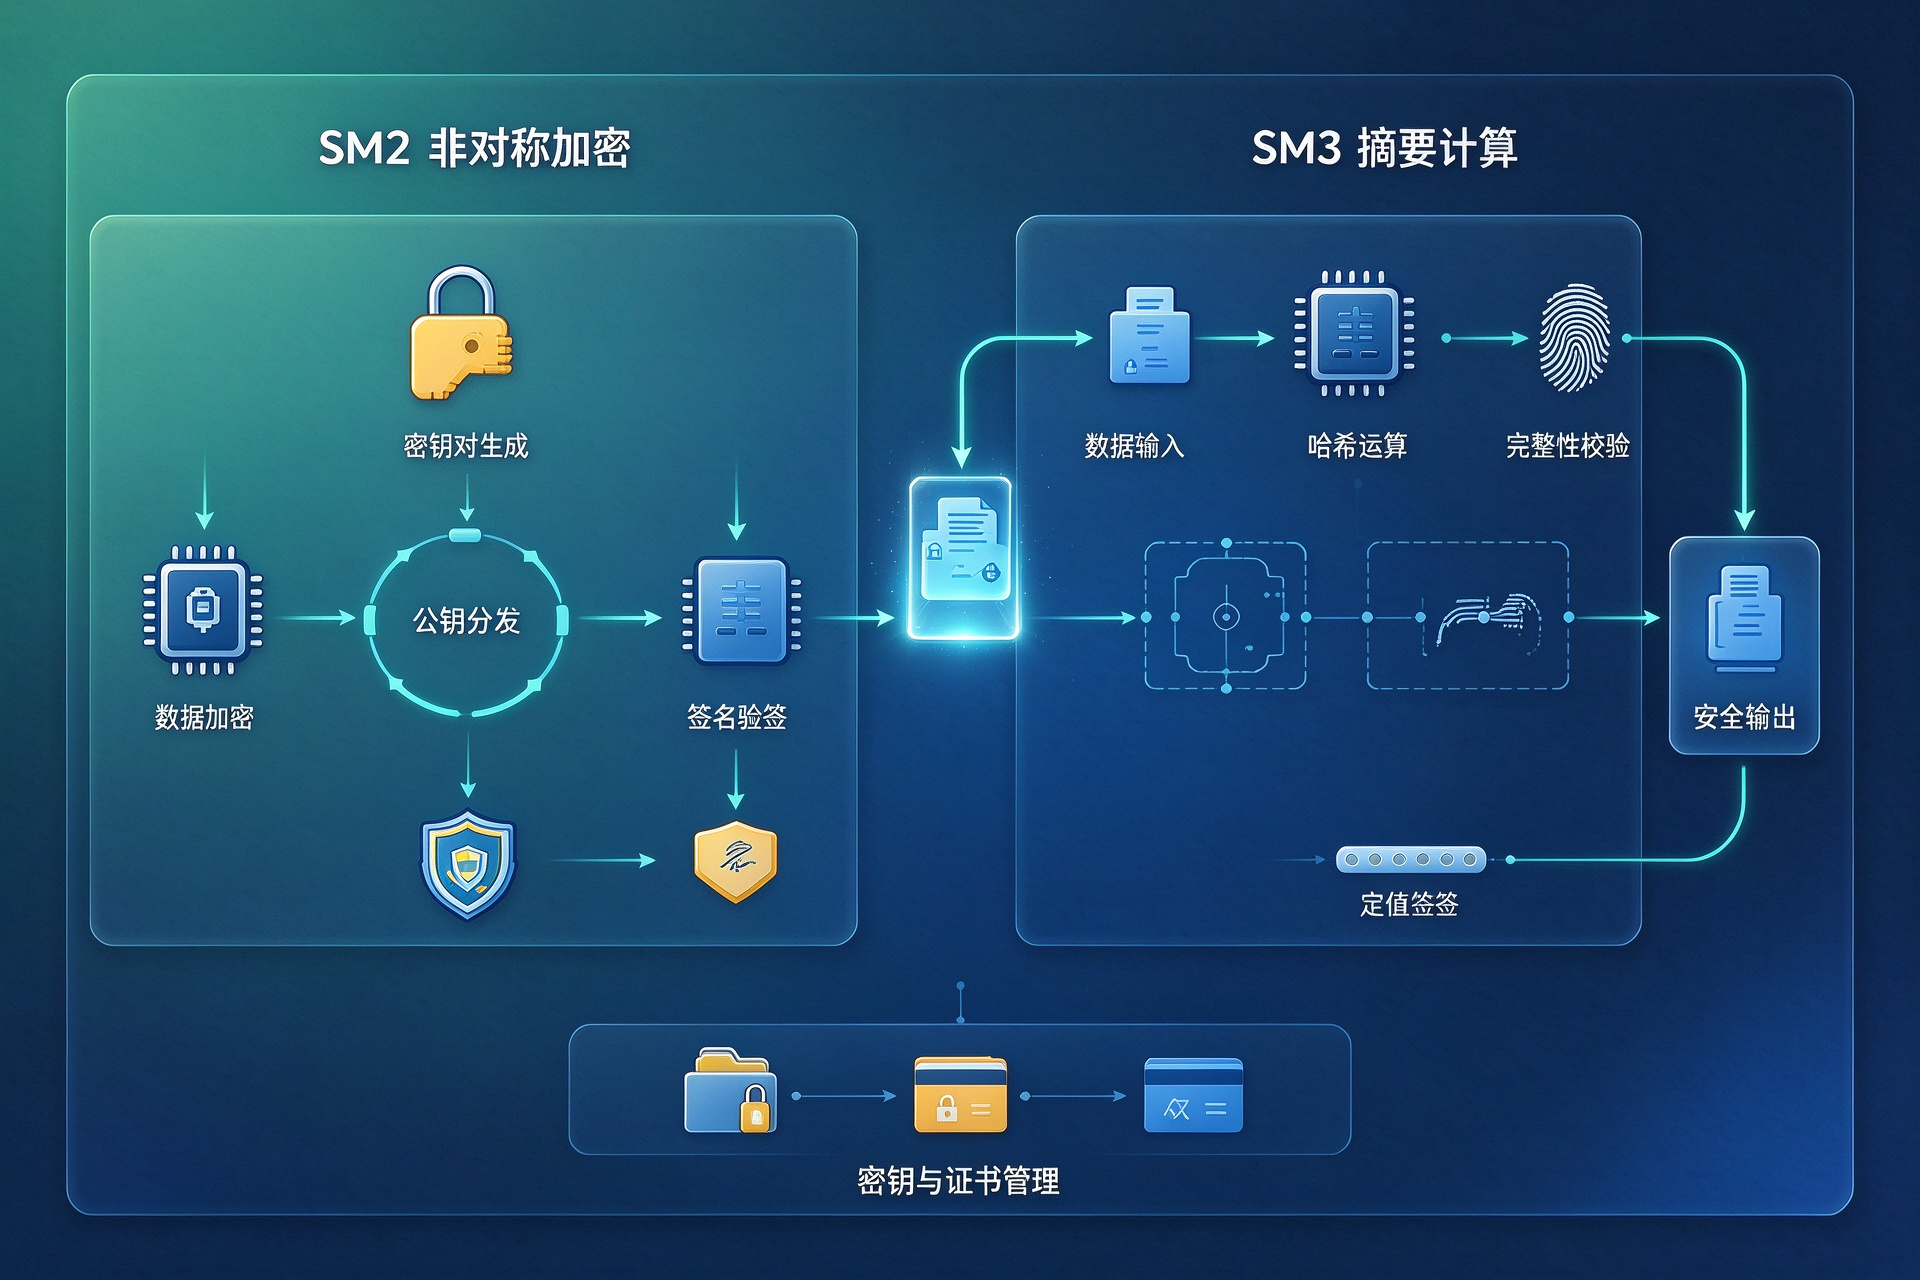
密钥封装与网关侧算法调度
【AES-KW 密钥封装】
数据加密密钥(DEK)使用密钥加密密钥(KEK)进行封装。采用 AES Key Wrap(RFC 3394)而非普通 AES-CBC,因为前者自带完整性校验,能检测封装块是否被篡改。
【算法按 URL 调度】
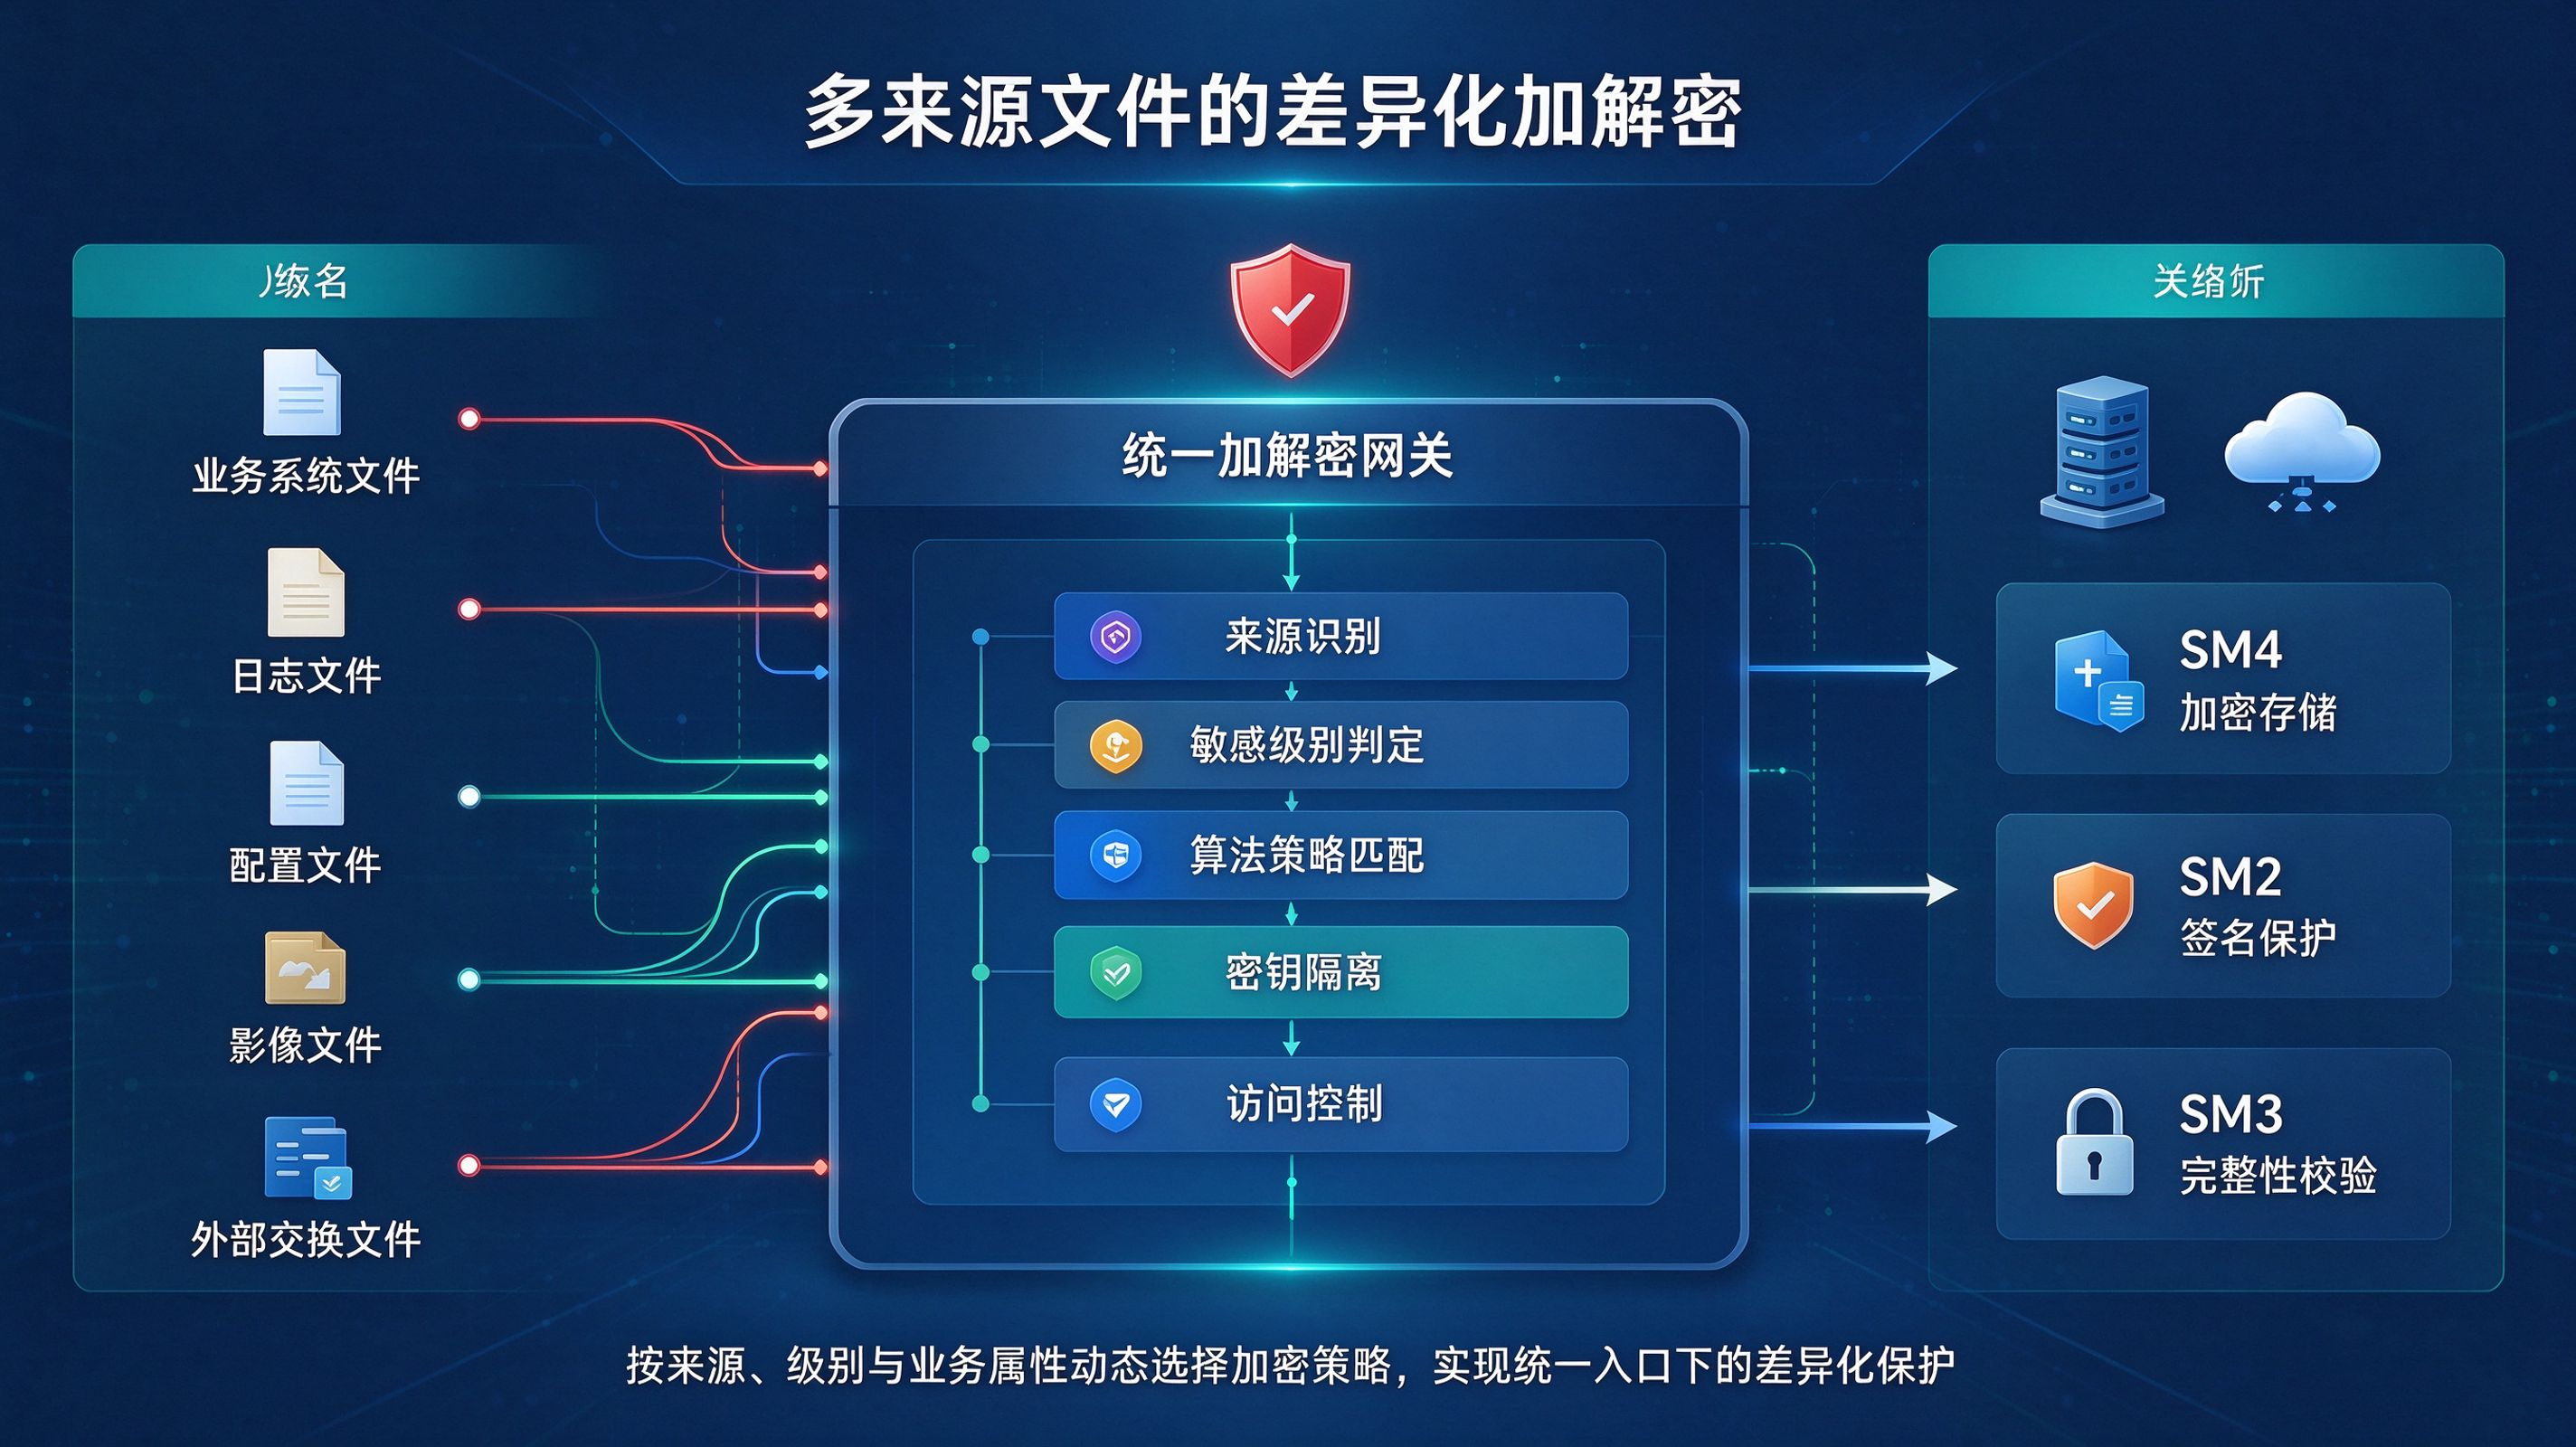
网关支持通配符匹配 URL,可为不同来源(如内部网盘、外部系统、可信站点)配置不同的加解密规则与算法策略,文件在进入终端之前即完成加密处理。
【下载加密与上传解密】
从受控服务器下载的文件经网关自动加密后落盘;终端向服务器上传时,网关配合客户端完成解密,服务器以明文存储,避免服务器侧密钥管理负担。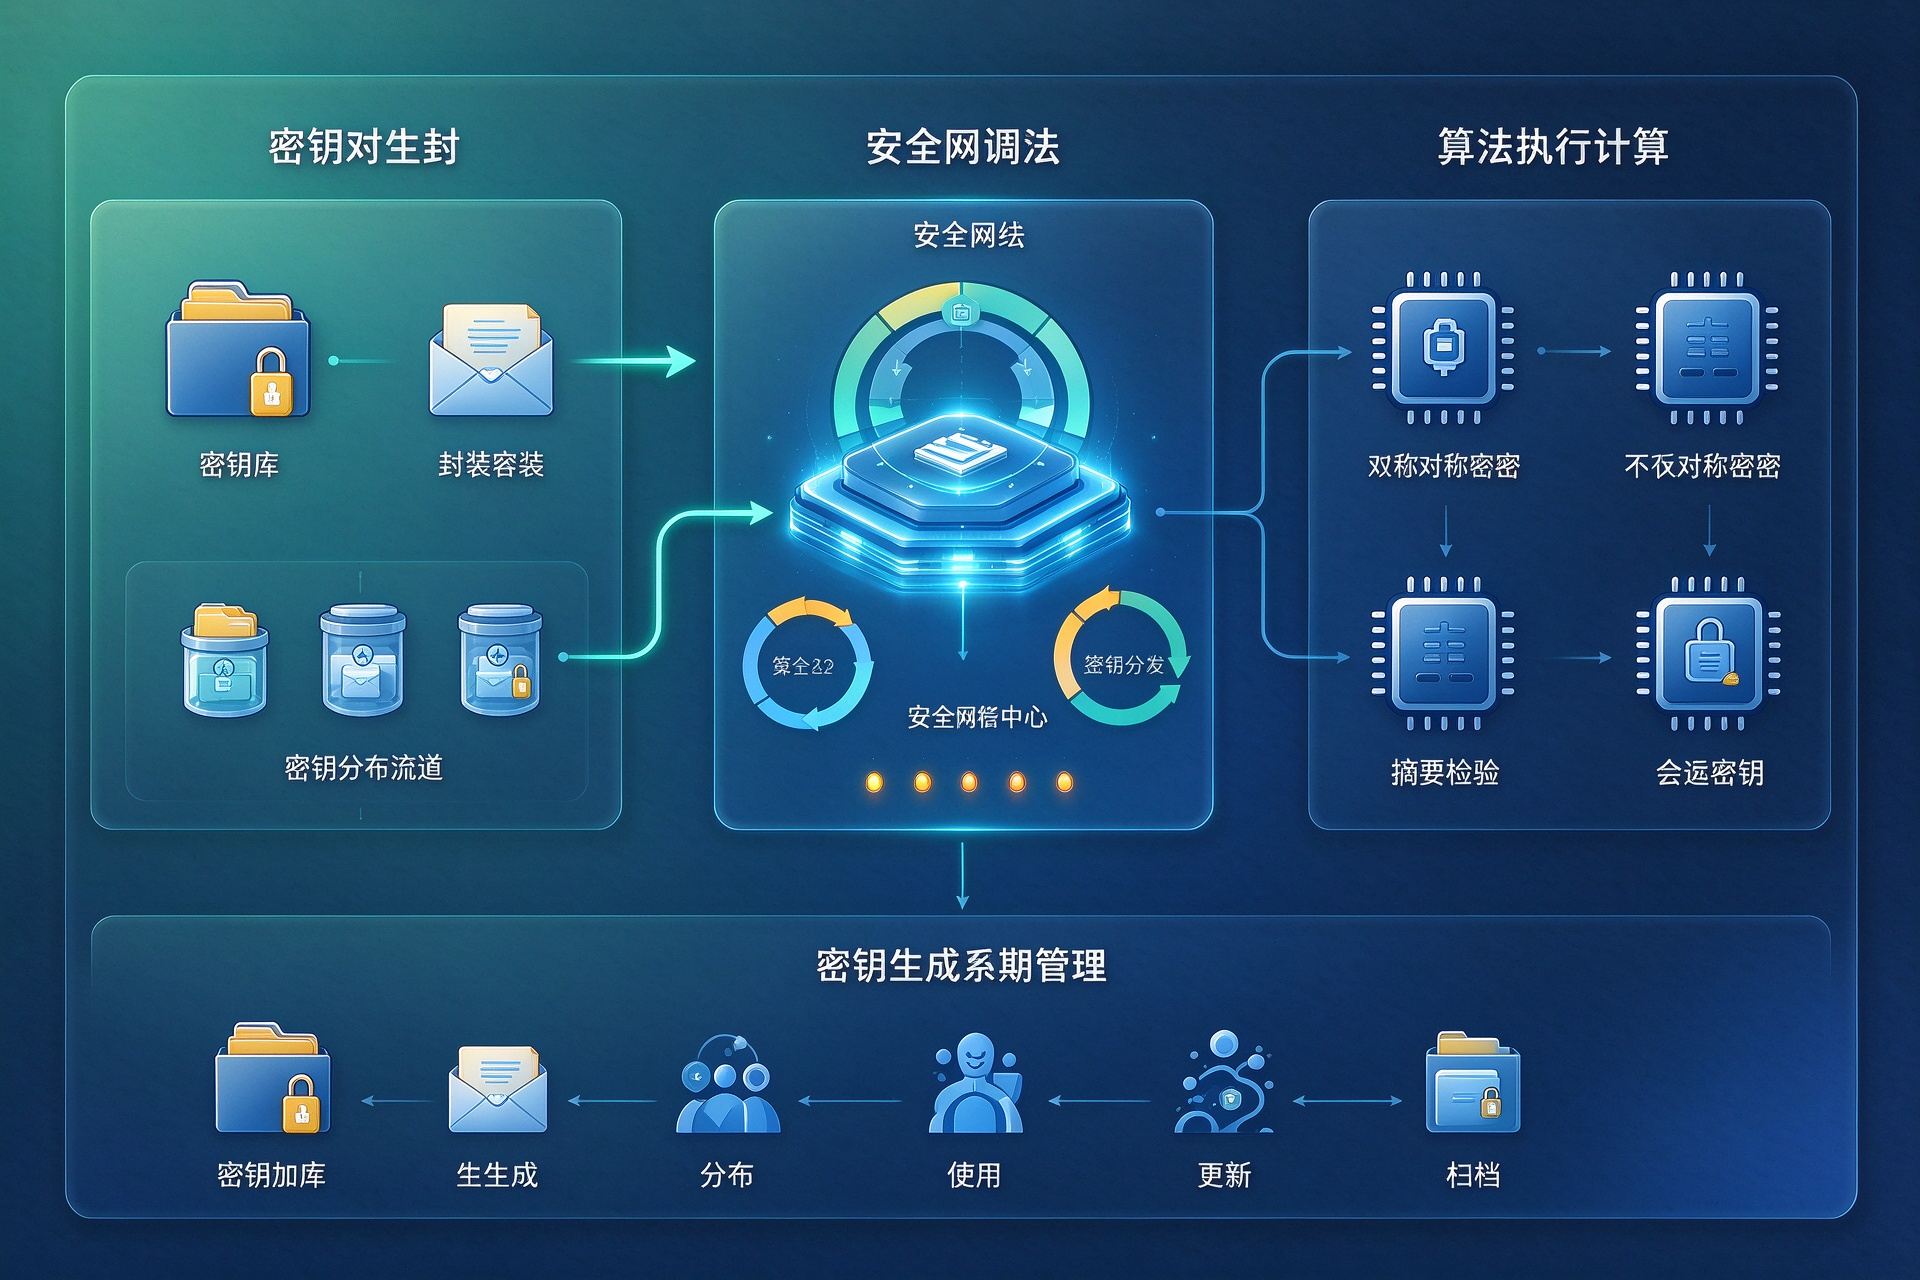
典型场景
迪康加密网关已服务多个政企行业
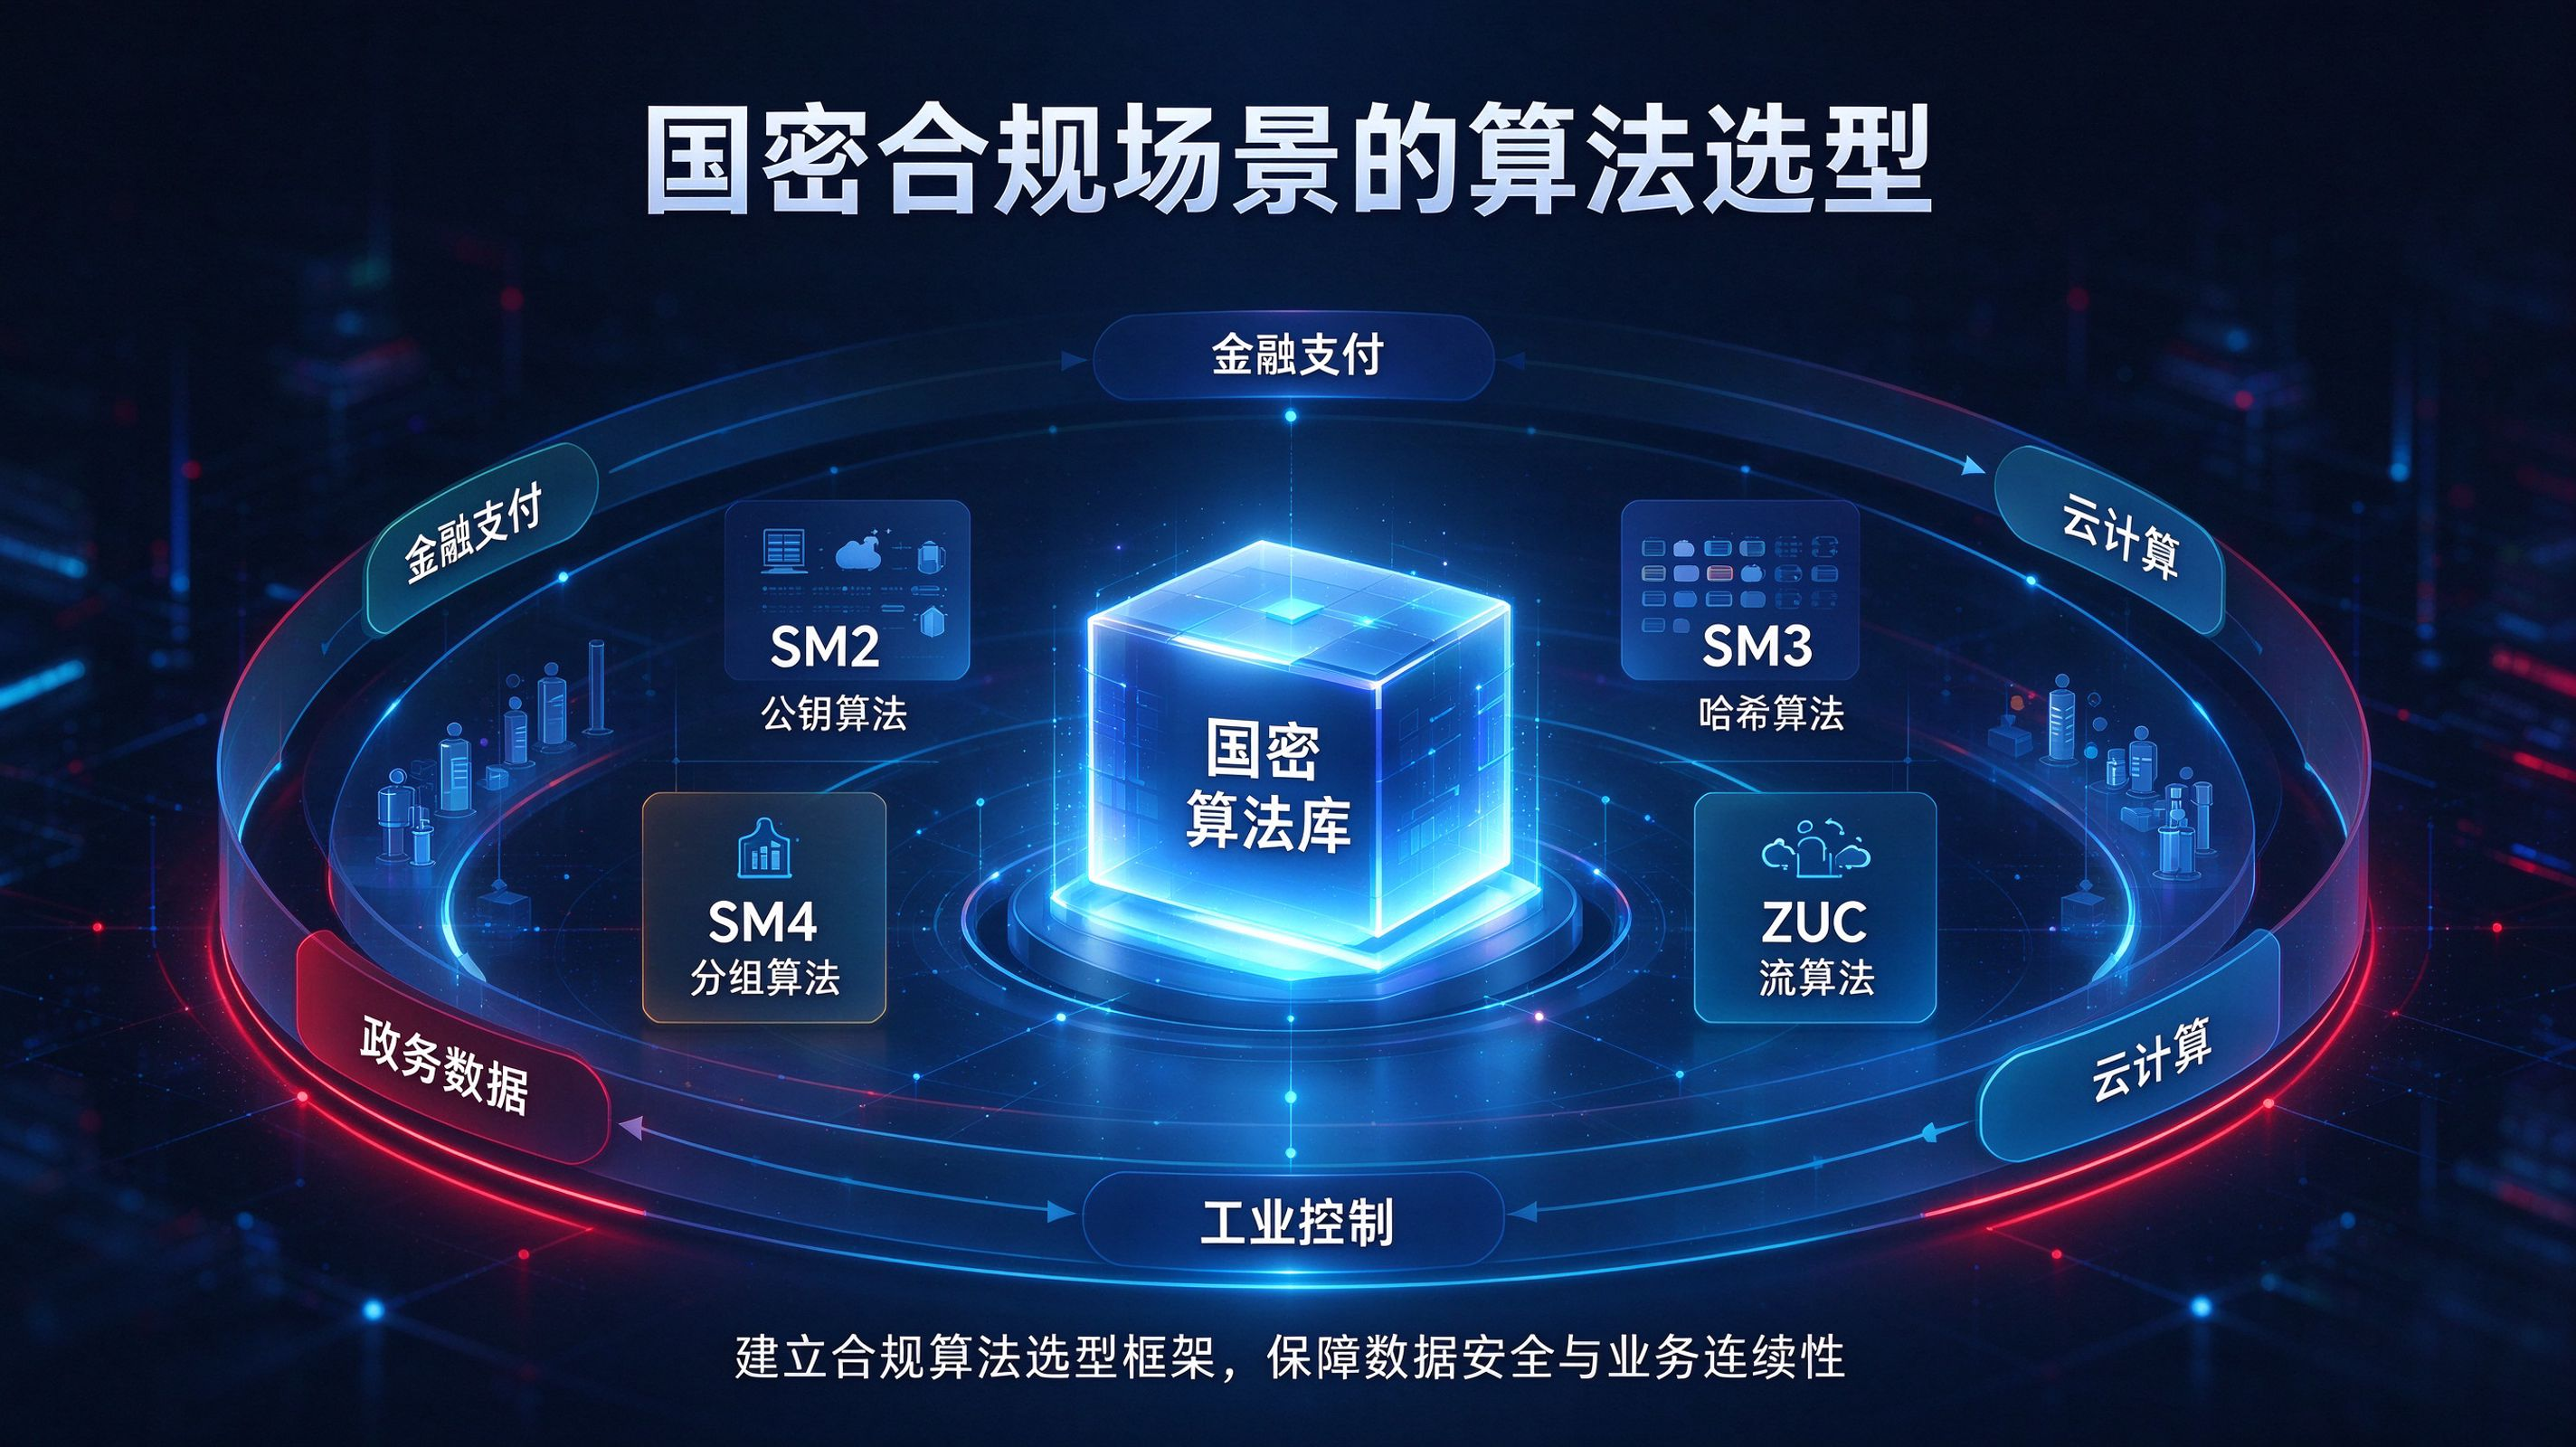
国密合规场景的算法选型
大文件下载的高吞吐加密

多来源文件的差异化加解密
产品优势
国密国际双轨、分层算法选型与全链路协同
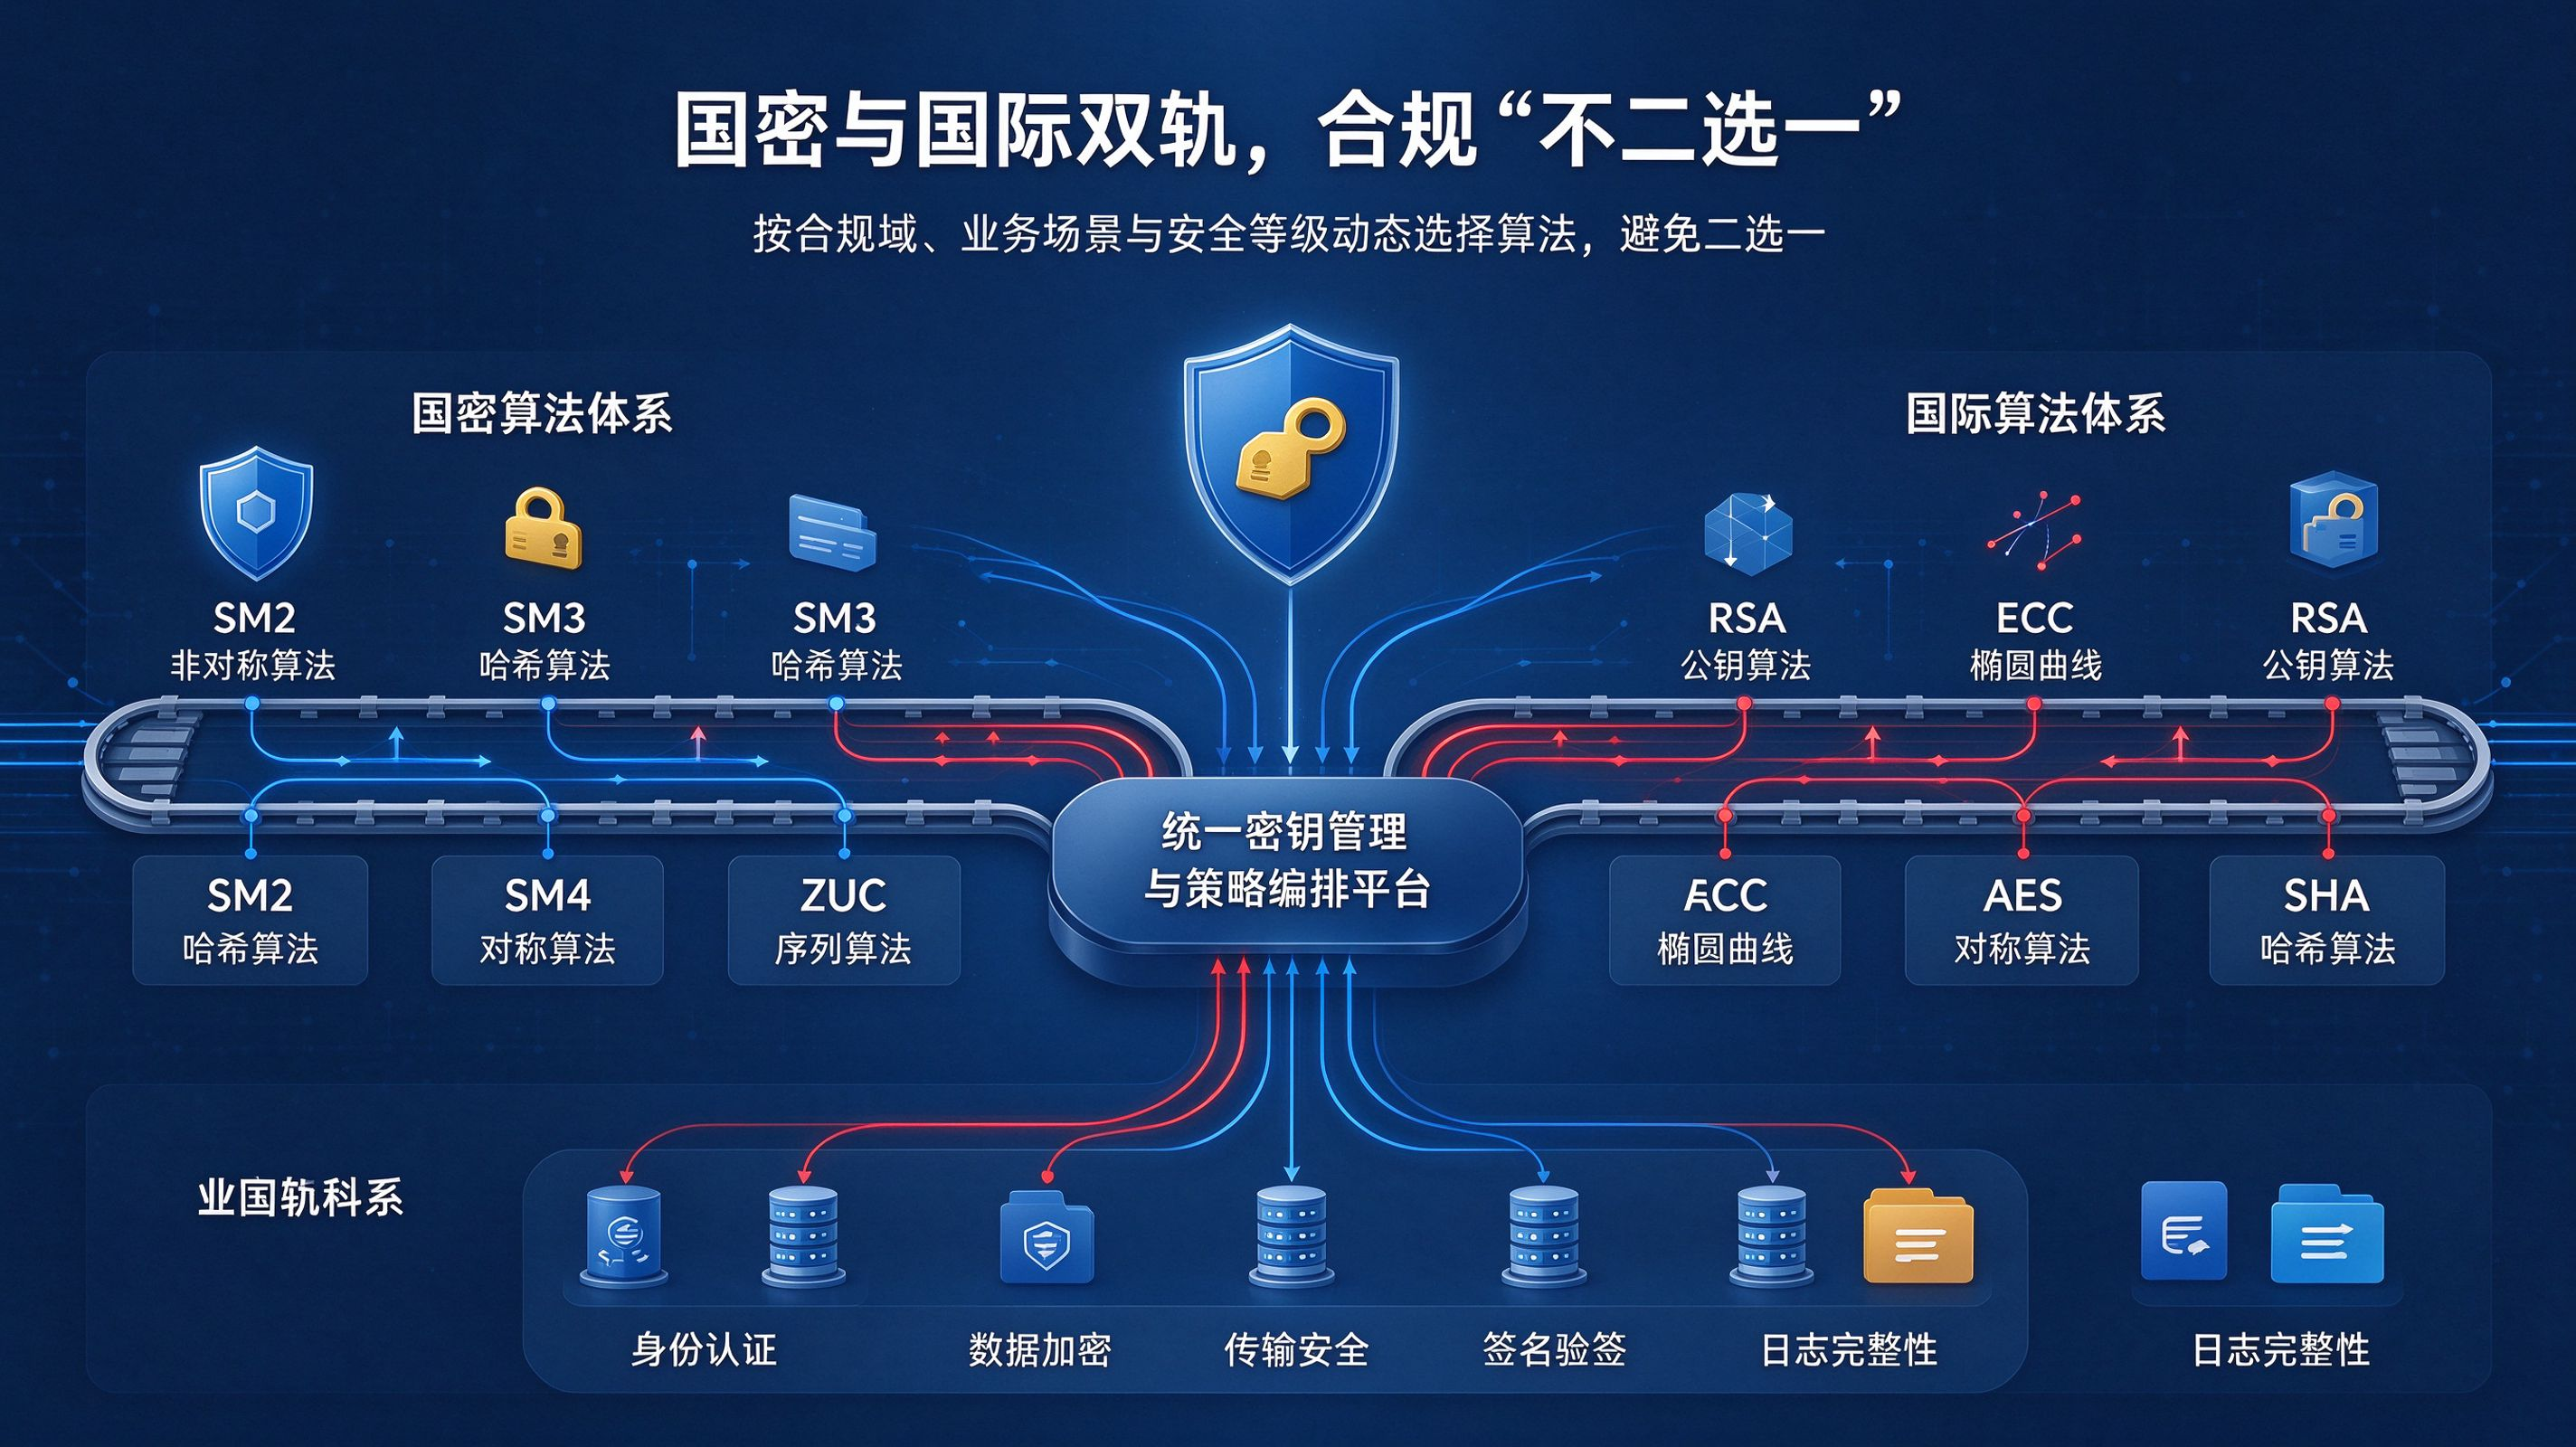
国密与国际双轨,合规“不二选一”不少产品只支持单一算法体系,国密项目要换一套、国际业务又要换一套。迪康同时提供 AES-256 与 SM4、SM2 与 SM3 的标准组合,同一网关可按策略选择算法,企业不必为不同合规要求部署两套加密通道。
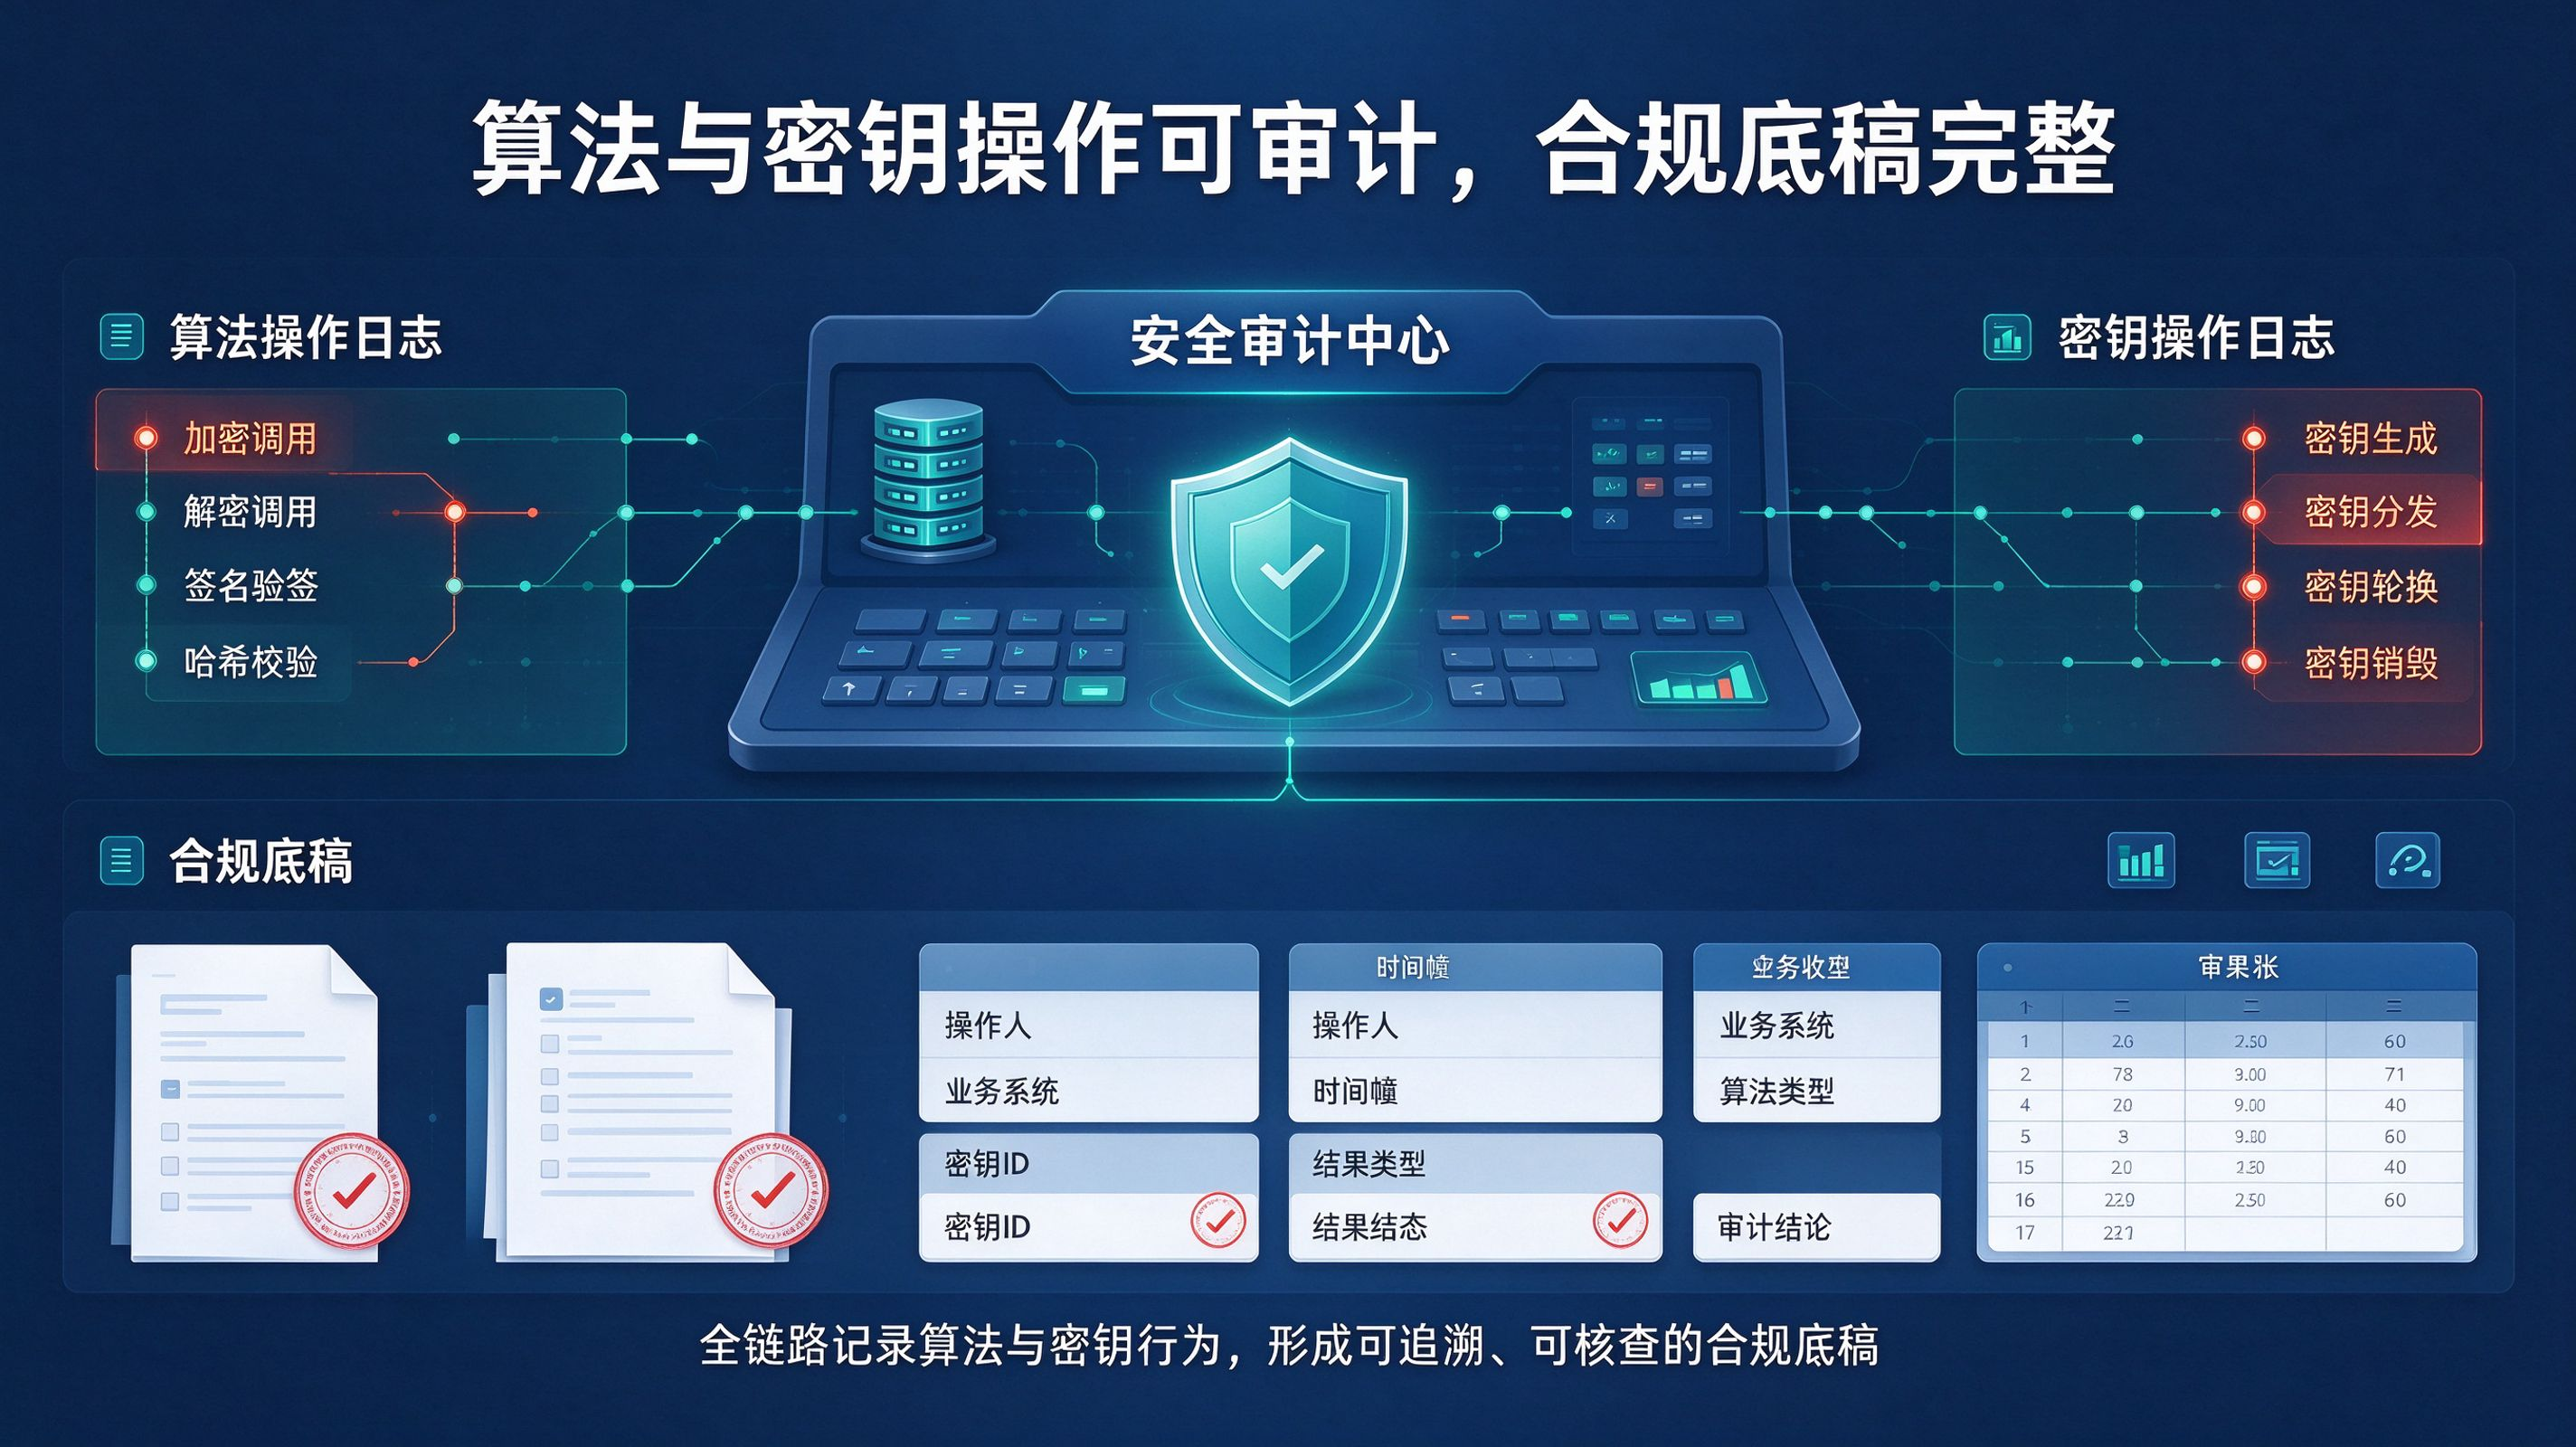
算法与密钥操作可审计,合规底稿完整网关的加解密操作、算法选型、密钥封装与分发事件均记录在审计日志中。满足等保与商用密码应用安全性评估对“密码算法使用合规、密钥管理可审计”的要求,合规检查有据可依。
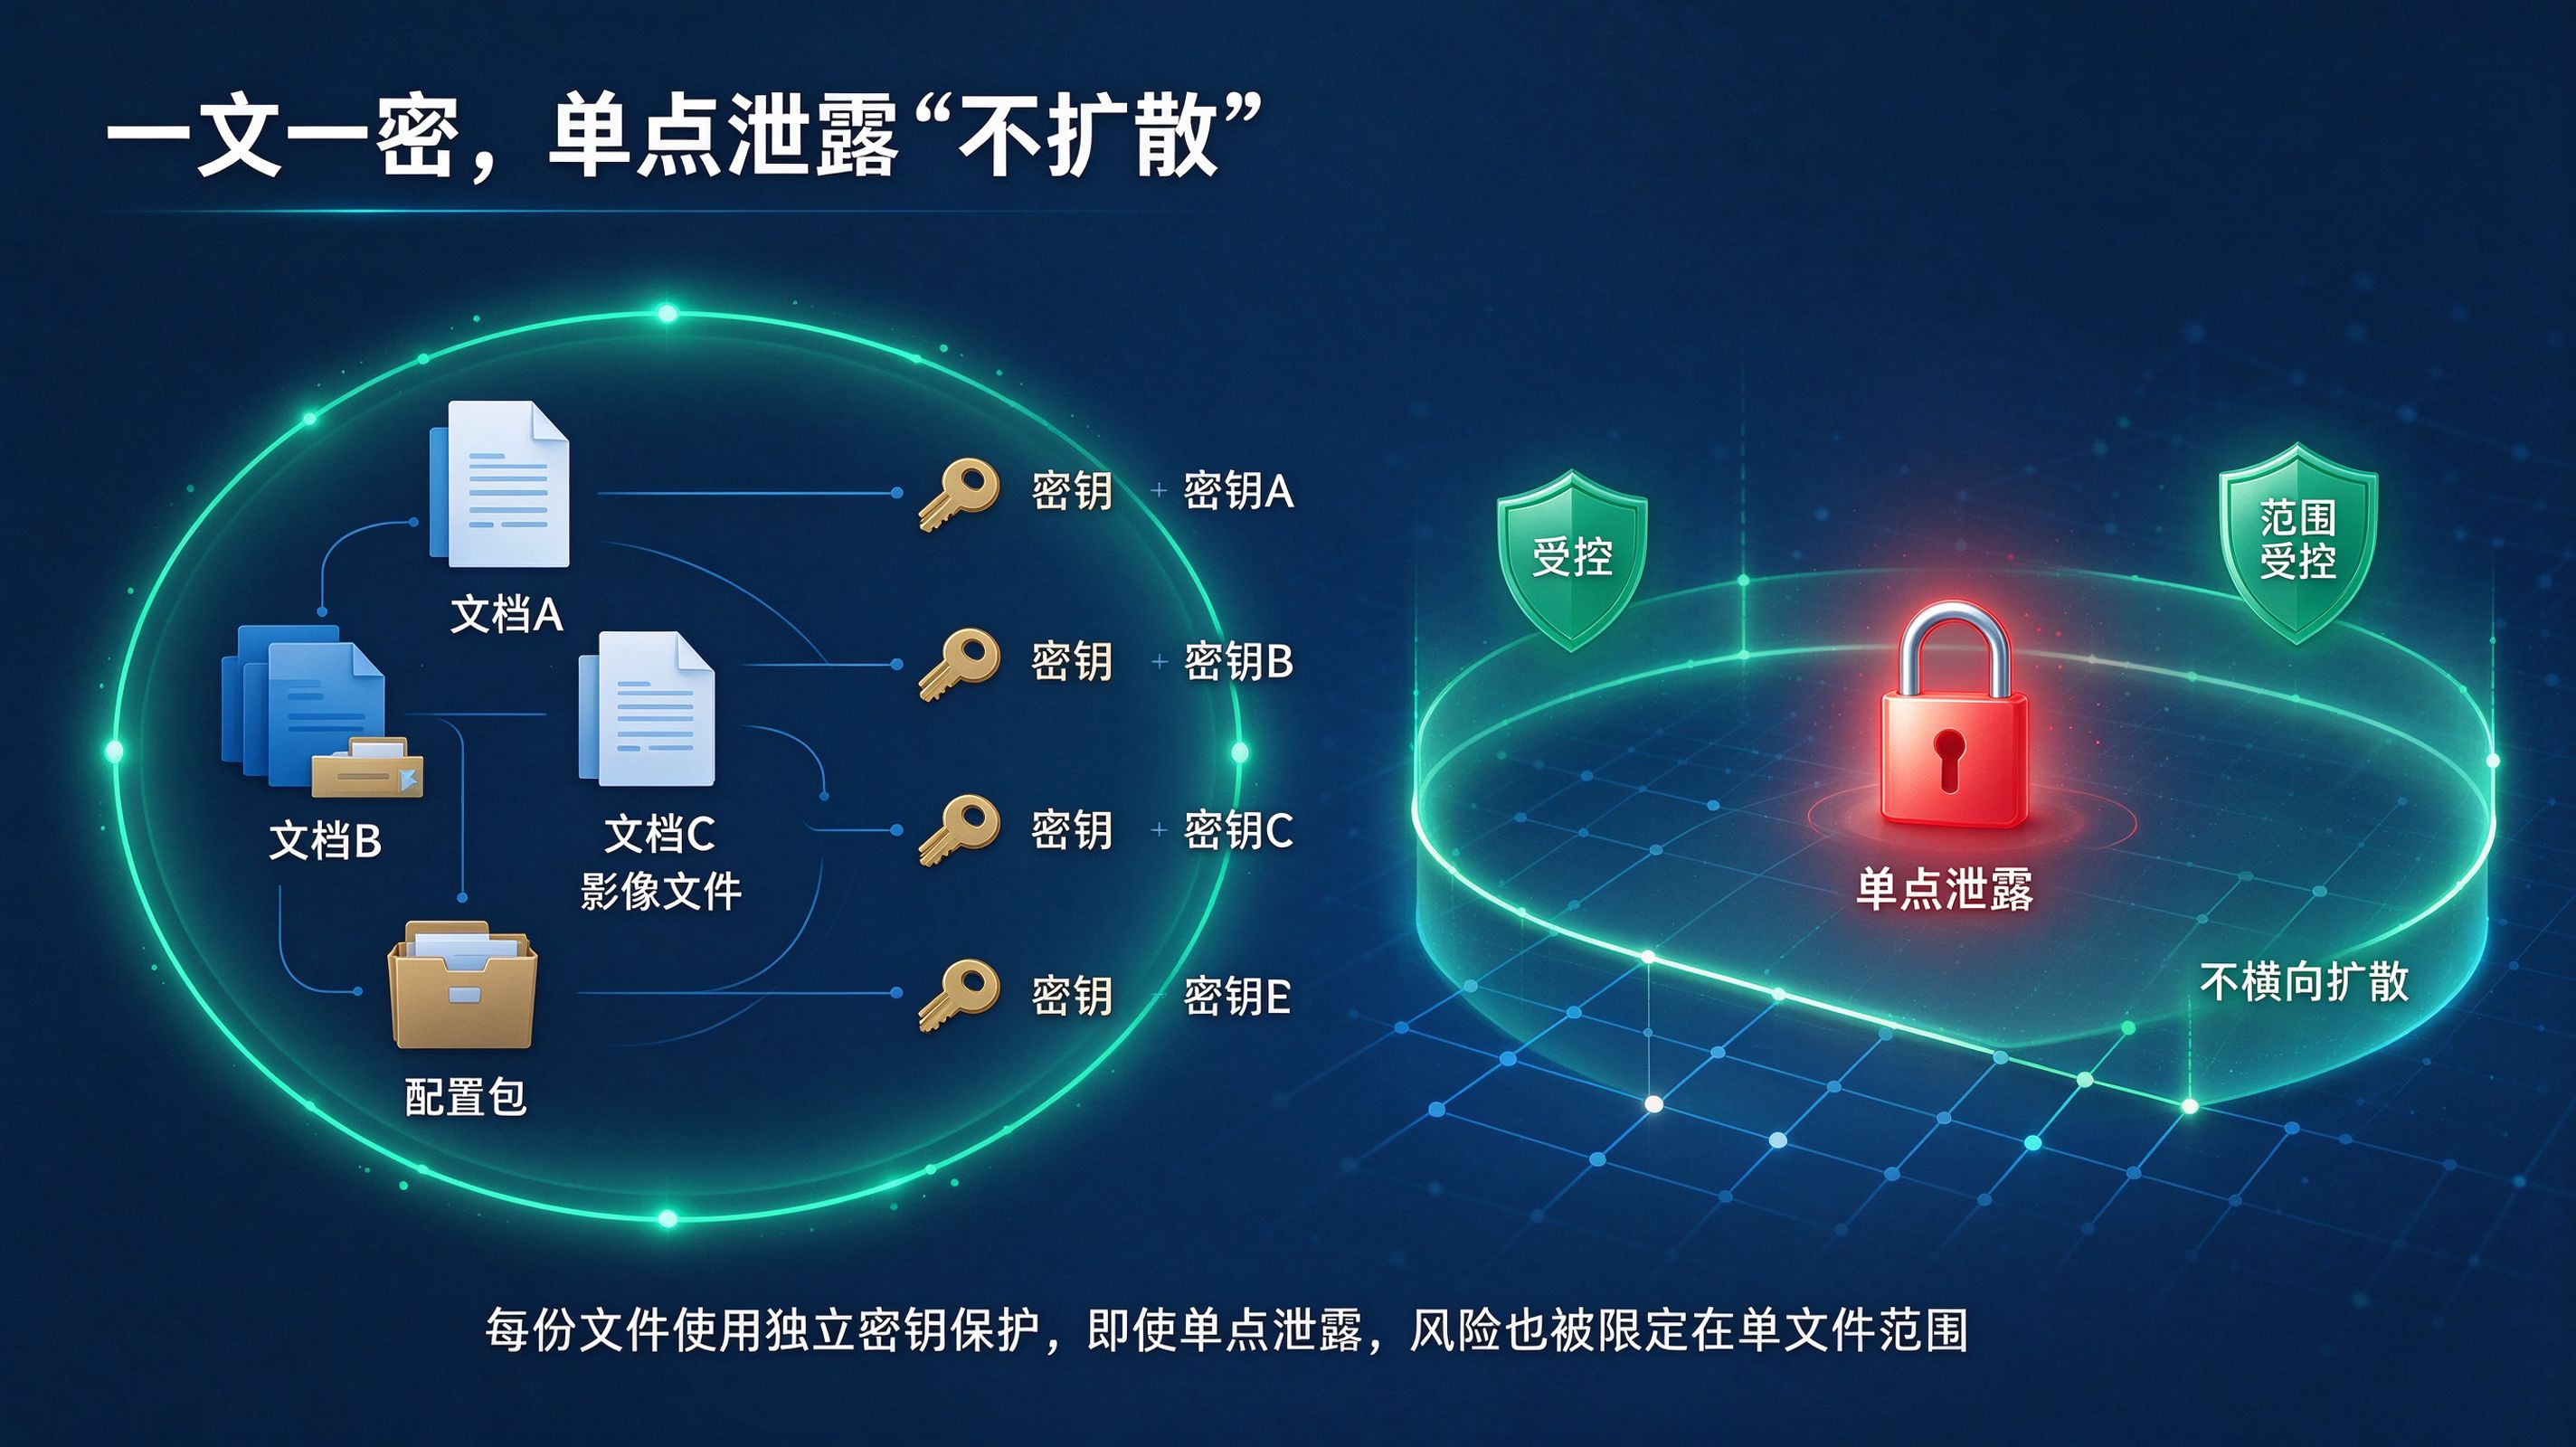
一文一密,单点泄露“不扩散”每个文件独立生成 DEK,并用 KEK 经 AES-KW 封装。即使某一文件的密钥在极端情况下暴露,也不会导致其他文件的密文被批量解开。“一文一密”把泄露的影响范围控制在单个文件级别。