
部门区域隔离
迪康部门区域隔离
以“部门空间隔离+安全区域边界”为核心,为每个部门建立独立的文件空间与权限边界,按安全域划分区域并设置跨区交换规则,部门之间互不可见、区域之间受控流转,跨区交换须经审批与审计,做到“部门各管各的、区域各自封闭、跨区有据可查”。
功能详解
迪康部门区域隔离模块帮助企业在文件交换系统中划分部门空间与安全区域,按组织架构与安全域设置文件可见范围、交换路径与审批规则,防止部门间文件越权访问、区域间违规流动,为跨部门协作与跨域交换提供清晰可控的边界。
部门空间隔离
【独立空间】
按组织架构为每个部门建立独立文件空间,部门内文件默认仅本部门可见,其他部门在文件列表、搜索与分享链接中均无法发现。
【空间配额】
为部门空间配置容量配额与文件数量上限,避免个别部门过度占用存储资源,也便于按部门统计存储使用情况。
【部门管理员】
每个部门可指定空间管理员,负责本部门的成员、目录与分享策略管理,管控职责下沉,中心管理员只做全局策略与审计。
安全区域边界
【区域划分】
按安全等级将文件空间划分为研发区、财务区、办公区、涉密区等安全区域,每个区域独立配置密级、可见范围与交换规则。
【区域封闭】
区域内文件默认只能在区域内流转,跨区域访问在文件列表、搜索、分享与下载各入口一律拦截。
【密级标识】
文件进入区域时打上密级标识,低密级区域向高密级区域流入受限,高密级文件向低密级区域外发须经审批。
跨区交换规则
【交换矩阵】
以区域为节点配置交换矩阵,明确哪些区域之间允许交换、哪些禁止、哪些需审批,规则一目了然、统一生效。
【审批通道】
跨区交换走独立审批流,按区域等级、文件密级与接收方配置审批层级,审批通过后文件才进入目标区域。
【临时授权】
紧急协作可申请临时跨区授权,授权自带有效期,到期自动回收,避免临时通道变成长期后门。
典型场景
迪康部门区域隔离模块已服务多个政企行业
研发与财务敏感部门空间隔离
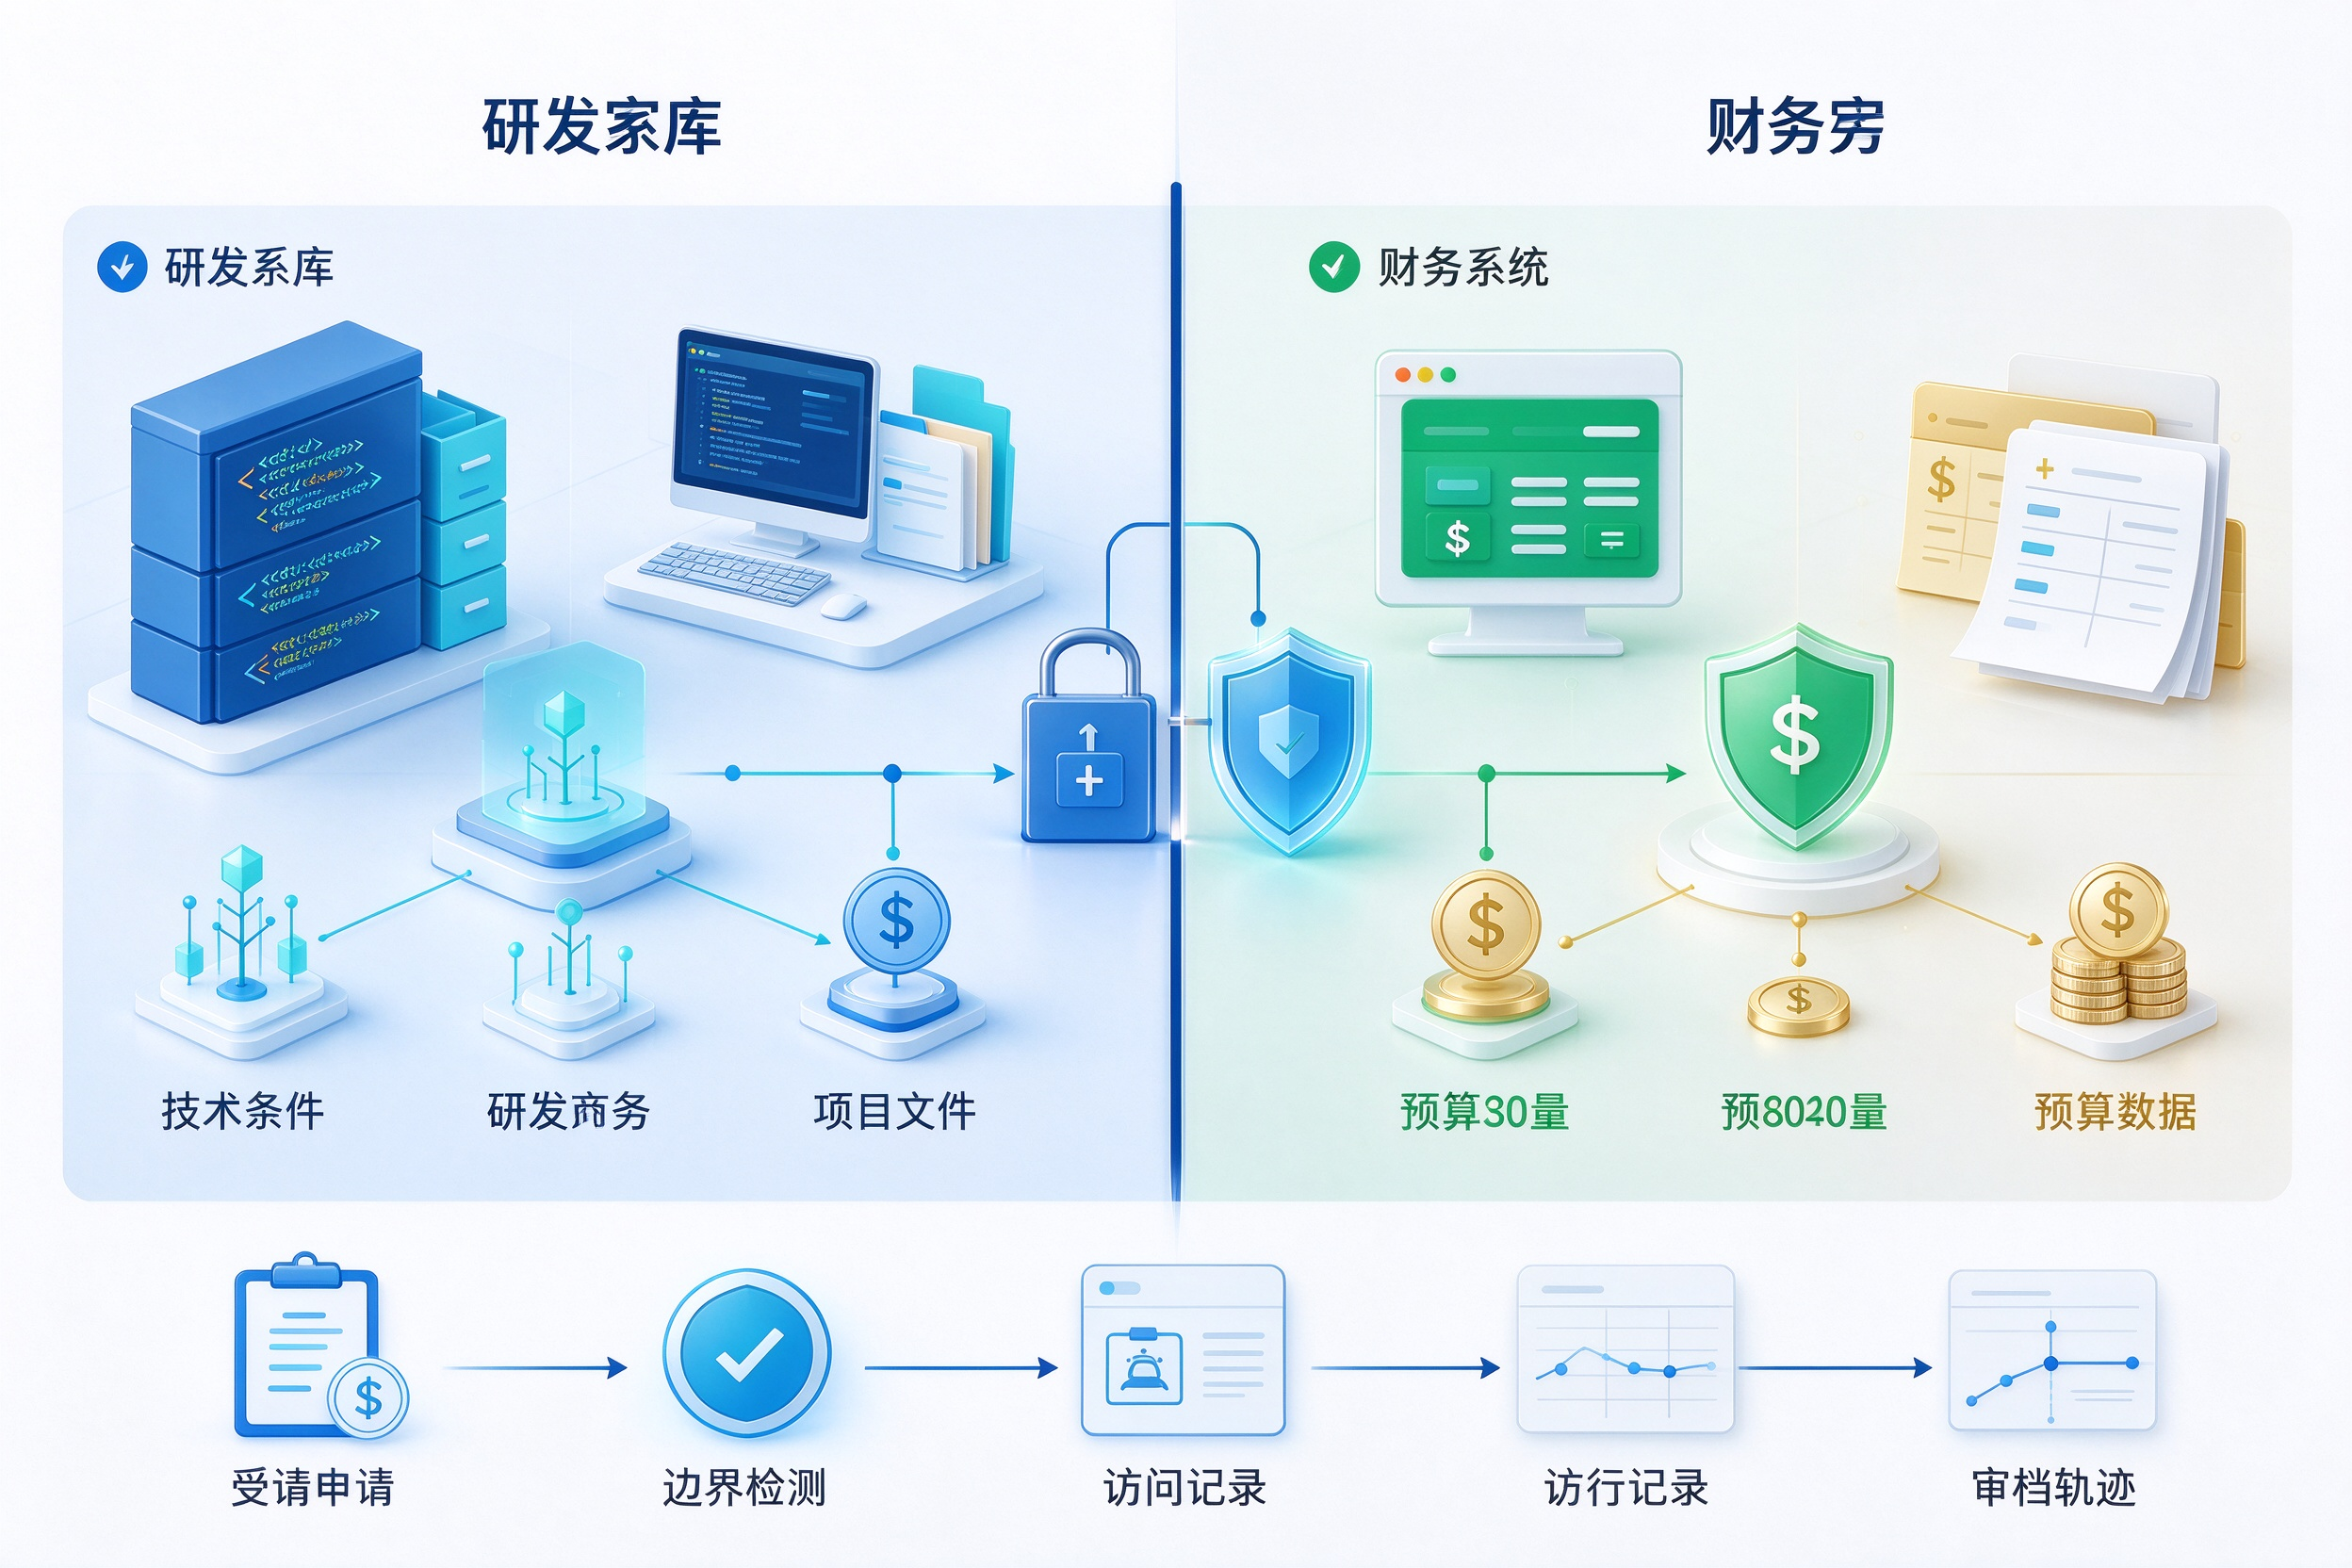
安全域之间的受控跨区交换
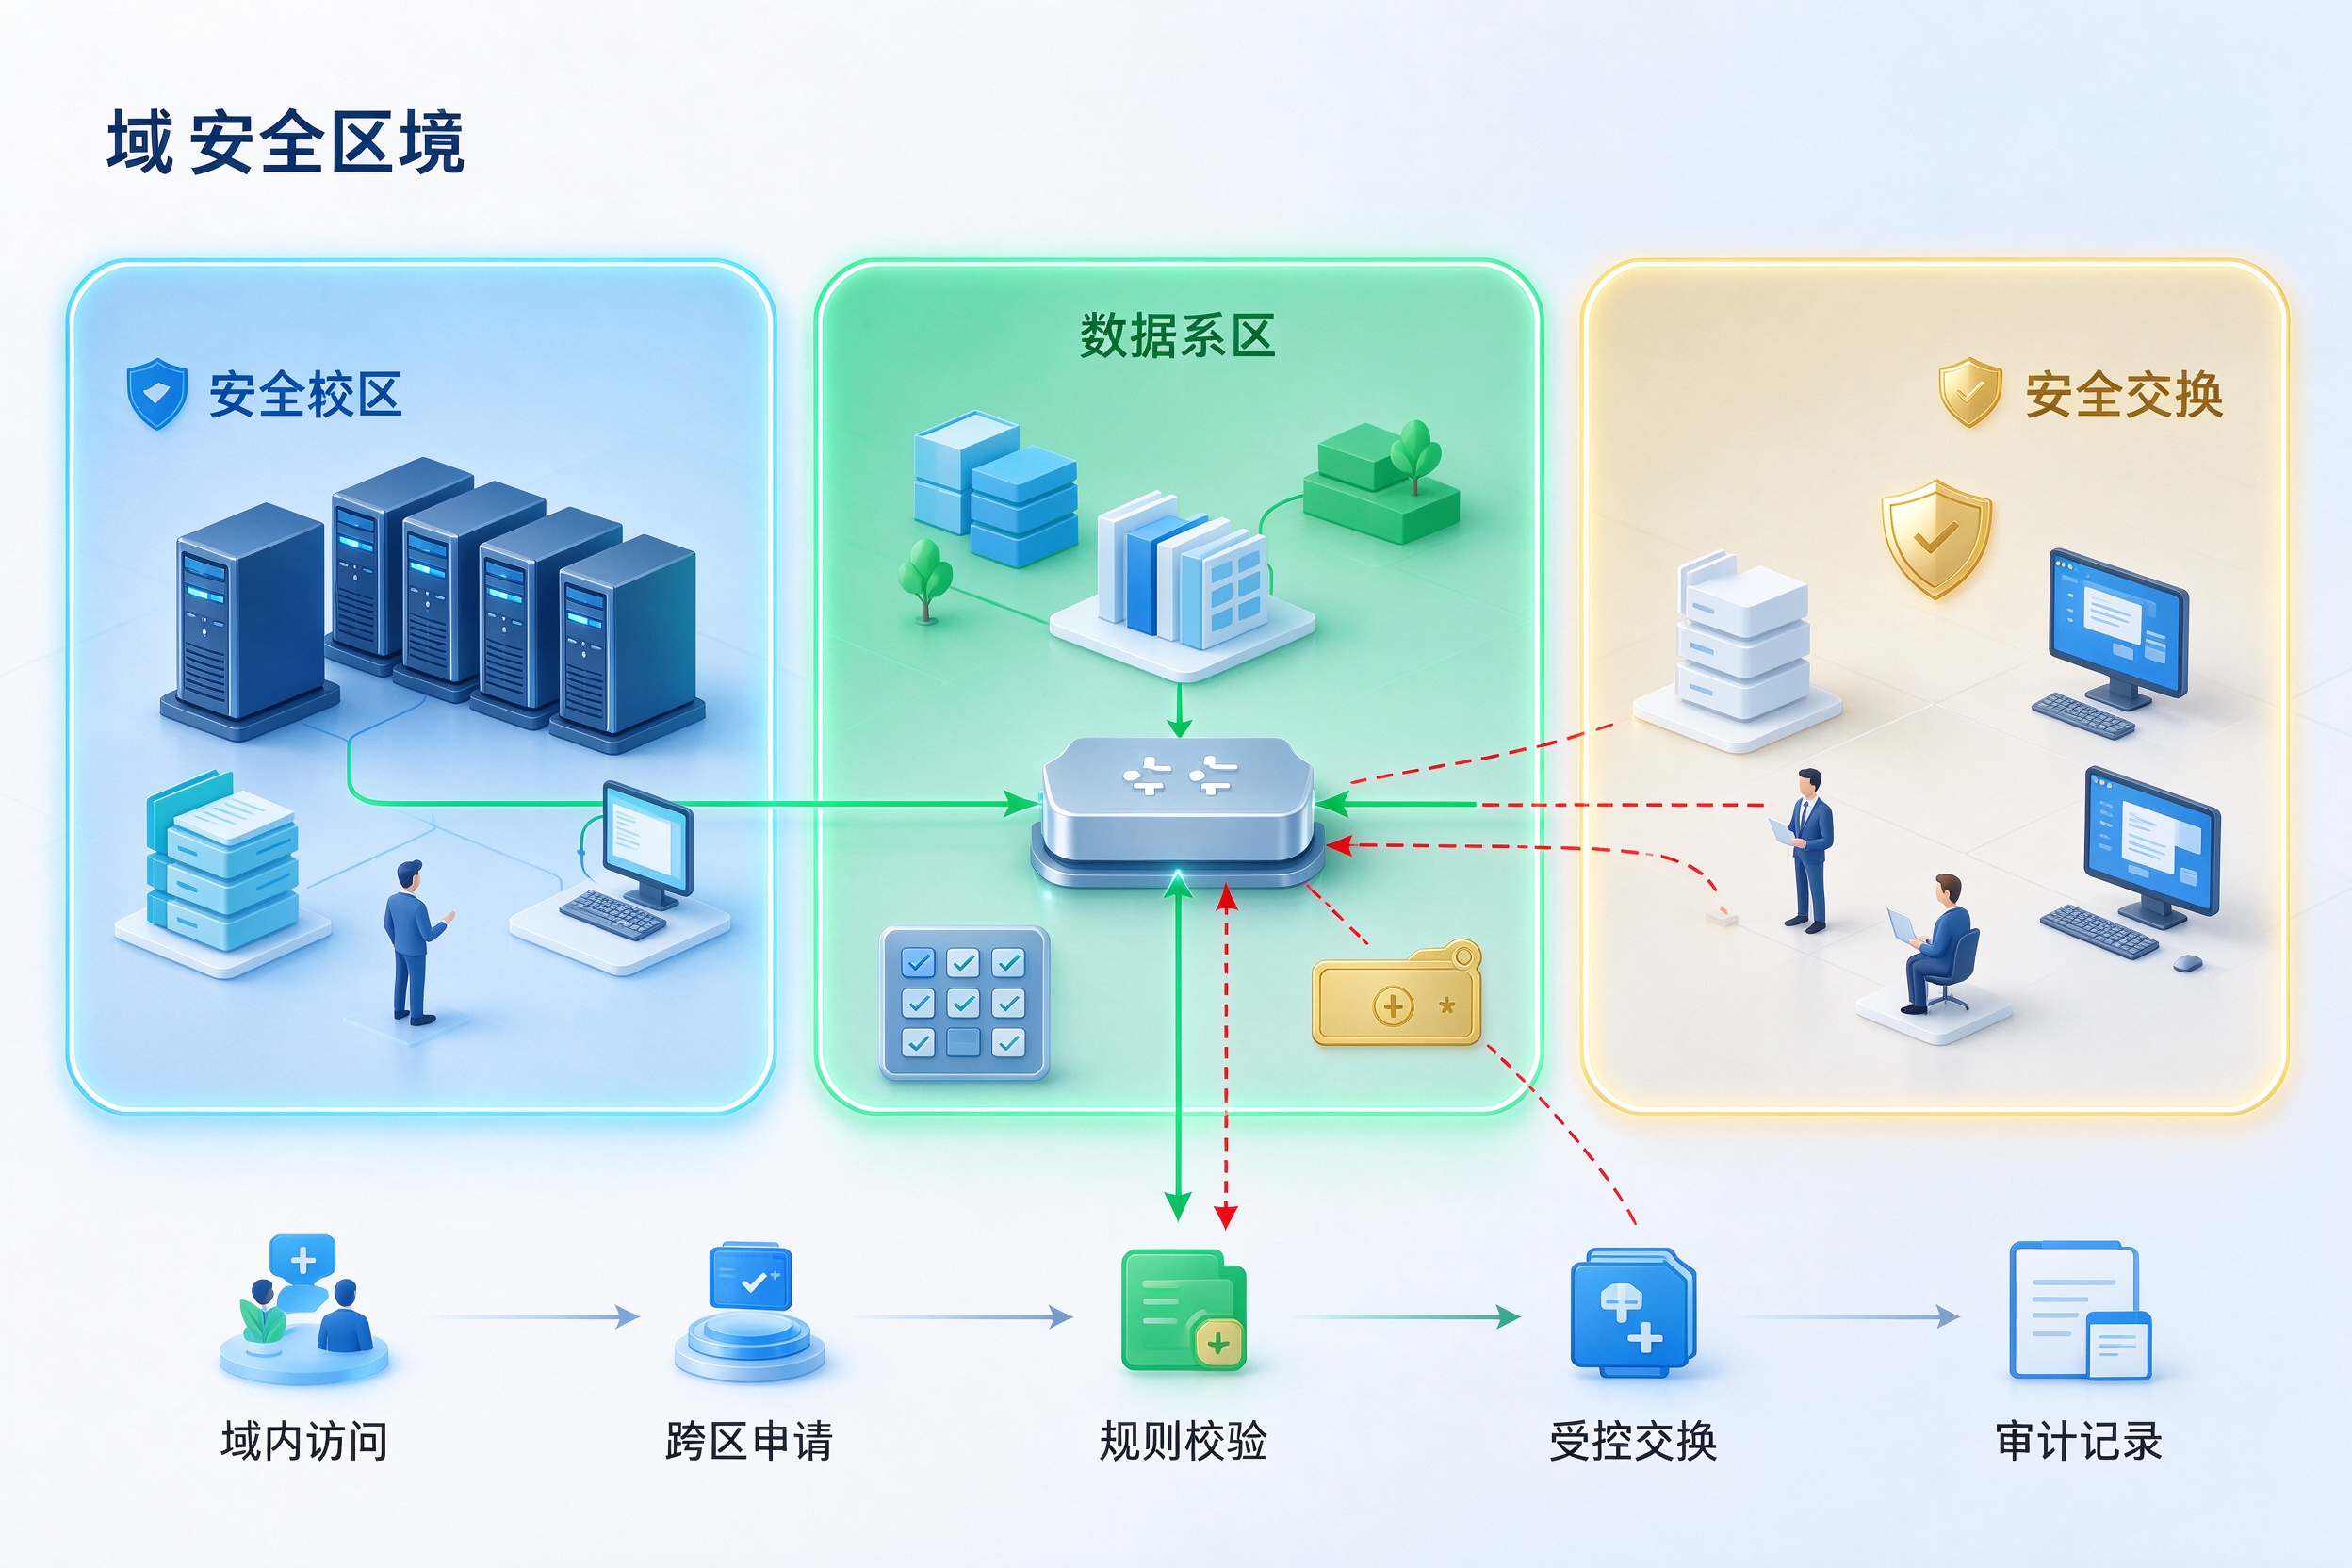
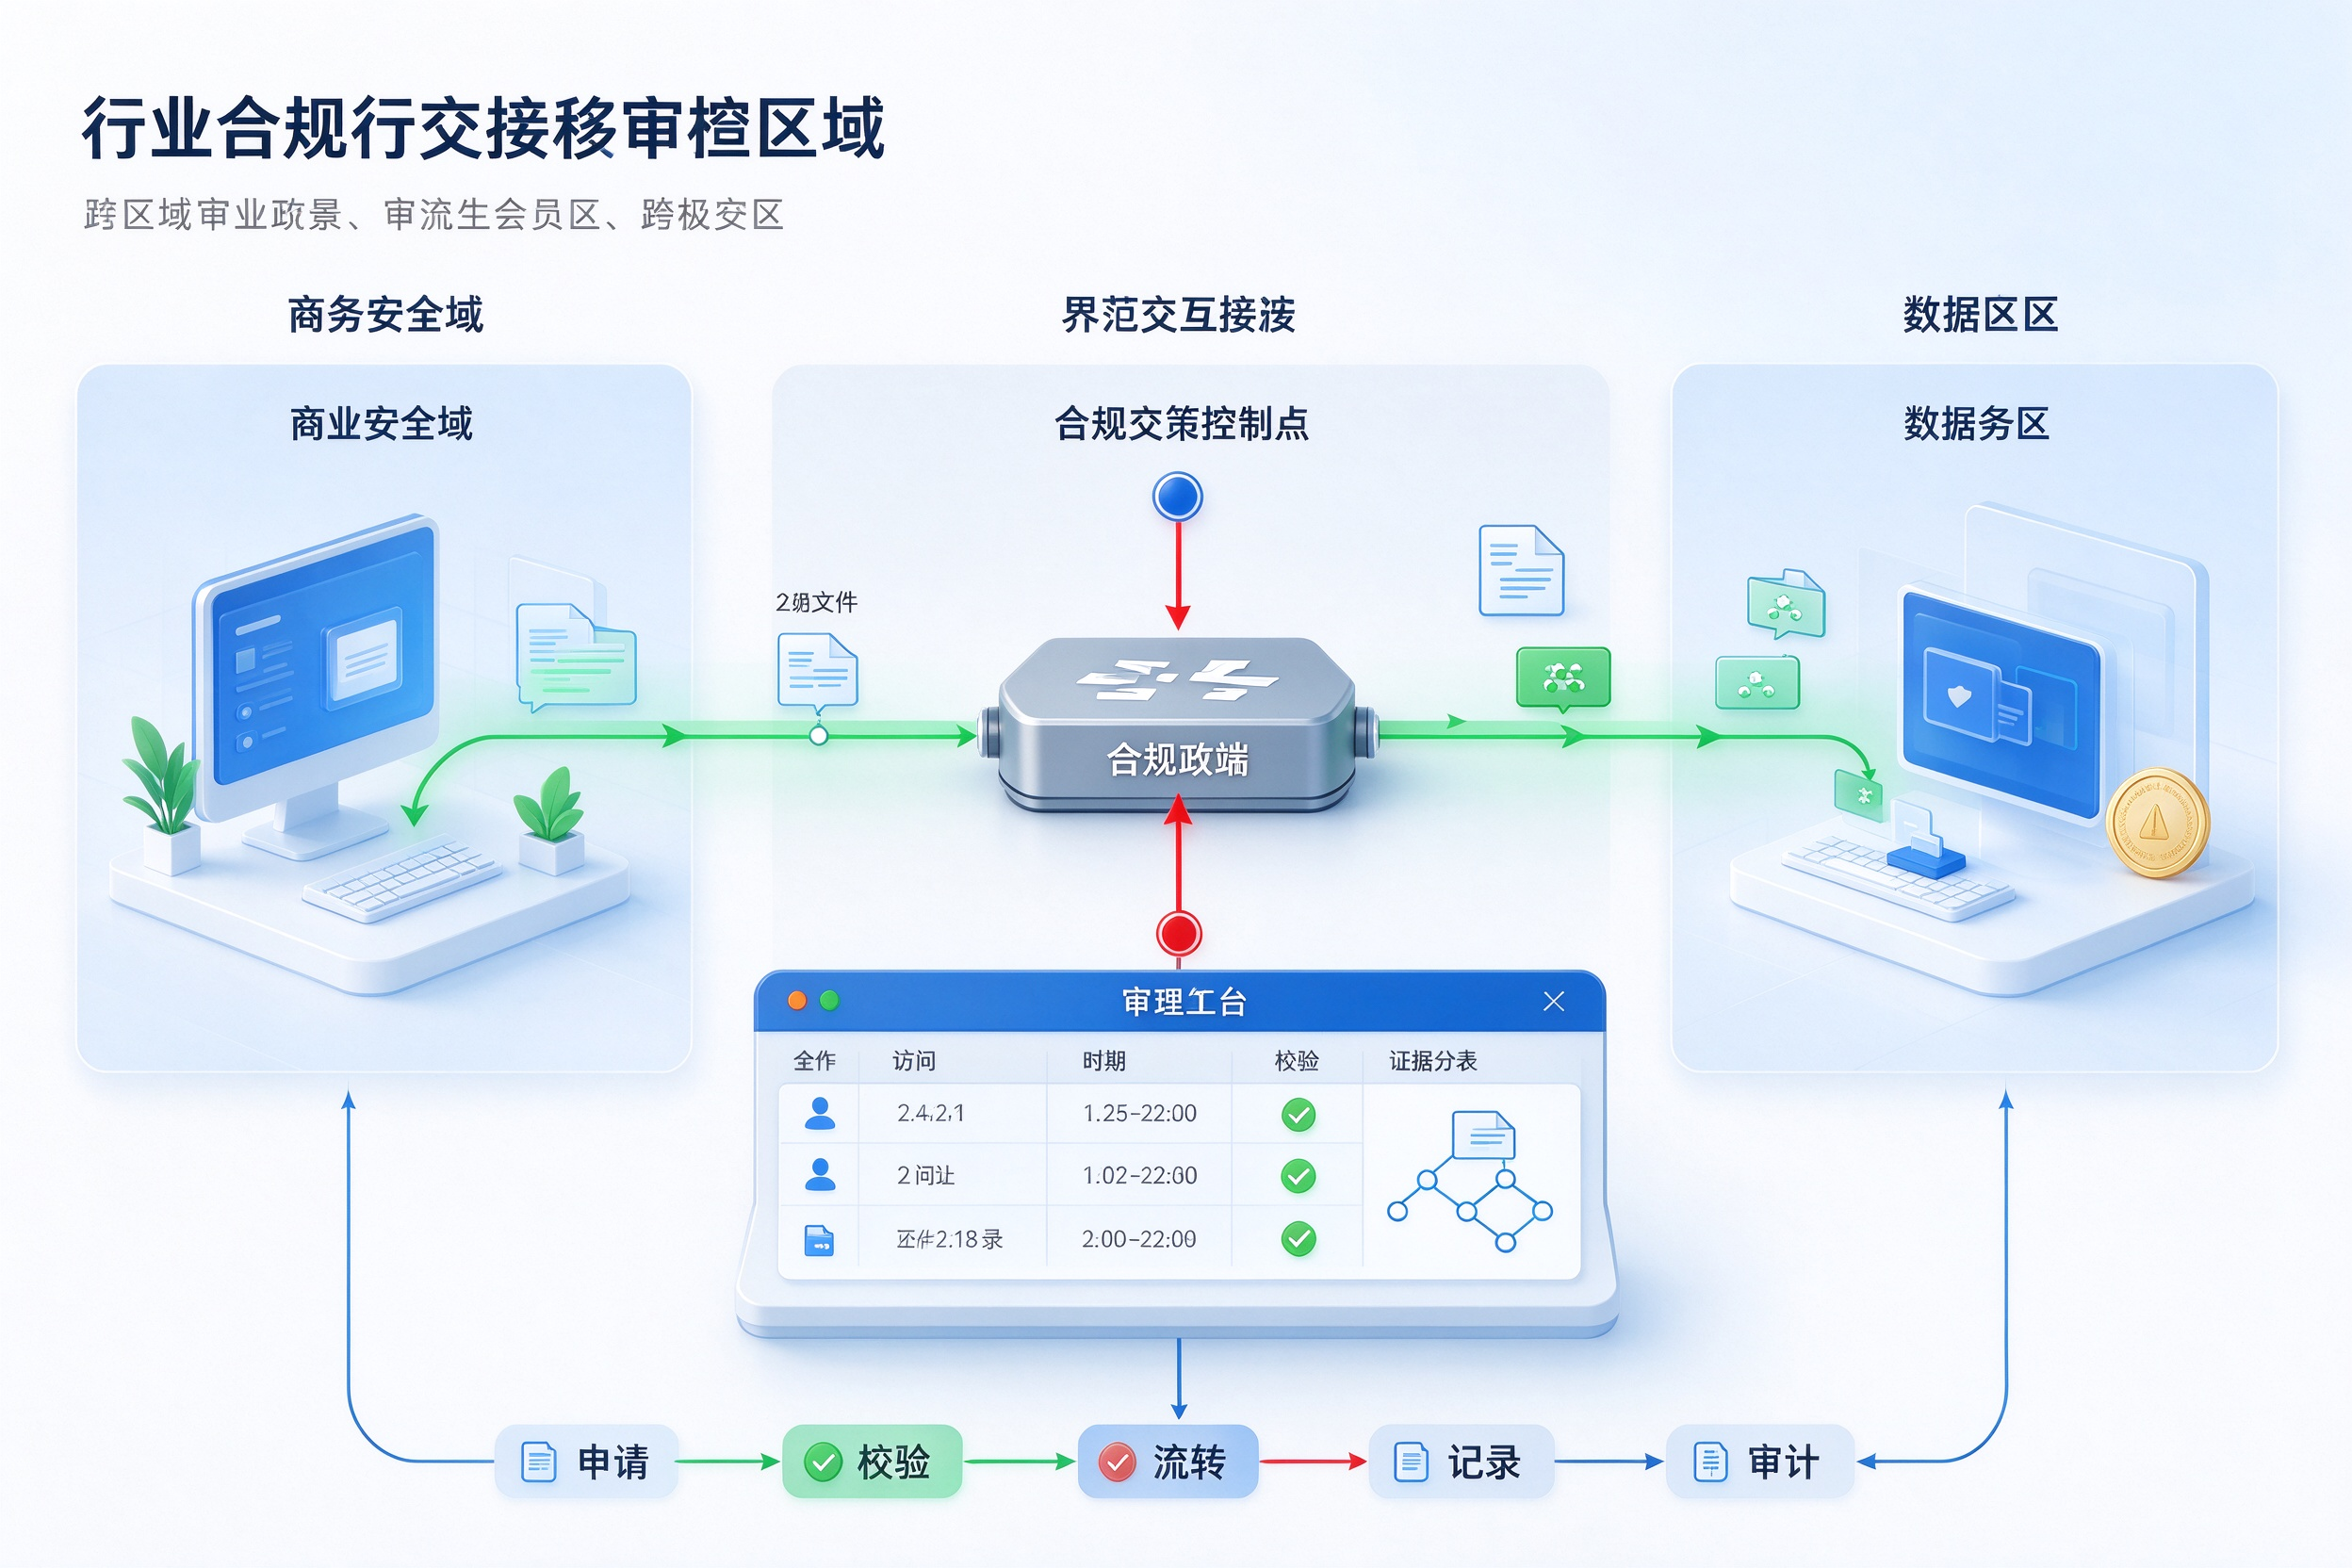
行业合规与跨区流转审计
产品优势
部门各管各的、区域各自封闭、跨区全程可审
部门各管各的,空间“划得清”很多文件系统采用“大通铺”式存储,一个部门不小心就能看到另一个部门的目录。迪康按组织架构天然划分部门空间,默认互不可见,部门管理员自管本部门,从结构上避免“顺手看到、无意转发”的越权问题。
区域各自封闭,边界“守得住”按安全等级划分区域后,区域内的文件默认不跨区流动,跨区访问在列表、搜索、分享与下载各入口统一拦截。边界不是靠“请勿外传”的自觉,而是由系统在每一条访问路径上强制执行。
跨区有审批,协作“有通道”隔离不是“堵死”。交换矩阵明确允许、禁止与需审批的跨区路径,业务确需交换时走审批通道或临时授权。既守住边界,又不让正常的跨部门协作被一堵了之。

与杀毒、DLP、跨网交换原生协同区域隔离与文件杀毒、数据防泄漏(DLP)、跨网文件交换共用同一策略内核。跨区交换的文件同样经过多引擎杀毒与密级校验,DLP 标记的敏感文件自动套用更严的跨区规则,隔离不是孤立的“圈地”,而是完整防护链的一环。