
802.1X 准入
迪康 802.1X 准入
以“端口级强认证+终端合规联动”为核心,基于标准 802.1X 协议在交换机端口层面对接入终端进行身份认证,未认证终端仅能访问隔离区,认证通过后自动开通端口访问权限,并可叠加终端安检与授权策略,做到“端口级管控、认证即放行、不合规先隔离”。
功能详解
迪康 802.1X 准入模块帮助 IT 管理人员基于标准协议在交换机端口层面完成终端身份认证与权限分配,支持与终端安检、授权策略、动态 VLAN 联动,把未认证与不合规终端挡在网络边缘,实现端口级、可追溯的网络接入控制。
端口级身份认证
【标准协议】
遵循 IEEE 802.1X 标准,与主流交换机厂商的 Authenticator 能力兼容,终端通过客户端或系统原生 802.1X 发起认证。
【认证方式】
支持 EAP-PEAP、EAP-TLS、EAP-TTLS 等认证方式,可结合证书、账号口令与人脸识别完成多因子核验。
【端口控制】
未认证端口仅开放认证协议与隔离区访问;认证通过后按用户角色授予 VLAN 与 ACL,实现“一个端口、按人授权”。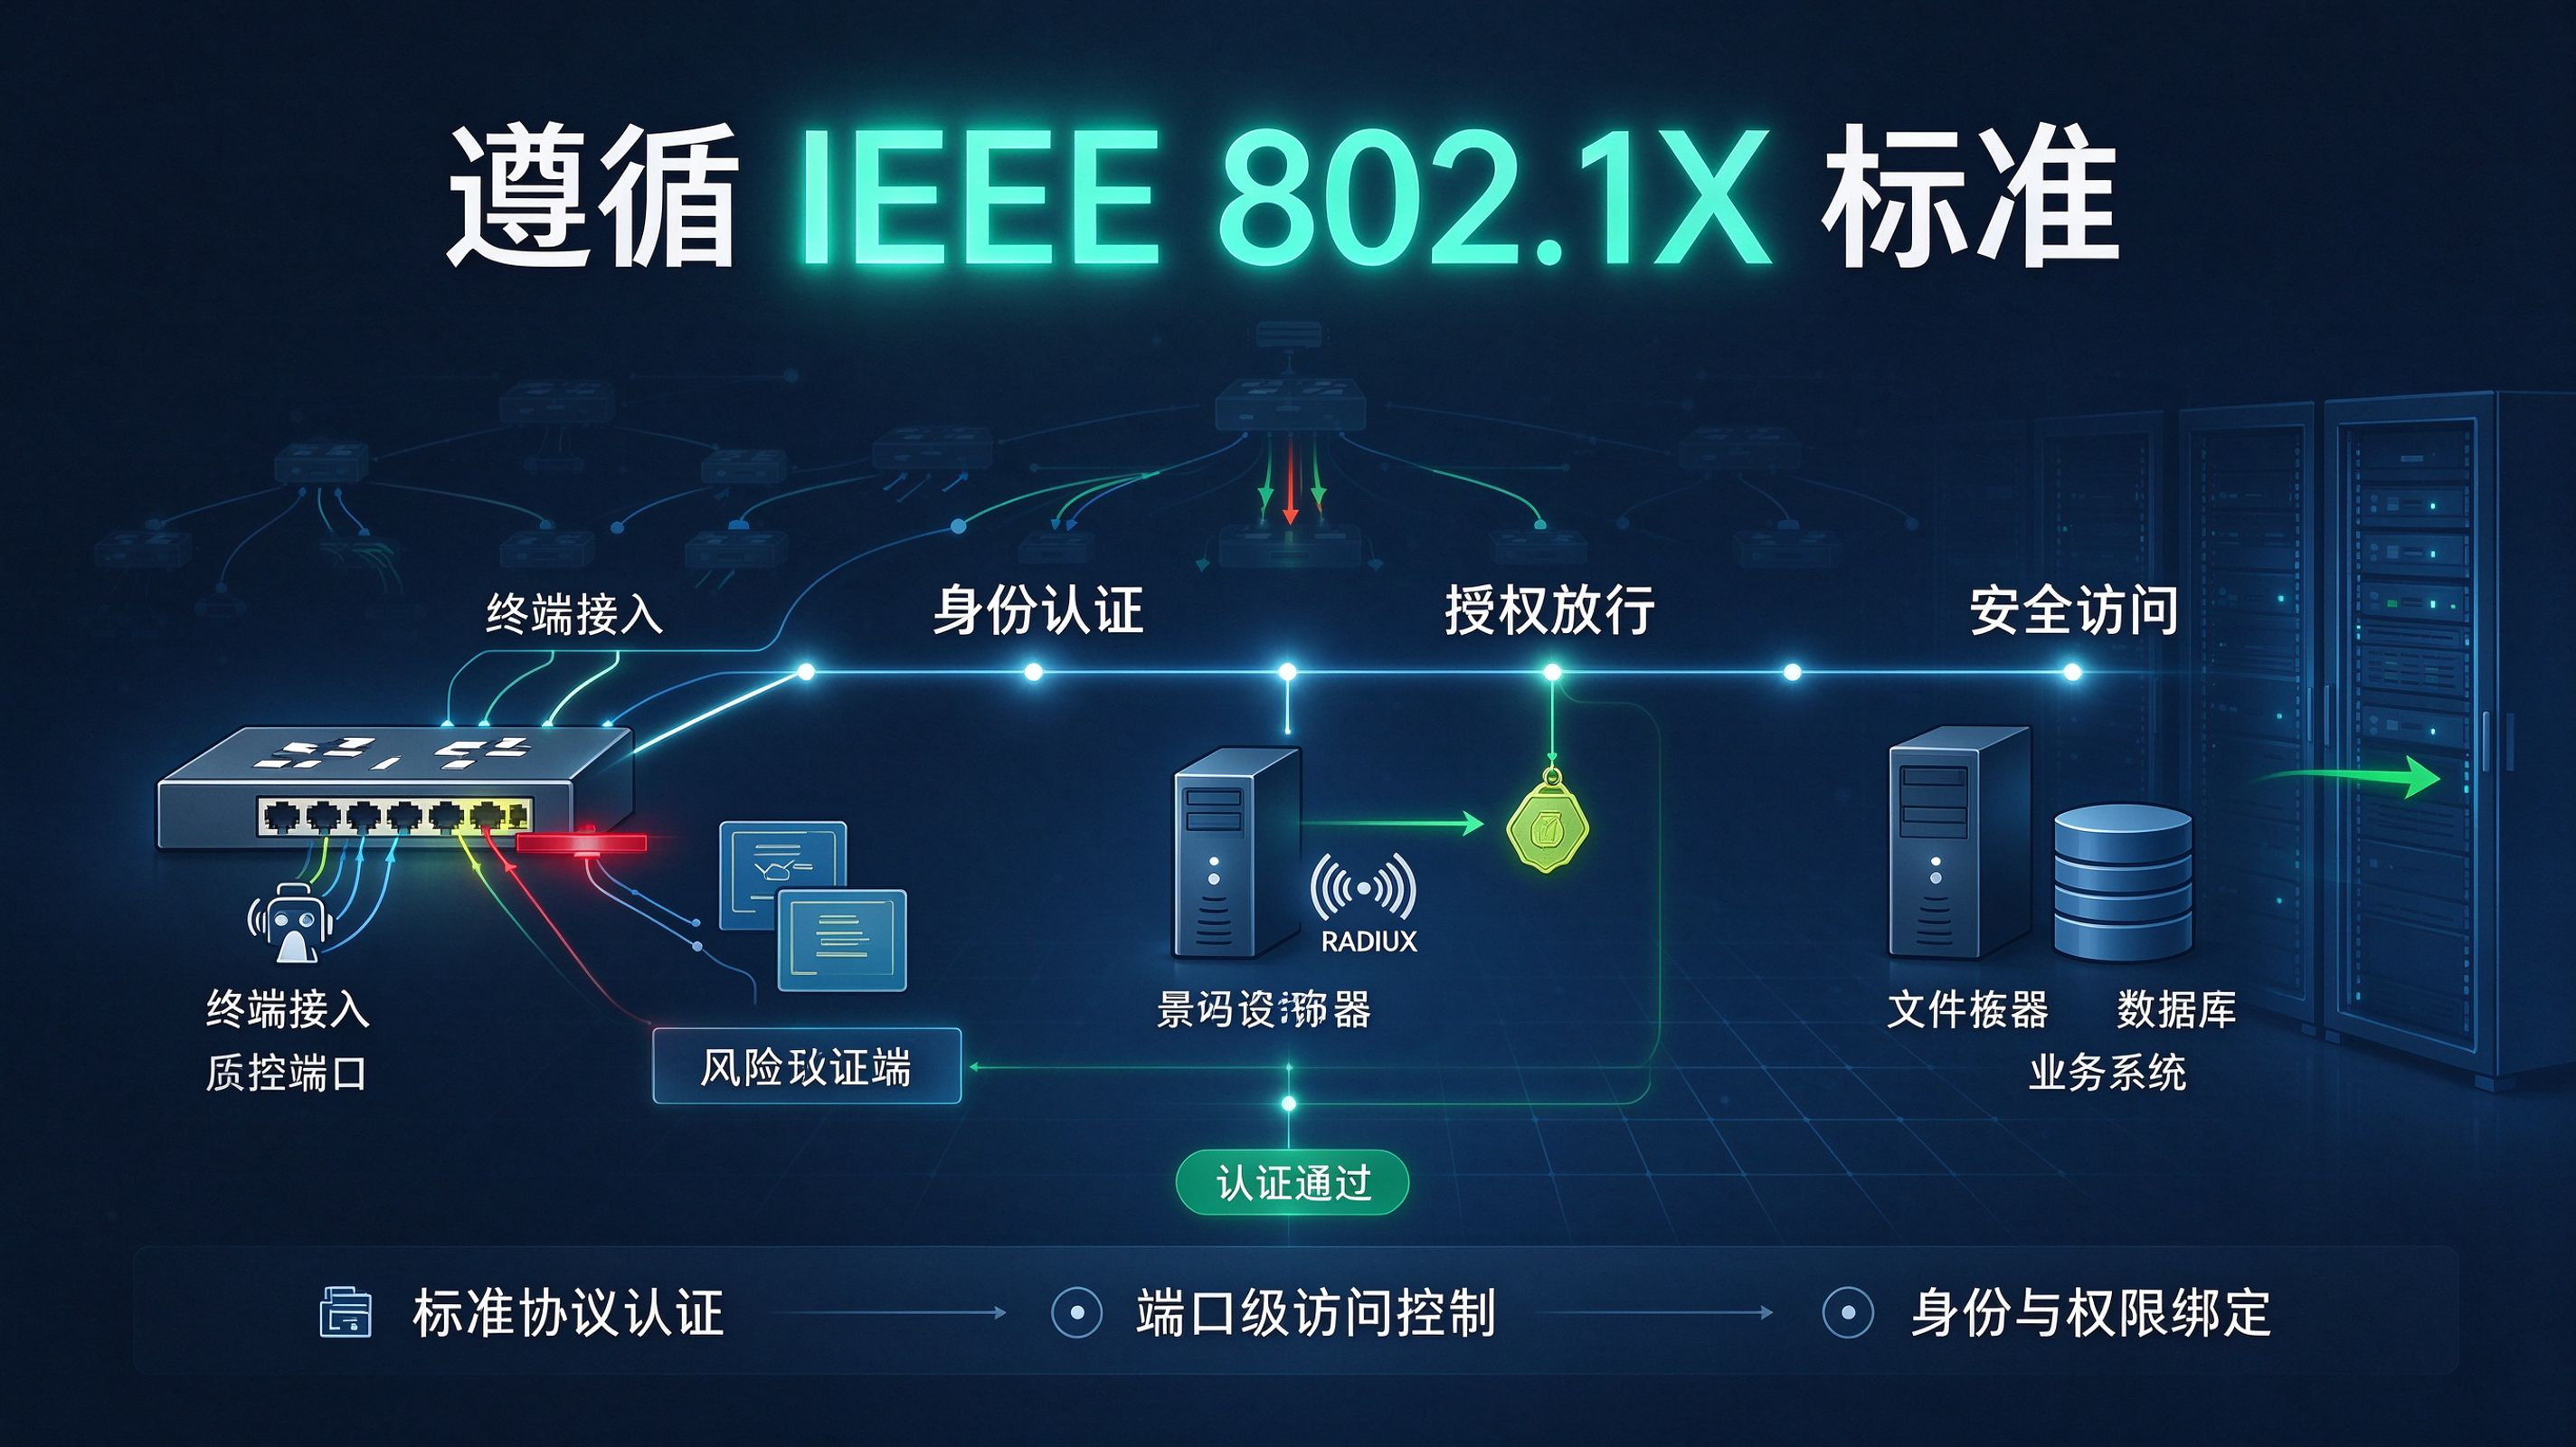
认证与安检联动
【认证即安检】
认证通过后自动触发终端安全基线检查,补丁、杀毒、违规软件与安全客户端状态均纳入判定,不合规终端进入隔离 VLAN。
【动态 VLAN】
按用户角色、终端类型与安检结果下发动态 VLAN 与 ACL,访客、外包、内部员工与哑终端走不同权限通道。
【授权变更】
管理员调整角色或策略后,可通过 CoA 主动下发重认证或授权变更,无需终端重新插拔网线。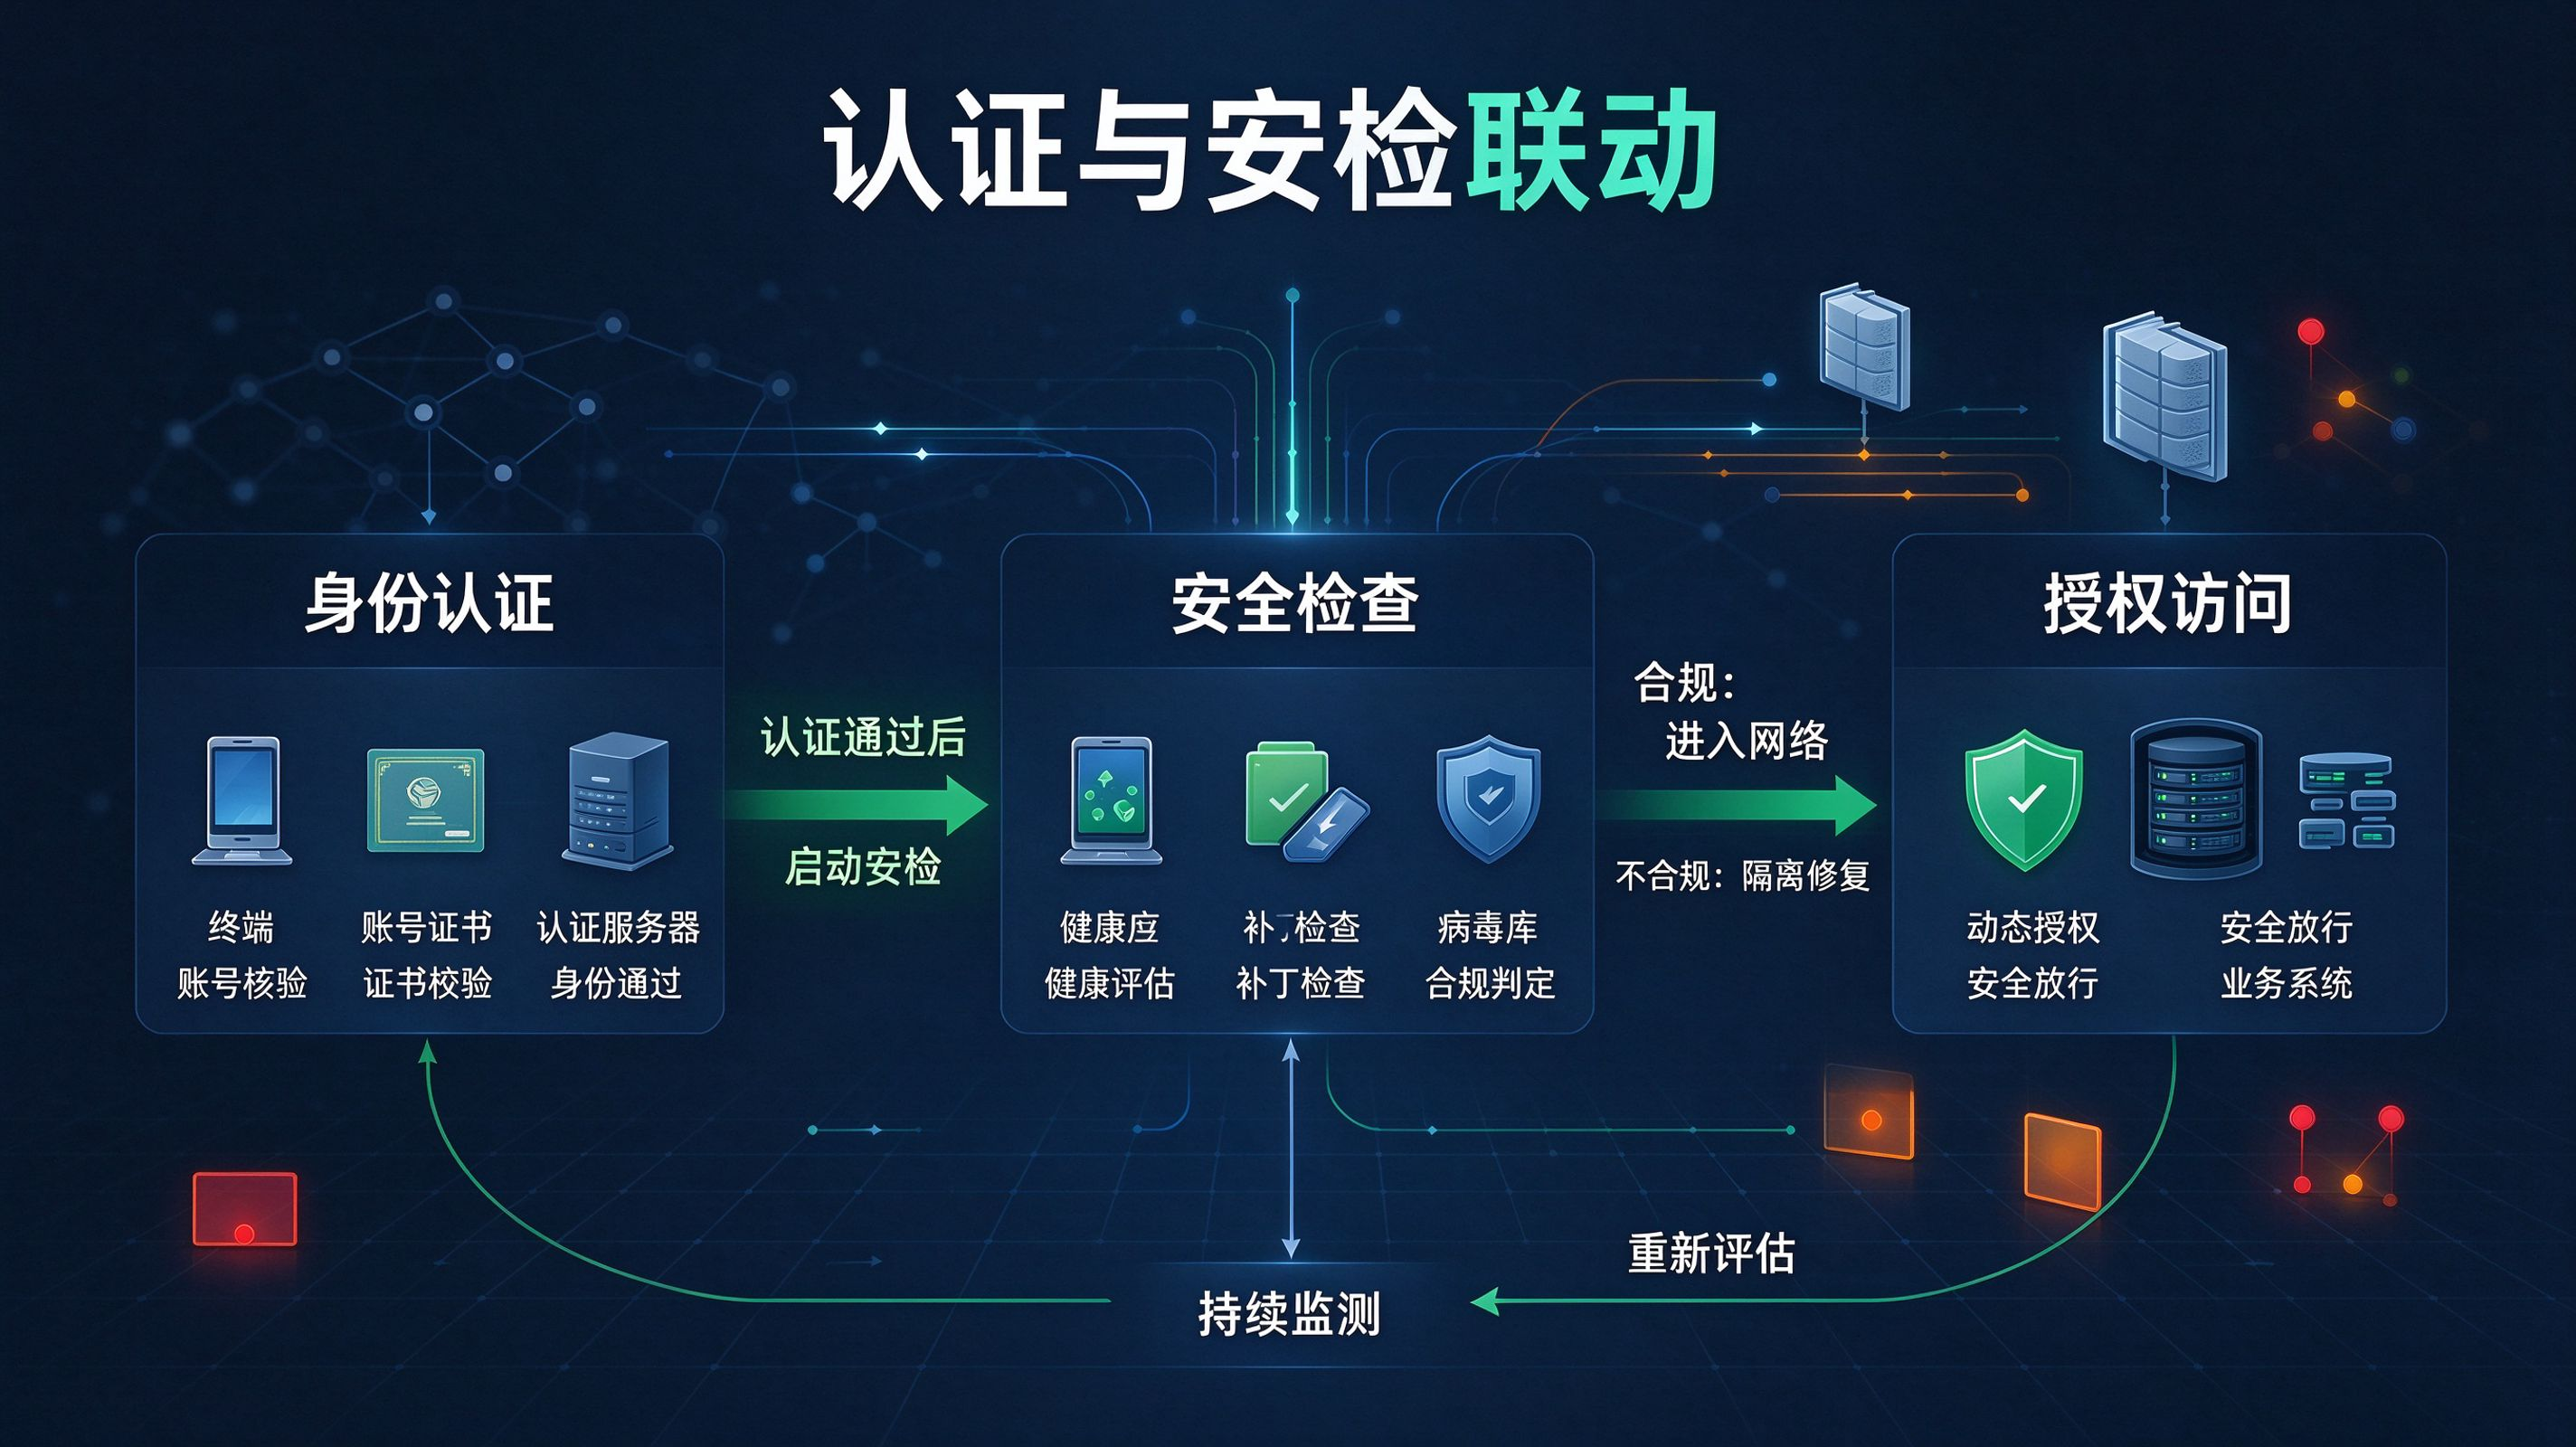
哑终端与兼容处理
【MAC 认证】
对摄像头、打印机、IoT 等不支持 802.1X 的哑终端启用 MAB(MAC 旁路认证),按白名单放行并记录接入轨迹。
【多认证顺序】
可配置 802.1X 优先、MAB 兜底的认证顺序,可控终端走强认证,哑终端自动回落 MAC 认证。
【混合组网】
支持在部分网段启用 802.1X、其余网段走 VARP 或透明网桥,按交换机能力灵活组合,避免“一刀切”部署。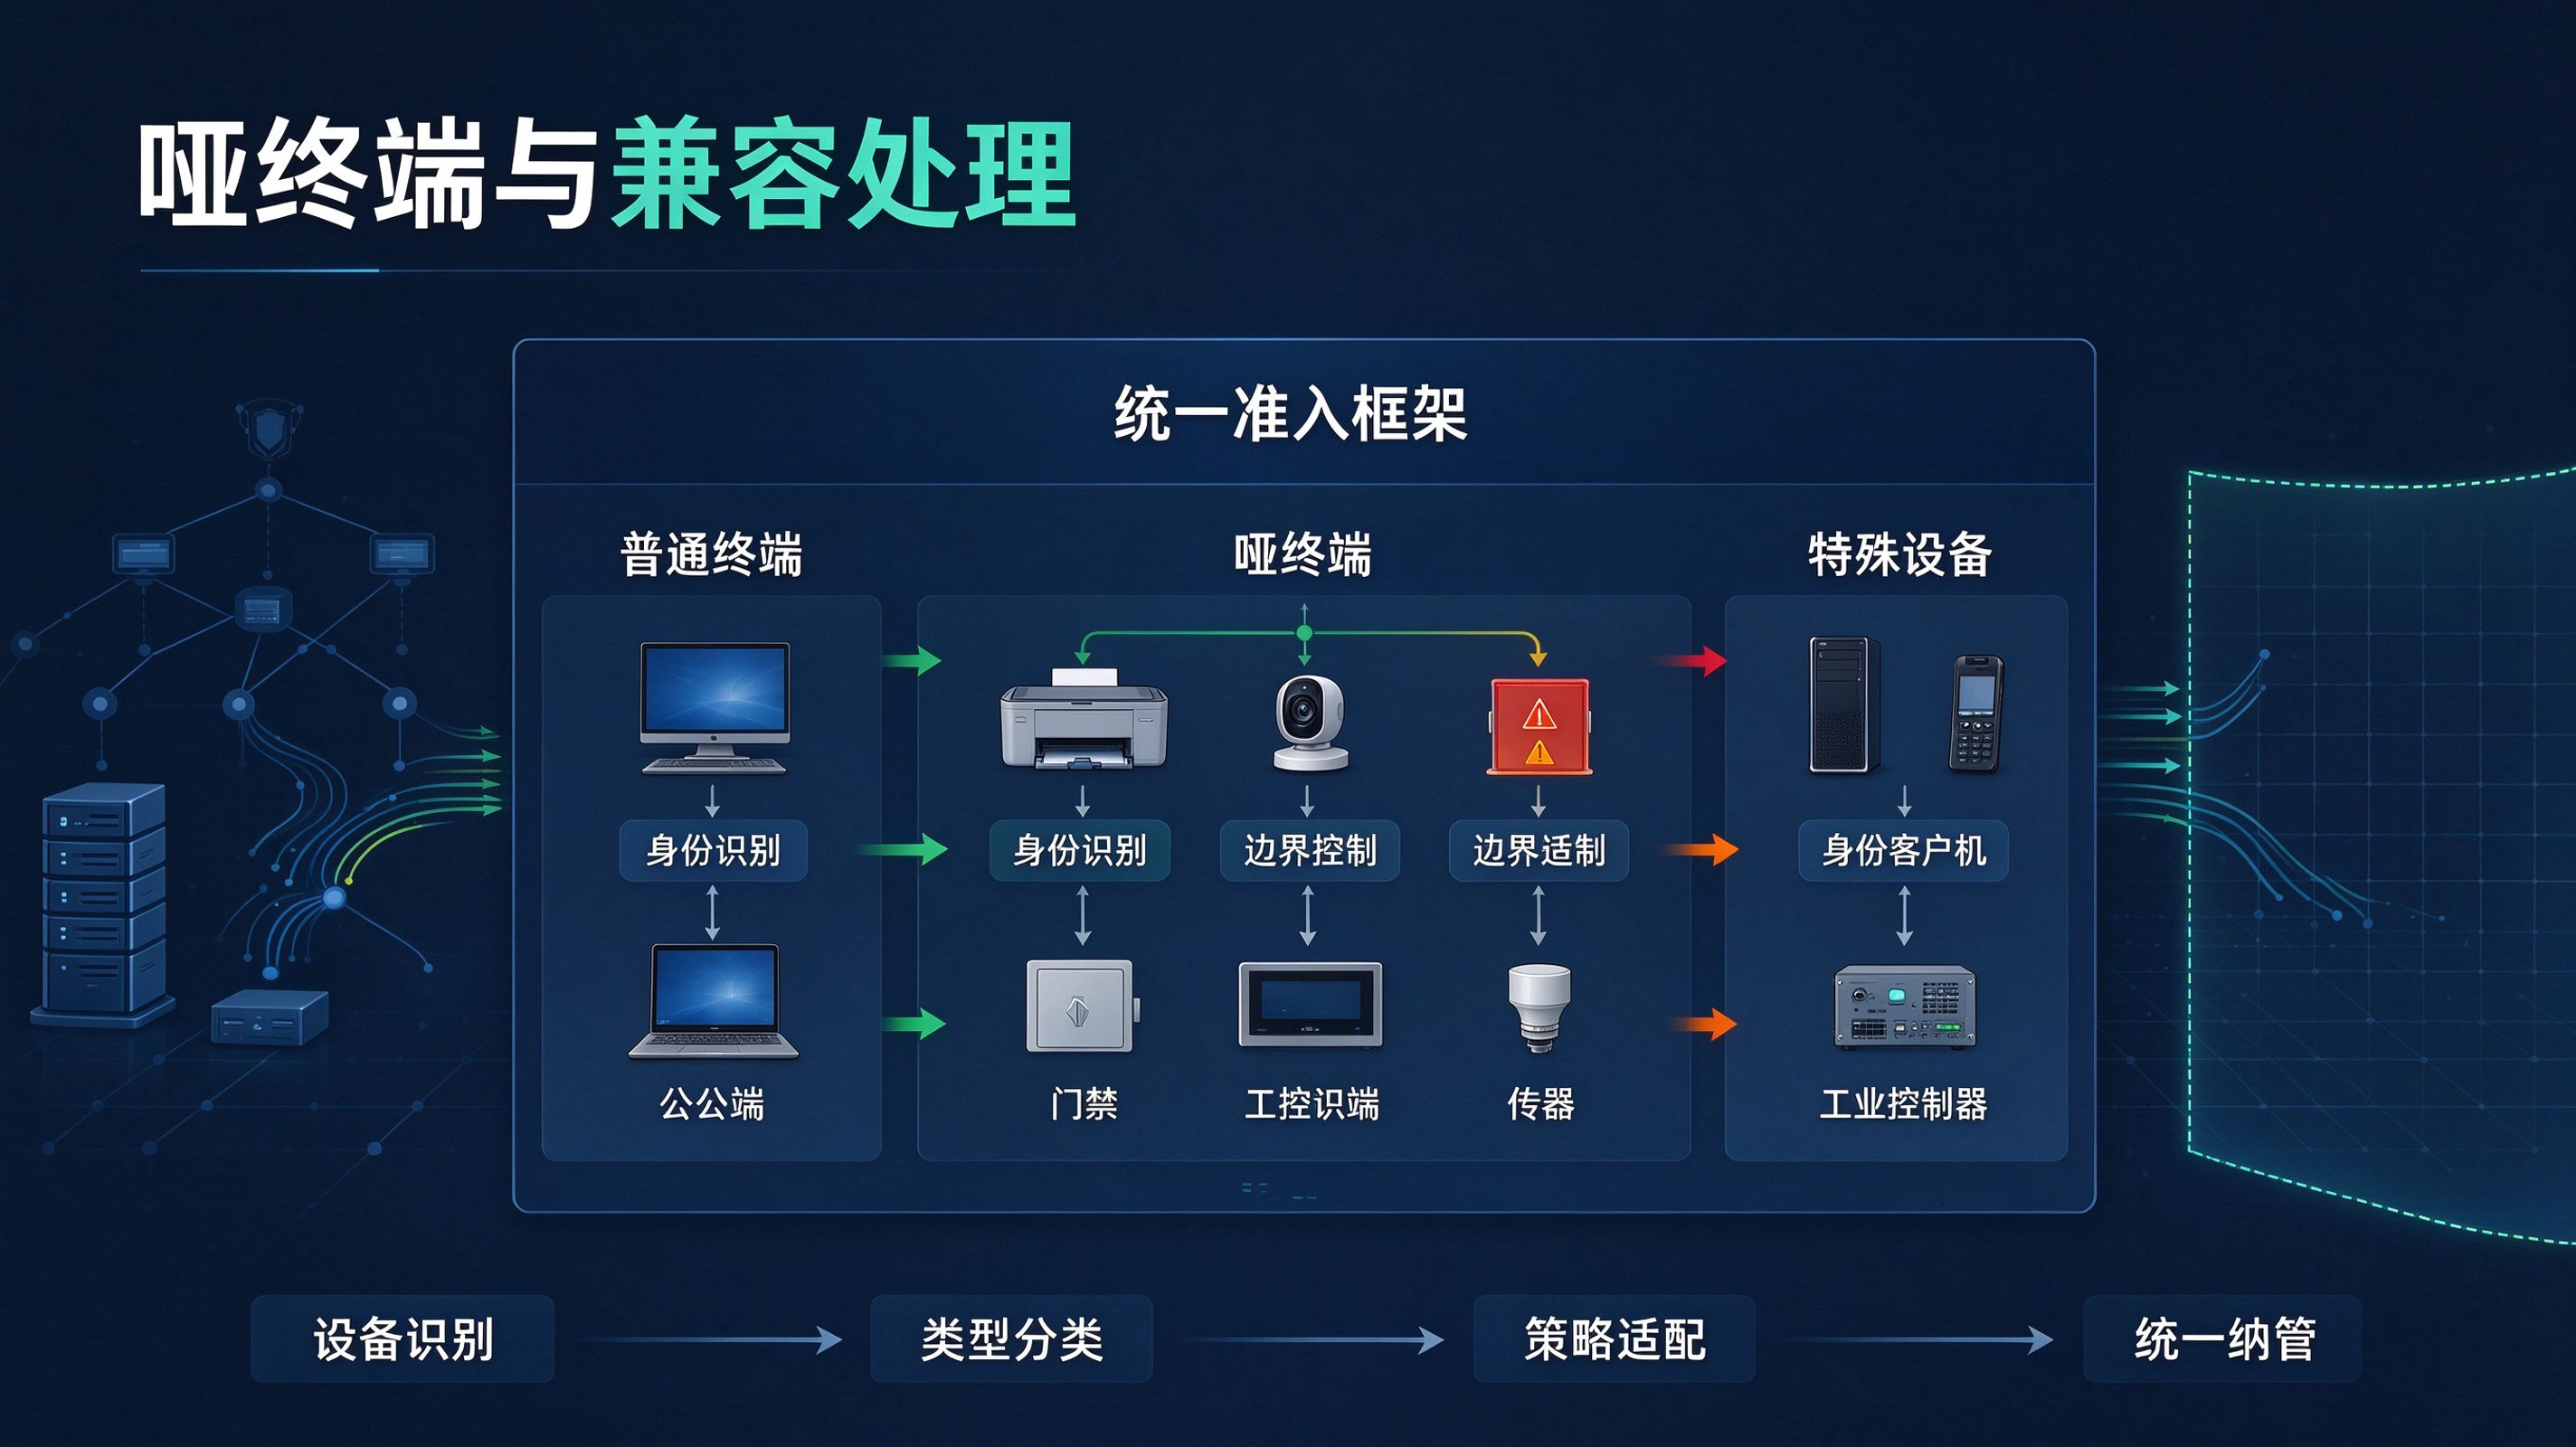
产品优势
端口级强认证、安检联动与多技术准入协同
端口级管控,接入“卡在边缘”802.1X 在交换机端口层生效,未认证终端根本发不出业务流量,比网关侧的准入更靠前。控制点落在接入边缘,终端在获得任何网络能力之前就必须证明“我是谁”,安全边界更清晰。
认证与安检一次完成,不合规“进不了”认证与终端安检在同一次接入流程中完成,不必“先认证再单独跑一遍安检”。补丁缺失或杀毒未开的终端被放入隔离 VLAN,修复后自动 CoA 重认证放行,减少人工往返。
动态授权,权限随人随终端而变同一台终端换个账号登录,动态 VLAN 与 ACL 随之变化;同一账号在不同终端接入,权限也按策略调整。用户角色、终端类型与接入位置共同决定授权结果,避免“一次授权、长期通用”。