
策略路由准入
迪康策略路由准入
以“策略路由引流+源网段精细调度”为核心,在网络设备上通过 PBR 将指定源网段或 IP 的流量下一跳指向准入设备,由准入设备完成认证判定、Portal 重定向与放行控制,适用于跨网段、跨区域与旁路受限的复杂网络,做到“按源引流、按策管控、按需放行”。
功能详解
迪康策略路由准入模块帮助 IT 管理人员借助现有网络设备的 PBR 能力,按源网段、源 IP 与访问目标将终端流量精准牵引至准入设备,由准入设备完成认证、重定向与放行判定,在跨网段、多区域与旁路不便的场景中实现可落地的准入控制。
策略路由引流
【源网段引流】
在核心或汇聚交换机配置 PBR 策略,将指定源网段、源 IP 的跨网段流量下一跳指向准入设备,实现按需引流、按区域管控。
【目标过滤】
可按目的网段、目的端口与协议类型精细匹配,仅将访问敏感区域或特定服务的流量牵引至准入设备,避免全量绕行。
【多区域调度】
支持多台准入设备按网段分工承接,跨区域流量就近引流,减少单点压力与转发路径绕行。
认证判定与放行
【引流即判定】
流量到达准入设备后,按源 IP 匹配认证状态:已认证终端直接回注转发,未认证终端的 HTTP(S) 重定向至 Portal,其余流量阻断。
【Portal 认证】
支持账号口令、短信、扫码与人脸识别等多种认证方式,认证通过后写入放行表,后续流量按策略直达真实网关。
【会话保持】
认证状态按终端与账号维护,支持超时重认证与在线续期,避免重复认证影响办公体验。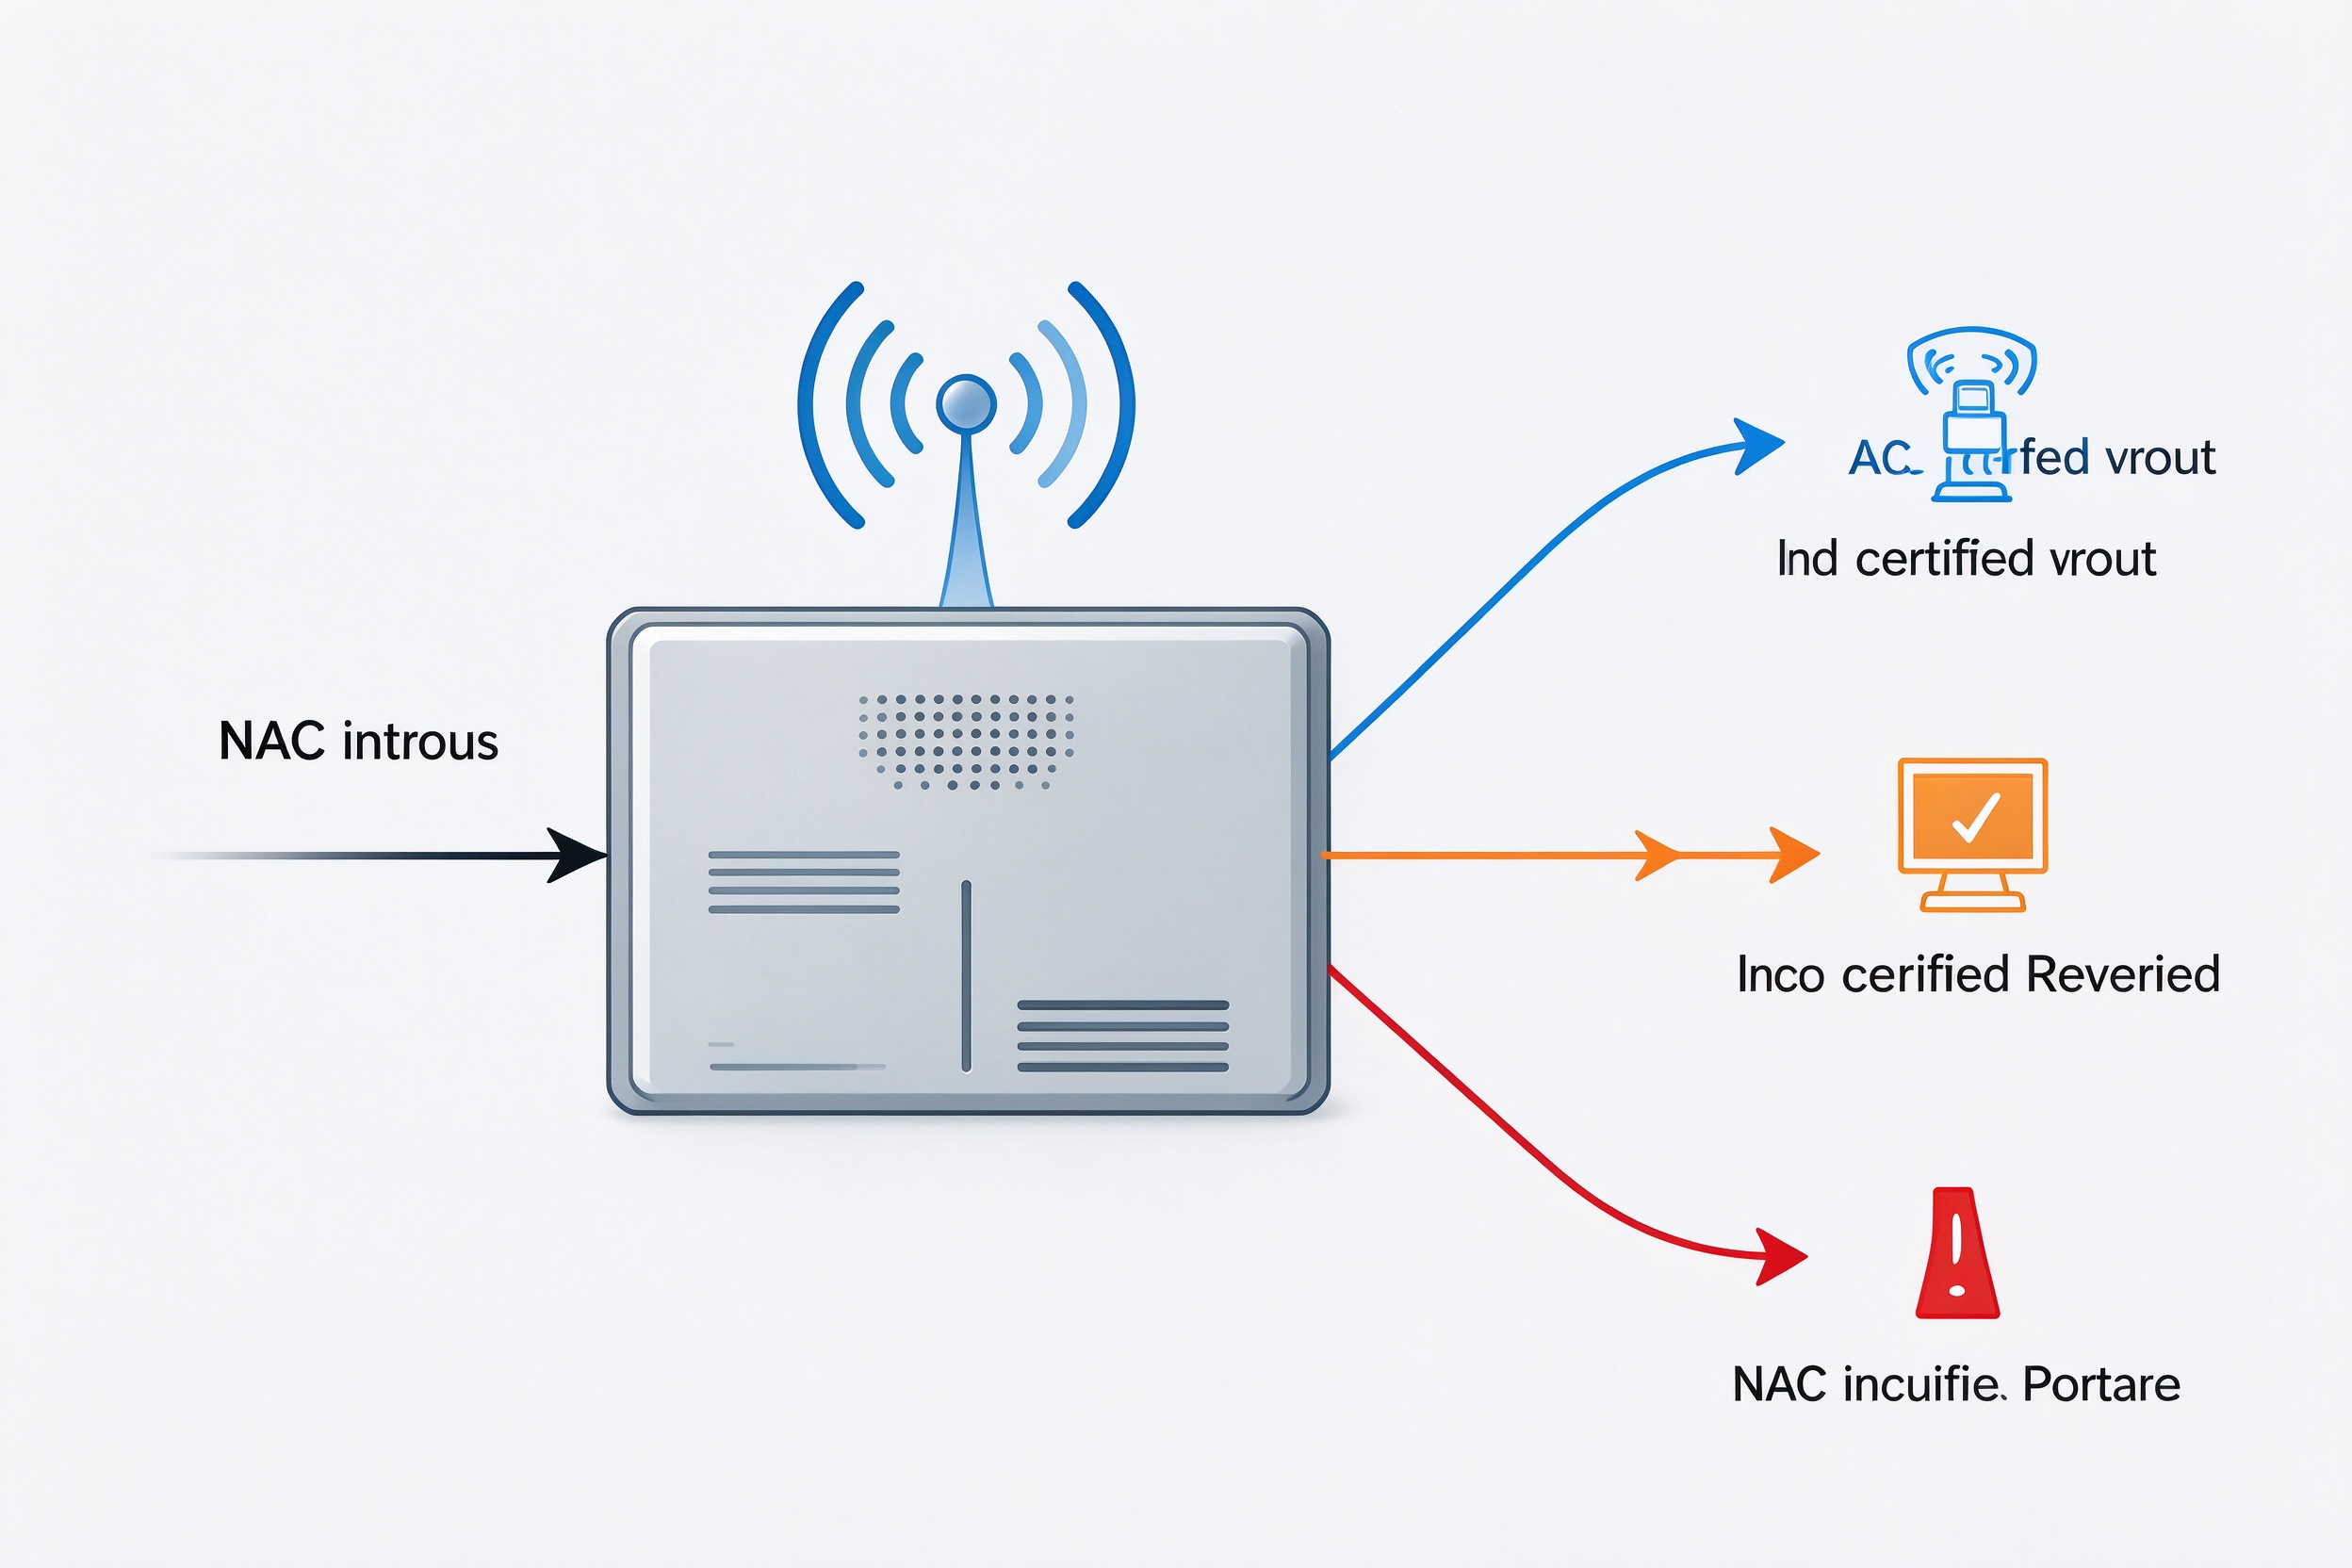
逃生保障与策略回退
【设备健康联动】
准入设备持续上报健康状态,异常时通过接口或脚本通知网络设备撤销 PBR 策略,流量回退默认网关路径,业务不中断。
【策略按需启停】
支持按时间段、按网段启用或停用引流策略,重要业务割接与巡检期间可临时回退,降低变更风险。
【双机热备】
准入设备主备部署,主备间同步认证会话与放行表,切换后已认证终端无需重新认证。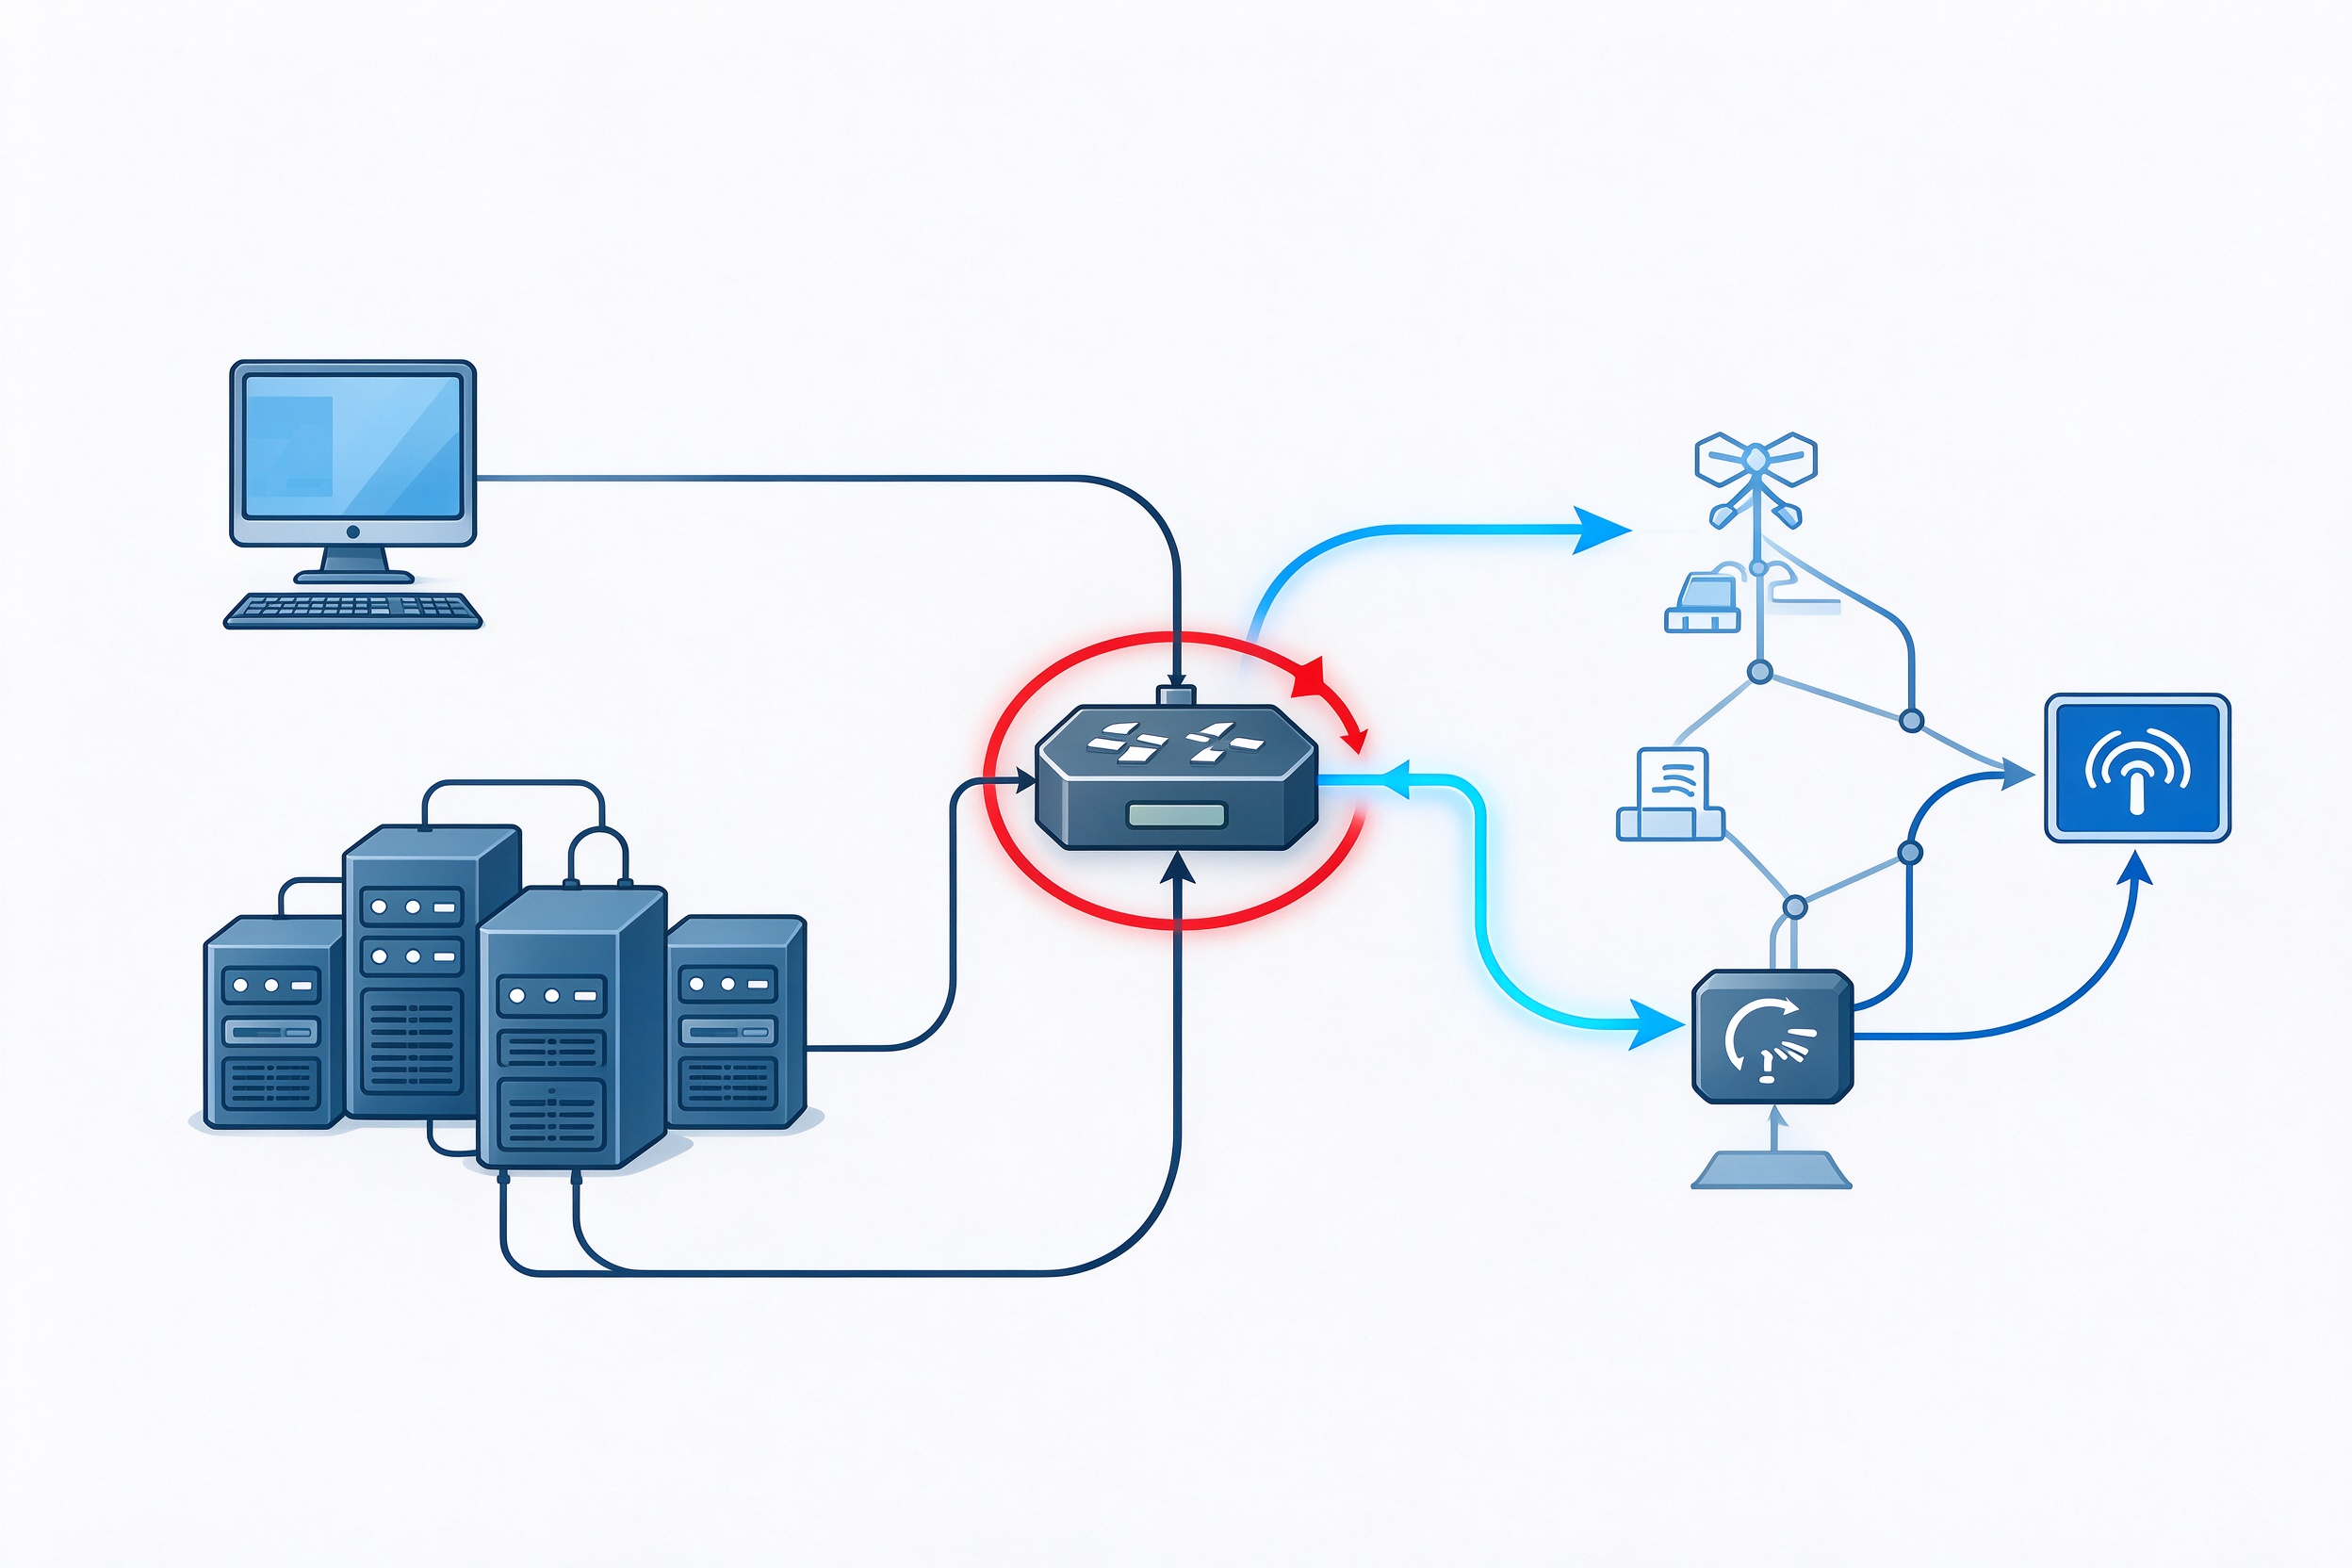
产品优势
按源精细引流、跨网段覆盖与多技术准入协同
按源引流,管控范围“收得紧”与全量引流相比,策略路由可按源网段、源 IP 与访问目标精确匹配,只把需要管控的流量牵引到准入设备。核心业务、服务器互访等稳定流量不绕行,既减少设备压力,也降低对现网转发时延的影响。
跨网段跨区域,覆盖“够得着”VARP 以 VLAN 为单元,802.1X 依赖终端与交换机配合,策略路由则可在三层转发路径上按源地址调度,天然跨越多个 VLAN 与区域。对于多楼层、多园区与分支机构汇聚的复杂组网,可以在核心侧统一配置、统一管控。
认证方式灵活,体验与安全兼顾
支持账号口令、短信、扫码与人脸识别等 Portal 认证方式,可按终端类型与场景配置免认证白名单与超时策略。访客、外包与临时设备可走简化流程,涉密岗位可叠加人脸与终端绑定,避免“一套流程管所有”。