
VARP准入
迪康 VARP 准入
以“ARP 代答引流+VLAN 级管控”为核心,无需交换机配合、无需安装客户端,通过接管终端网关 ARP 解析将流量牵引至准入设备,对未认证终端重定向或阻断,实现老旧网络与哑终端场景下的低侵入准入控制,做到“旁路部署、VLAN 覆盖、横向可管”。
功能详解
迪康 VARP 准入模块帮助 IT 管理人员在不改造交换机、不安装客户端的前提下,以 VLAN 为单元对终端接入进行统一管控,将未认证或不合规终端的流量牵引至准入设备进行认证与处置,在老旧网络、哑终端密集环境中实现低侵入、可落地的准入控制。
VARP 流量牵引
【ARP 代答】
准入设备监听 VLAN 内终端对网关的 ARP 请求,代答自身 MAC 地址,使终端跨网段流量先经准入设备转发,实现旁路部署下的流量可见与可控。
【认证判定】
已认证终端正常转发至真实网关;未认证终端 HTTP(S) 流量重定向至 Portal 认证页,其余流量阻断;违规终端推送阻断提示。
【VLAN 内阻断】
进一步代理终端间 ARP 解析,将同 VLAN 内互访流量也牵引至准入设备,实现 VLAN 内部横向访问控制,限制未认证终端之间的互访。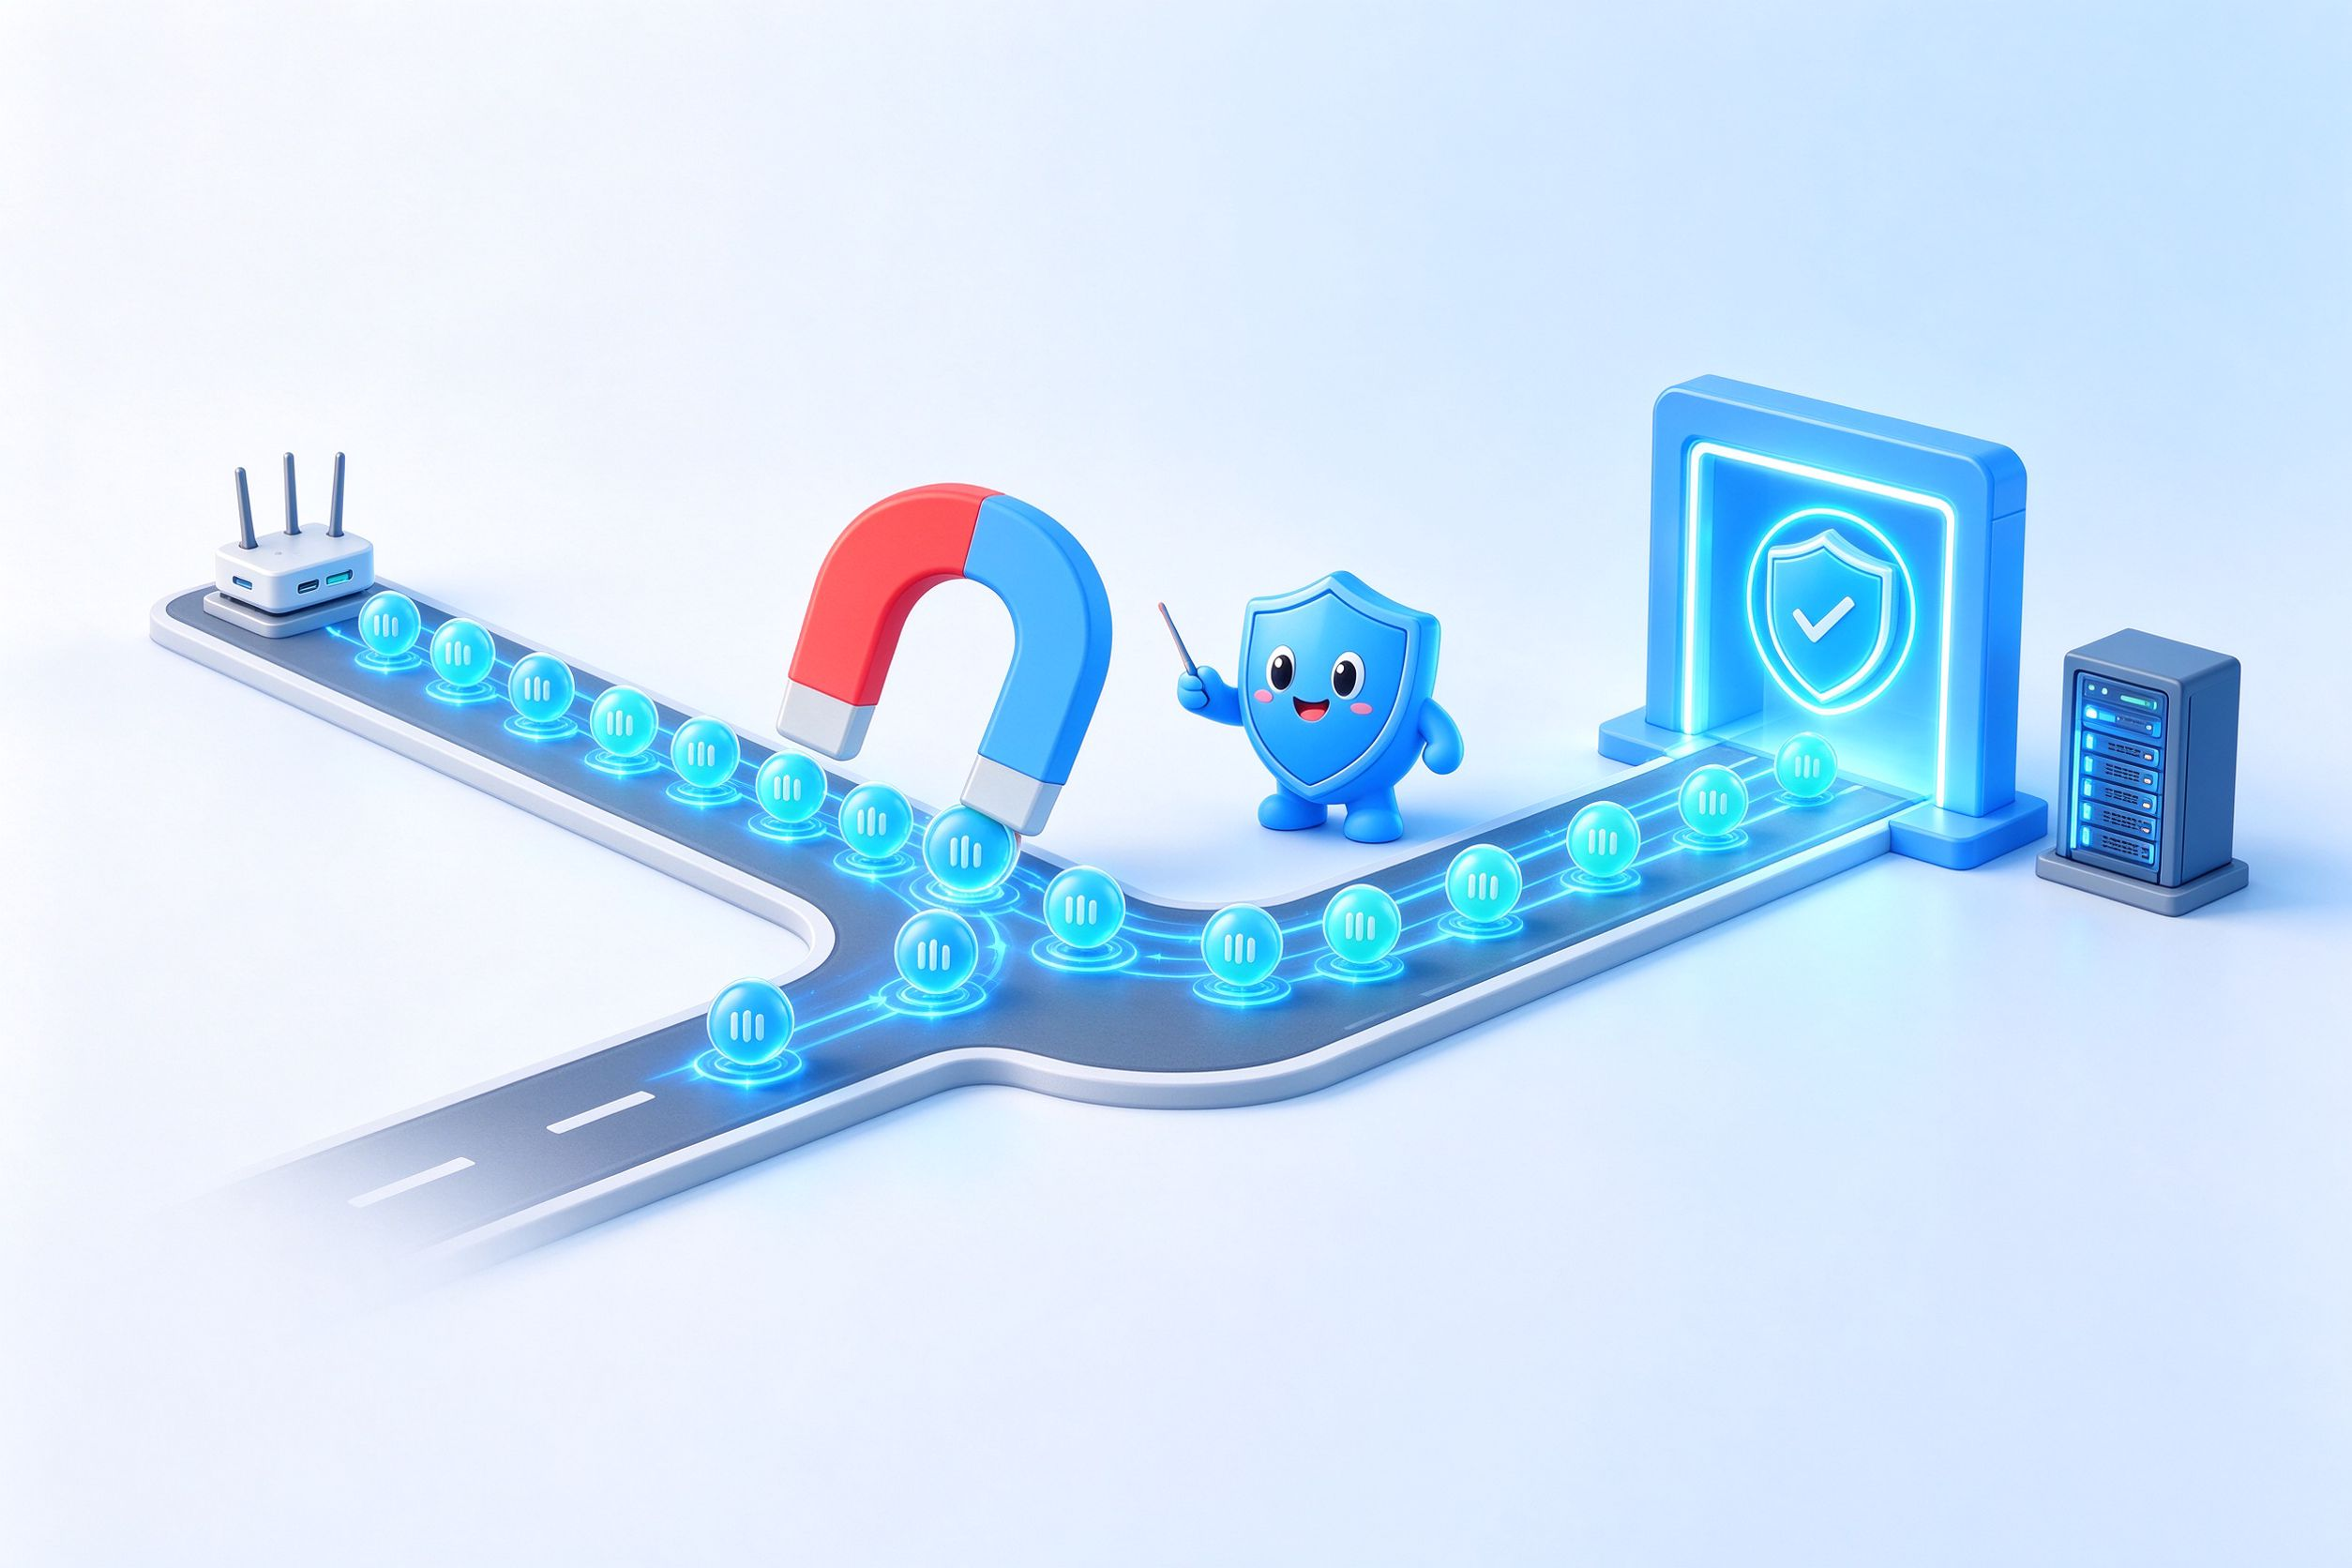
免改造部署与兼容
【交换机零配合】
无需交换机支持 802.1X、无需 SNMP 读写、无需镜像口配置,只需保证生效网段网关可达准入设备,即可对整 VLAN 实现管控。
【无客户端】
终端无需安装任何客户端或插件,对 Windows、Linux、信创终端及哑终端(摄像头、打印机、IoT 设备)均可覆盖。
【老旧网络适配】
在不可网管交换机、HUB 级设备、无法全网开启 802.1X 的环境中尤为实用,以 VLAN 为粒度快速落地准入。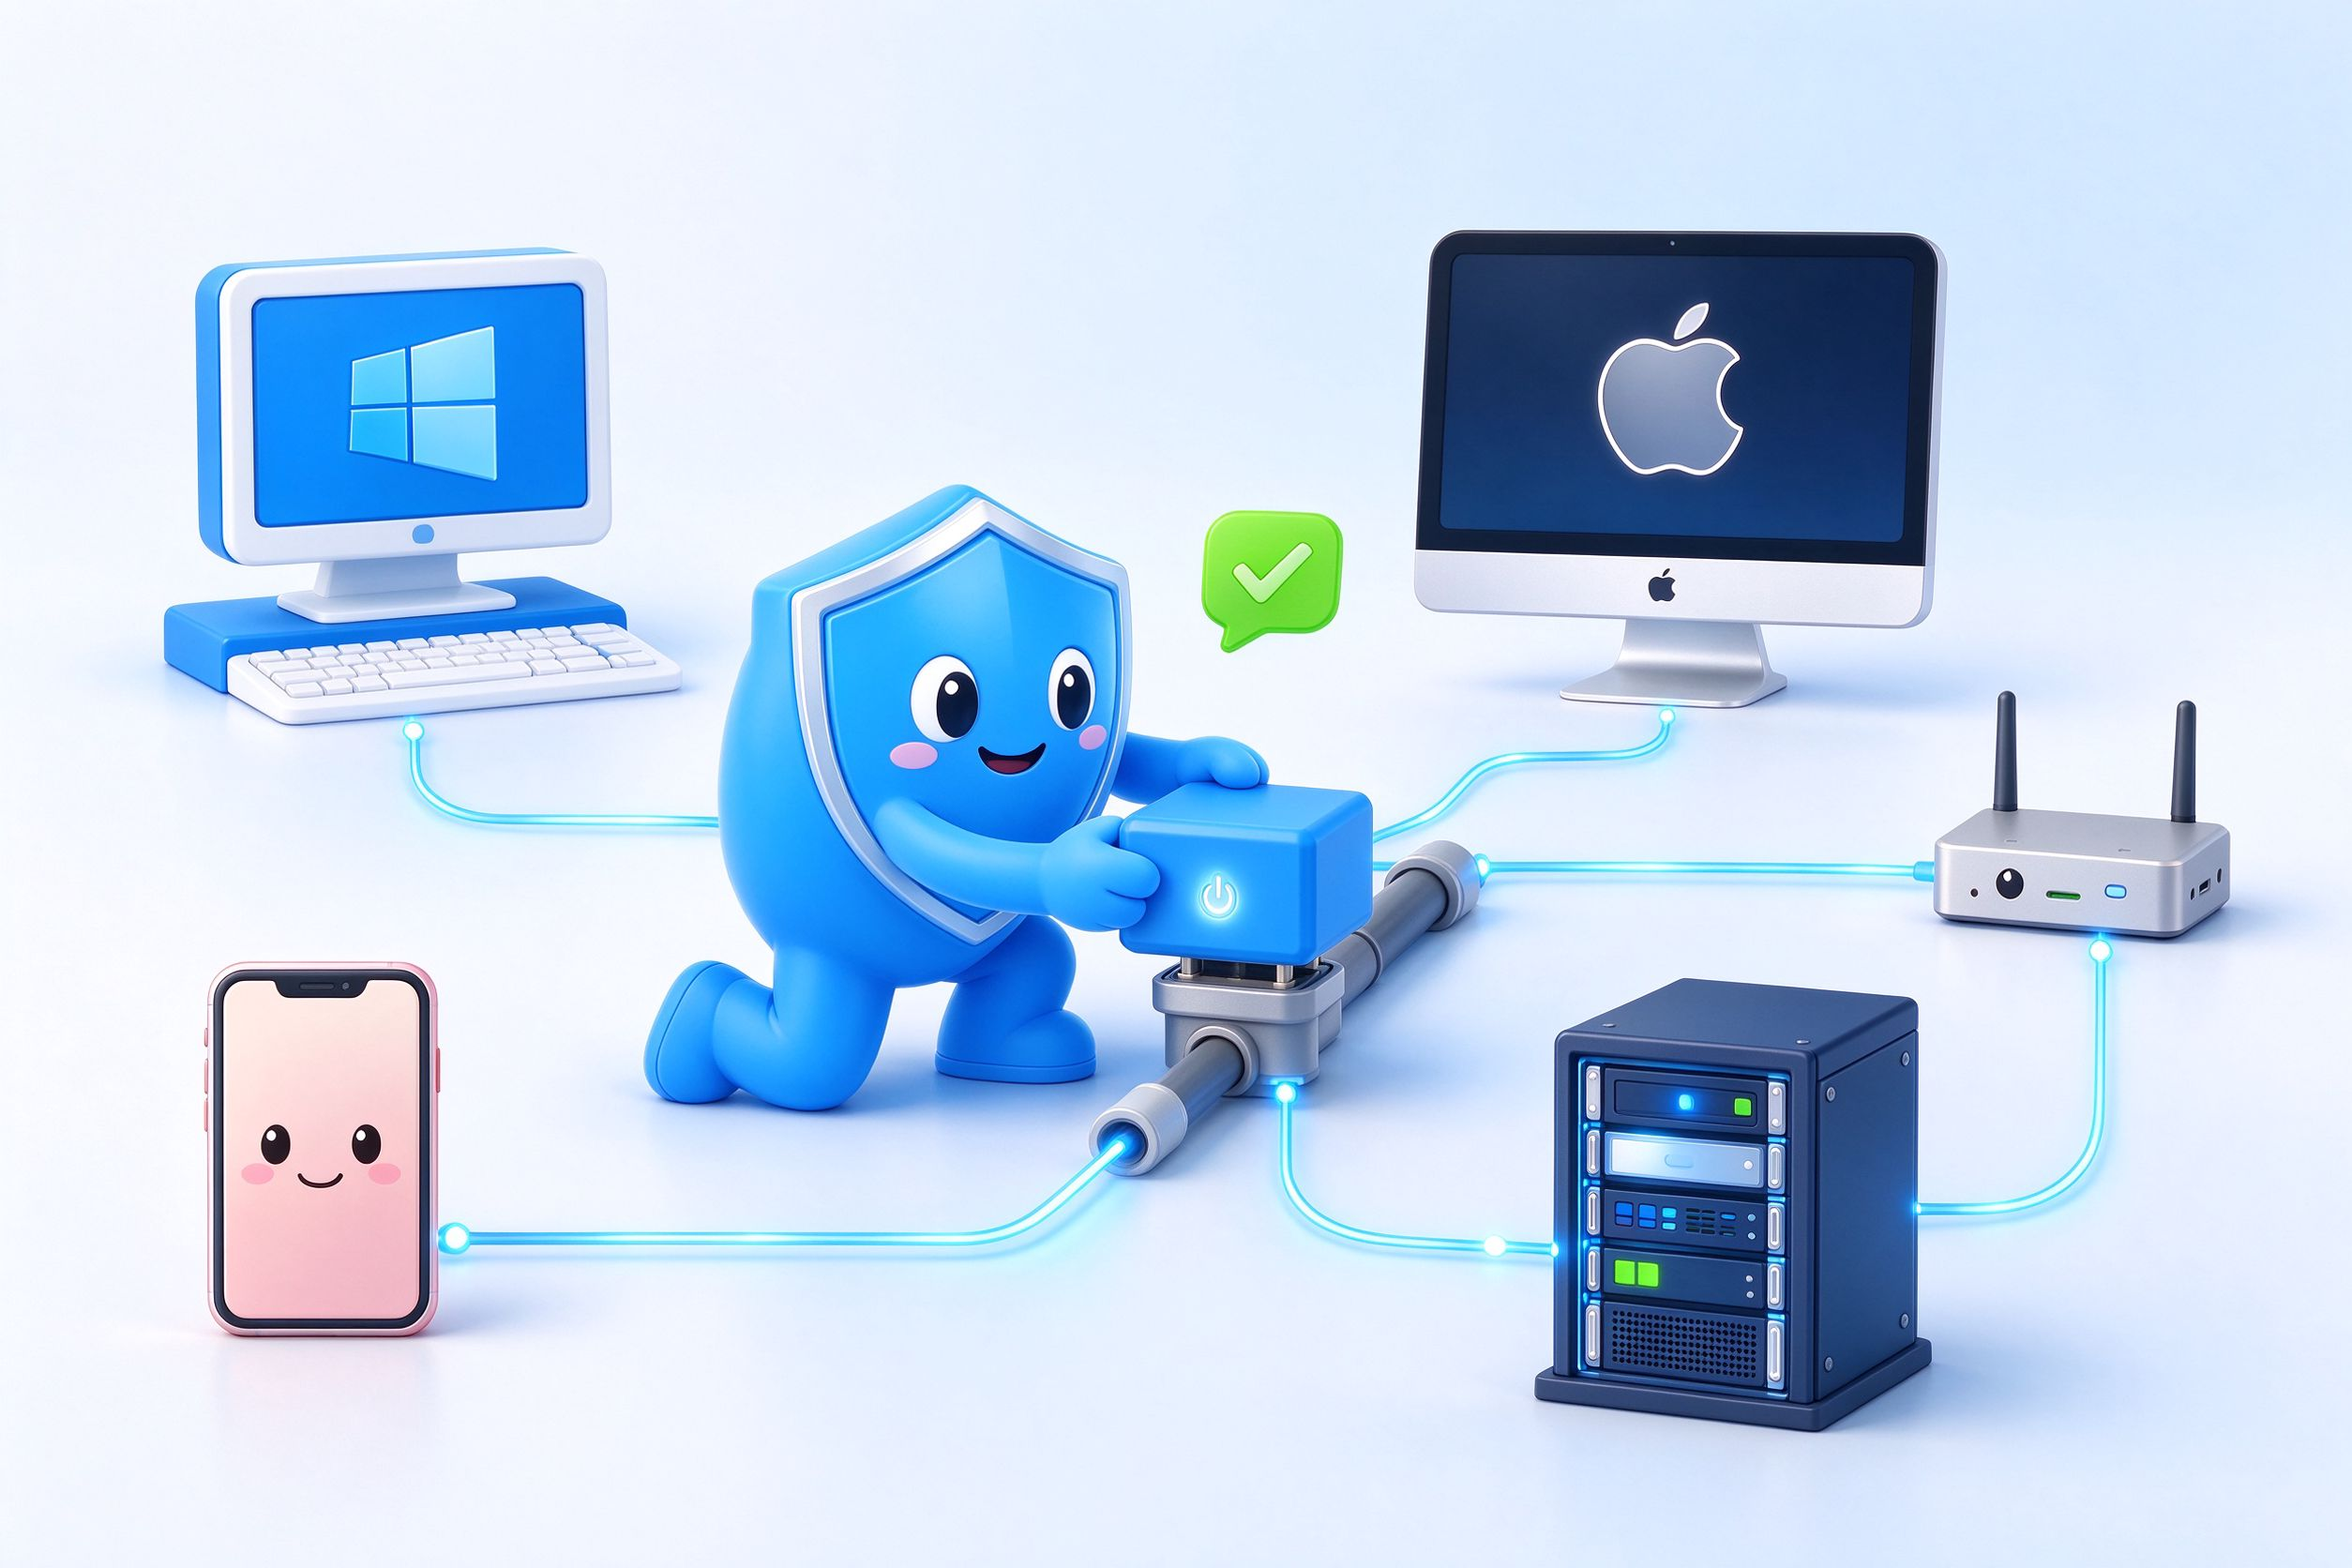
典型场景
迪康 VARP 准入模块已服务多个政企行业
老旧交换机与哑终端 VLAN 准入
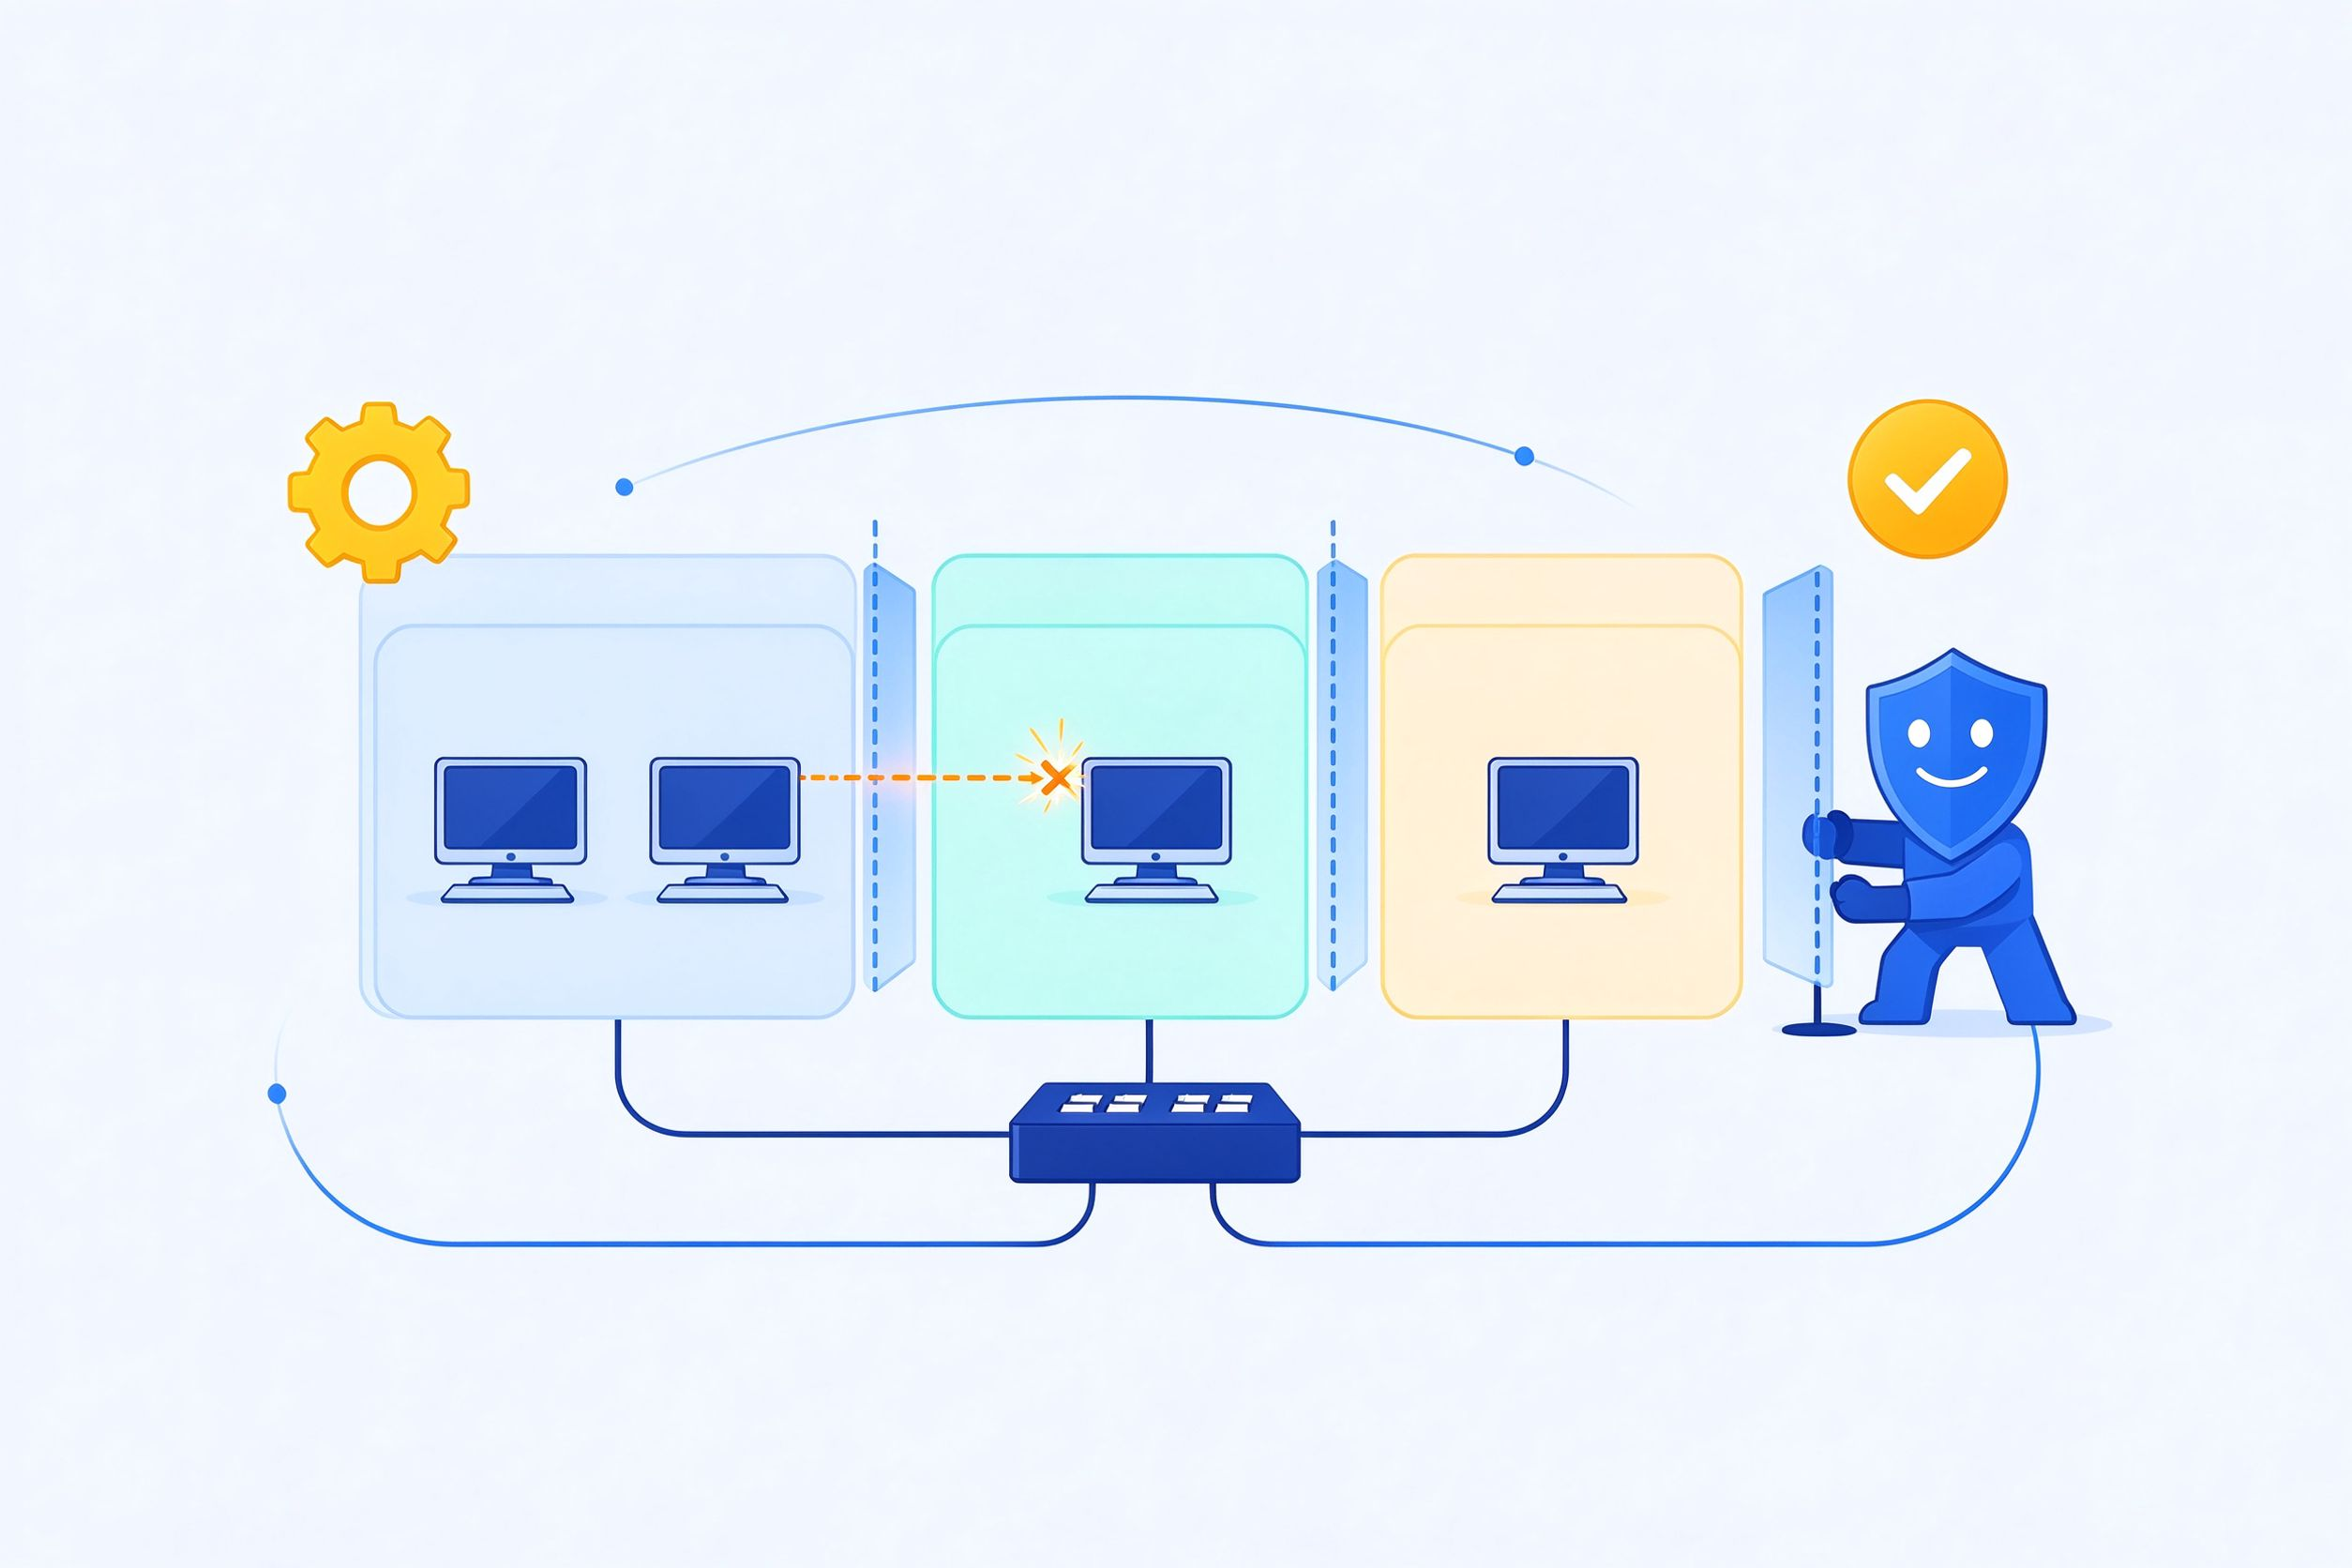
VLAN 内横向访问控制与隔离
行业合规与低侵入准入改造
产品优势
VLAN 级管控、零改造部署与多技术协同
以 VLAN 为管控单元,哑终端“管得到”802.1X 对哑终端无能为力,策略路由又依赖网络改造。VARP 以 VLAN 为粒度统一牵引流量,摄像头、打印机、IoT 设备无需客户端即可纳入管控,补齐哑终端准入短板。
零交换机改造,旁路快速上线无需交换机支持 802.1X、无需 SNMP 读写权限、无需配置镜像口。准入设备旁挂接入网络,只需保证生效 VLAN 的网关可达,即可在数小时内完成一个 VLAN 的准入覆盖,对现网改动最小。
VLAN 内阻断,横向移动“管得住”普通网关部署下同 VLAN 终端互访是二层直通,准入设备看不见。VARP 通过代理终端间 ARP 解析,将 VLAN 内流量同样牵引过来,可配置未认证终端禁止互访、已认证终端按权限组隔离,有效限制横向移动。