
入网安检
迪康网络准入
设备入网安检
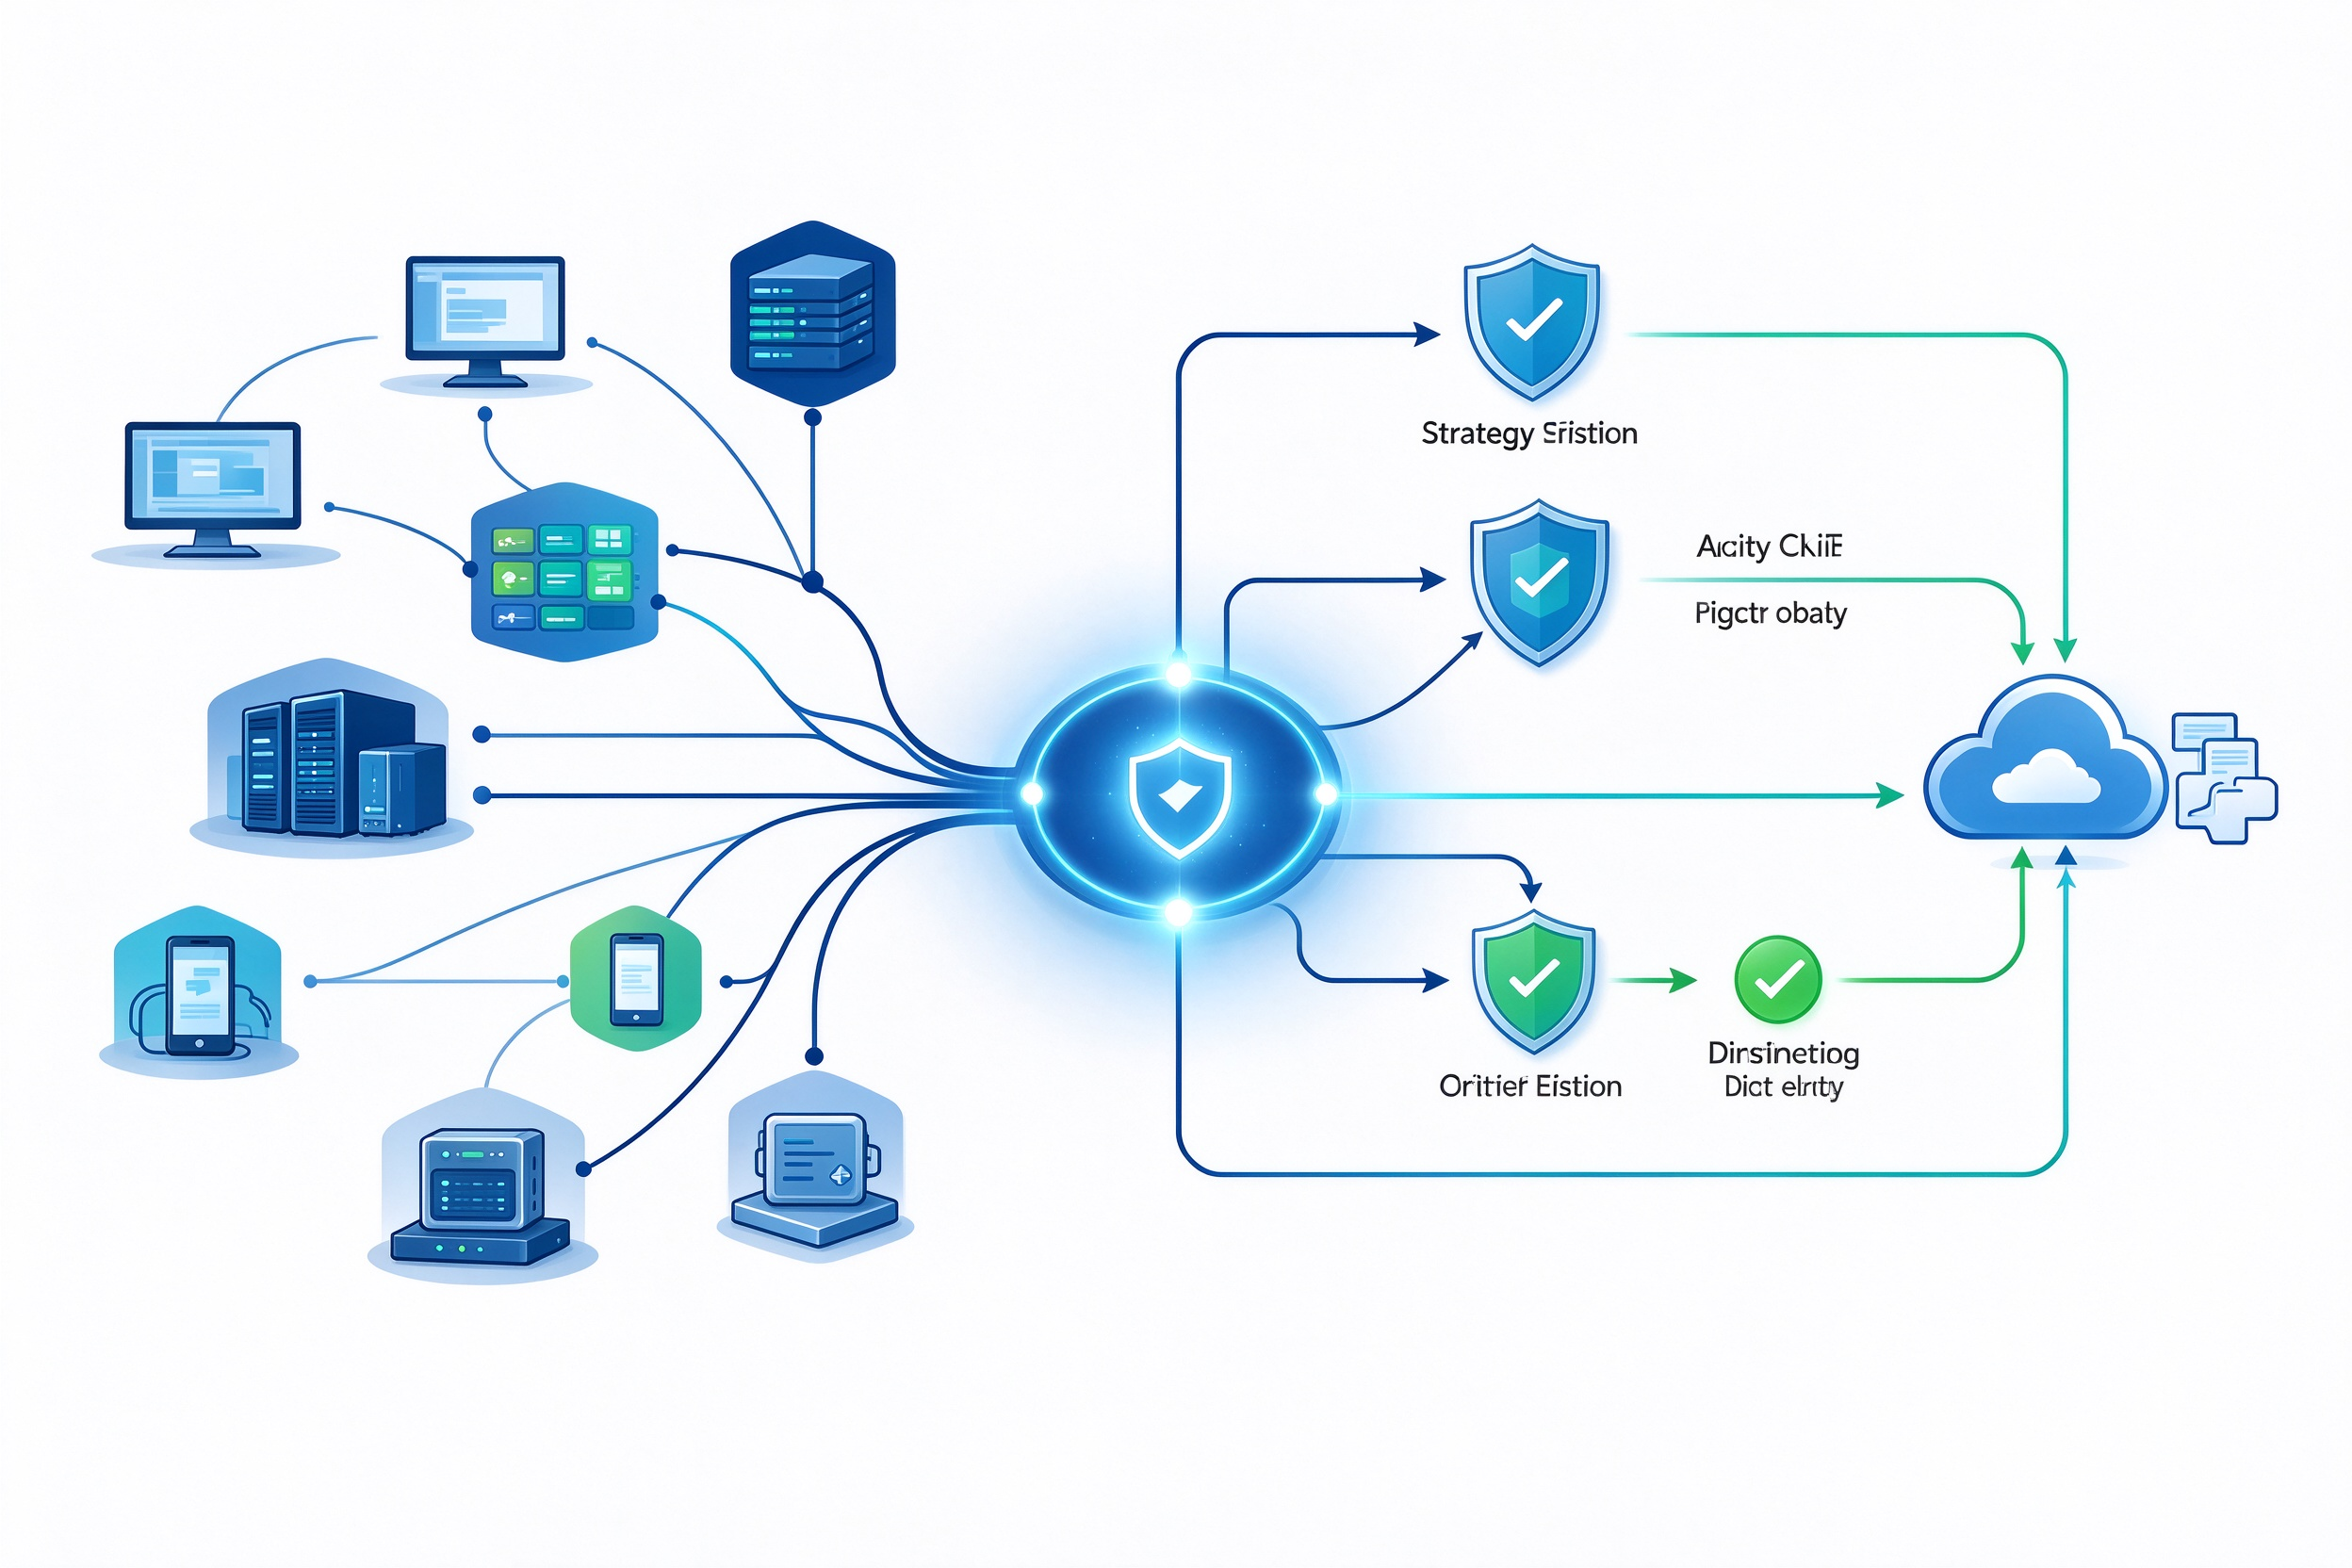
以“先安检、后入网”为核心,在终端接入网络前完成身份认证、终端合规检查与安全基线核验,对补丁缺失、杀毒未开、违规软件、外设异常等风险自动隔离并引导修复,做到“不合规不接入、修复后可放行、入网全程可追溯”。
功能详解
迪康网络准入控制模块帮助IT管理人员在终端入网前完成身份核验与安全合规检查,依据企业策略判断放行、隔离或阻断,并对违规终端提供修复引导,在降低网络接入风险的同时提升入网管理效率。
【身份认证】
结合账号口令、人脸识别与终端指纹核验用户身份,确保“人证一致、人机绑定”,杜绝冒用账号接入。
【终端识别】
自动识别接入终端的设备类型、操作系统、MAC地址与资产归属,区分办公终端、访客设备与哑终端。
【准入策略】
按部门、岗位、终端类型与接入位置配置差异化准入规则,支持有线、无线与远程接入场景统一管控。
【基线检查】
核验操作系统补丁、杀毒软件运行状态、防火墙开启情况、密码策略与安全配置是否符合企业基线。
【软件检查】
检测违规软件、未授权远程工具与高风险应用,支持按软件黑名单与版本要求进行核查。
【外设与终端状态】
检查外接存储、违规外联与终端安全客户端运行状态,形成完整的入网安检清单。
【自动隔离】
安检不通过的终端自动进入隔离区,仅可访问修复资源,限制其访问业务网络,防止带病入网。
【修复引导】
向用户提示不合规项与修复步骤,支持补丁分发、杀毒拉起与配置修正,修复完成后自动复检。
【动态放行】
复检通过后按策略自动放行业务访问,并保留完整安检记录,支持临时授权与审批放行。
典型场景
迪康端点安全一体化管理系统网络准入入网安检模块已服务多个政企行业
办公终端合规入网与补丁治理
访客与外包设备临时接入管控
行业合规与接入审计追溯
产品优势
入网前安检、入网中隔离、入网后追溯的一体化闭环
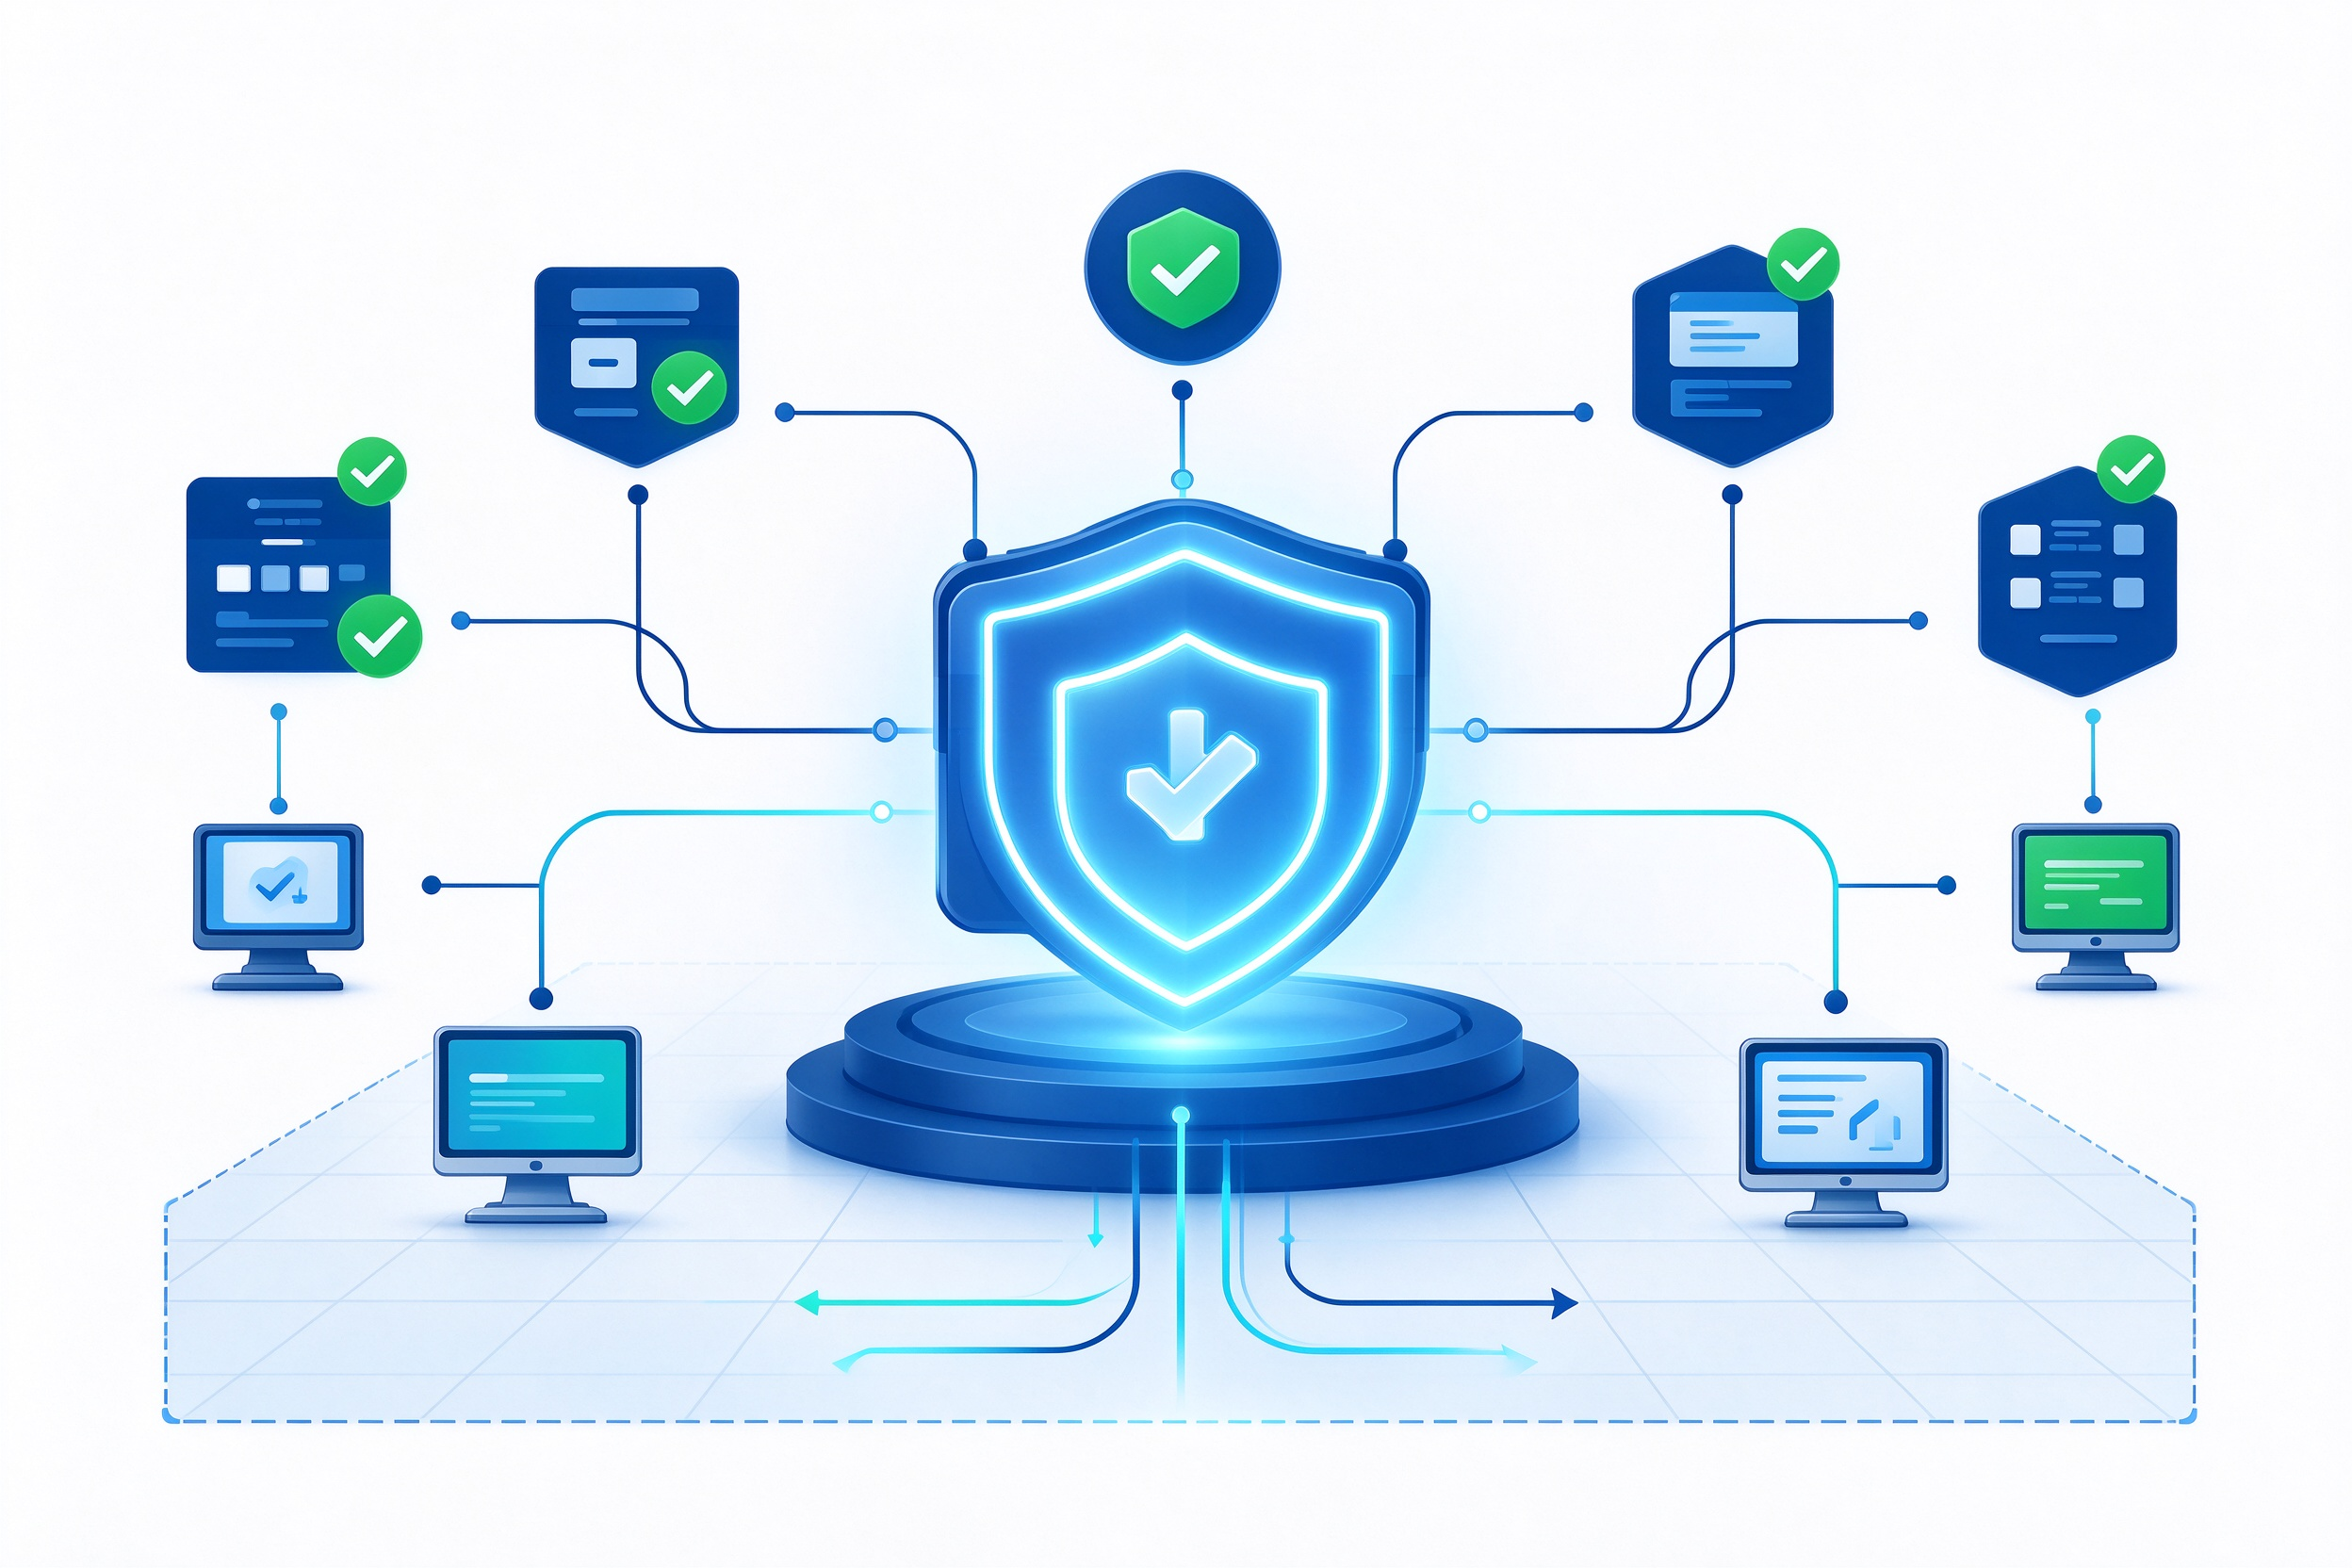
终端侧安检,合规状态“摸得清”传统准入只看账号与MAC地址,无法判断终端是否“健康”。迪康在终端操作系统层面核验补丁、杀毒、软件与安全配置状态,把安检做到终端内部,合规结果更真实、更难绕过。
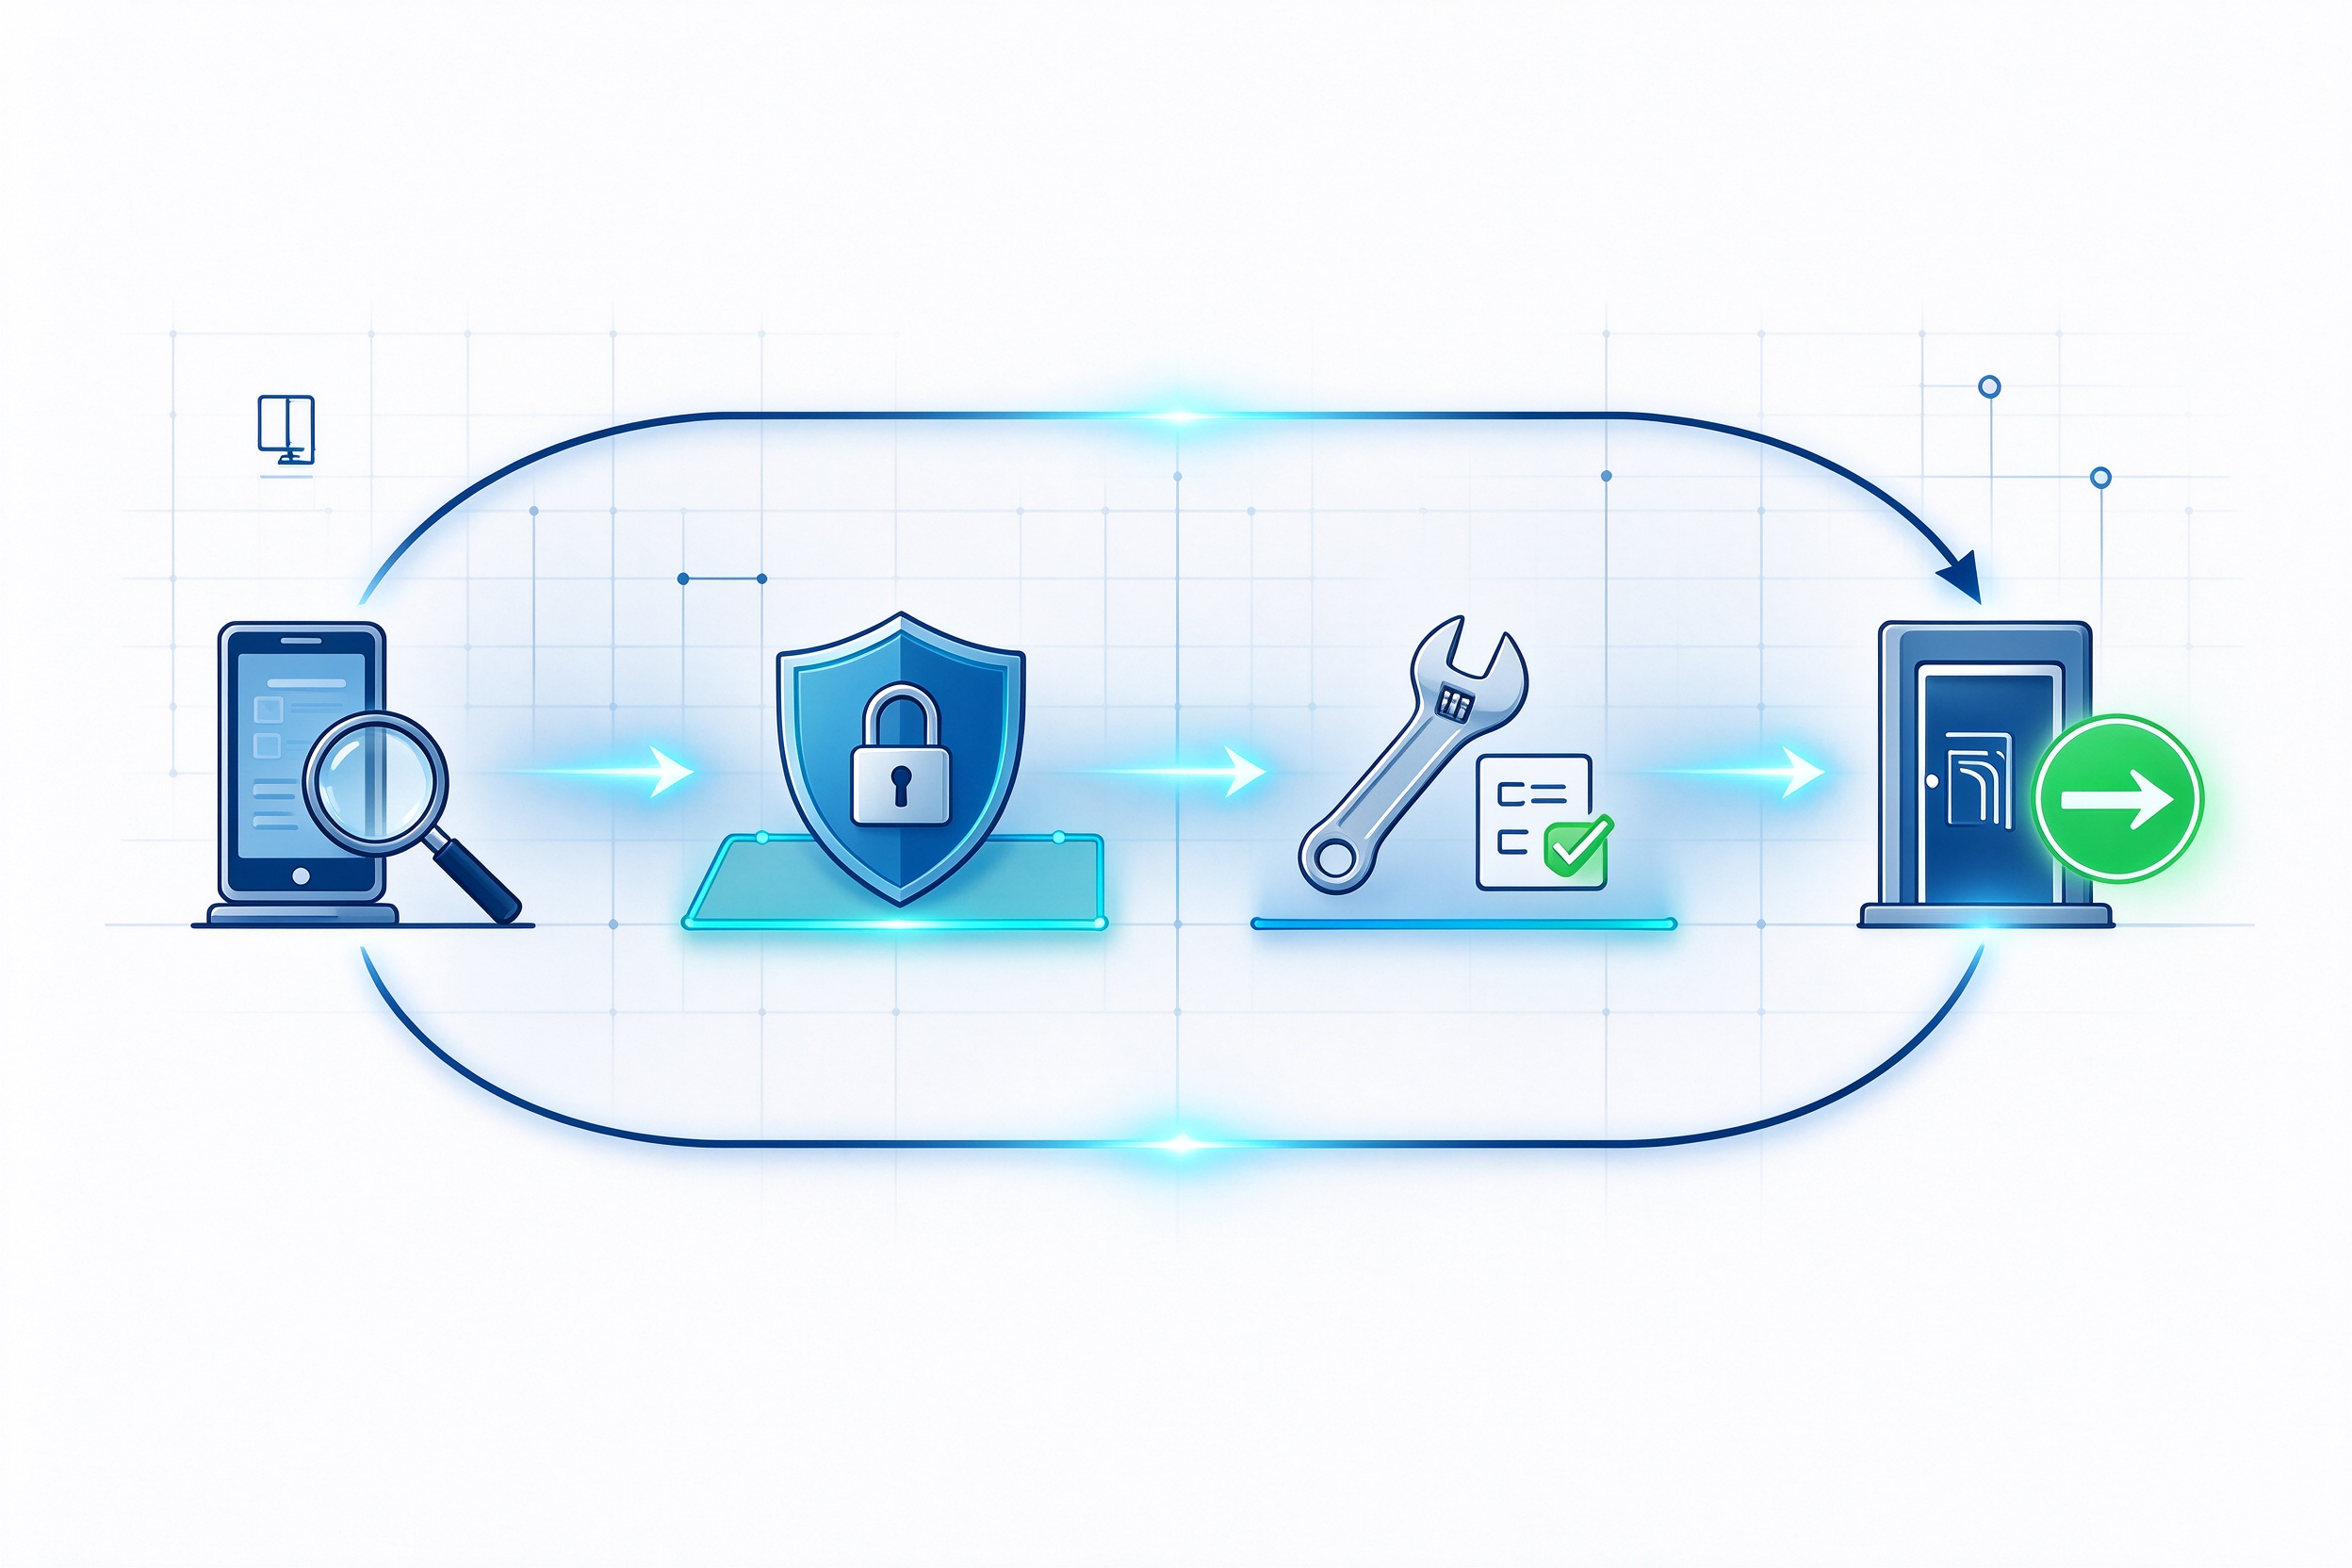
“安检—隔离—修复—放行”全流程闭环安检不通过不是简单“拒之门外”,而是自动隔离并提供修复引导,修复后自动复检放行。既守住网络入口安全,又不让员工因一次补丁缺失而长时间无法办公。
差异化策略,兼顾安全与业务连续性
按部门、岗位、终端类型与接入位置配置不同安检项与放行策略,访客设备、哑终端与生产设备可走独立流程,避免“一刀切”策略影响关键业务,也让安全要求落在真正需要的地方。