
资产发现
迪康准入控制 · 资产发现
以“全网扫描+资产画像”为双核心,通过主动扫描、被动流量识别与终端指纹匹配,自动发现网络中所有接入设备,识别其类型、厂商、操作系统、开放端口与归属部门,同时对未知设备与异常资产进行精准标记,做到“设备可发现、身份可识别、属性可归类、风险可定位”。
功能详解
迪康准入控制系统的资产发现模块帮助IT与安全管理人员摸清网络中有哪些设备、分别属于谁、是否合规,对未知设备与影子资产进行持续识别与归类,为后续准入授权、策略下发与安全审计提供准确、实时的资产底账。
【网段扫描】
按网段、VLAN与IP范围发起主动扫描,自动发现在线设备并采集IP、MAC、主机名与开放端口,无需逐台登记。
【协议识别】
通过SNMP、WMI、SSH与NetBIOS等协议获取设备详细信息,识别操作系统、设备类型与厂商型号。
【定时任务】
支持定时扫描与增量扫描,新接入设备在下一轮扫描中自动纳管,避免资产台账随时间推移而失真。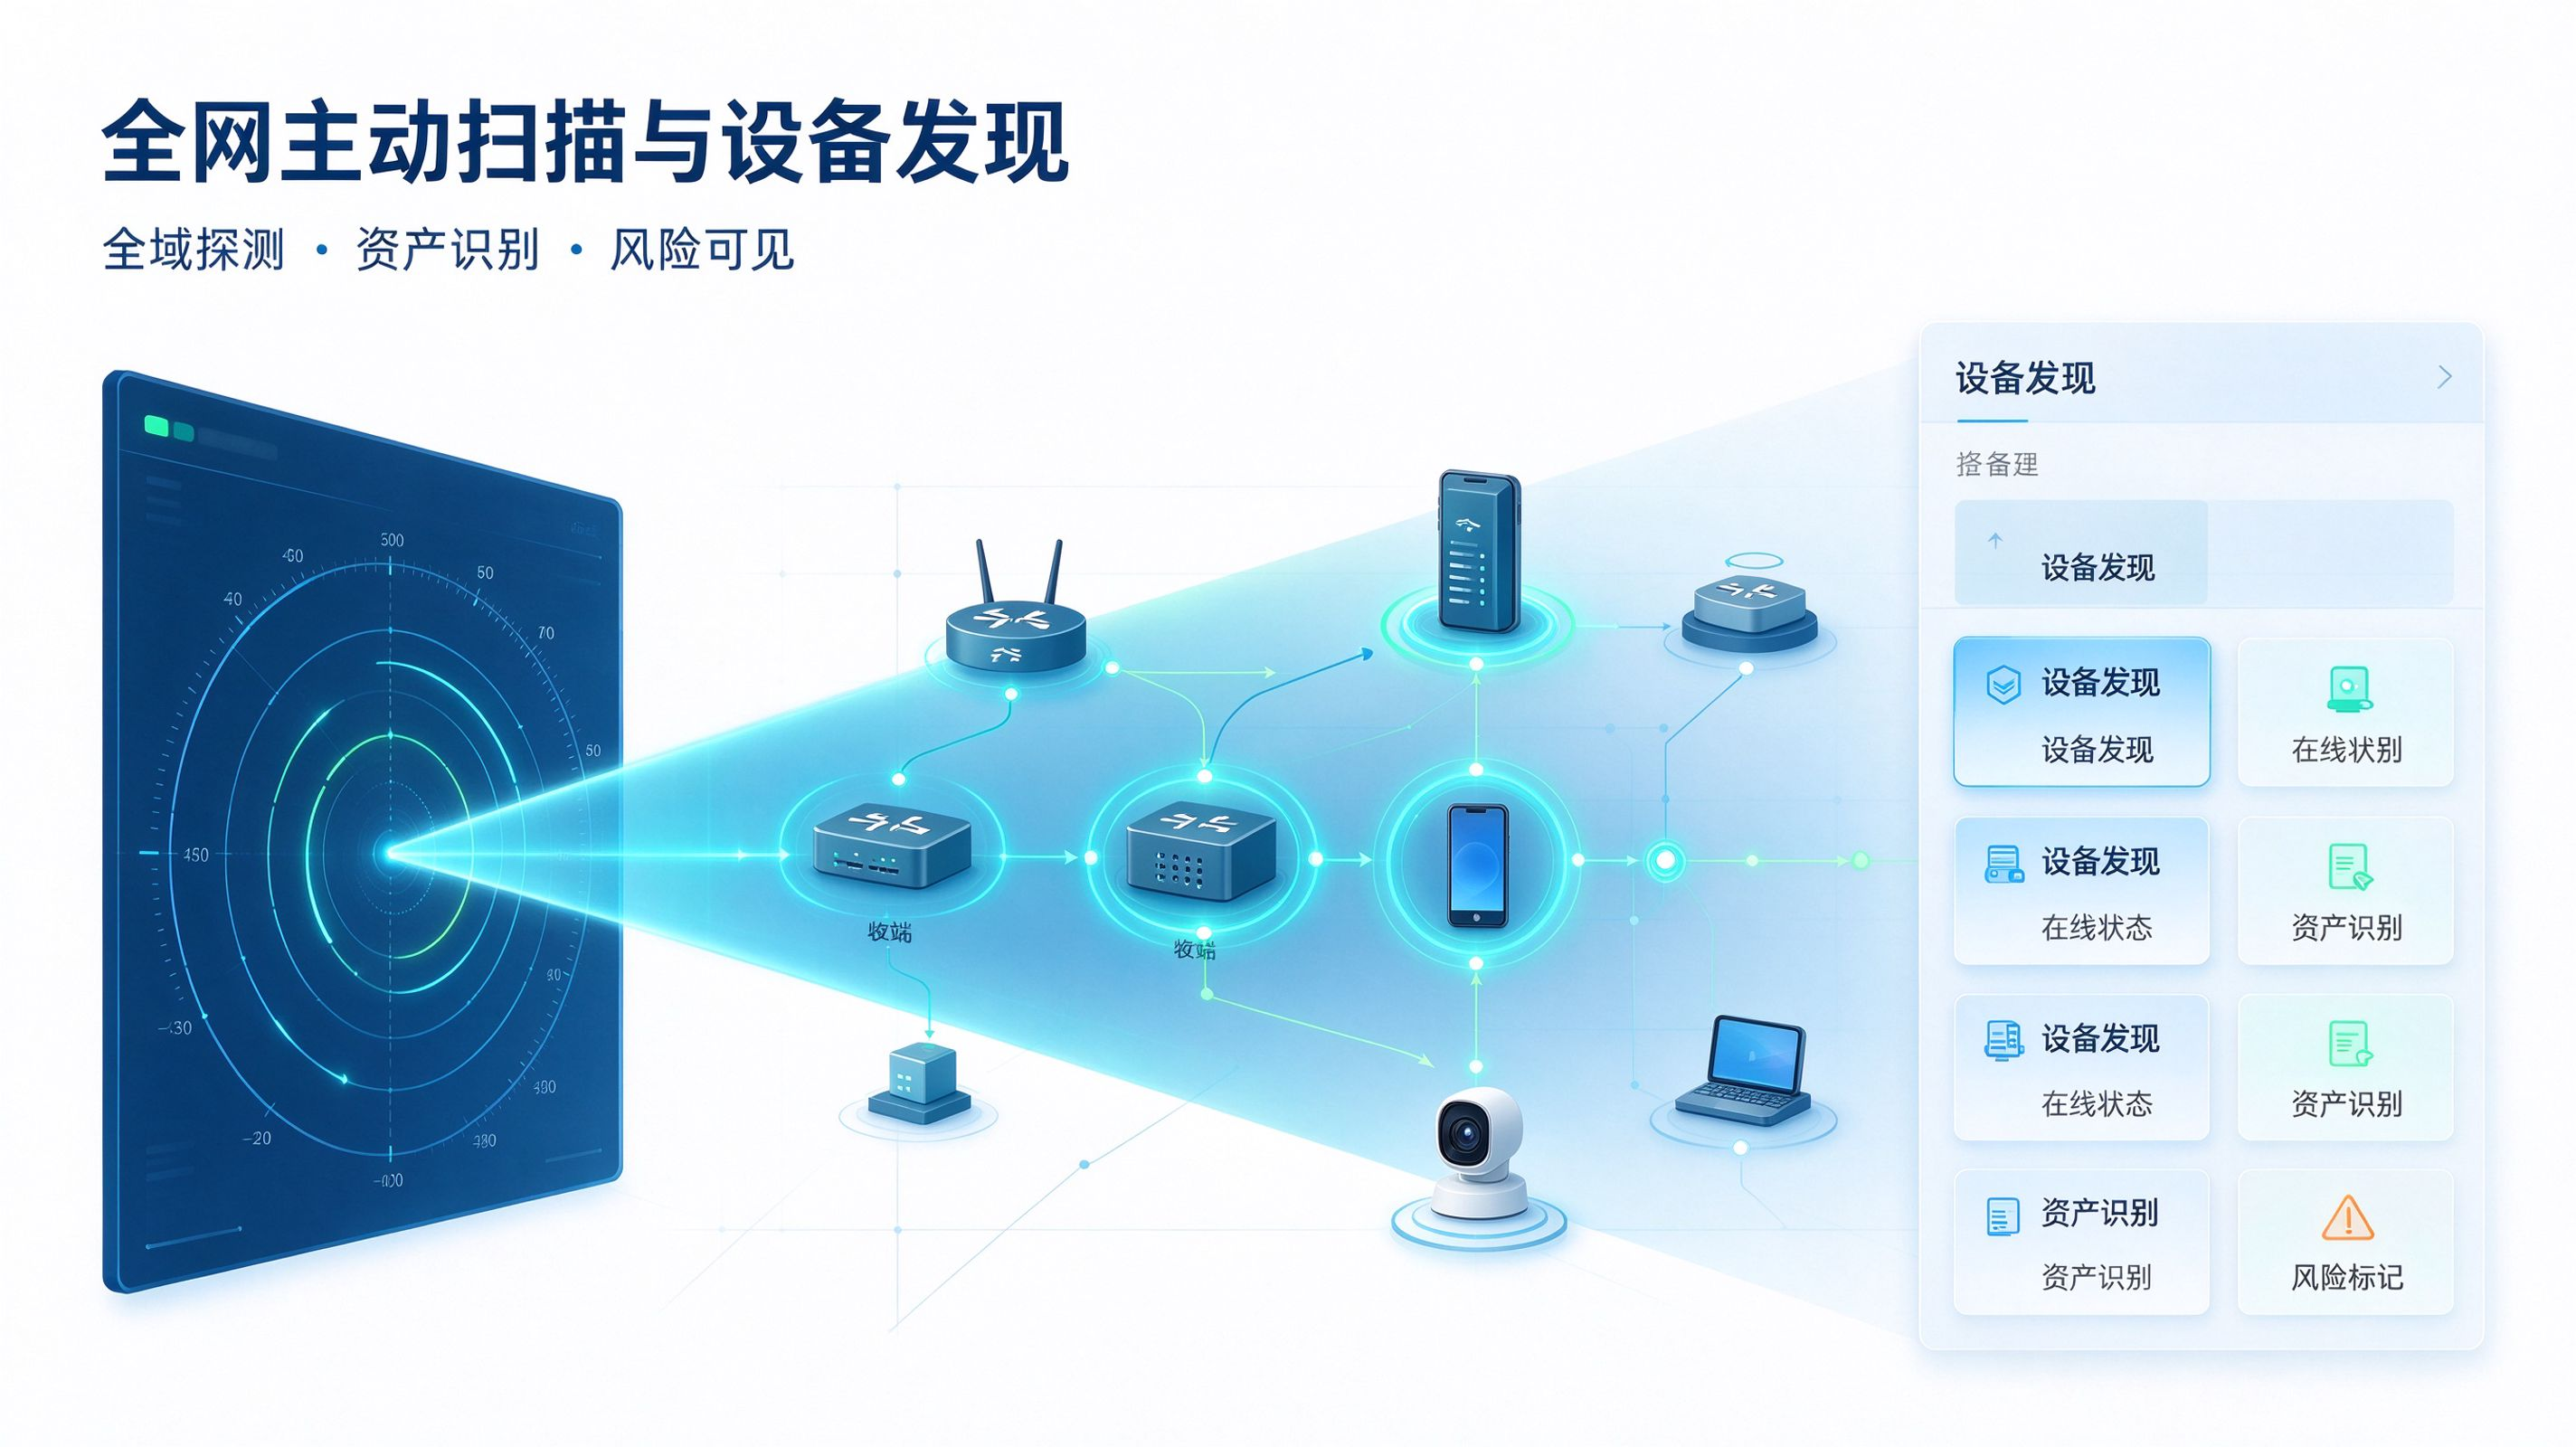
【流量监听】
在核心交换机镜像口或网关侧被动监听流量,识别不响应扫描的哑终端、私接设备与违规外联终端。
【指纹匹配】
通过DHCP指纹、User-Agent、MAC厂商前缀与TLS指纹综合判定设备类型,识别手机、打印机、摄像头、工控设备等非PC资产。
【影子资产标记】
未登记、未授权或长期离线的设备自动标记为影子资产,推送告警并纳入待确认清单,防止私接设备长期潜伏。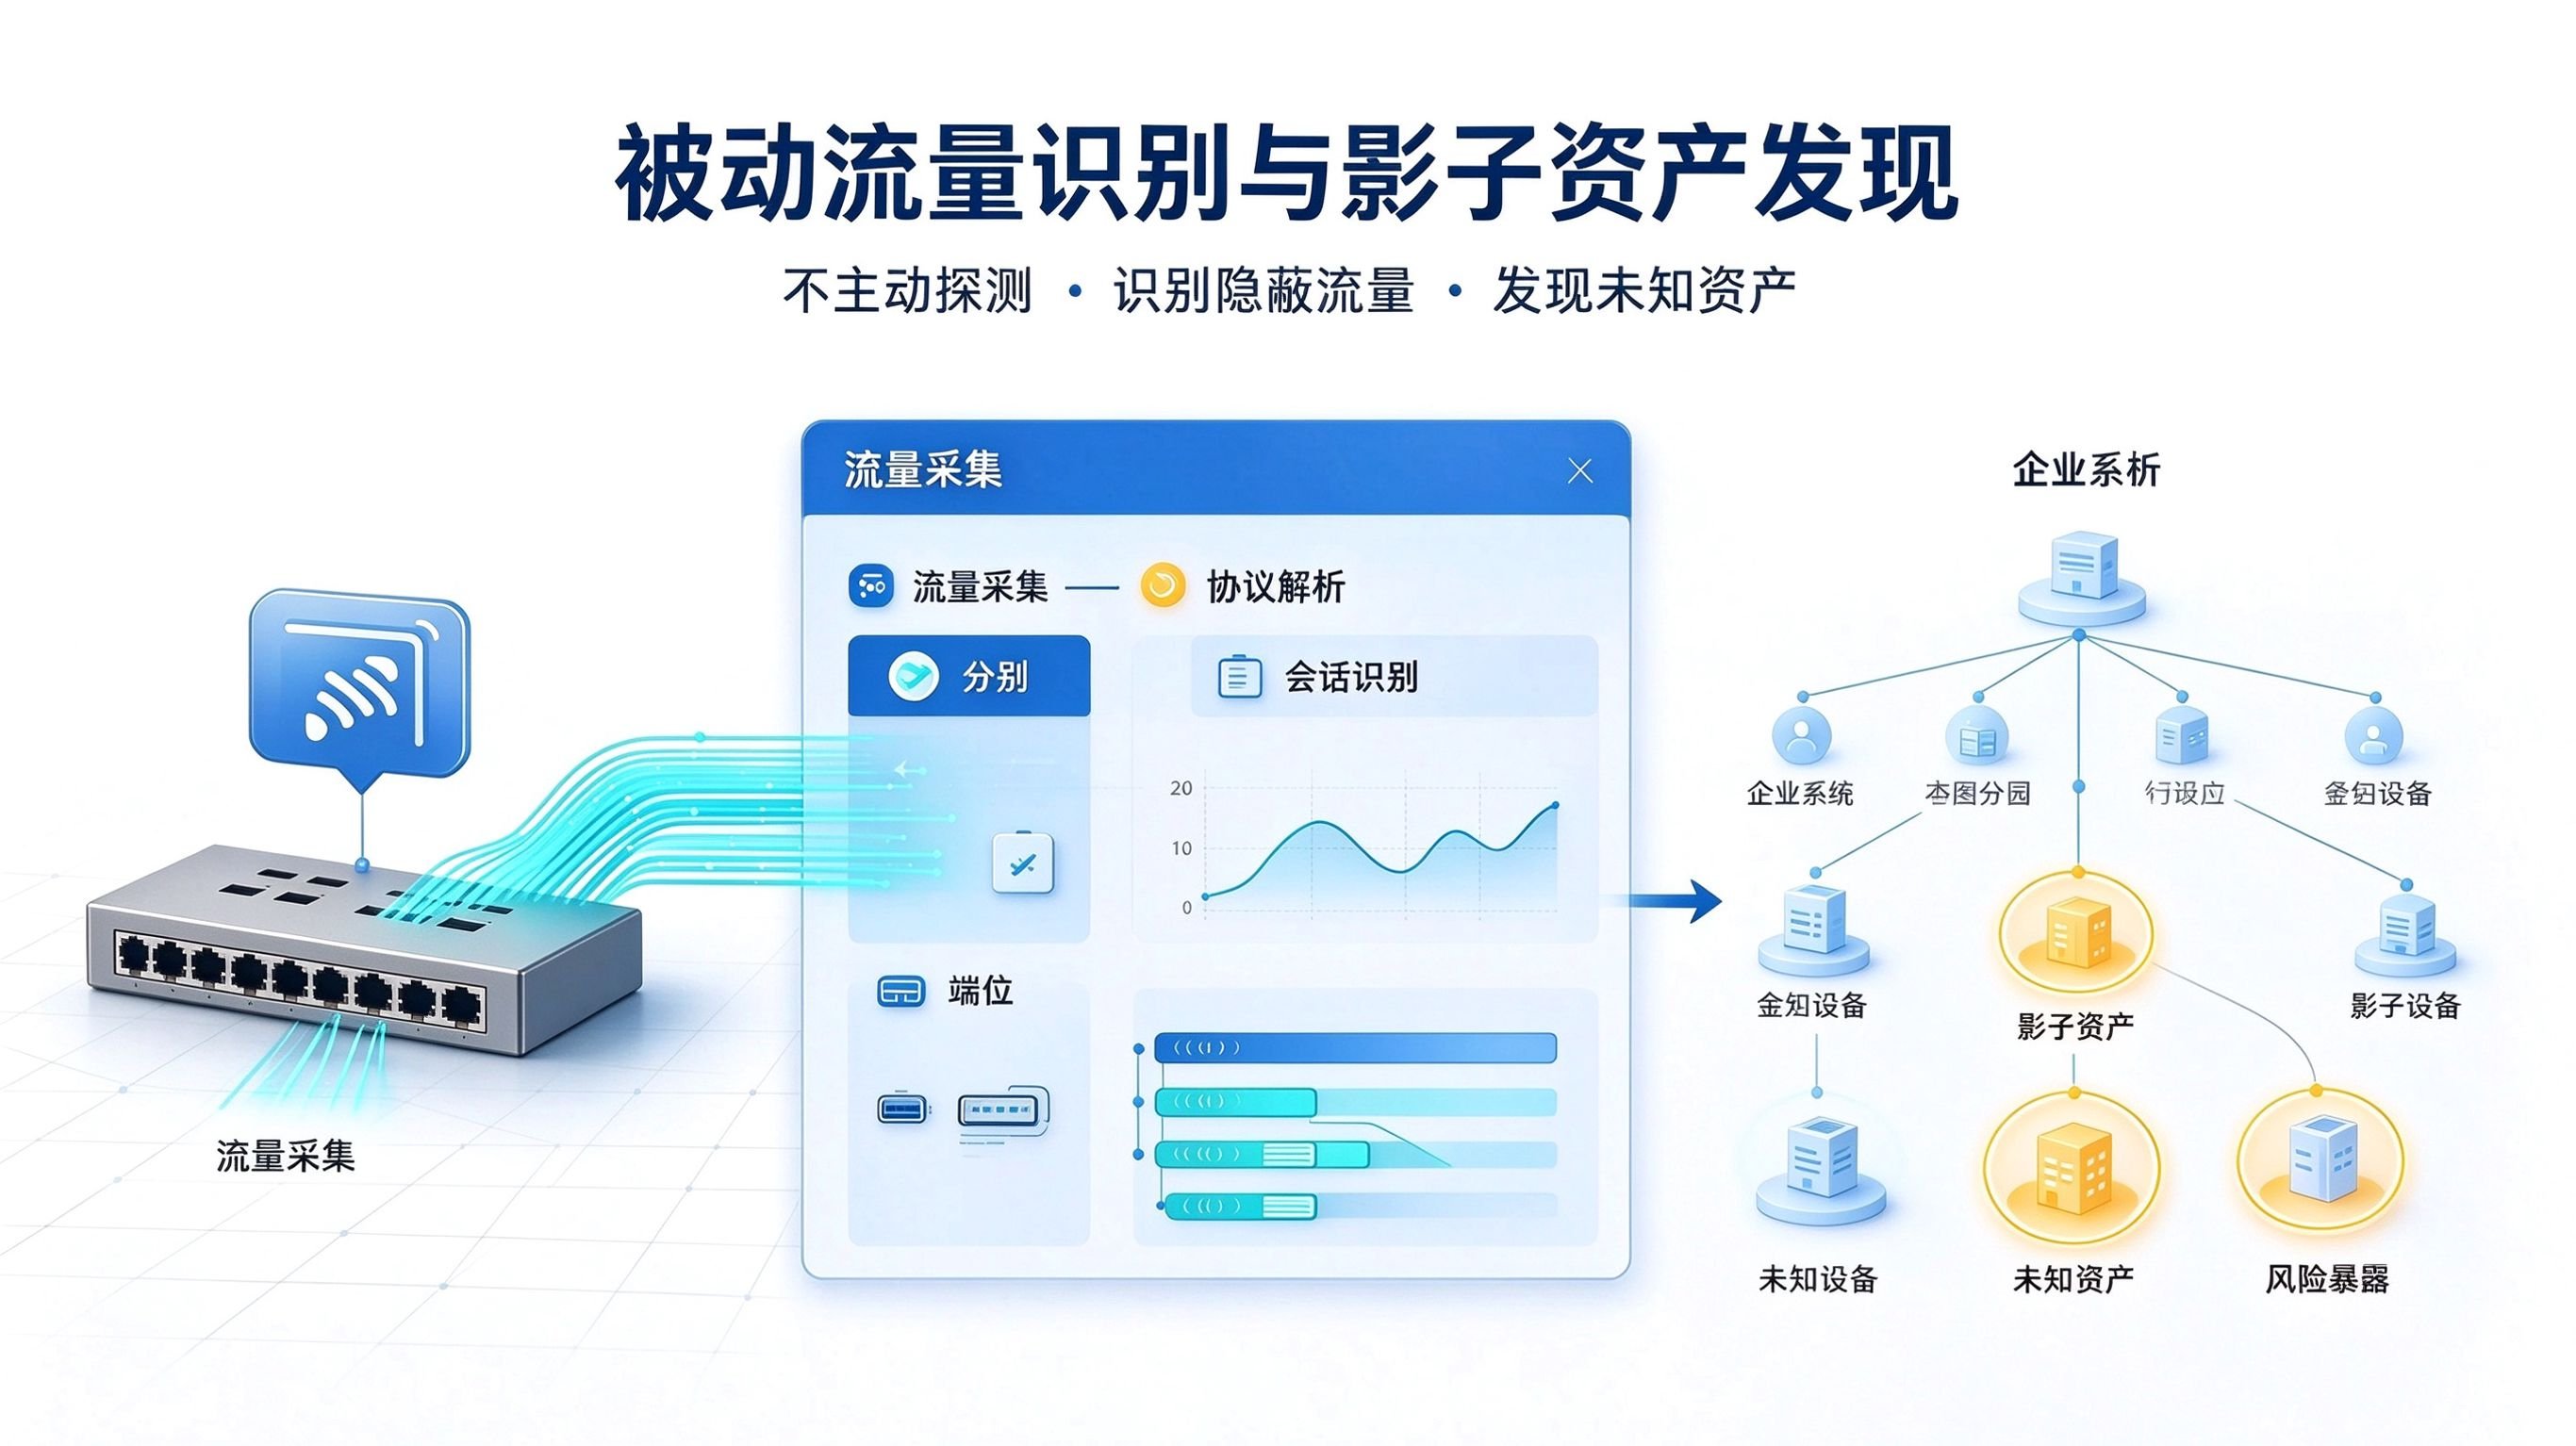
【资产大屏】
按网段、部门与设备类型展示资产分布与在线状态,新增、离线、异常设备实时刷新,网络家底一屏看清。
【风险标签】
对未登记、未授权、弱口令、高危端口暴露与系统版本过低的设备打上风险标签,优先呈现需要处置的资产。
【联动准入】
发现的资产可直接进入准入授权流程,选择放行、隔离或拒绝,资产发现与准入控制形成联动闭环。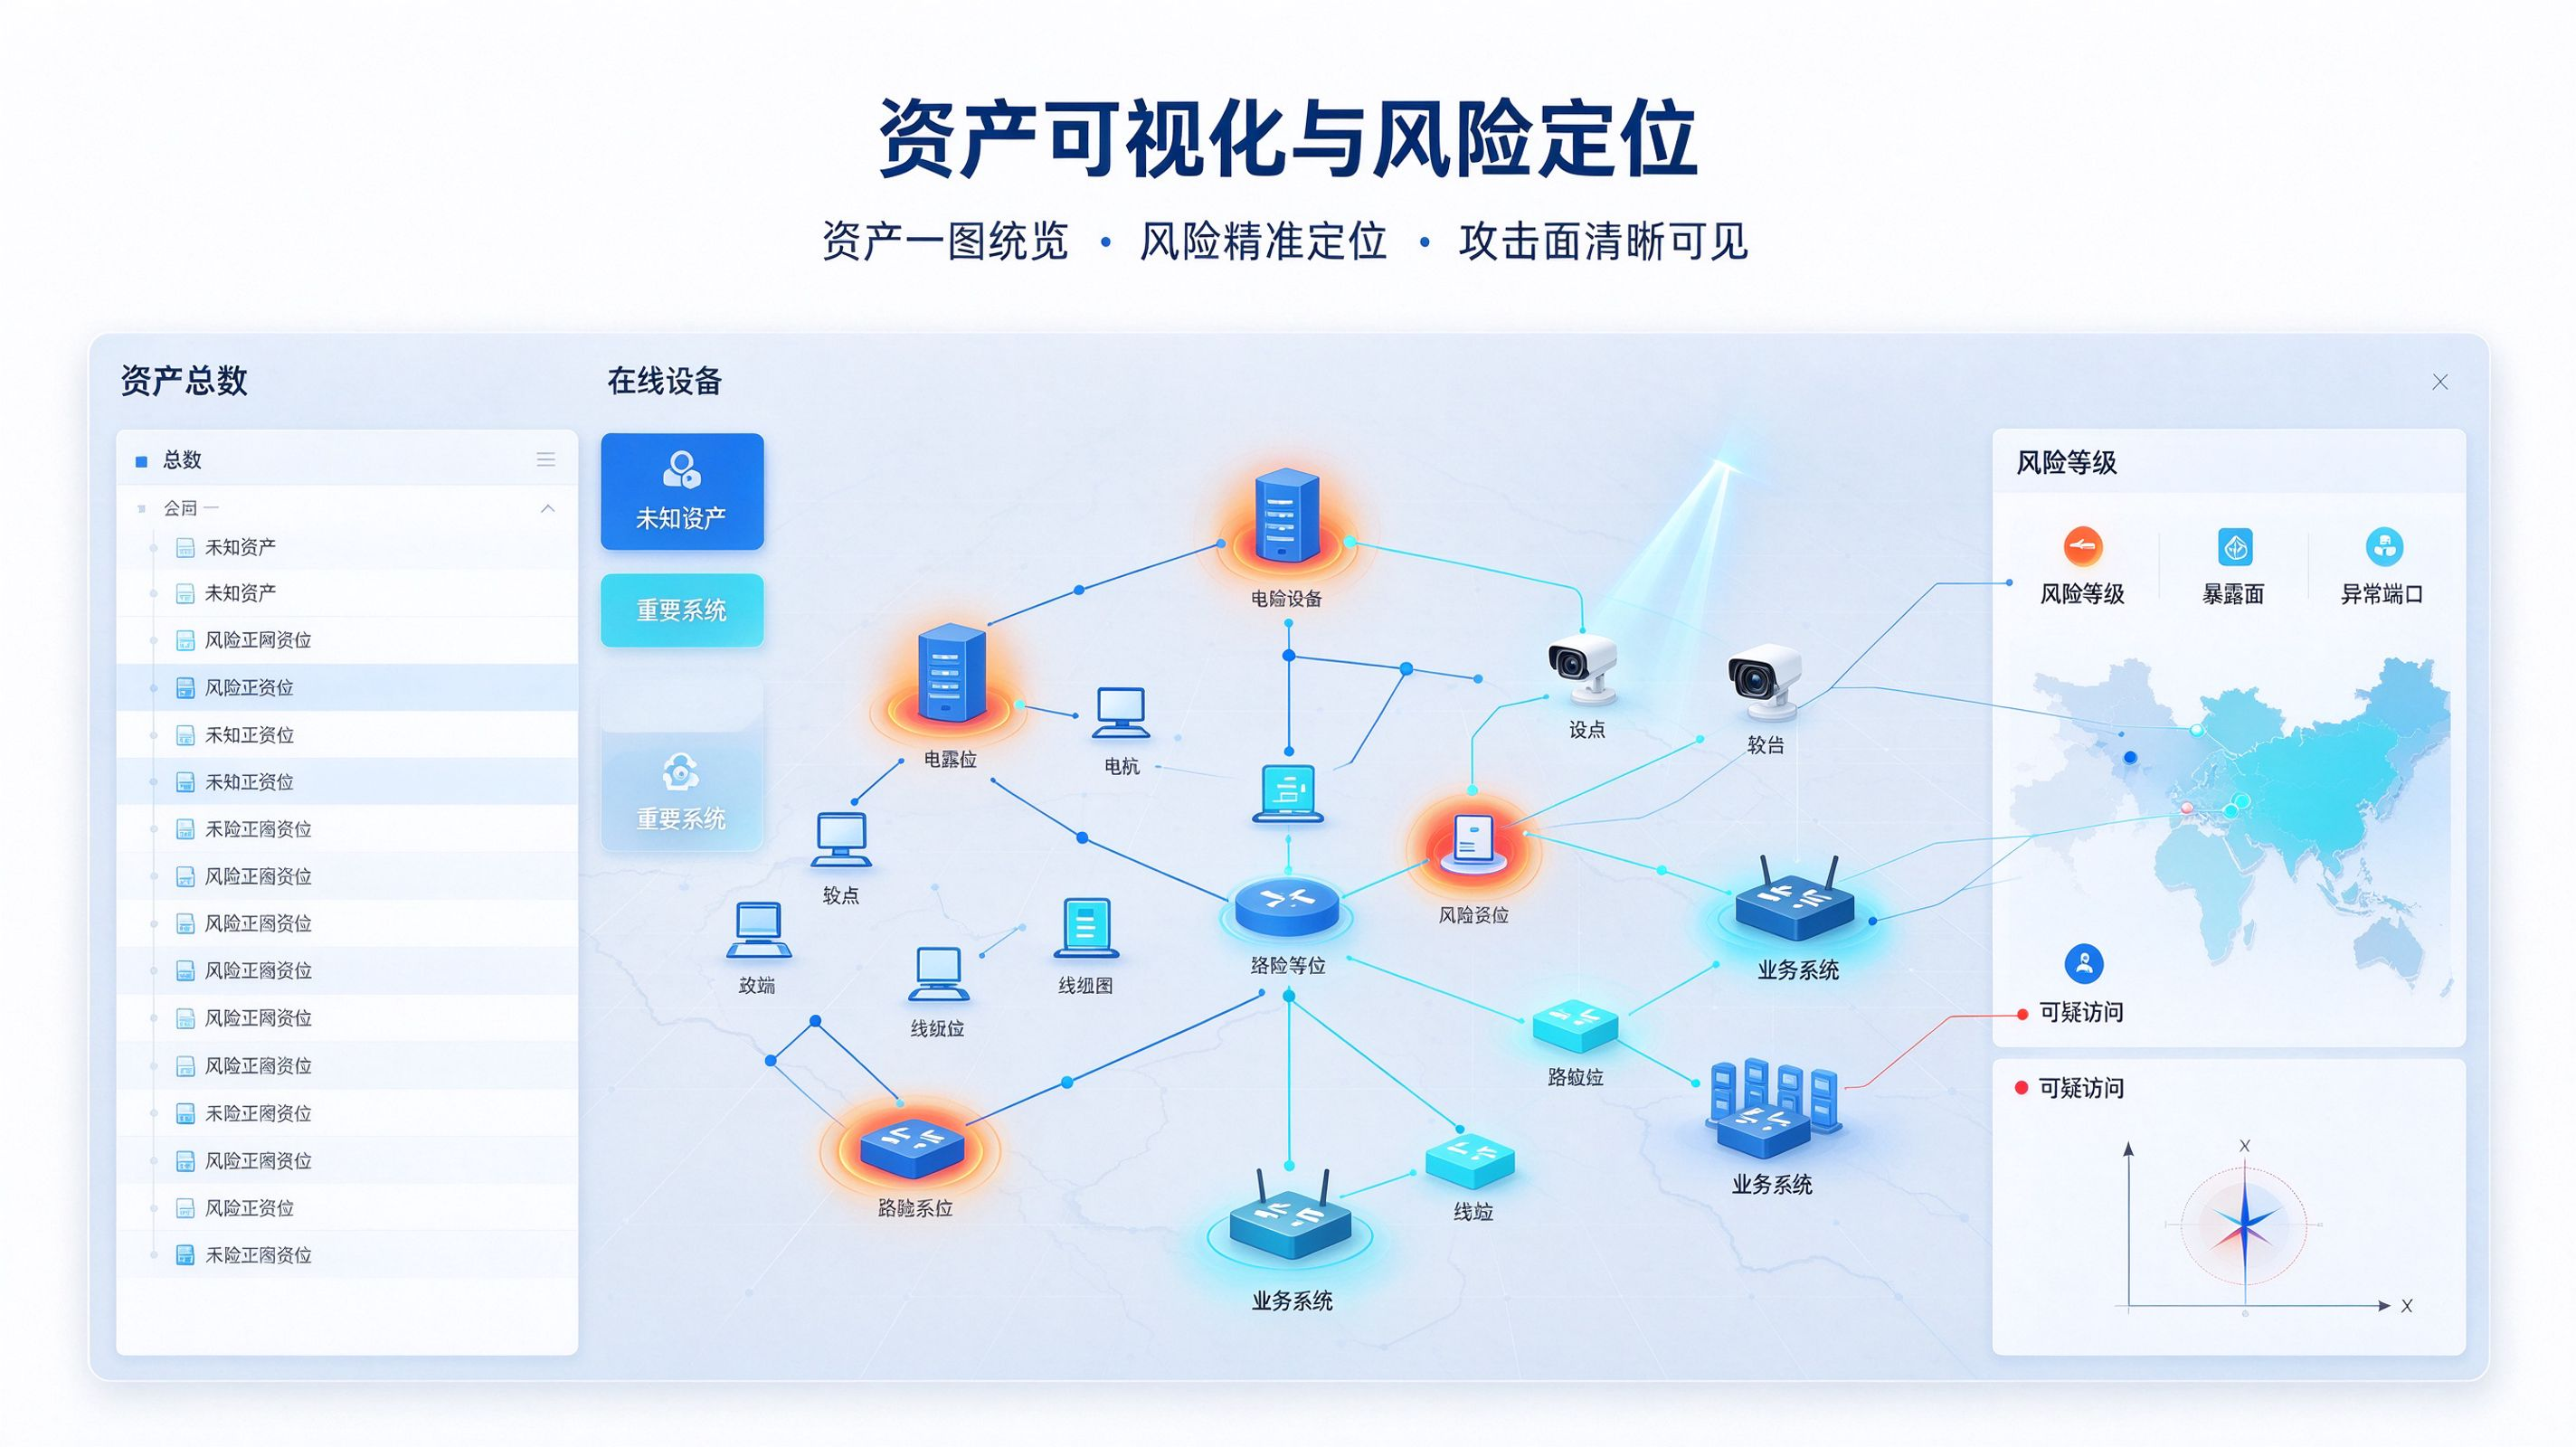
典型场景
迪康准入控制系统资产发现模块已服务多个政企行业
网络家底摸清与影子资产清理
私接设备与违规外联识别
哑终端与工控资产统一纳管
产品优势
主动被动双引擎、全类型资产覆盖、发现即联动准入
主动扫描+被动监听,资产发现不留死角主动扫描覆盖响应设备,被动流量识别发现不响应扫描的哑终端与私接设备,两种方式互为补充,让“看不见的设备”也无处藏身。
全类型资产覆盖,不止于办公PC除办公终端外,还能识别打印机、摄像头、网络设备、工控设备与移动终端,资产台账覆盖全网络空间,避免“只管电脑不管其他”的管理盲区。
发现即联动准入,资产底账变成管控入口发现的资产可直接进入准入授权流程,选择放行、隔离或拒绝,无需在资产系统与准入系统之间来回切换;资产底账与准入策略使用同一份数据,管控口径始终一致。