
U盘外设管控
迪康U盘外设管控
以“设备准入+数据防泄”为双核心,通过设备白名单、读写权限、透明加密与操作留痕,让员工仅能使用经授权的移动存储设备,同时对U盘的接入、拷贝与外发行为进行精准限制,做到“设备可识别、使用可授权、数据可追溯”。
功能详解
迪康U盘管控模块帮助IT管理人员依据企业数据安全规范建立移动存储设备准入机制,对外设接入、文件读写与数据外发进行全程管控与审计,在保障业务便利的同时守住数据不外泄的底线。
U盘接入与设备授权
【设备识别】
自动识别U盘、移动硬盘、手机、平板、光驱、蓝牙与打印设备,接入即登记设备型号、序列号与当前使用人。
【设备白名单】
按设备序列号建立授权白名单,未登记设备默认阻断,支持“禁止 / 只读 / 读写 / 加密专用盘”四种权限模式灵活组合。
【例外审批】
临时接入可发起审批流,按终端敏感等级与组织架构流转,到期自动回收权限,杜绝“私开小口”长期存在。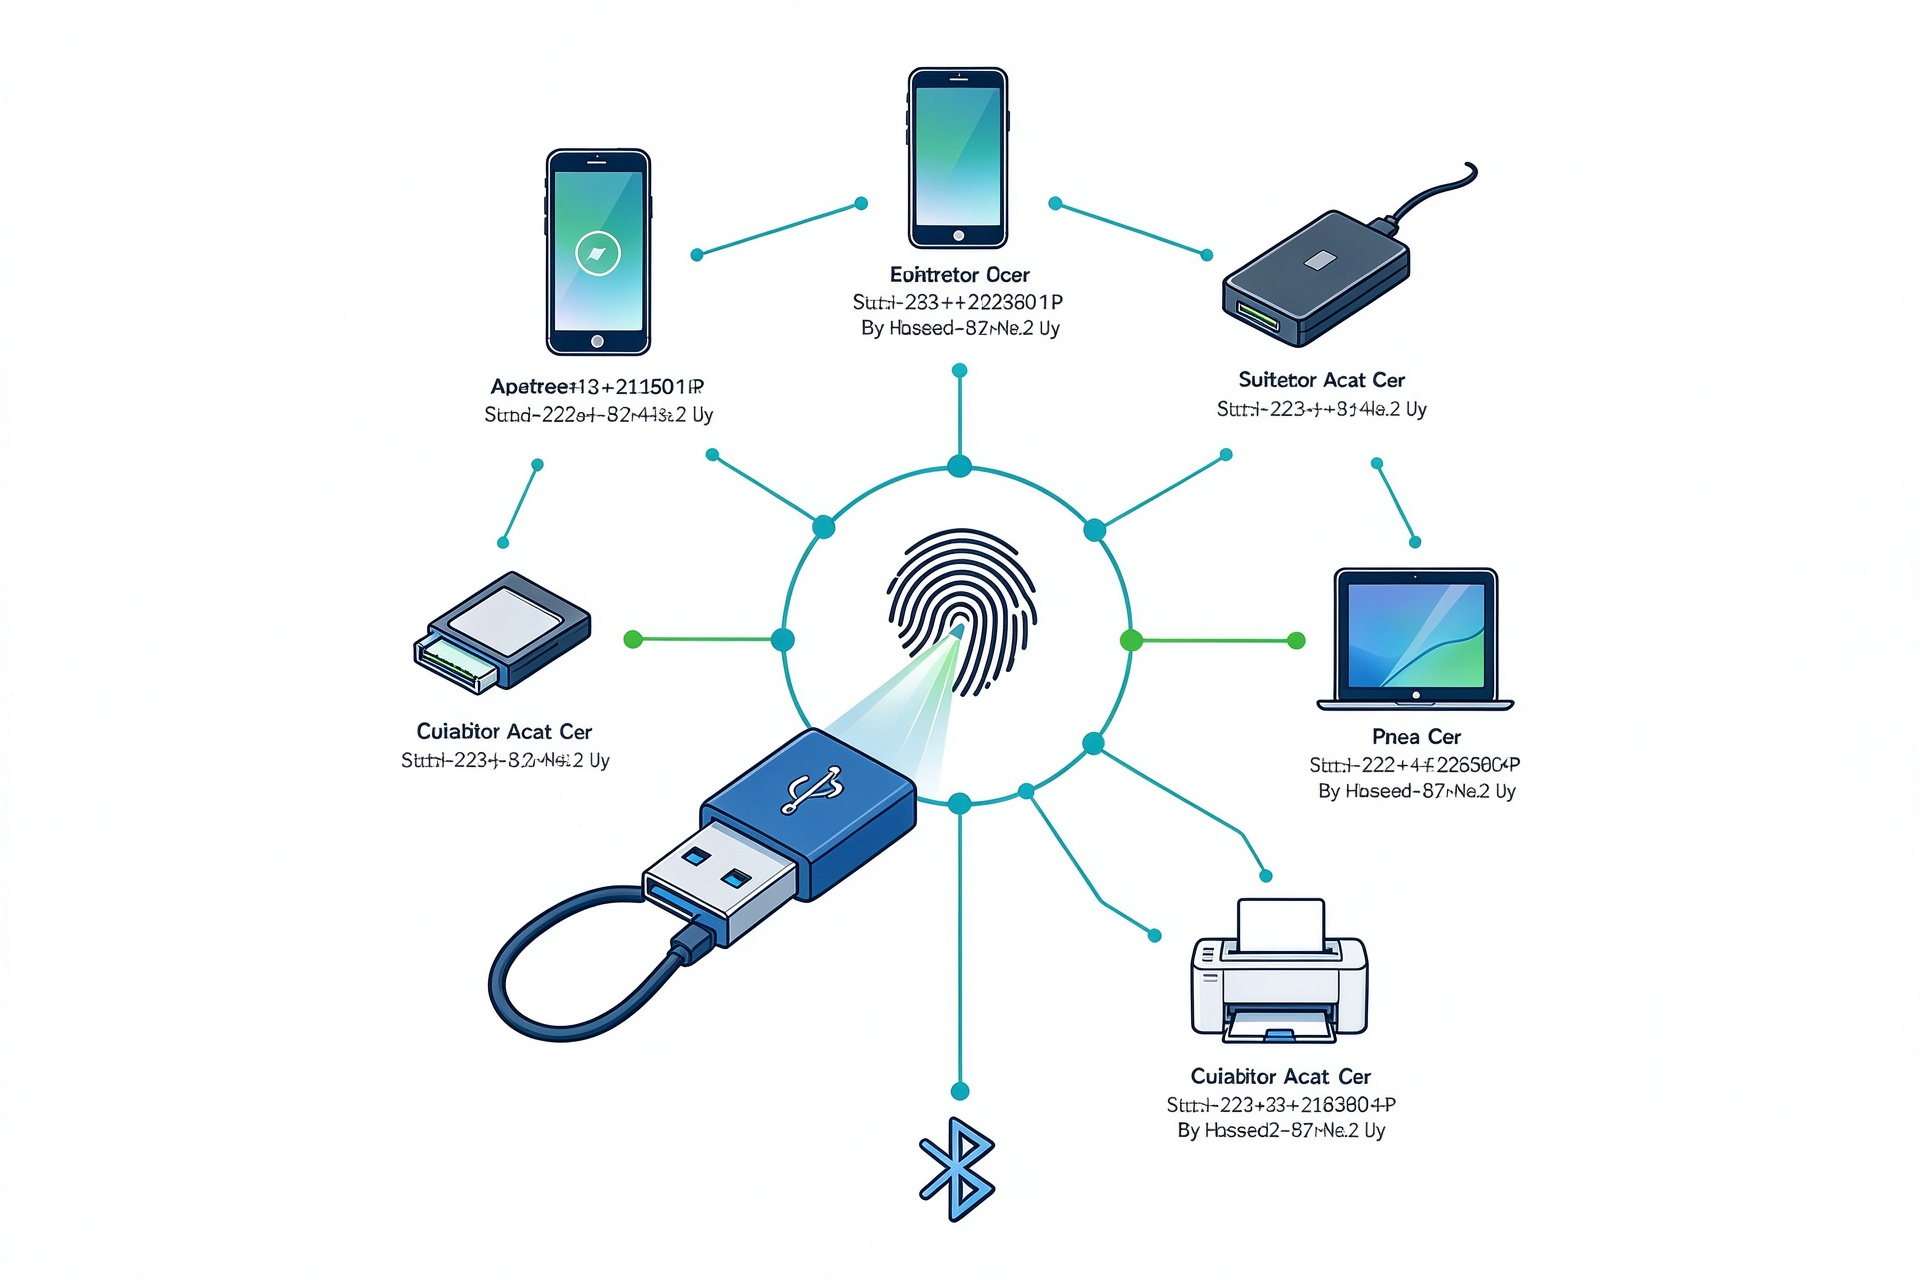
U盘使用与操作审计
【接入留痕】
记录设备接入人、终端、开始结束时间、在线时长与读写行为,形成完整的移动存储使用台账。
【文件操作记录】
拷贝、删除、重命名等文件操作均可记录文件名、大小、来源路径与目标路径,支撑事后复核与责任界定。
【审计报表】
按部门、终端、设备维度生成统计报表,高频拷贝、非工作时间接入等异常行为自动预警。
文件外发与数据防泄漏
【文件类型管控】
按文件类型、大小与关键词设置外发白名单与黑名单,从源头阻断图纸、合同、客户资料等敏感文件外带。
【透明加密】
写入U盘的文件自动加密,仅在企业授权终端内可正常打开,脱离管控环境即为不可读密文。
【敏感内容拦截】
结合数据防泄漏(DLP)策略,对含敏感标识文件的拷贝、截屏与外发进行联合约束。
权限分级与策略统一下发
【分级授权】
按组织架构、岗位与终端敏感等级划分设备权限,管理员一次配置即可下发到指定部门或终端组。
【策略联动】
与上网行为管理、远程协助、DLP共用同一客户端与控制台,外设策略与网络、数据策略协同生效。
【离线管控】
终端离线期间策略依然生效,重新联网后自动同步最新策略并回传离线期间的审计数据。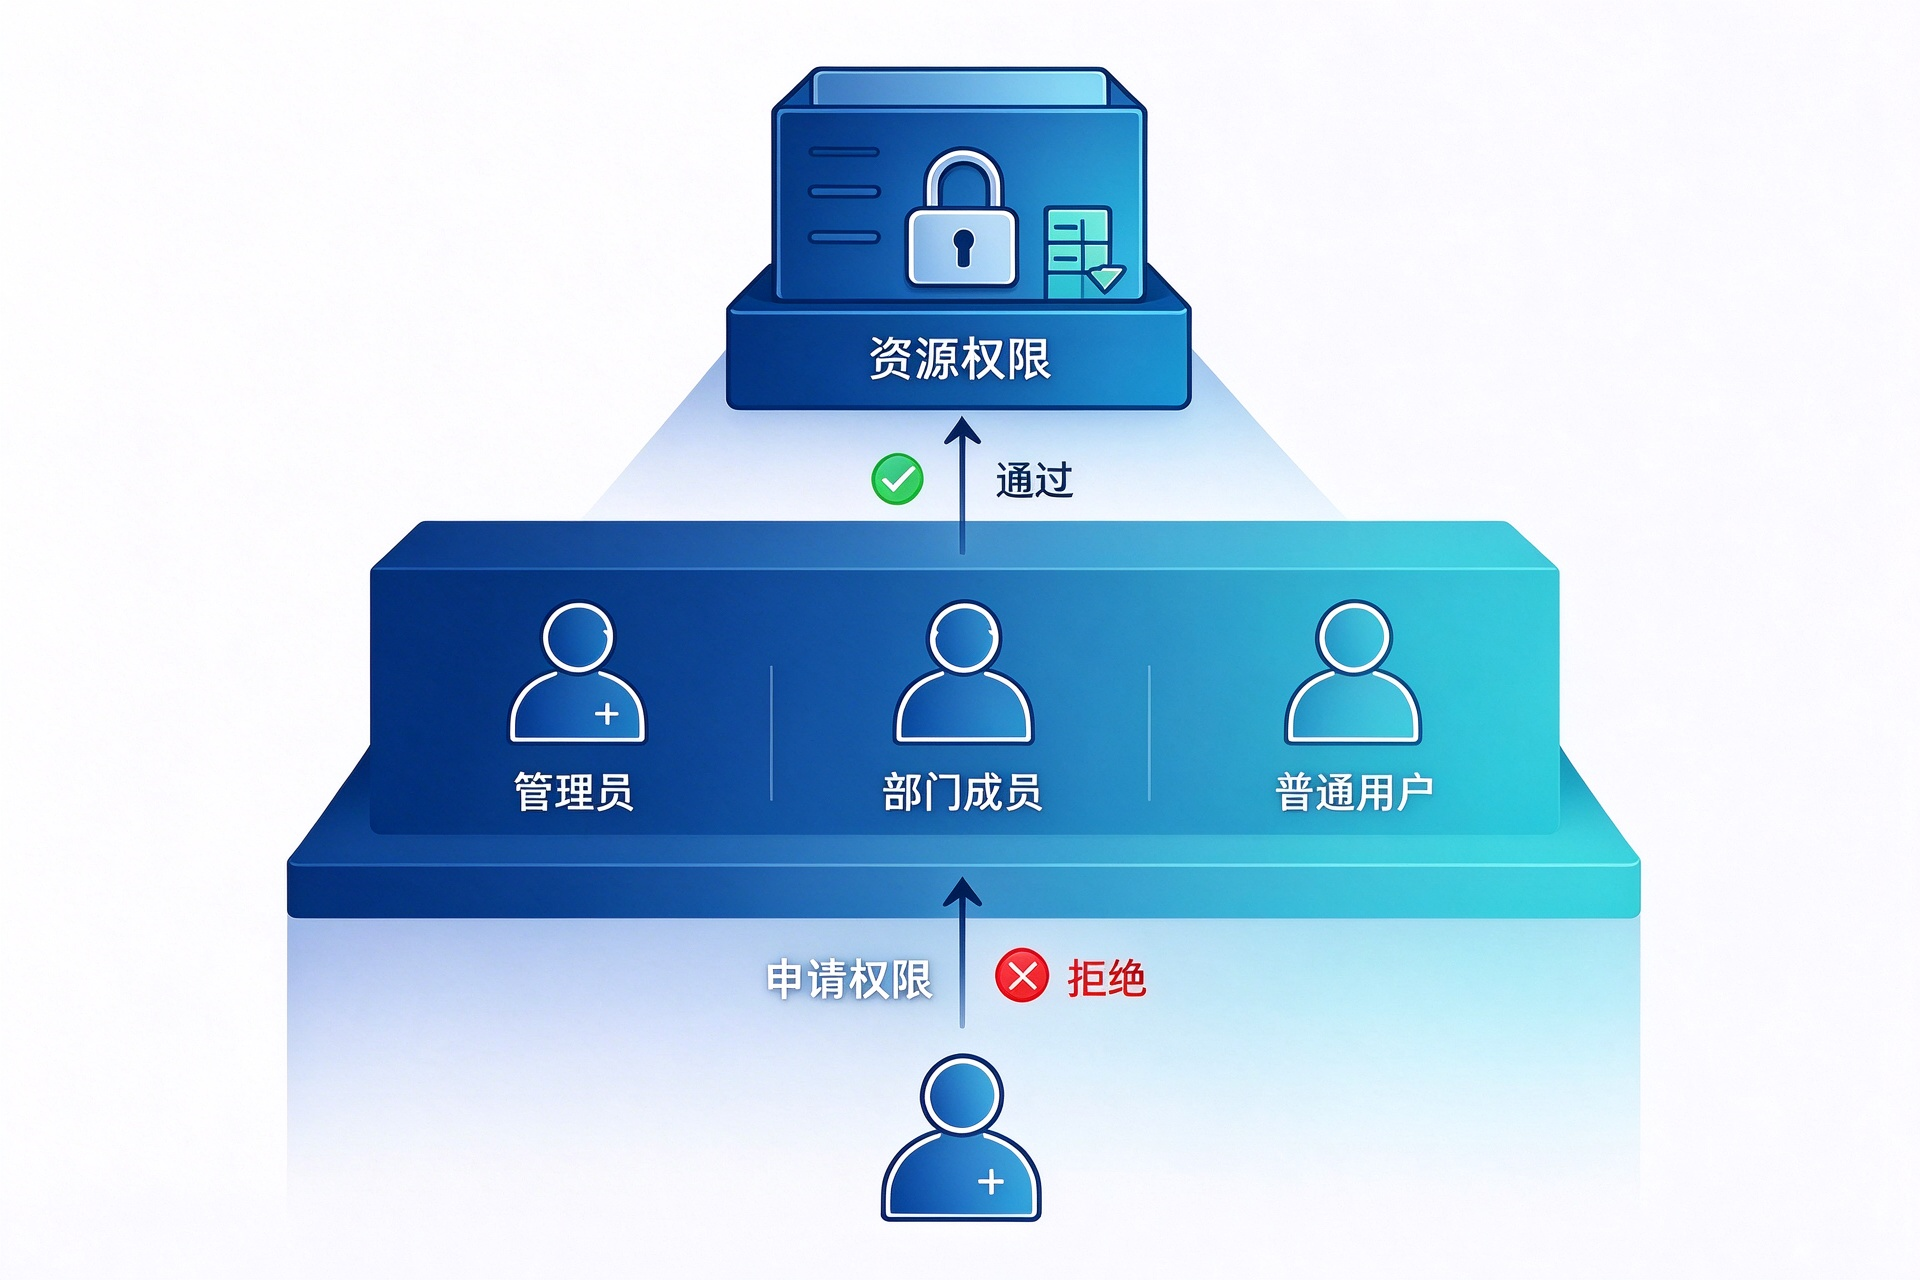
典型场景
迪康端点安全一体化管理系统U盘管控模块已服务多个政企行业
涉密与研发终端的数据外带防护
生产车间与分支机构外设管控
行业合规与外设使用审计
产品优势
全类型外设覆盖、全链路数据防护、一体化策略协同
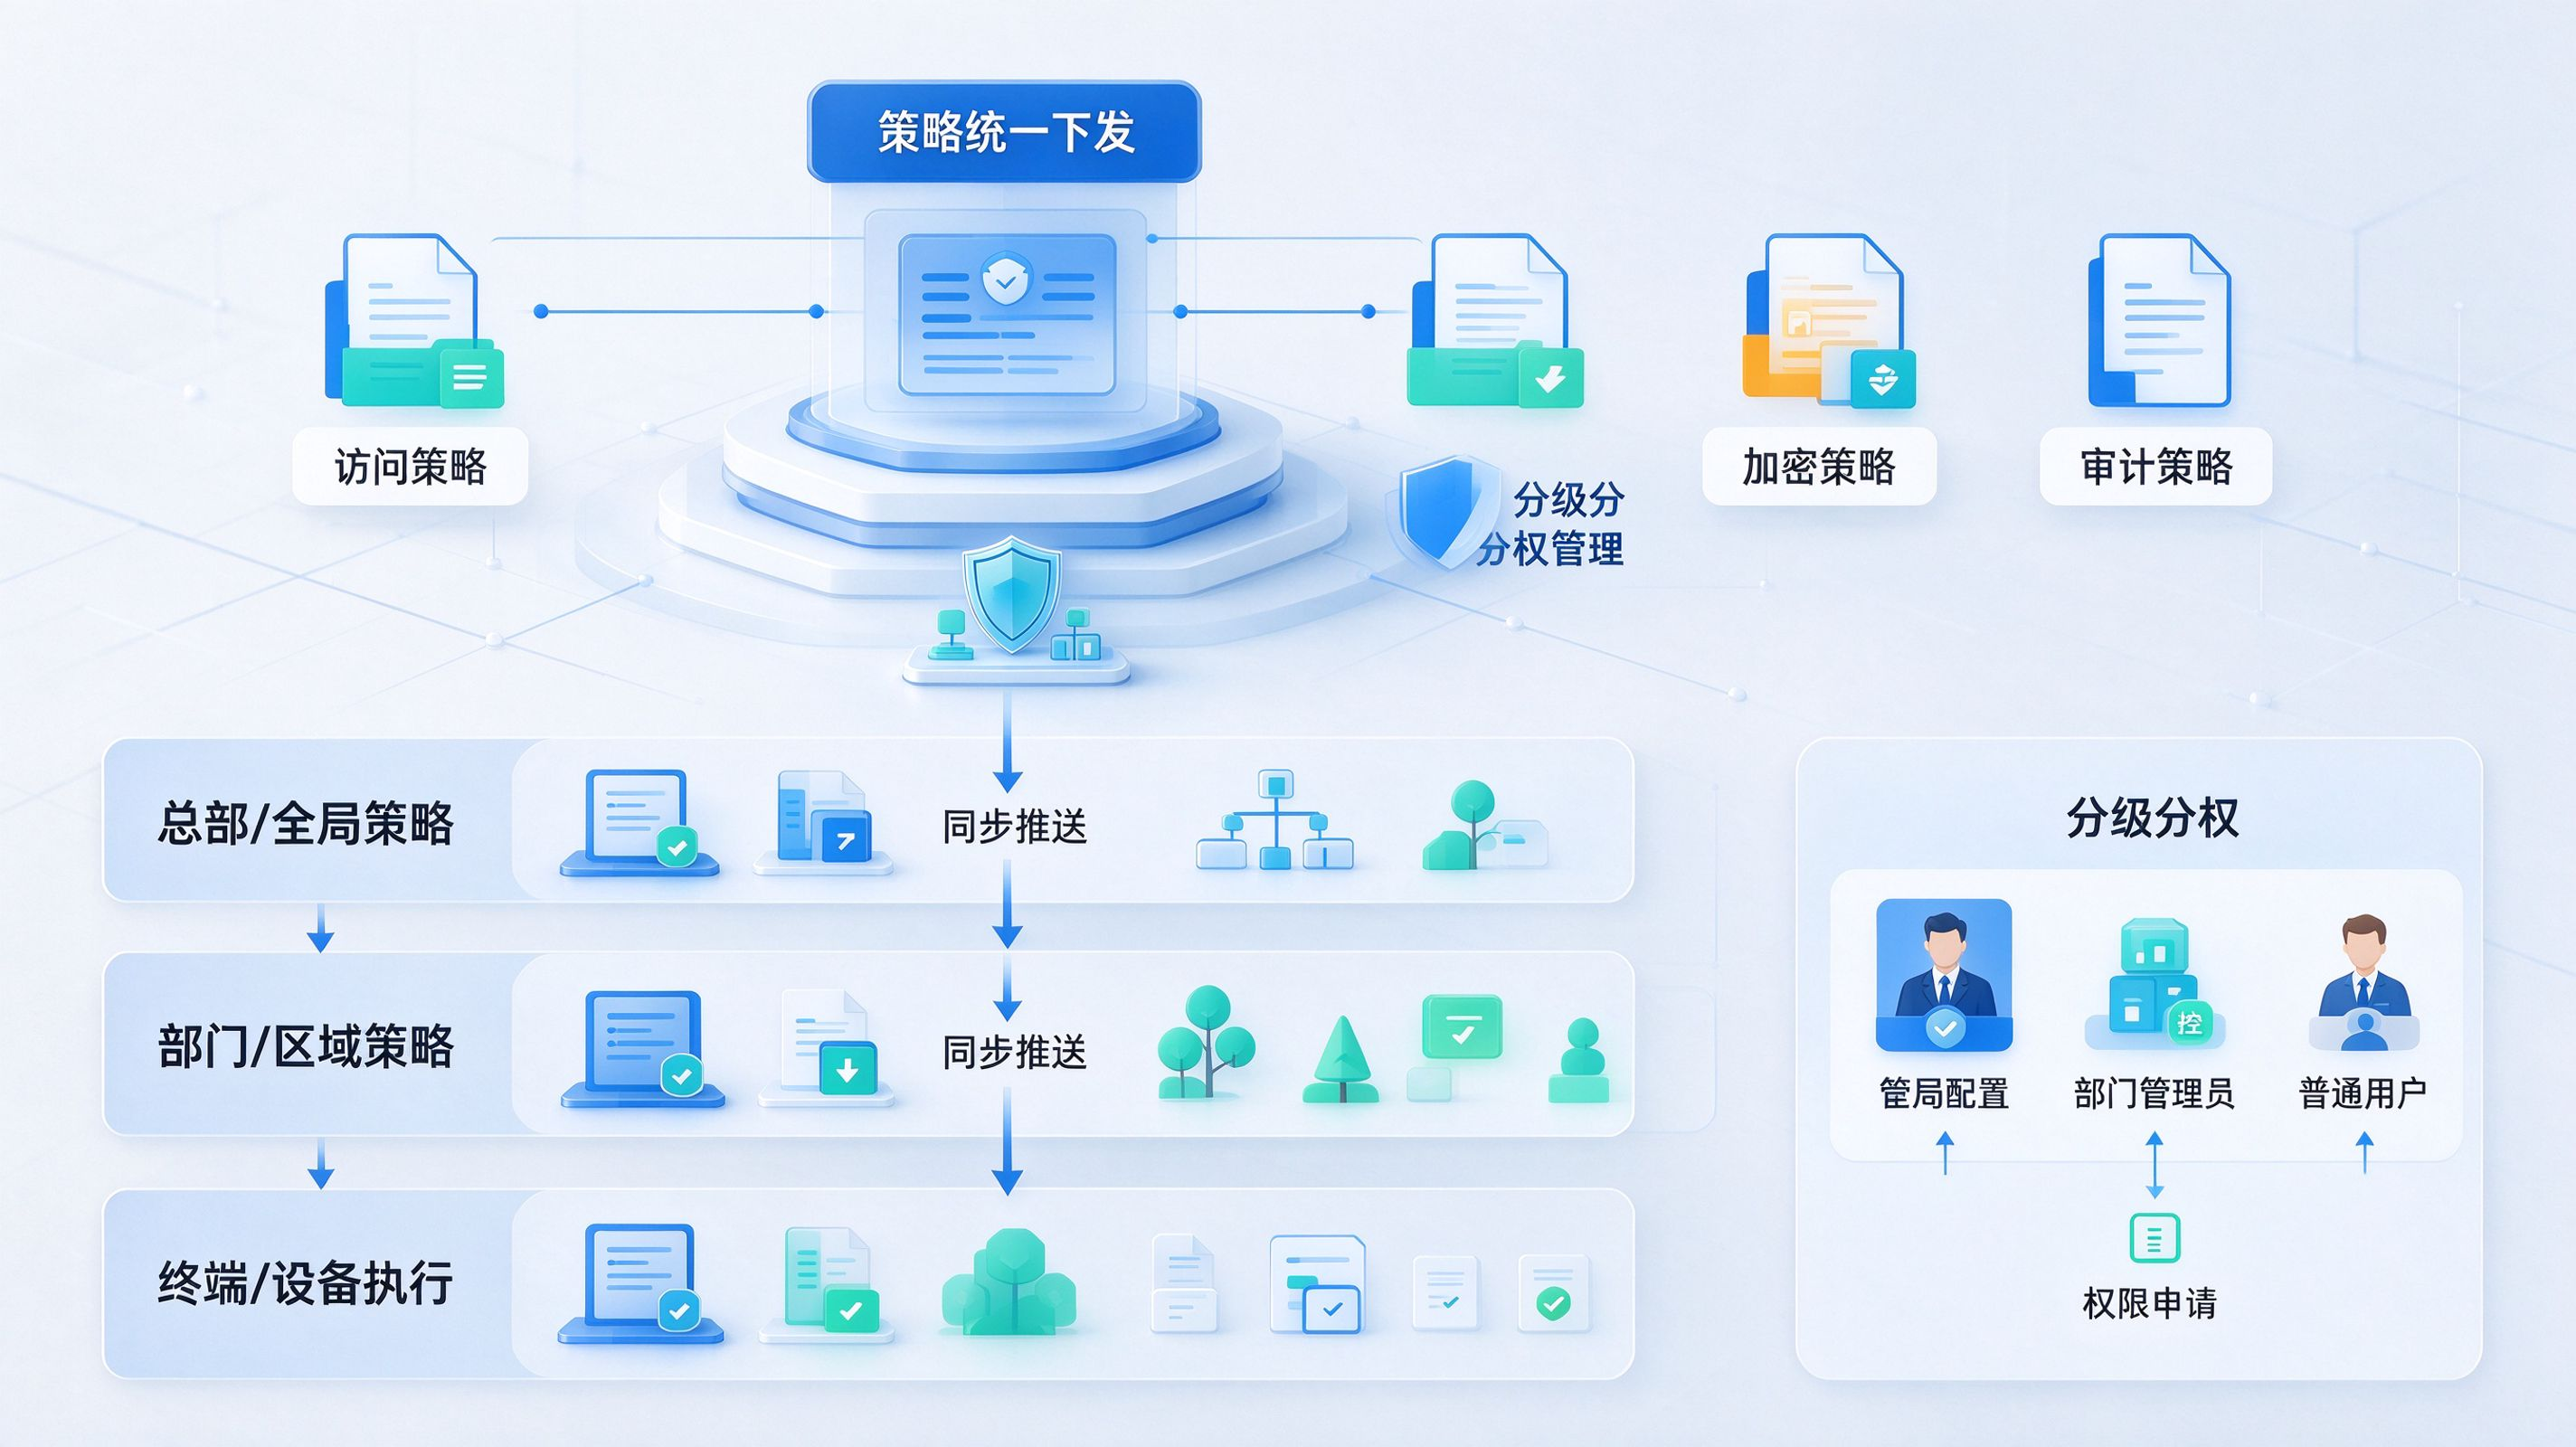
策略统一下发,分级分权管理支持多级管理员与权限分离,总部统一下发策略、分支机构按需微调;新增终端自动继承对应策略,无需逐台配置,规模化管理更省心。
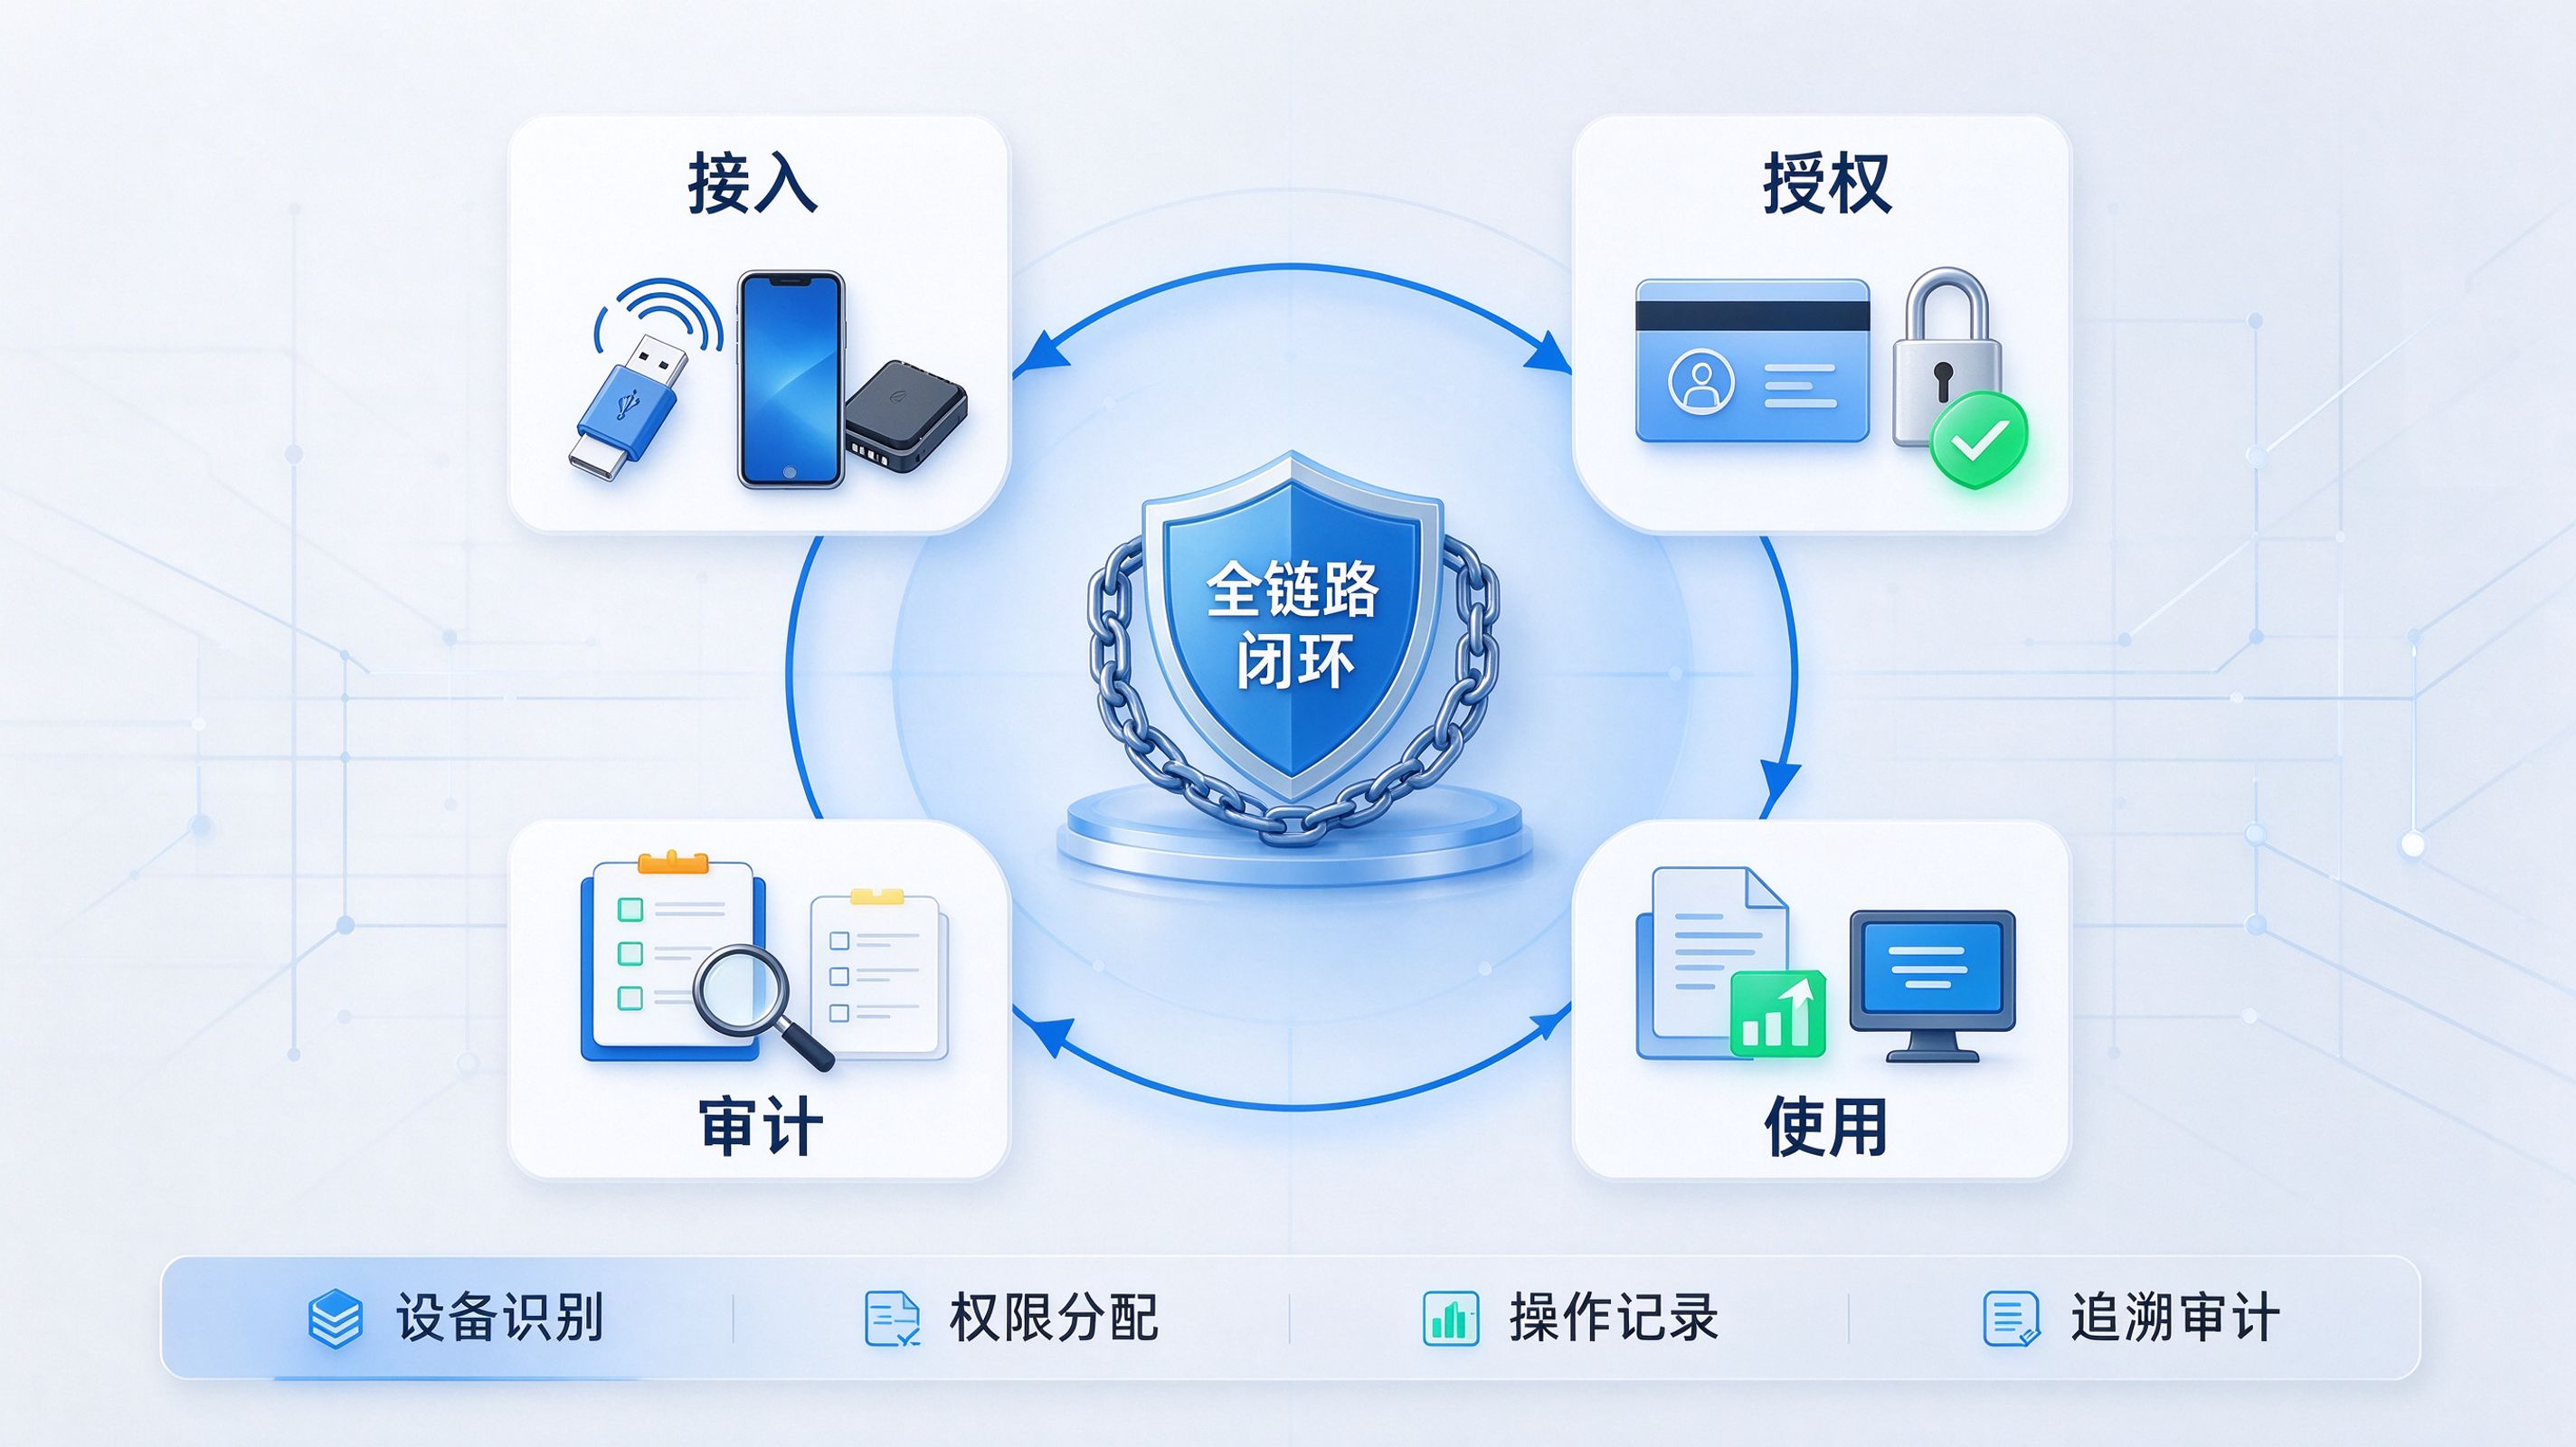
“接入—授权—使用—审计”全链路闭环从设备插入识别到权限授予、文件操作、会话归档形成完整闭环,任意环节均可干预、可收紧、可追溯。即使是不在办公网的临时拷贝,也不会出现“谁带走了什么文件”无人可查的情况。
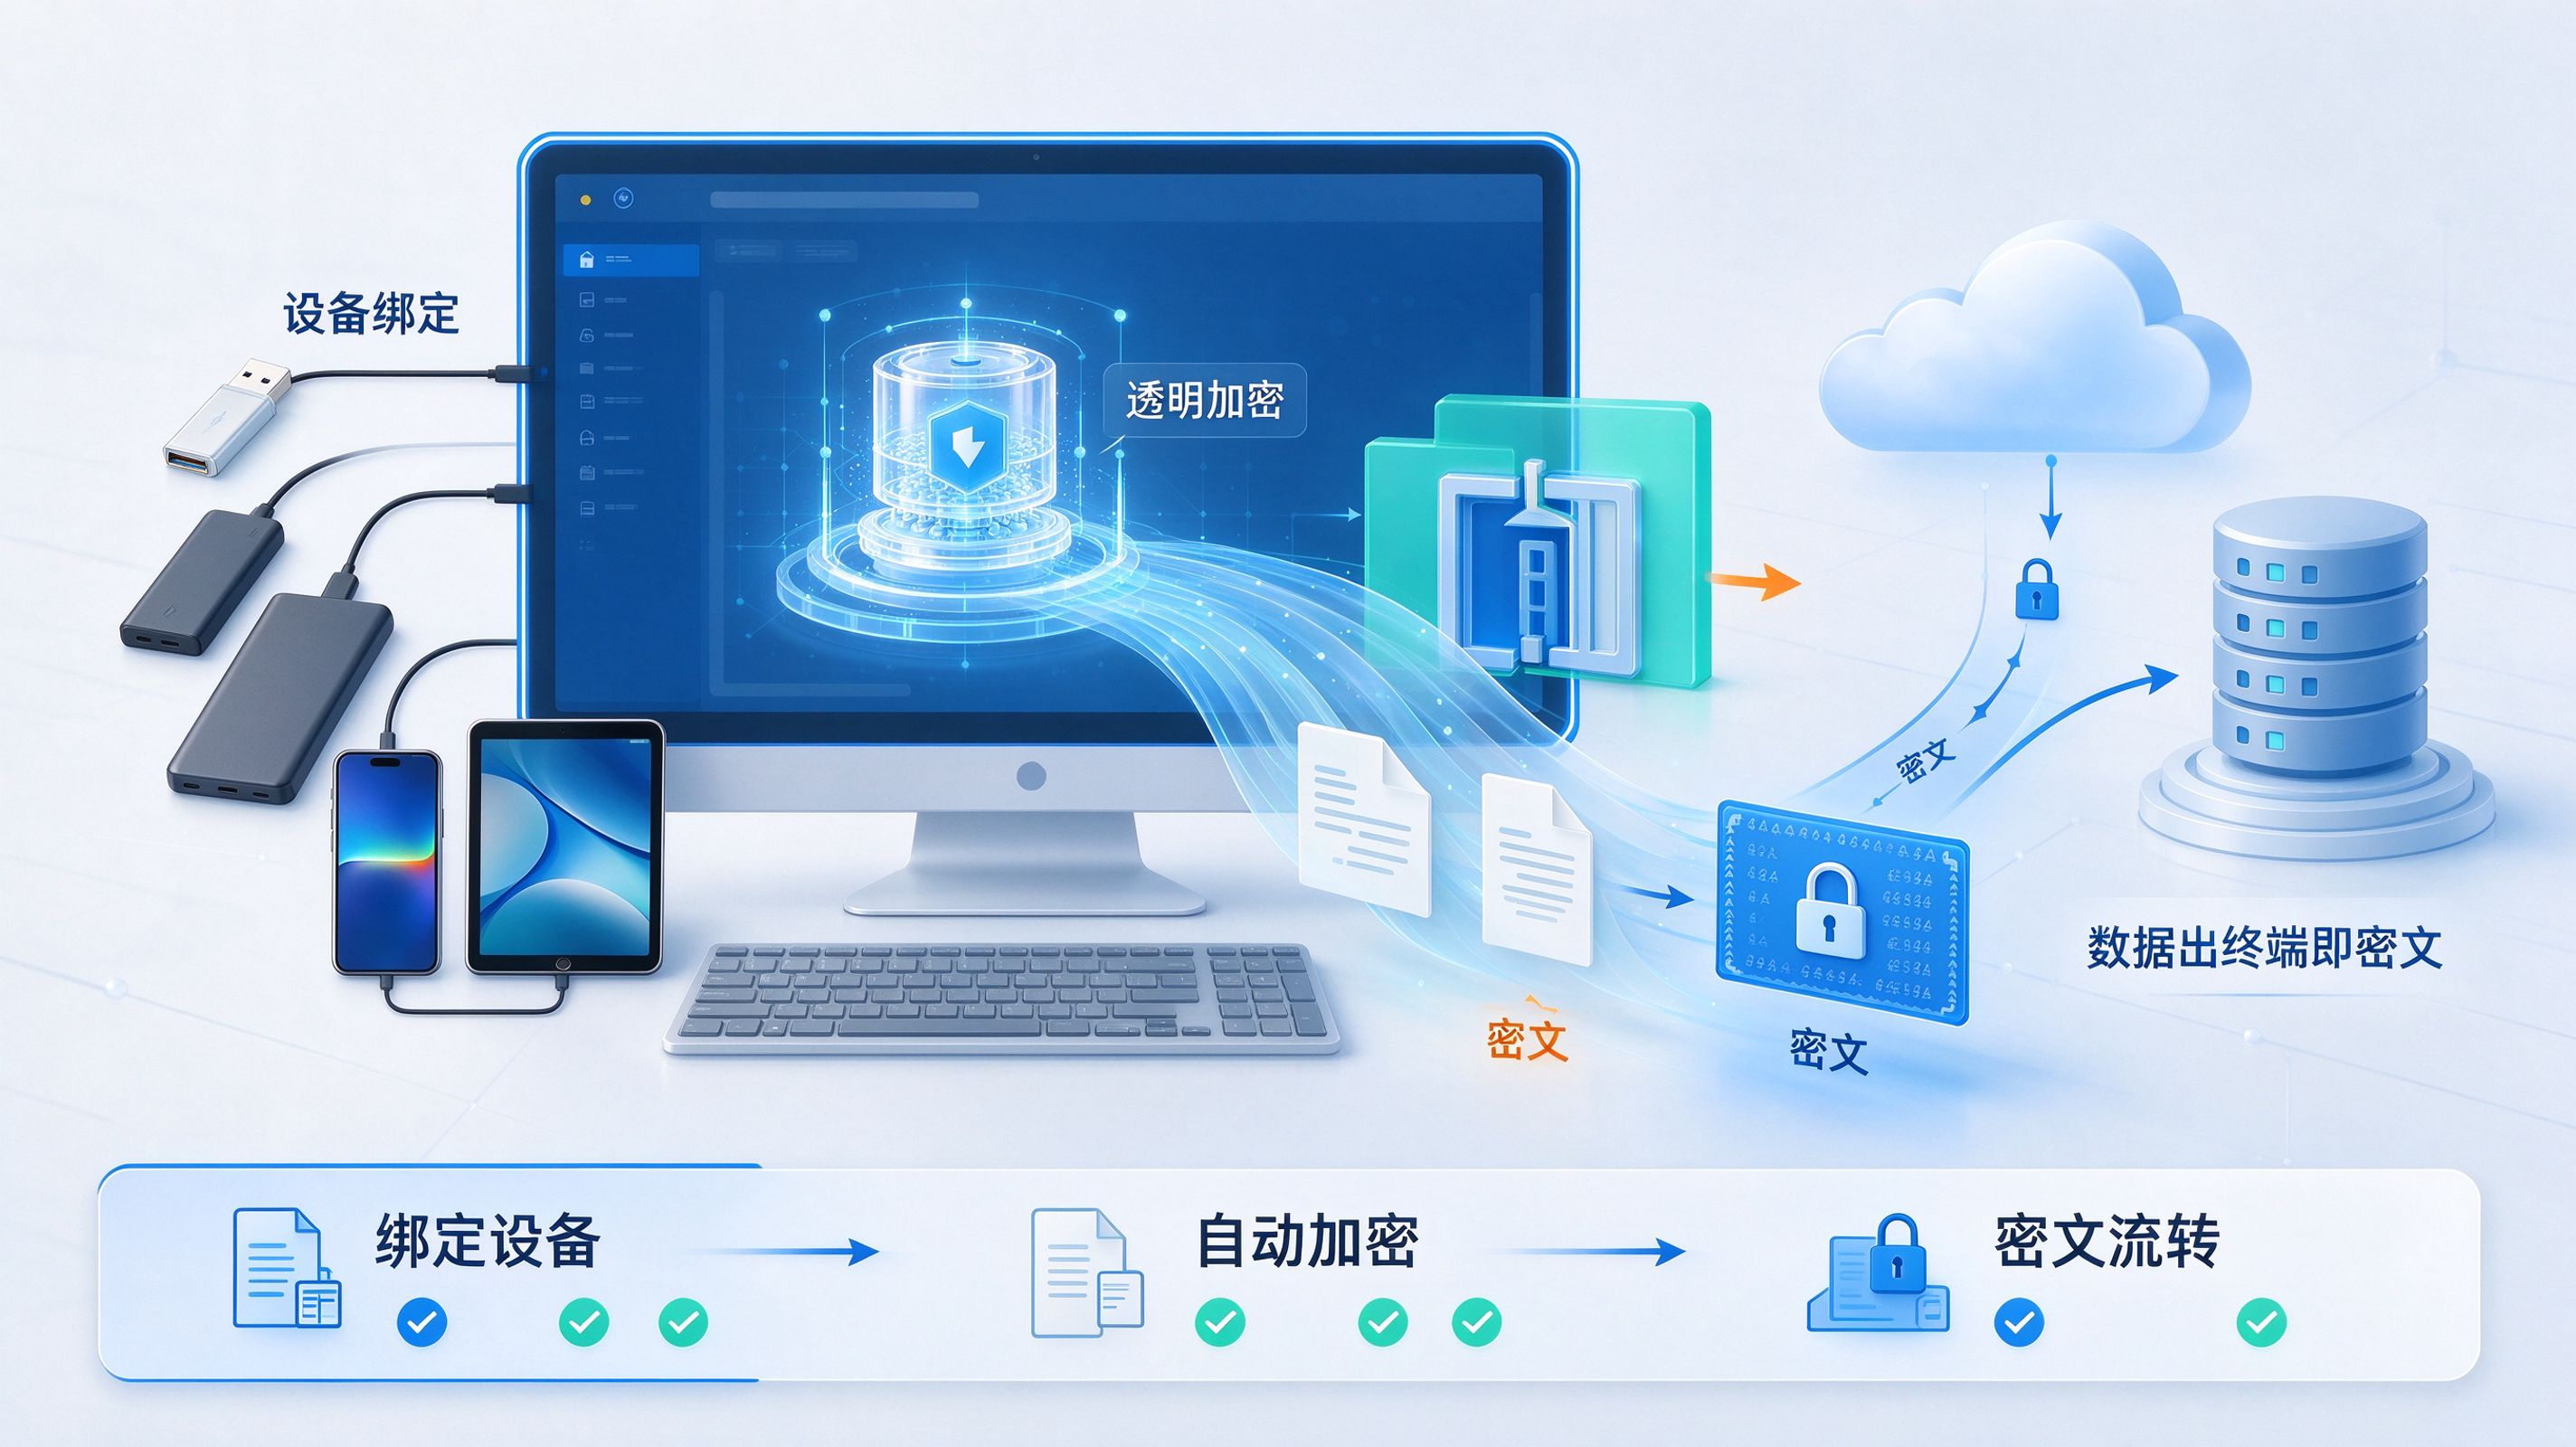
透明加密与设备绑定,数据出终端即“密文”授权U盘与员工身份、终端设备强绑定,文件写入即加密、读取需认证;即便U盘丢失或被带离企业环境,其中的数据也无法被外部设备还原与打开。
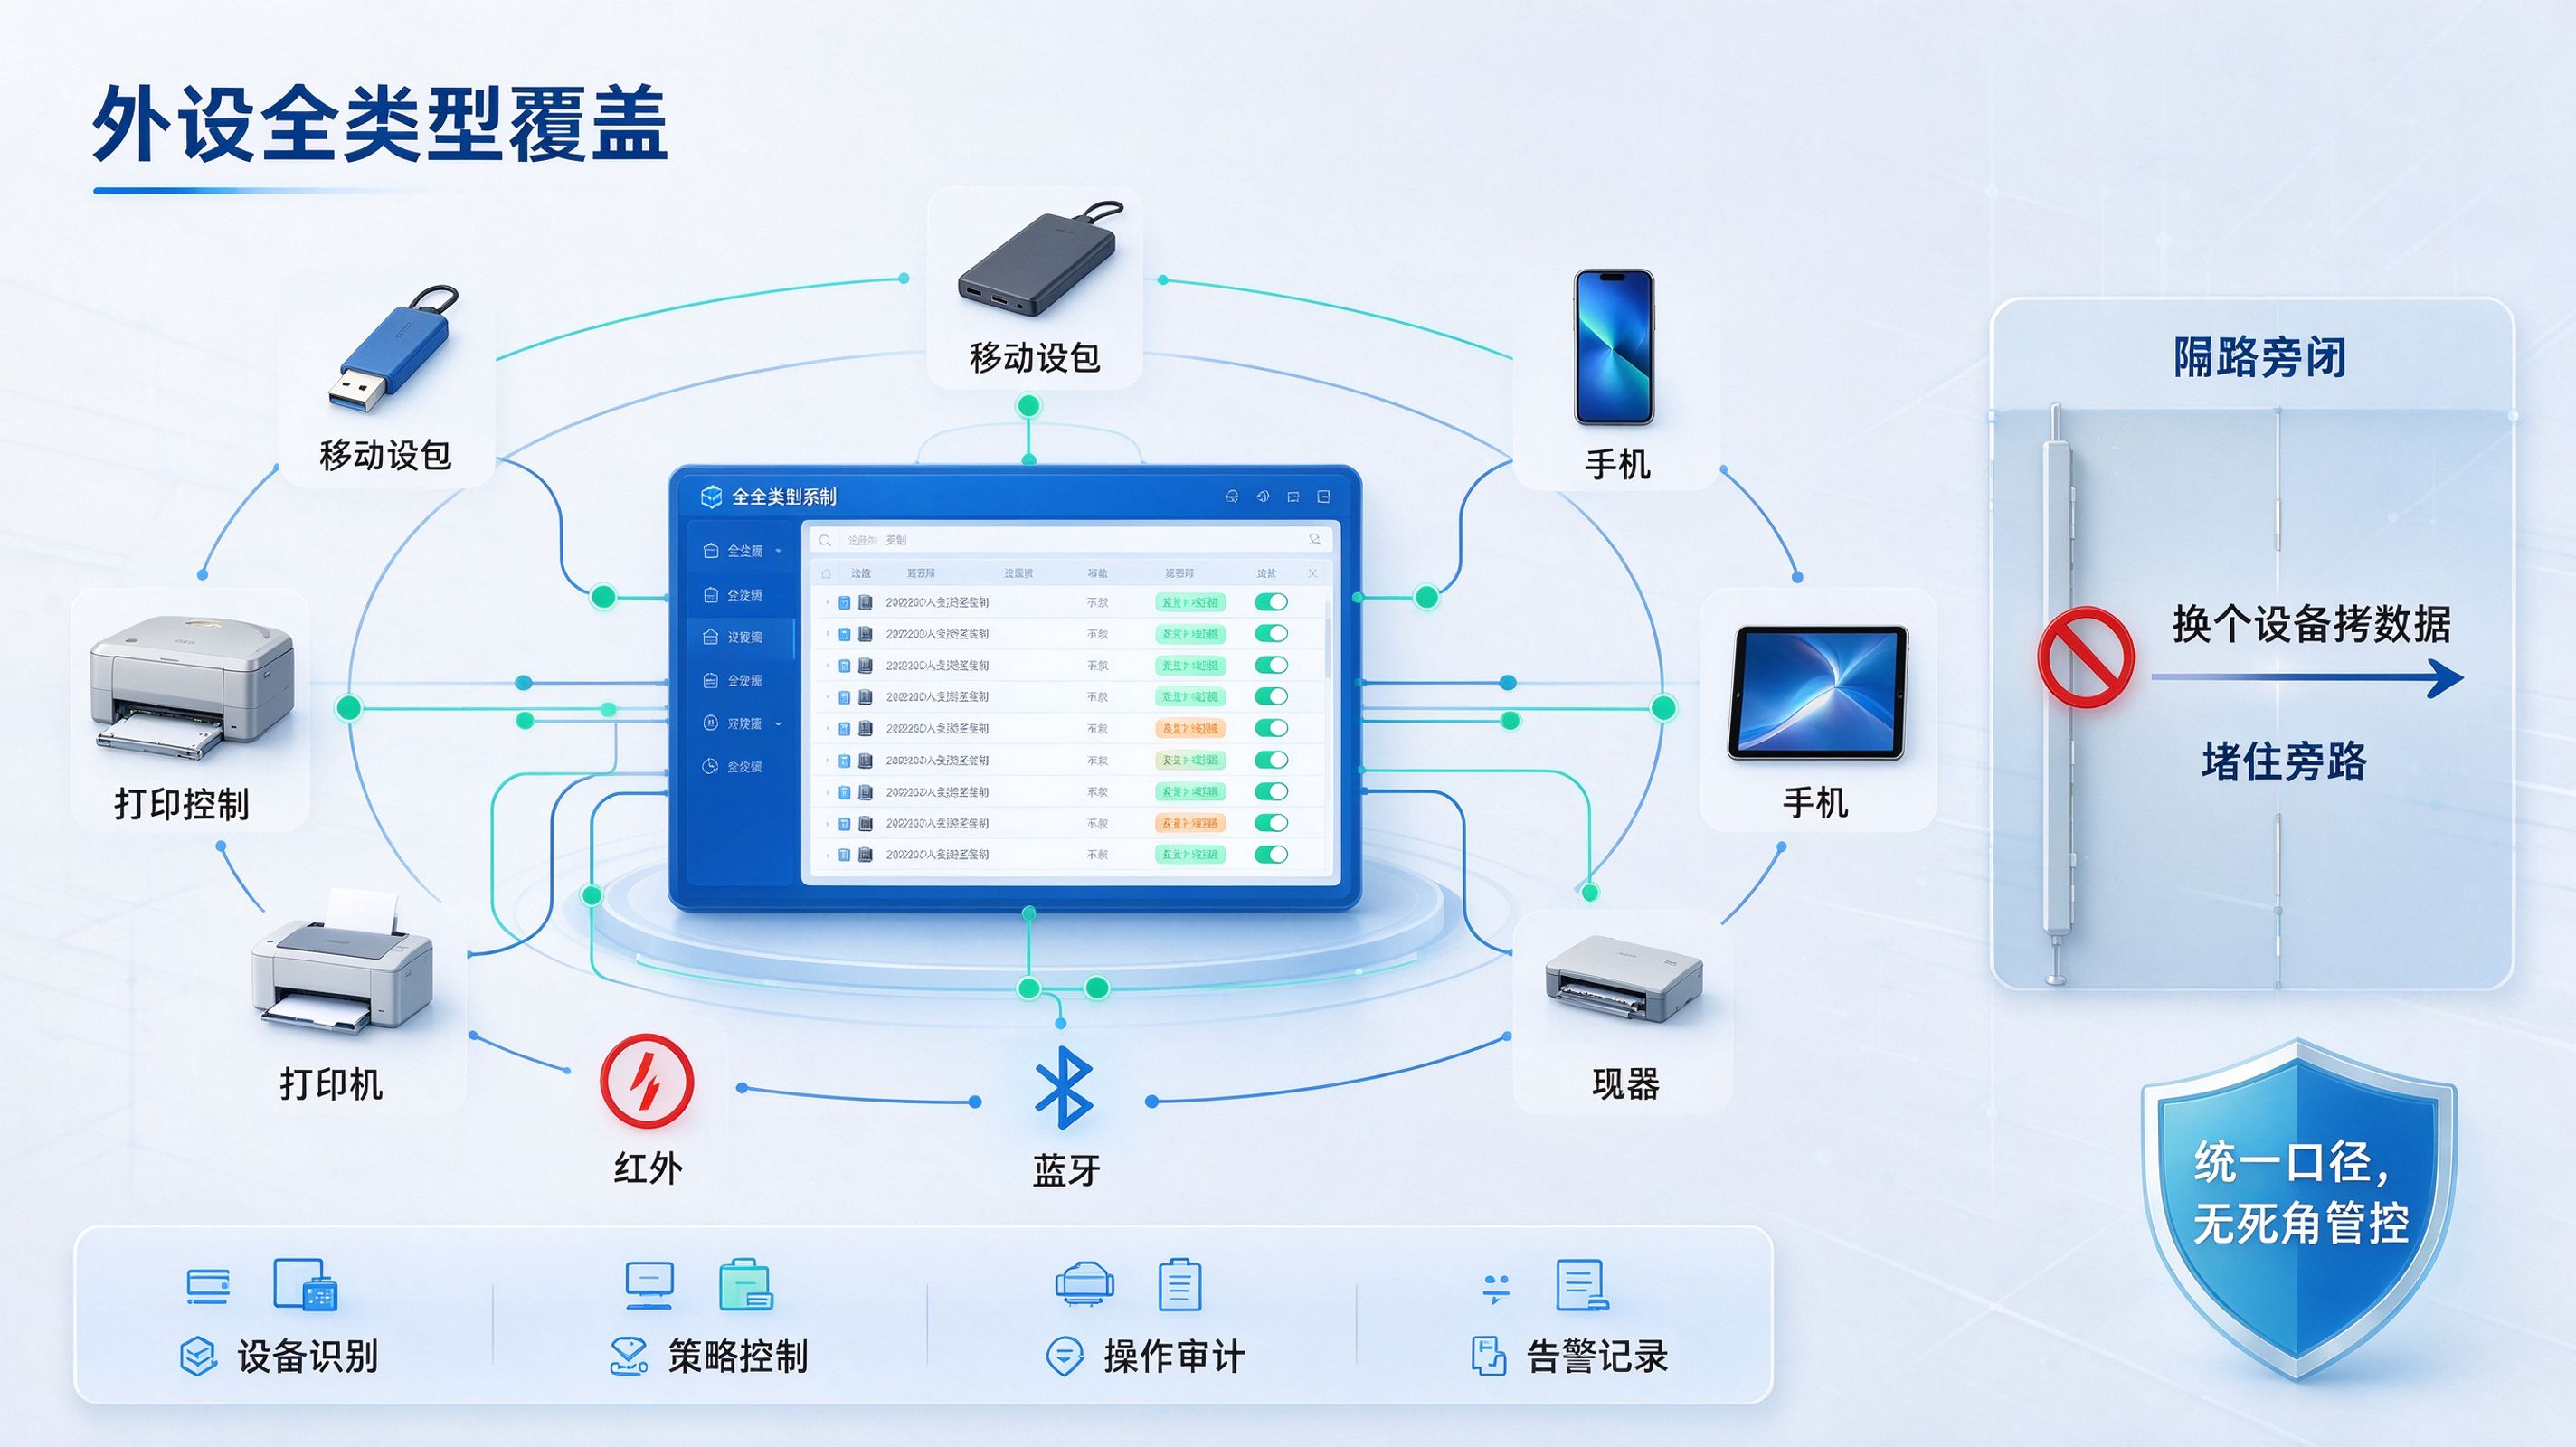
外设全类型覆盖,管控不止于U盘除U盘与移动硬盘外,还覆盖手机、平板、光驱、蓝牙、红外、打印与刻录设备,堵住“换个设备拷数据”的旁路,让外设管理口径统一、无死角。
审计可查、报表可视,追溯落到具体个人每一次外设接入都沉淀为可检索的记录:谁接入、接入的是哪台终端、拷走了哪些文件、发生在什么时间。事后复盘不再依赖回忆与口头说明,满足等保2.0对移动存储介质管理的合规要求。