迪康端点安全一体化管理系统-文档加密
迪康文档加密
以驱动层透明加密为内核,向外延伸至权限、密级、沙箱与外发管控。文件在受控环境内可用,离开即不可用——把确定性防护做进操作系统的 I/O 路径里。
功能详解
以驱动层透明加密为核心,授信进程内存解密、落盘加密,非授信进程读密文;加密应用库限定范围。辅以手动加解密审批配额、密级兼容、部门隔离、保密沙箱;外发包限次数、有效期、密码、设备,禁打印复制截屏另存,支持阅后即焚;审计留存全链路,形成加密—审计闭环。
加密模式
【强制加密】
对指定范围内的所有文档从创建起自动透明加密,无论修改、移动、复制或另存,文件始终以密文形式受控保护。
【强制加密】
按密级、目录、文件类型或敏感规则只对重要文档自动透明加密,加密文档编辑、修改、另存后仍保持加密,普通文档保持明文并可与加密文档同时正常使用。
【只读加密】
对用户自产文档保持明文不加密,而加密文档仅授予只读查看权限,用户可在授权环境中查看但不能编辑、修改或另存。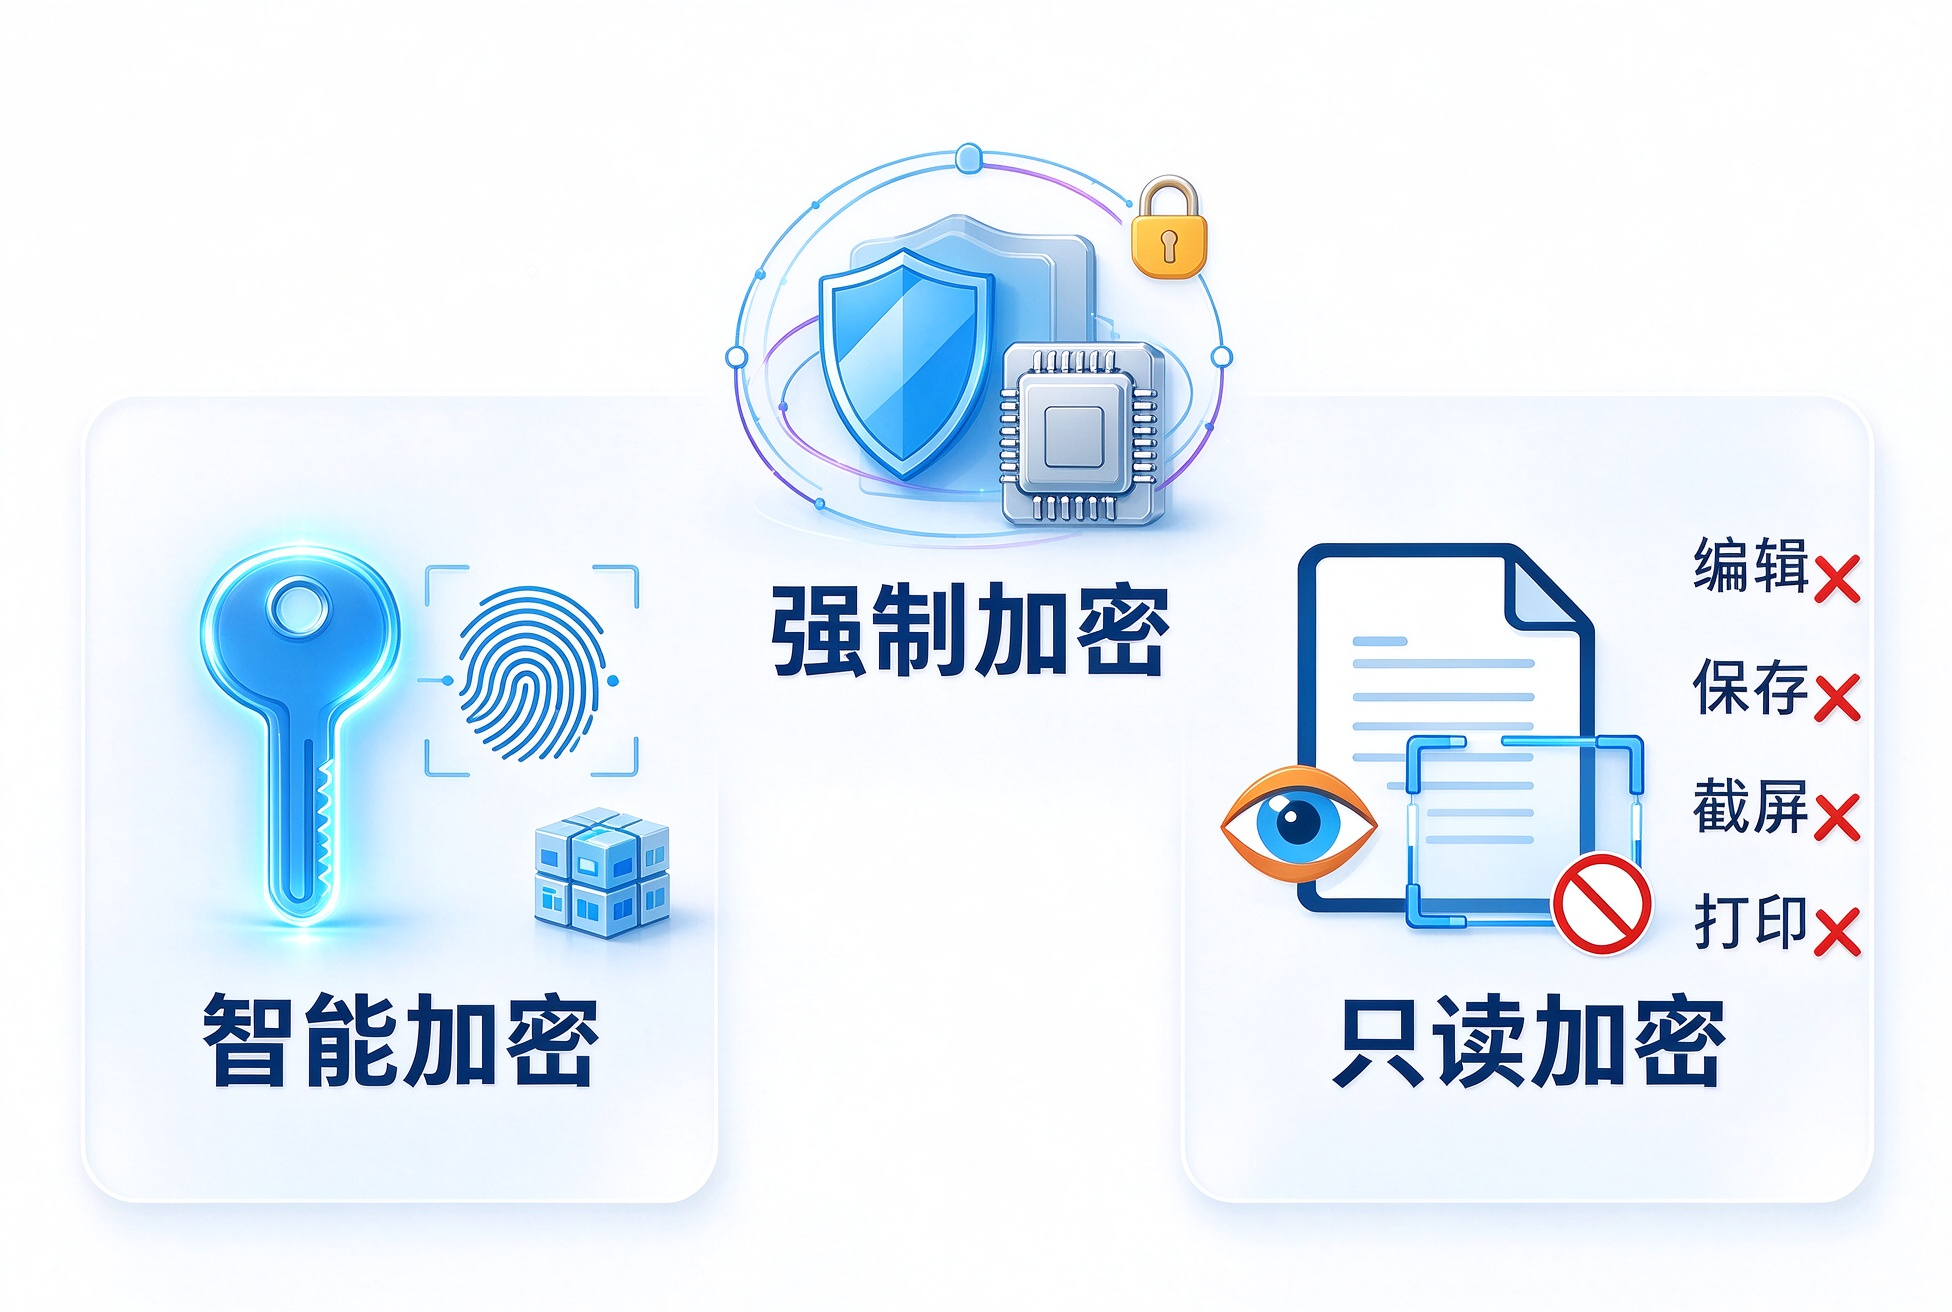
权限控制
【文档权限控制】
“权限跟随身份与策略,而非跟随文件本身”。能否打开、能否解密、能否外发,由终端身份、密级策略和安全区域共同决定,不依赖账号密码这一单一因素。
【多级审批】
对解密、外发、密级变更等突破受控边界的操作,按风险与密级自动匹配单人、会签或多角色复核的分级审批链路,做到“有条件放行、全程留痕”。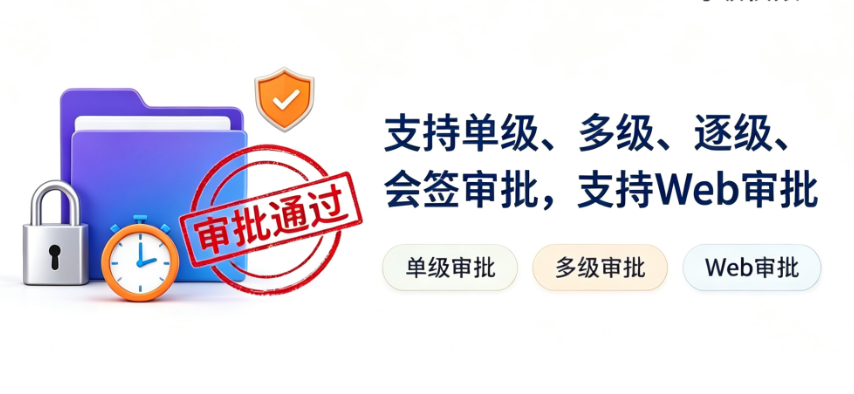
密级沙箱
【保密沙箱】
保密沙箱是迪康构建的隔离受控工作环境,用户可在其中正常打开、查看和编辑加密或敏感文档,但数据被严格限制在沙箱边界内,未经授权的复制、粘贴、截屏、打印、另存、拖拽和外发均被拦截,所有操作全程留痕审计,文件离开沙箱须经审批或生成受控外发包,实现“数据可用不可带走、操作可控可追溯”。
【配置需求】
运行需求简单,无需太好的终端环境即可运行沙箱。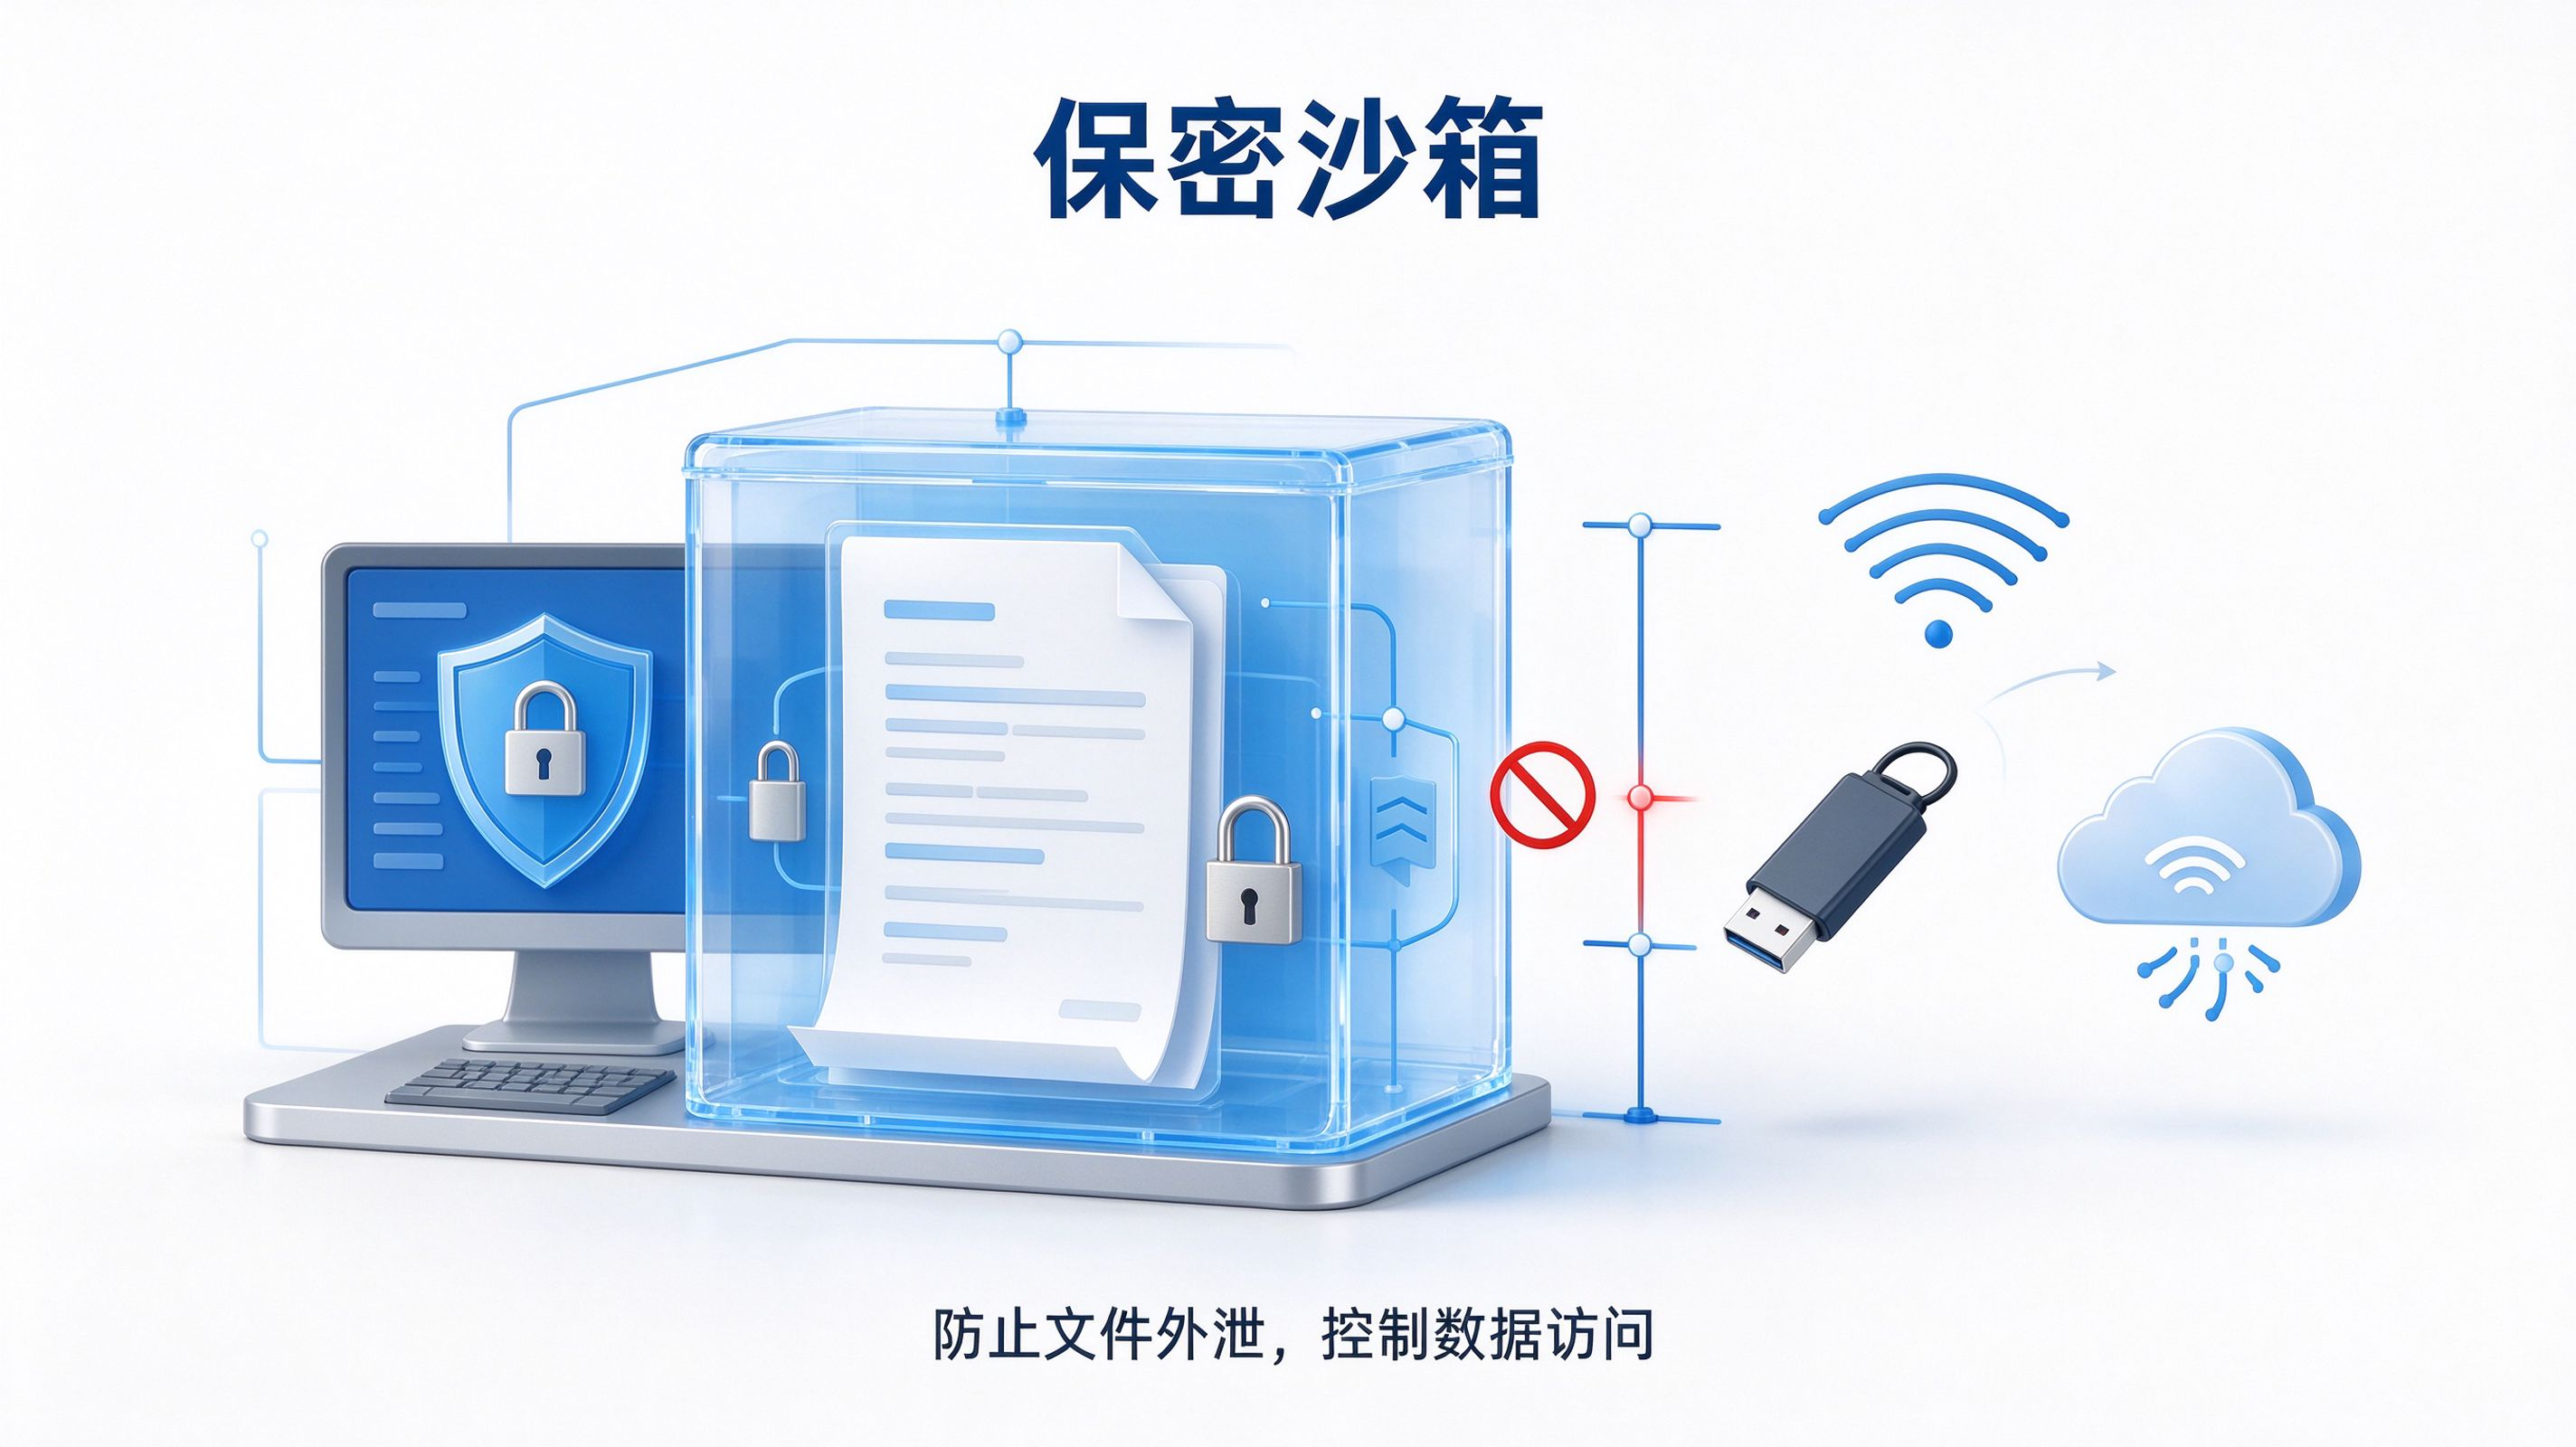
典型场景
迪康端点安全一体化管理系统文档加密模块已服务多个政企行业
医药研发对接LIMS/OA并隔离研发数据
汽车图纸受控外发并对接PLM/ERP
IT开发覆盖IDE、代码仓库
产品优势
无感落地、兼容业务系统、精细权限与运维友好、一体化策略协同;选型需重审计与加密联动深度。
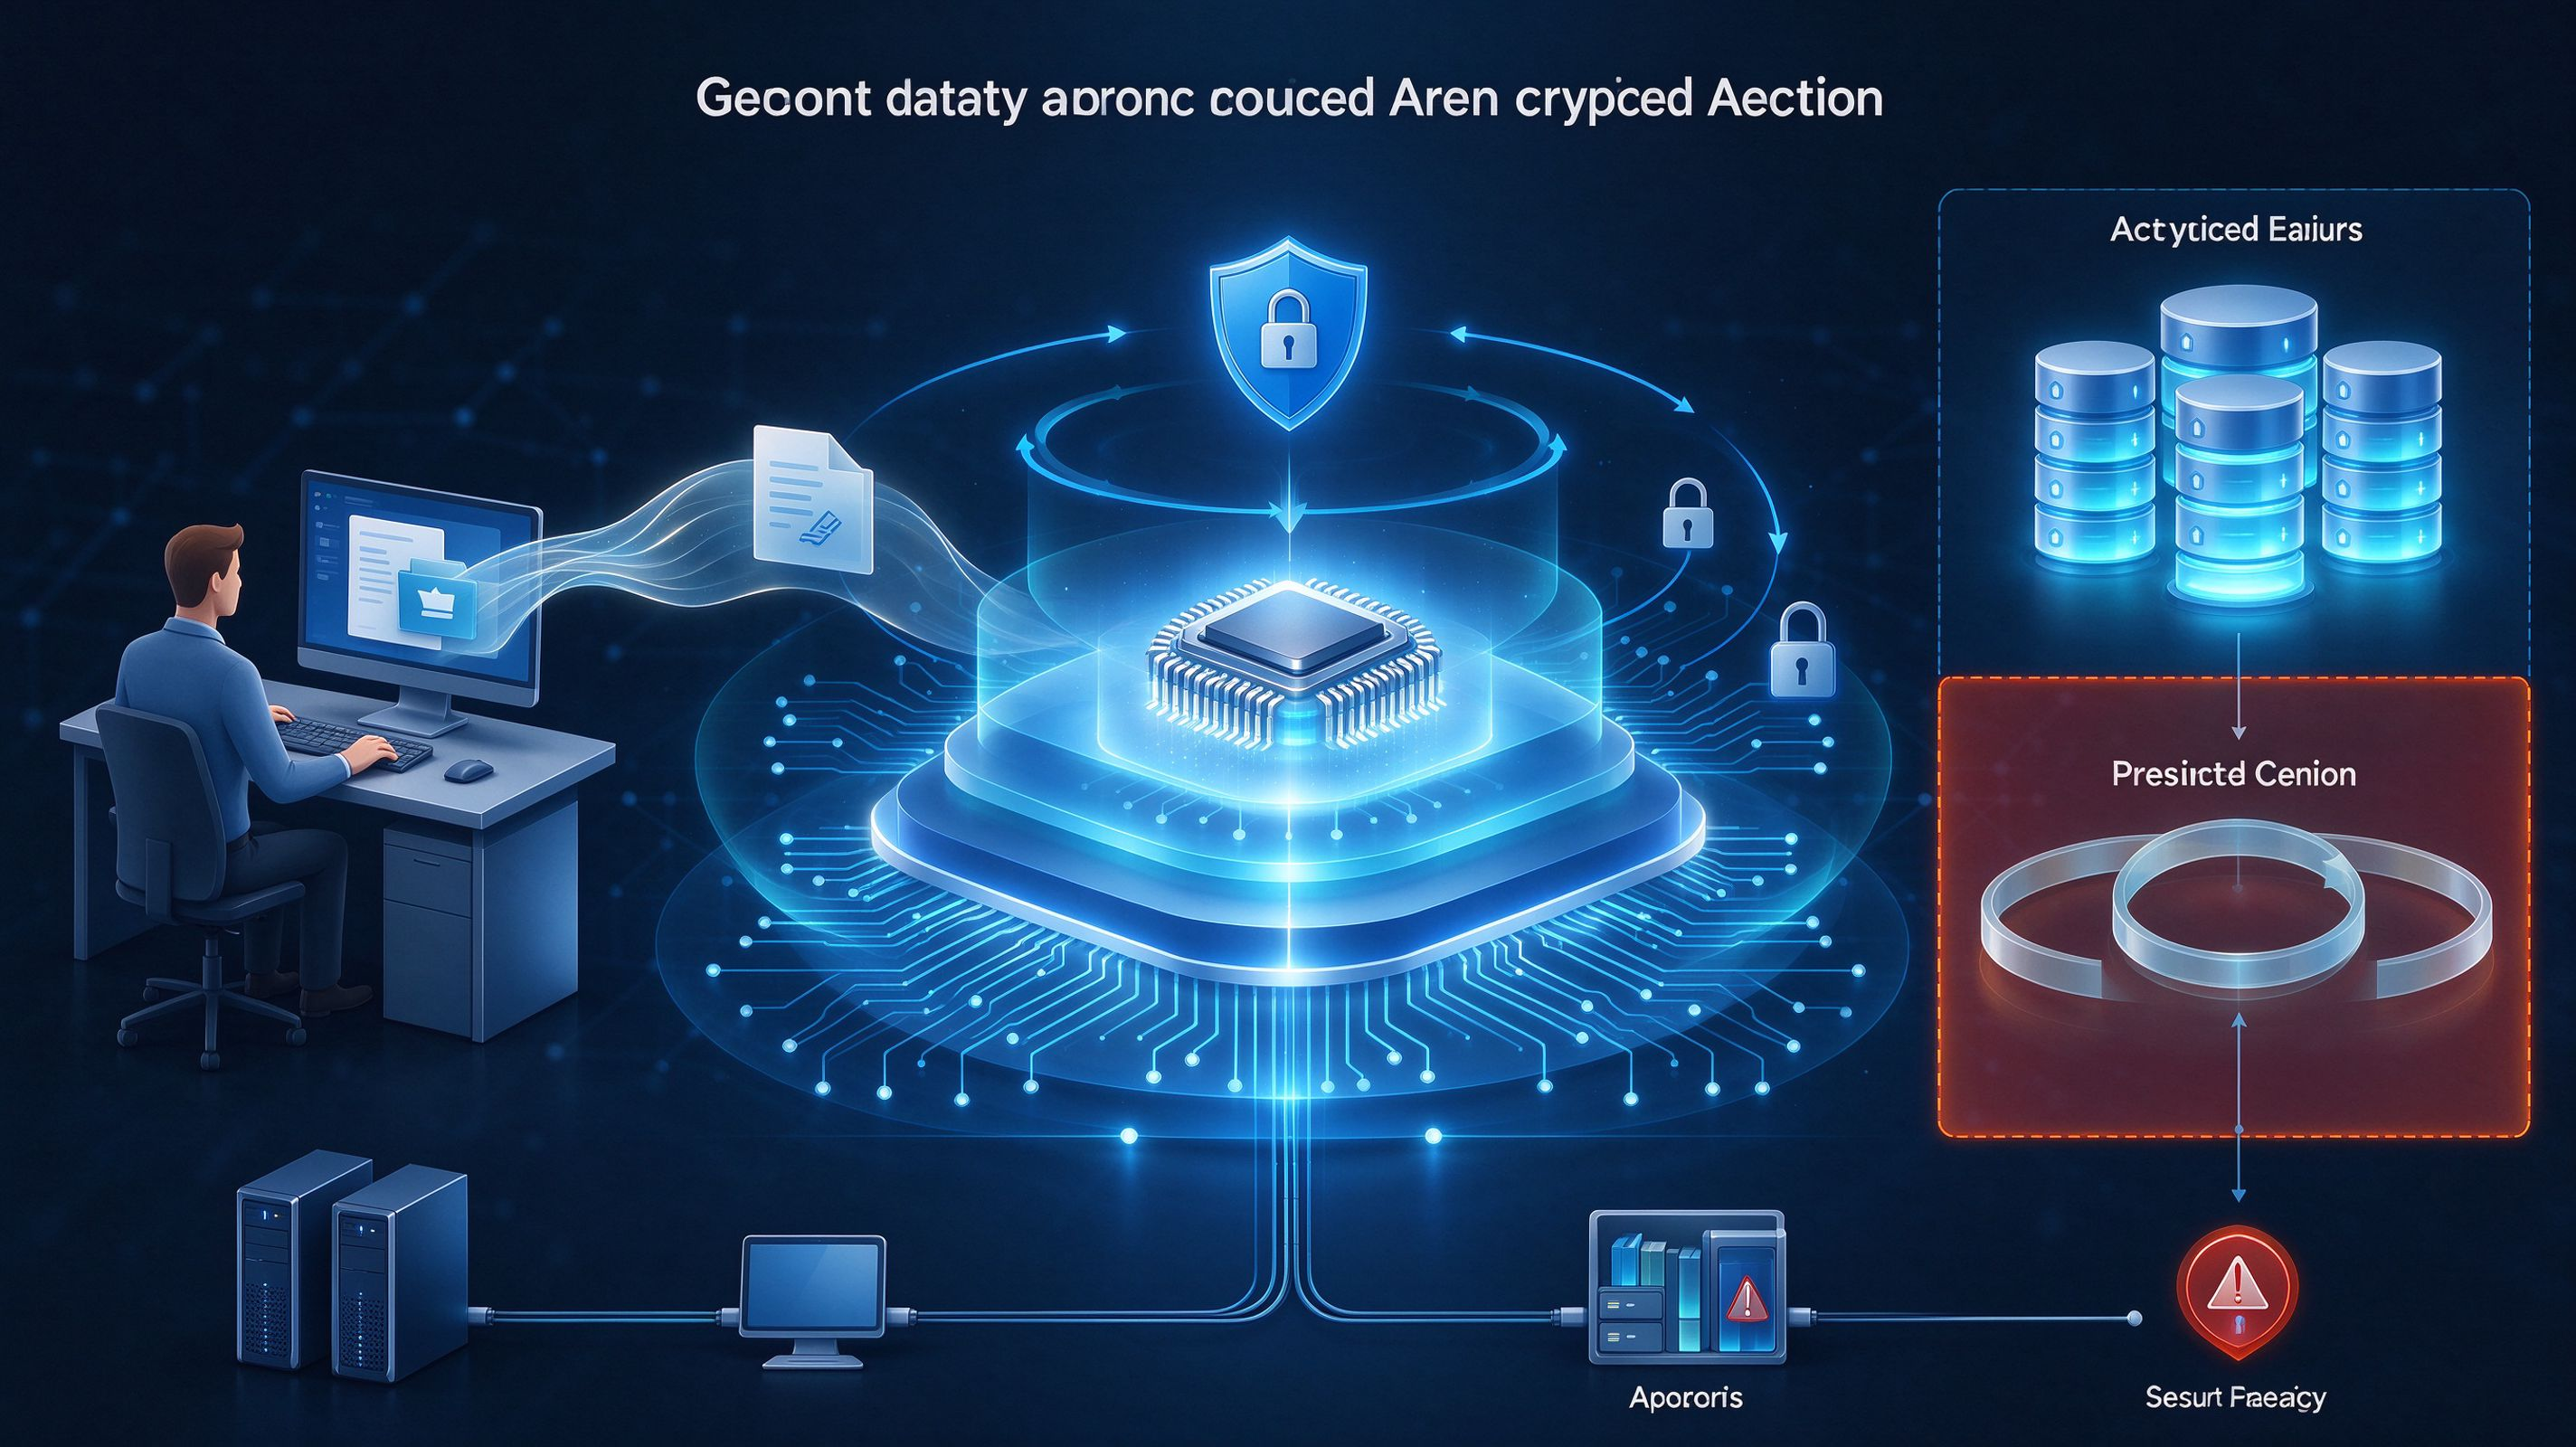
无感是落地的前提加解密下沉到驱动层、由授信进程自动完成,员工正常保存即加密,不改变操作习惯。加密应用库 + 路径豁免控制范围,避免“全盘加密”反噬业务。
加密之外有审计单纯透明加密管不住有权限的人主动发出明文。加密与审计、外发、水印在同一平台联动,形成行为可记录、外发可管控、事件可回溯的闭环。
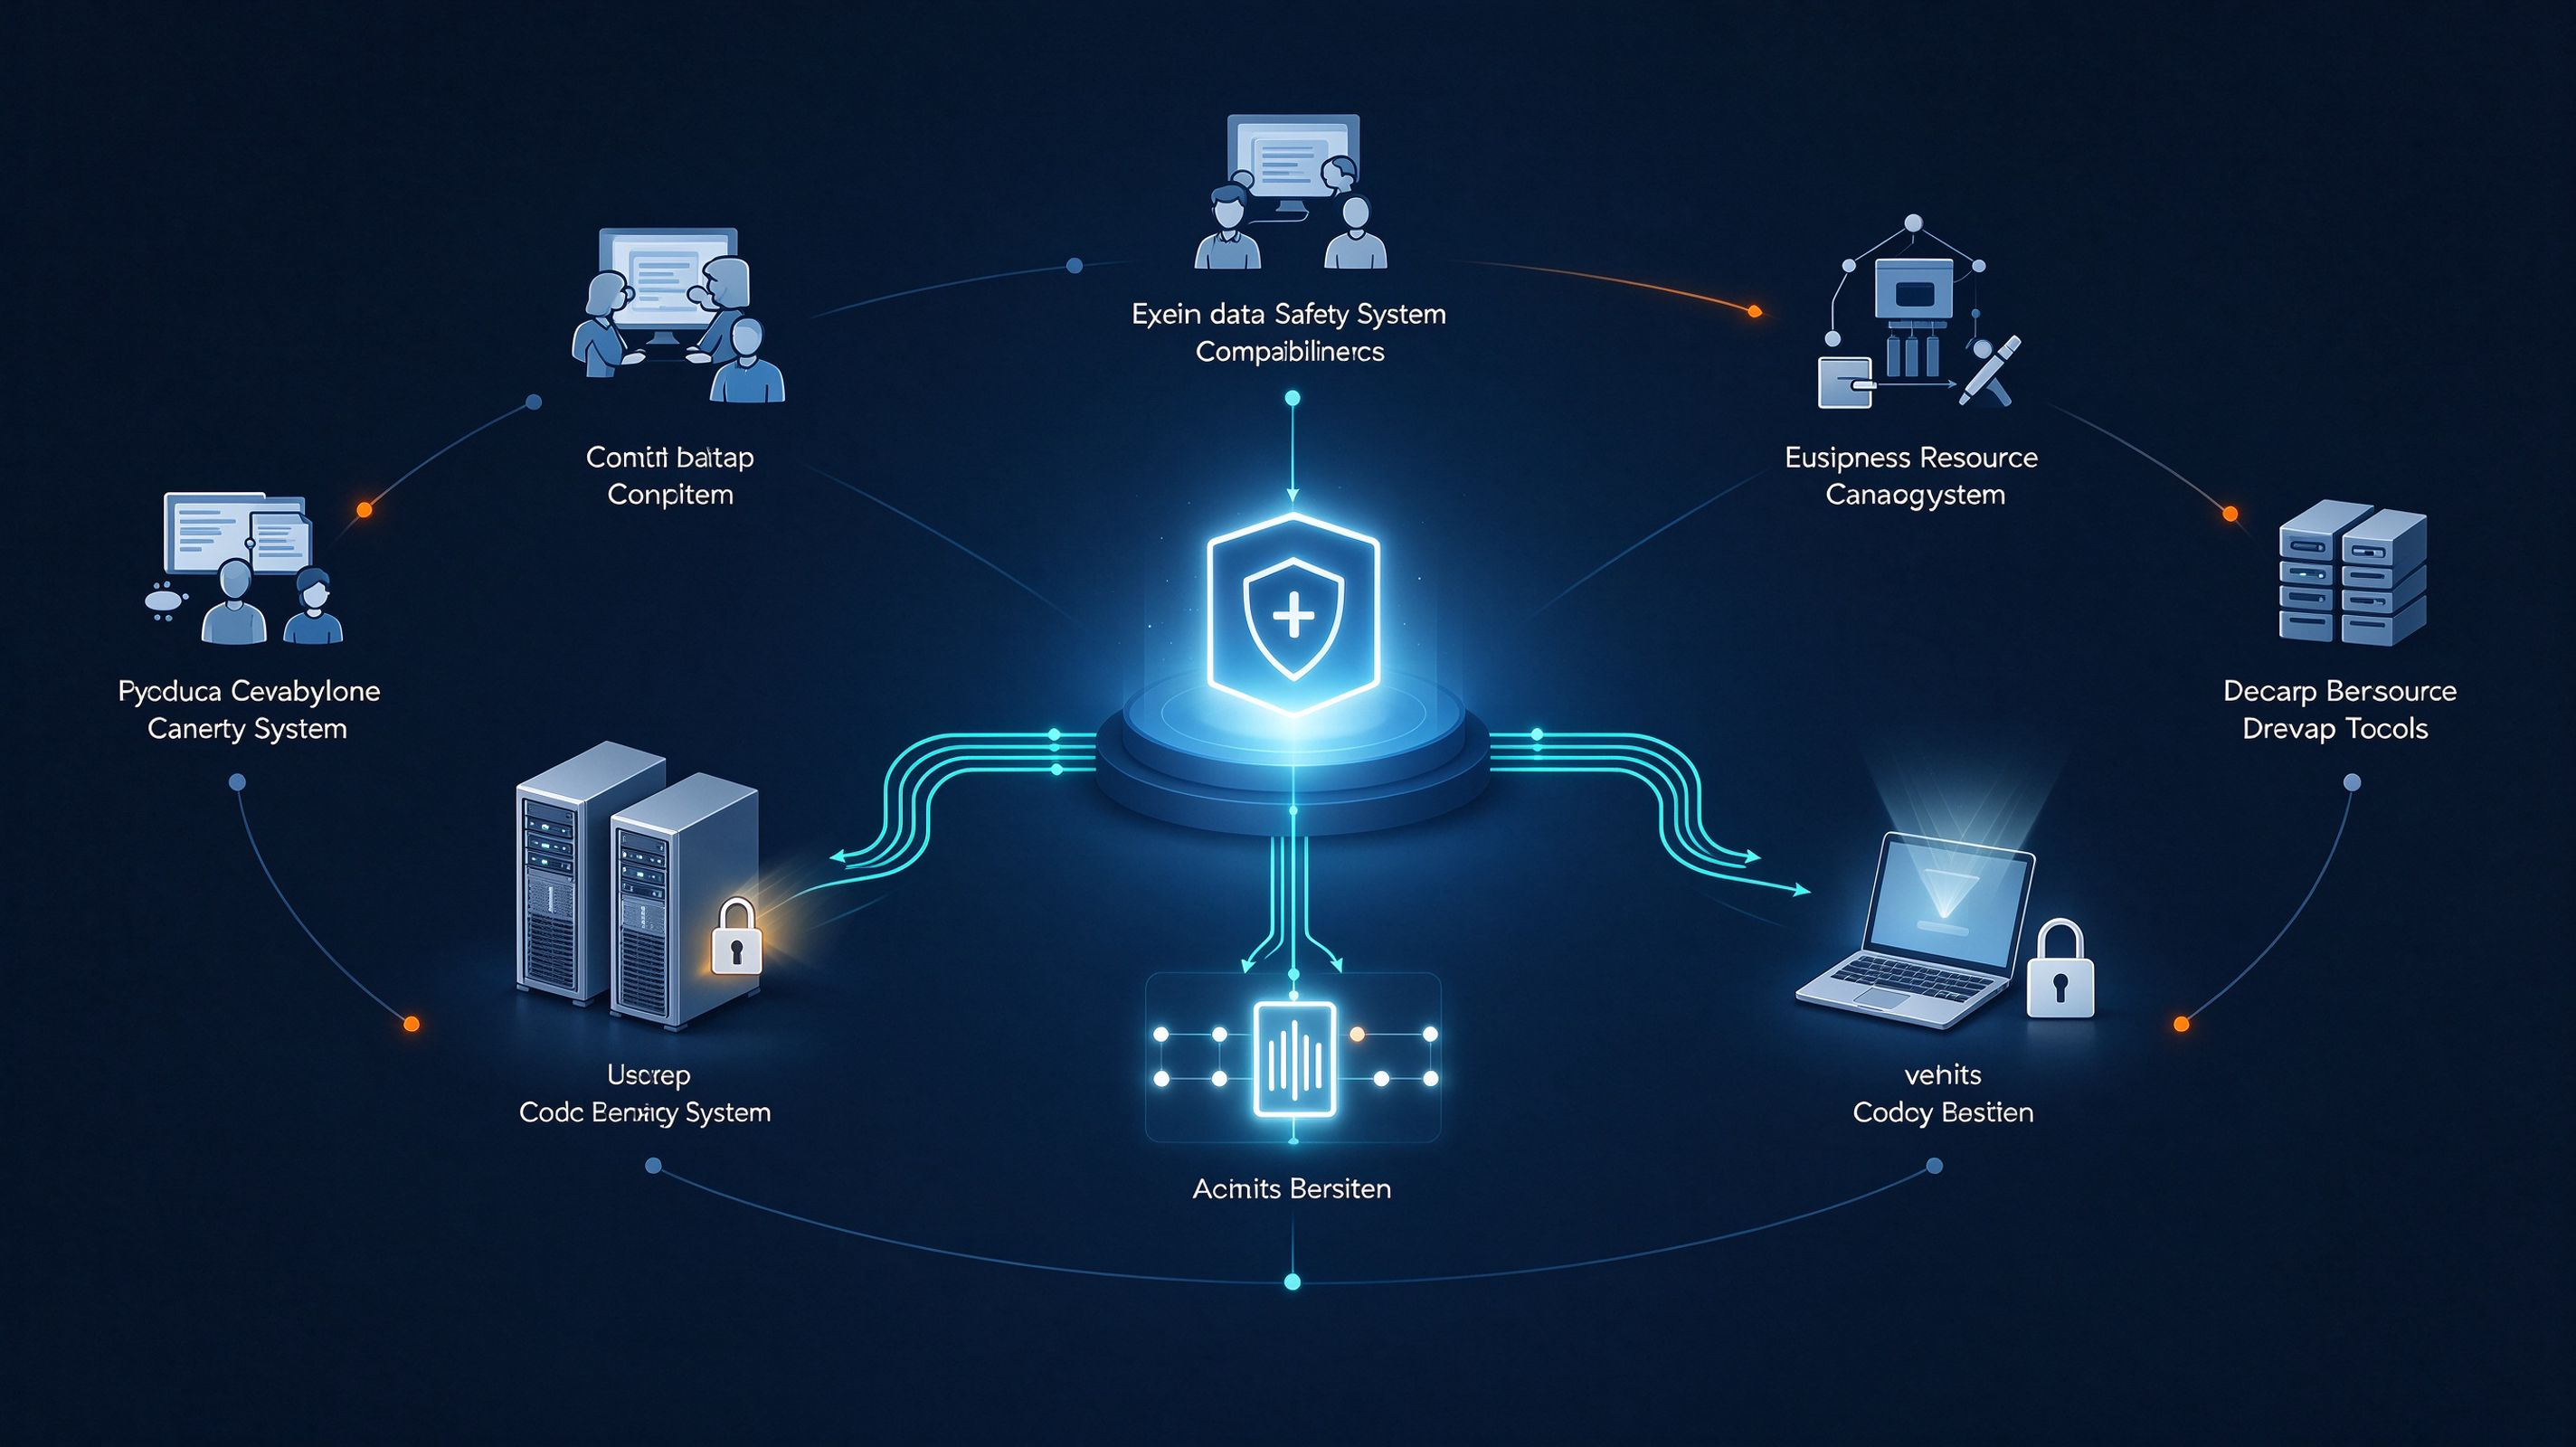
系统兼容性构成实际门槛对接 LIMS/OA、PLM/ERP、IDE 与代码仓库,以智能白名单处理“服务器解密、终端加密”的流转逻辑。加密不阻断业务数据流,是选型阶段最容易被低估的维度。
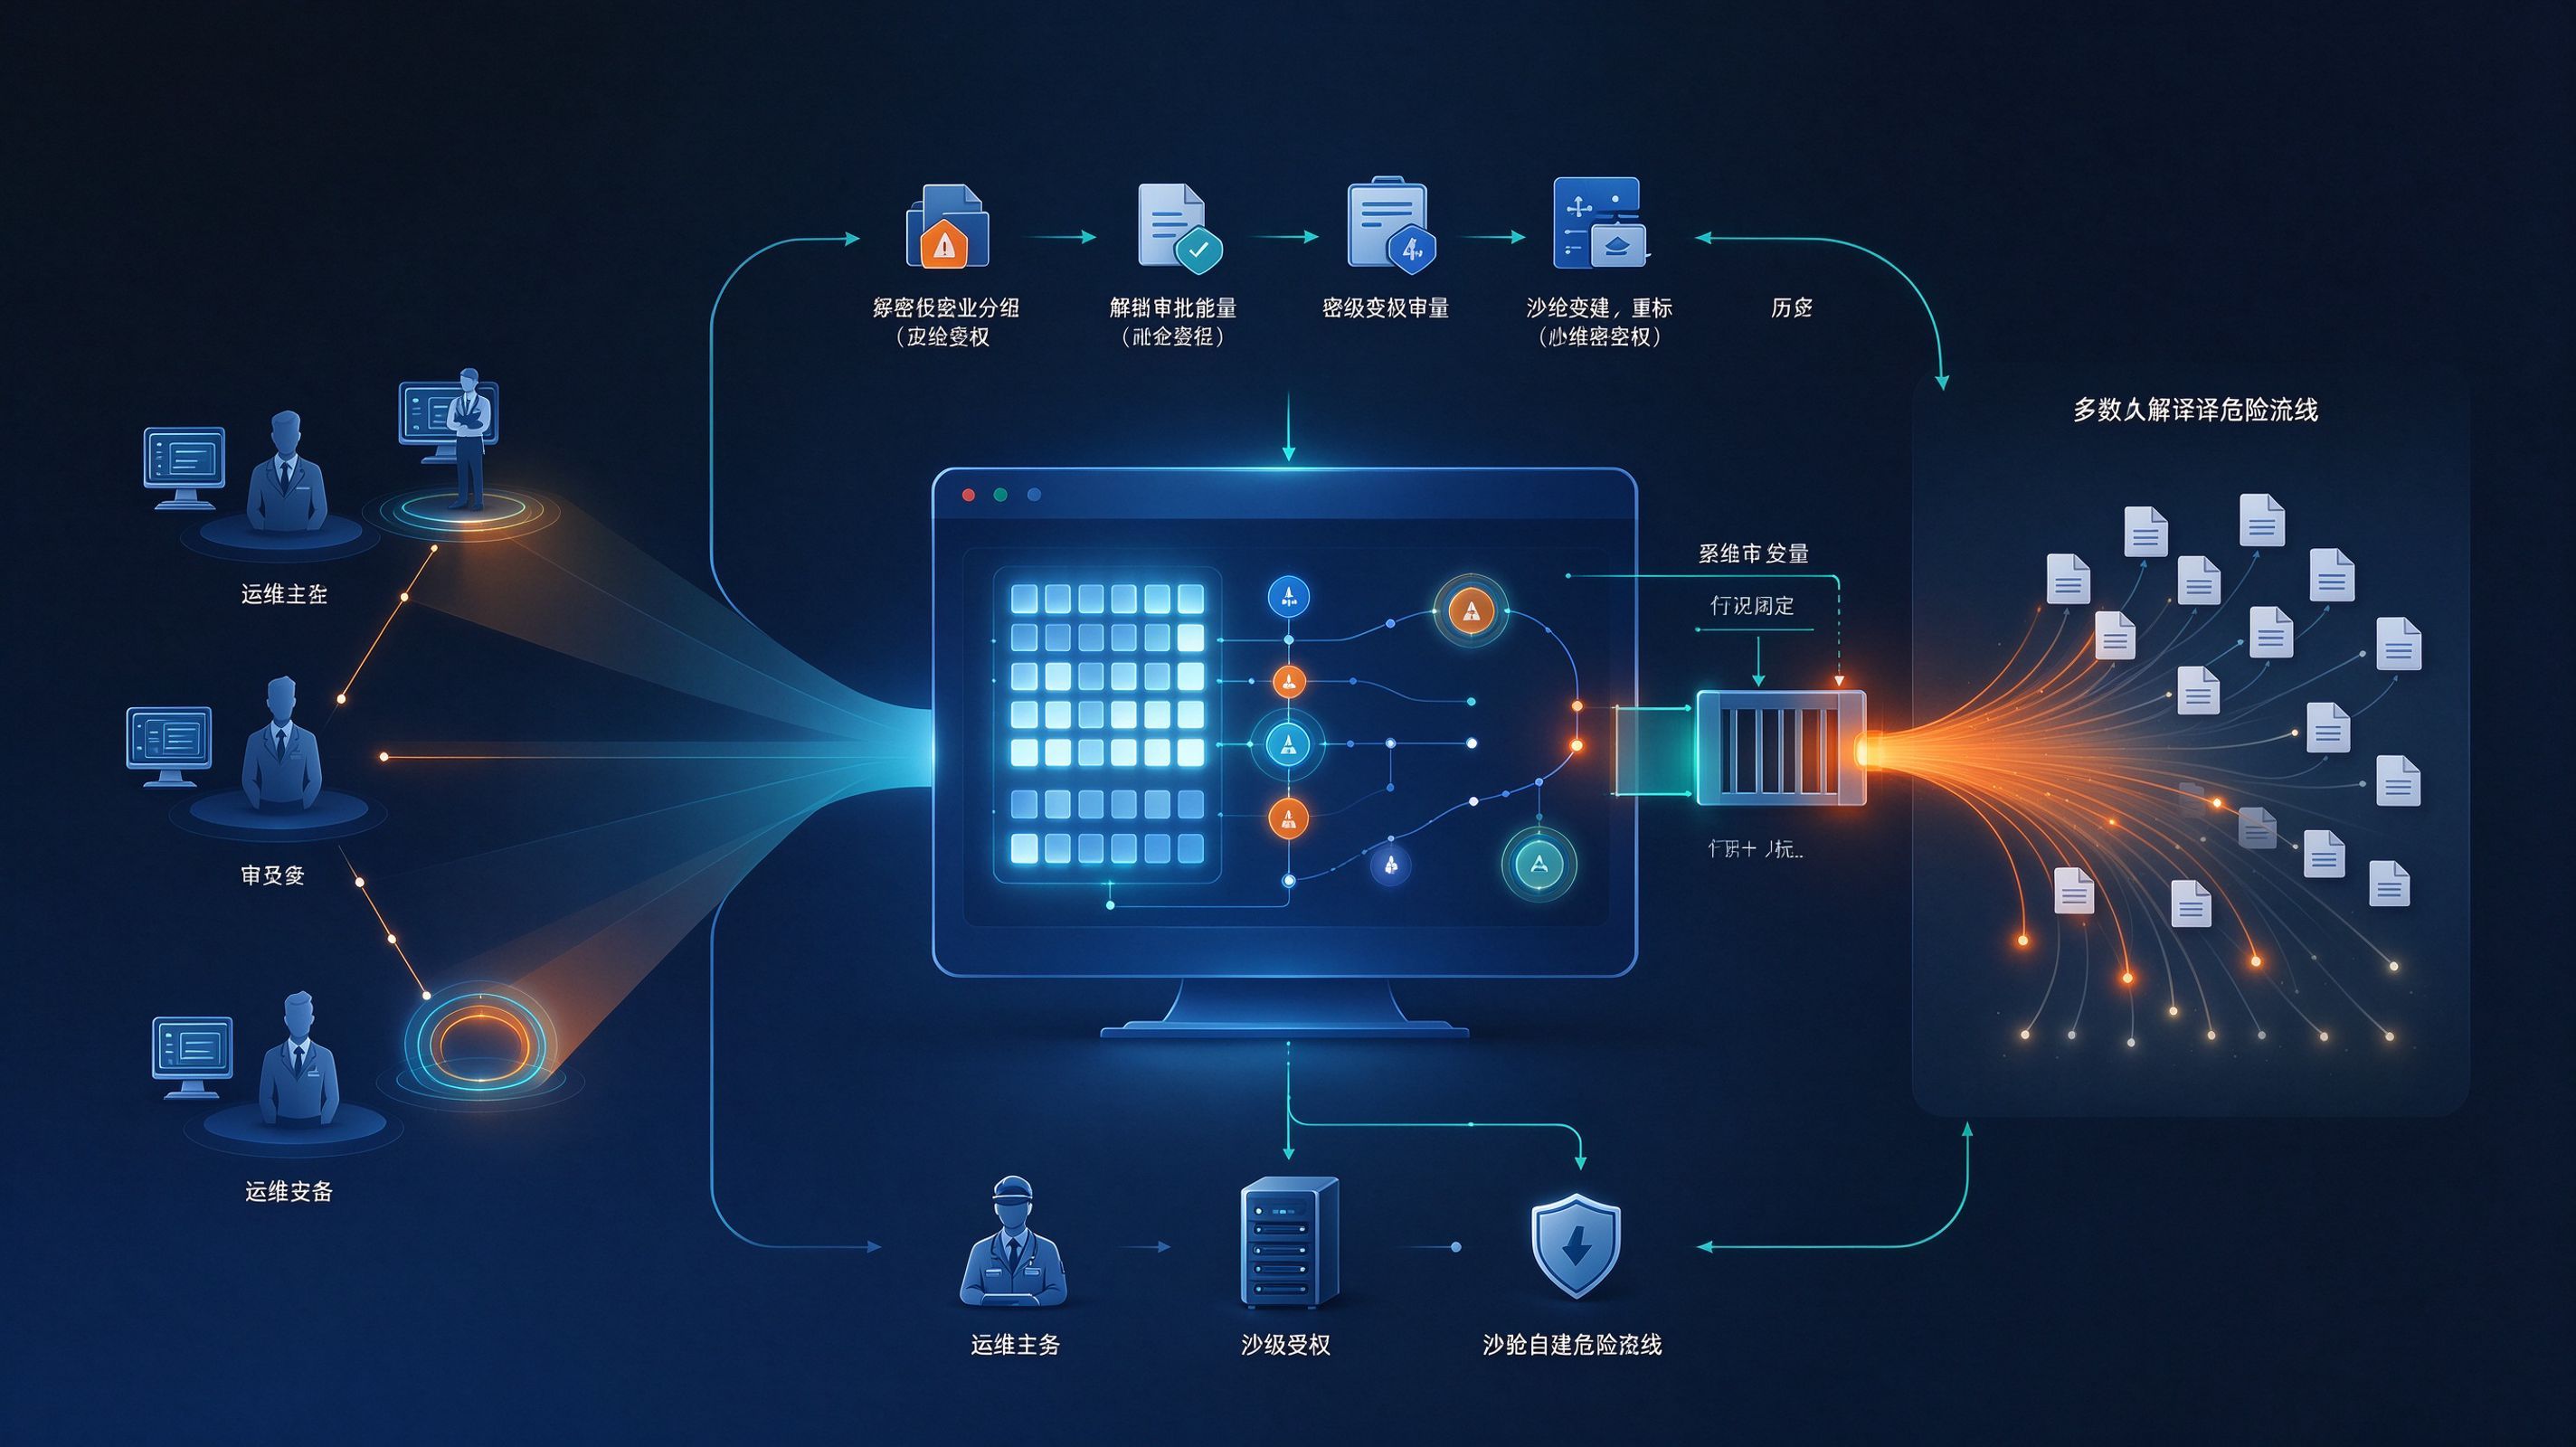
精细化与运维友好并存手动加密按岗位开放、解密走审批与配额、密级变更需审核、沙箱可管控自建权限。配额与审批的组合降低“一次性批量解密”带来的集中外流风险。