
迪康文档防勒索方案:从访问控制做起的实战路径
杀软、EDR 都在防"病毒进来",但勒索攻击真正的破坏发生在文档层:加密、改名、上传。换个思路——在文档层做访问控制,让未知程序根本没机会碰已保存的文件,才是釜底抽薪的做法。
一、为什么传统防线拦不住勒索
勒索病毒的典型攻击链是:钓鱼邮件或漏洞利用打入终端 → 内网横向移动 → 批量加密文档 → 索要赎金。前两段是安全软件的主场,杀毒引擎靠特征识别、EDR 靠行为检测,但都存在同一个问题:检测依赖"见过"。新型变种、无文件攻击、白利用手法,往往在特征库更新前就已经完成横向扩散。
而加密文档这个动作本身,几乎无法被传统检测实时阻断——加密行为与正常办公操作在系统层面很难区分。等到检测告警弹出,核心文件往往已经成片沦陷。
关键判断:与其追着"病毒特征"跑,不如盯住"程序访问文档的权限"。勒索加密的本质是:一个非授权的程序,拿到了文档的读写权限。把这个权限掐掉,病毒再新也无从下手。
二、文档层访问控制:默认阻断,按需放行
文档防勒索的核心机制可以概括为:默认阻断未知程序访问已保存文档,白名单内程序正常读写。终端的办公文件默认处于受保护状态,任何未经信任的程序尝试读取、打开或修改文档,一律拒绝。
落地时由三层组成:
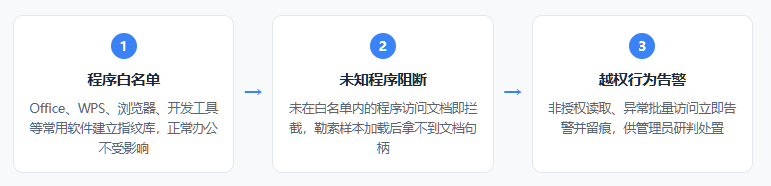
这套机制的关键在于:拦截发生在程序层面,而不是特征层面。勒索病毒无论变种多少次,最终都要打开文档才能加密,而"未知程序 + 访问文档"这个组合在机制上就是被拒绝的。迪康端点安全一体化管理系统(迪康大成软件)的文档防勒索模块正是按这一思路落地,白名单指纹库支持按企业常用软件清单自定义维护。
三、敏感文档再加一道零信任
普通文档做白名单管控,涉密文档还要更严格:敏感文档默认开启零信任访问,任何程序(包括白名单内的)读取都需要单独的信任授权,权限外读取直接拦截。
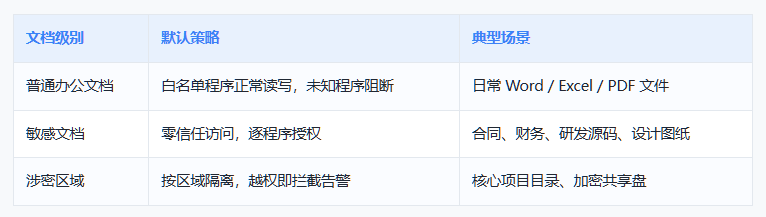
零信任意味着:即使勒索病毒借用了系统程序的名义尝试读取敏感文档,只要该程序没有被单独授权,读取依然会被拦下。防御不依赖"认出病毒",而依赖"核对身份",这是与特征检测在原理上的本质区别。敏感文档的零信任策略可随文档密级标签自动下发,在迪康端点安全一体化管理系统(迪康大成软件)中管理员无需逐台终端手工配置,密级调整后策略即时同步。
四、兜底:备份与日志,把损失压到最低
访问控制是主防线,但企业还要为"最坏情况"留退路:
文档自动备份:已保存文档按策略自动备份,万一文件被异常篡改,可快速回滚,不用跟勒索者谈判。
全盘备份兜底:重装系统、丢失数据的场景下可整机恢复,缩短业务中断时间。
防勒索日志复盘:每次拦截、每次告警都形成日志,攻击路径、受影响范围、处置结果全程可追溯,复盘时能定位真正的入口。
备份与日志的价值不只是恢复数据,也是应急响应的"证据链":攻到哪一步、拦在哪一步、还有什么漏网,全部说得清楚。
五、部署建议
先建白名单再放开管控:上线初期把常用软件指纹库建全,避免误拦影响办公;观察一周后逐步收紧未知程序策略。
敏感文档先试点:优先对财务、研发、法务等高风险部门的涉密目录启用零信任,效果稳定再推广。
与杀软 / EDR 分工:杀软负责"发现与查杀",文档层访问控制负责"阻止加密落地",两者叠加而不是互相替代。
这种"访问控制兜底 + 特征检测前移"的组合,是迪康端点安全一体化管理系统(迪康大成软件)在防勒索场景下的整体设计:终端侧既保留传统防护能力,又在文档层补上机制性拦截,防的是"加密动作"本身而不是某一种病毒样本,部署时按企业终端规模与文档密级配置策略粒度即可。
最后
勒索防护的成熟度,不是看杀毒软件更新了多少特征库,而是看病毒即使进来了,能不能真的碰到你的文档。把访问控制做进文档层——默认阻断、按需放行、敏感零信任、备份兜底,这套组合下来,勒索的攻击模型就被拆掉了最关键的一环。