迪康端点安全一体化管理系统在遂宁开达投资有限公司的应用实践
PROJECT BACKGROUND
项目背景
业务规模持续扩张,终端已成为数据产生、流转与存储的核心节点——但安全管理能力并未同步跟上。
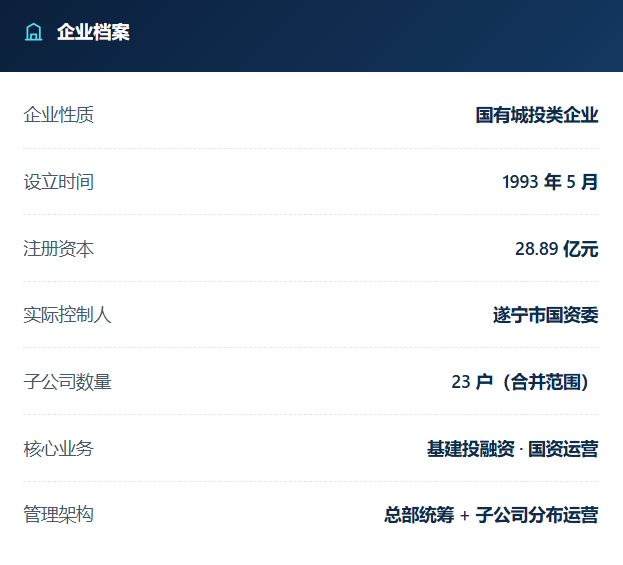
遂宁开达投资有限公司(以下简称“开达公司”)前身为遂宁川中经济技术开发总公司,于 1993 年 5 月经遂宁市人民政府批准设立,2015 年 10 月更名为现名。公司注册资本 28.89 亿元,实际控制人为遂宁市政府国有资产监督管理委员会,属国有城投类企业。
公司主要负责遂宁经济技术开发区城市基础设施、基础产业和支柱产业建设项目的建设及管理,业务涵盖市政基础设施投融资、开发区国有资产运营与管理、保障性住房建设、土地整理等领域。截至 2025 年,公司纳入合并范围的子公司达 23 户,形成了总部统筹、子公司分布运营的组织格局。随着业务规模持续扩大和数字化办公深入推进,总部及子公司的办公终端数量逐年增长,终端类型日趋多样,涉及工程管理、财务、招投标、资产管理、人事行政等多条业务线。终端已成为日常运营中数据产生、流转和存储的核心节点,但其安全管理能力并未同步跟上业务扩张的速度。
CORE CHALLENGES
终端安全面临的四重挑战
国有城投企业的终端安全有其特殊命题:一端连接着政府性项目的规划、投资与建设数据,另一端连接着多层级子公司的分散办公场景。部署终端安全管理系统之前,开达公司主要面临以下四重挑战。
01 / 资产与准入
终端家底不清,准入边界模糊
总部与 23 家子公司的办公 PC、笔记本、移动终端缺乏统一的资产台账,私接路由器、未经注册的设备接入内网的情况难以实时发现和阻断。终端“谁在用、接在哪、是否合规”三个基本问题缺乏技术手段给出确定答案。
02 / 数据防泄漏
敏感数据外泄风险贯穿终端全场景
开达公司承载着经开区基础设施项目的投资估算、招投标文件、合同文本、保障性住房住户信息等敏感数据。这些数据大量以电子文档形式存放在终端本地,通过 USB 存储设备、即时通讯工具、邮件附件等渠道存在外发风险,仅靠制度约束难以实现全链路管控。
03 / 两级管理
总部与子公司安全策略“两张皮”
23 家子公司的终端分散在不同办公地点,安全基线、补丁策略、外设管控策略各自为政。总部下发一项安全要求,往往需要逐家电话通知、人工核查,策略落地周期长、一致性差,形成“总部看得见、管不到,子公司管得住、看不全”的结构性矛盾。
04 / 合规与运维
等保合规与运维效率的双重压力
作为国有企业,开达公司须满足网络安全等级保护 2.0 的相关要求,终端侧的准入控制、外设管控、操作审计、漏洞修复等均为合规检查的必查项。与此同时,IT 运维人力有限,面对数百台分散终端,手工排查漏洞、安装补丁、处置违规外联的工作模式已难以持续。
SOLUTION ARCHITECTURE
方案选型与部署架构
确立“一个平台、两级管理、三重防线”的建设思路,以一体化管控平台替代此前零散的单点安全工具。
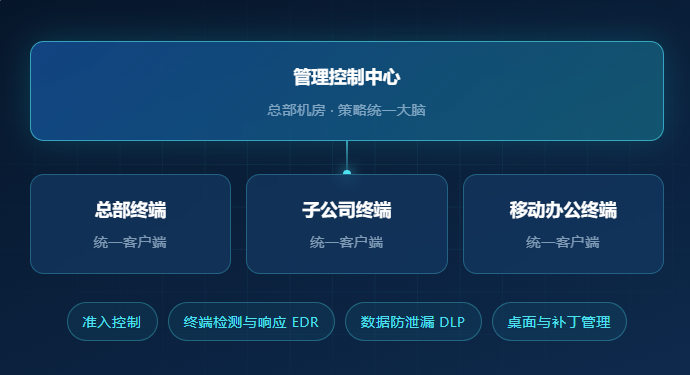
部署架构:系统在总部机房部署管理控制中心,作为全公司终端安全策略的“统一大脑”;各子公司终端安装统一客户端,通过控制中心实现策略统一下发、状态实时回传、事件集中审计,形成“总部统管、子公司执行、终端受控”的两级管理架构。
功能配置:系统整合了四项核心能力——终端准入控制、终端检测与响应(EDR)、数据防泄漏(DLP)、桌面与补丁管理,覆盖从“接不进来”到“泄不出去”再到“管得过来”的完整链路。
实施节奏:采取“先试点、后推广,先总部、后子公司”的分步策略。首期在总部及两家业务量较大的子公司完成部署验证,重点检验准入策略与数据防泄漏规则在真实办公场景中的误报率和业务干扰度;二期向全部 23 家子公司铺开,按业务类型配置差异化的安全策略模板,避免“一刀切”影响工程一线和窗口部门的正常作业。
KEY SCENARIOS
四大核心应用场景
从准入、防泄漏到两级统管与合规审计,系统能力逐一落到开达公司的真实办公场景中。
SCENE 01
终端准入
系统上线前,开达公司内网对终端接入缺乏技术性门槛,任何一台设备插入网线即可访问内部资源。部署准入控制模块后,所有终端须通过客户端注册、安全基线检查(包括操作系统补丁状态、防病毒软件运行状态、违规软件安装情况等)方可获得网络访问权限;未注册或不合规的终端被自动引导至隔离区,仅能访问修复资源。这一机制将安全边界从“网络层”前移到“终端层”,有效阻断了非授权设备接入内网的风险,也为等保 2.0 中“终端准入”控制项提供了可审计的技术落地手段。
SCENE 02
数据防泄漏
针对敏感文档外泄的突出风险,系统对 USB 存储设备实行“授权使用、全程留痕”策略:未经审批的 U 盘无法在受控终端上读写;经审批的移动存储设备在执行文件拷贝时自动记录操作人、时间、文件名和文件大小。网络外发侧,系统对通过即时通讯工具、邮件客户端外发敏感文件的行为进行策略拦截与审计告警,并可对含有关键字或特定文件类型的附件实施阻断或加水印处理。打印输出侧,对财务、招投标等敏感岗位的打印行为留存审计日志,实现“谁打印、打印了什么、何时打印”的完整追溯。三层出口管控叠加,使敏感数据的外发行为从“事后追悔”转向“事中可控、事后可查”。
SCENE 03
两级统管
控制中心为 23 家子公司提供了统一的管理入口。总部安全管理员在控制台上制定终端安全基线策略后,可一键下发至全部或指定子公司终端,策略生效状态在管理界面实时汇总呈现。补丁管理方面,系统自动采集全网终端的漏洞状态,按预设窗口推送补丁安装任务,替代了此前逐台手动更新或电话催促的方式。运维人员通过单一控制台即可掌握全公司终端的在线状态、安全事件分布和合规达标情况,日常终端安全管理的人力投入得到有效压缩。参照同类国企案例中终端安全管理“运维效率跃升 75%”的量化效果,开达公司在终端补丁管理与违规事件处置环节的人工耗时预计下降约六成以上。
SCENE 04
合规审计
系统内置了等保 2.0 终端安全相关的日志采集与报表模板,自动汇聚终端准入记录、外设使用记录、补丁修复记录、恶意代码处置记录等审计数据,生成周期性的终端安全审计报告。此前需要数天人工整理的合规台账,转为系统自动产出,既降低了迎检准备的工作量,也使终端安全管理的常态化合规具备了可复用的技术底座。