
基于迪康端点安全一体化管理系统的核心文档透明加密实战:图纸、源码防泄密落地
一、项目背景
公司是做制造和研发的,核心资产是设计图纸、源代码和客户合同。这些文件绝大多数都存在员工的办公电脑上,怎么防止它们被违规拷贝、外发或离职带走,一直是个难题。
之前尝试过封 U 盘、限制外发,但要么影响正常办公,要么绕不过"合法使用、非法带走"的情况——员工在公司正常打开文件,转头用个人微信、邮件就发出去了。
最终我们上了迪康端点安全一体化管理系统(原迪康 Defender)的透明加密,目标是:文件在公司内部正常使用,一旦离开公司环境就无法打开。 这篇把整个落地过程记录下来。
二、透明加密的基本思路
透明加密的逻辑是在文件读写过程中自动加解密:
受控应用保存文件时自动加密,员工正常使用几乎无感;
加密文件被拷到公司外的电脑、U 盘,或通过非授权渠道发出,显示乱码或无法打开;
能否解密由终端身份和权限决定,而不是只靠账号密码。
即使文件被拷走,对方拿到的也是无法读取的密文。
三、落地过程
第一步:梳理受控应用
先确定哪些程序产生的文件需要保护:
设计类:CAD、SolidWorks、Pro/E 等;
研发类:IDE、代码编辑器;
办公类:Office、WPS 产生的合同、报价。
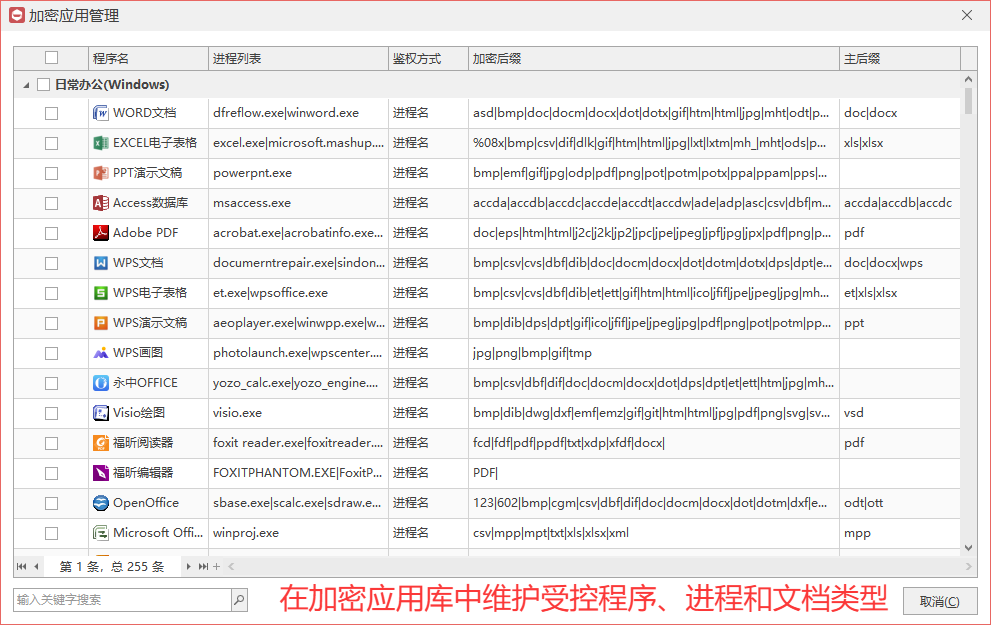
通过加密应用库统一维护这些程序、进程和文档类型,文件在这些程序中保存时自动加密。个别行业专用软件需要单独适配。
第二步:配置加密参数
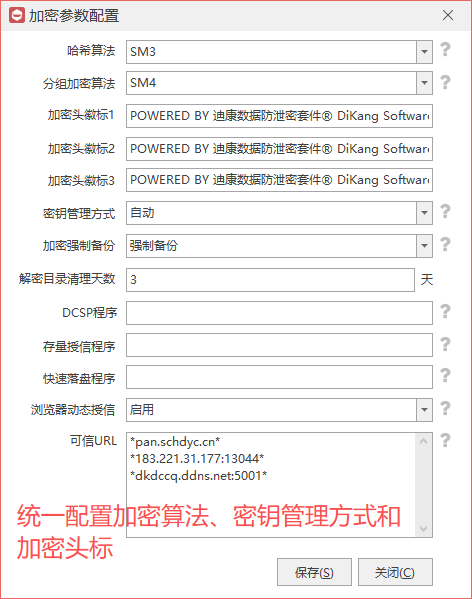
在管理端统一配置完整性校验算法、内容加密算法、密钥管理方式和加密头标,统一下发,保证不同终端的密文能按权限互通。
第三步:密级管理
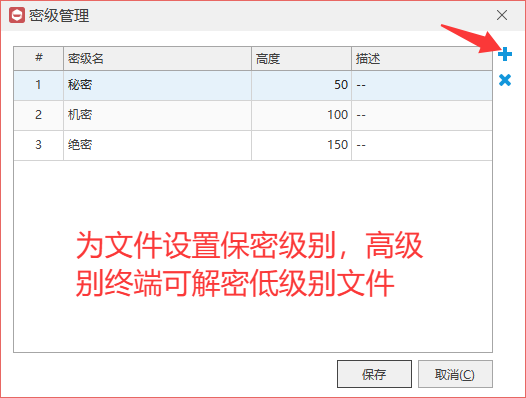
给文件设置内部、秘密、机密等保密级别,高级别终端可以解密低级别文件,低级别无法打开高级别文件,对应真实的组织层级。
第四步:沙箱隔离
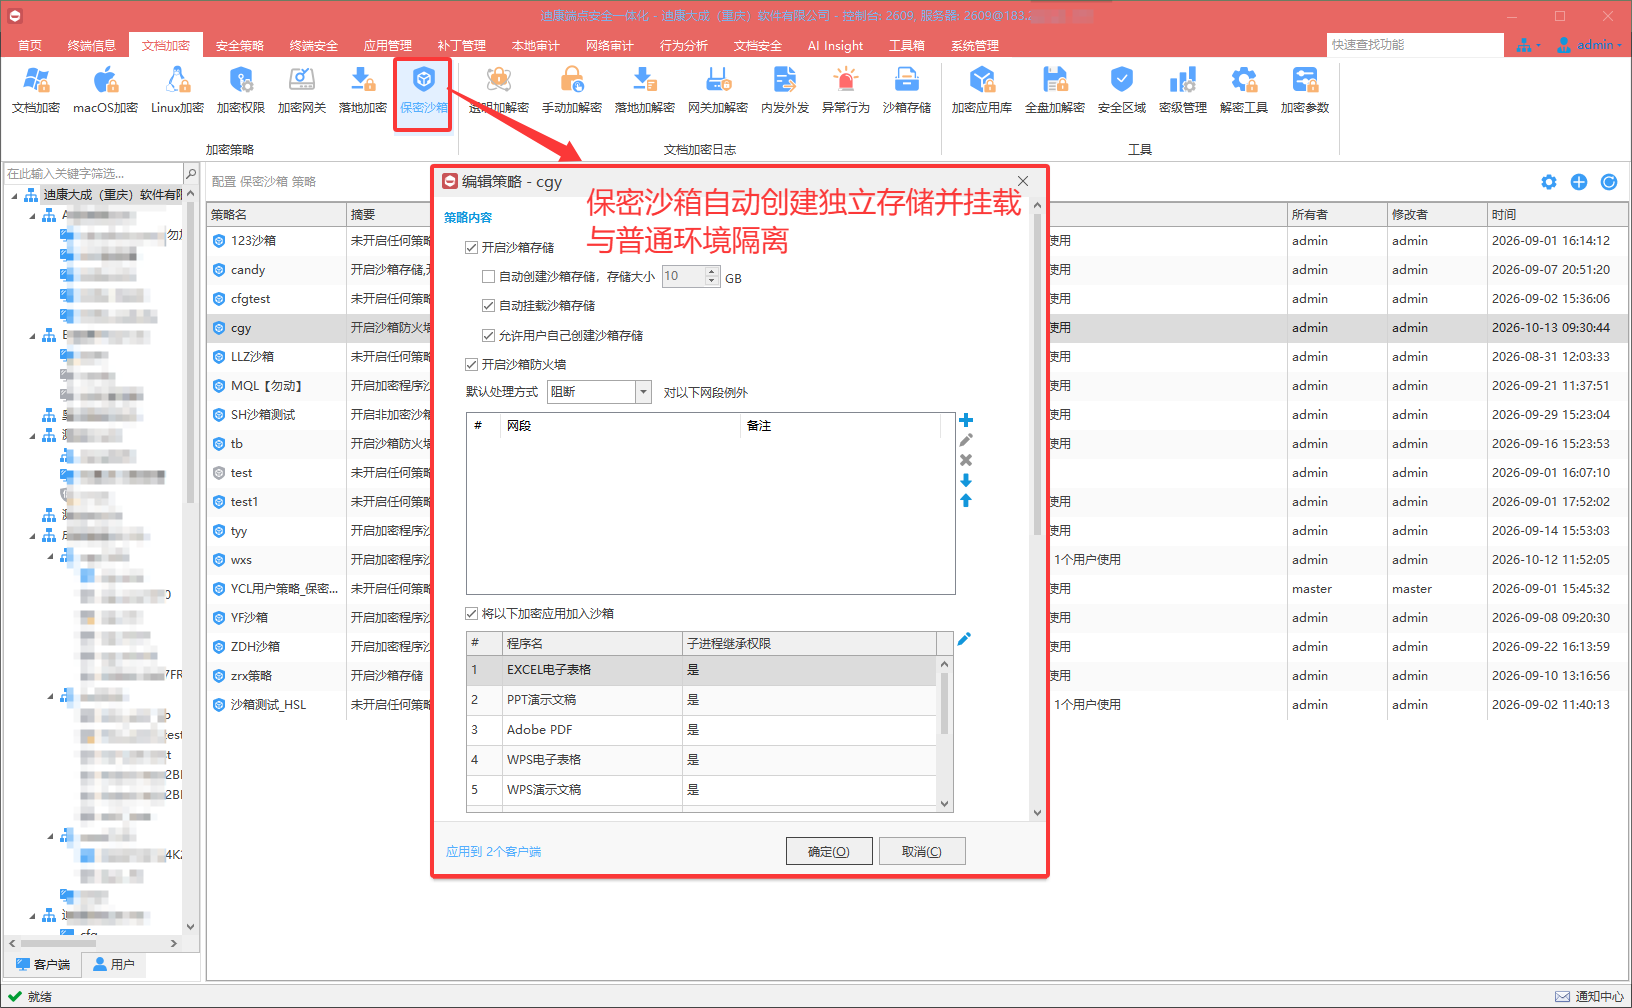
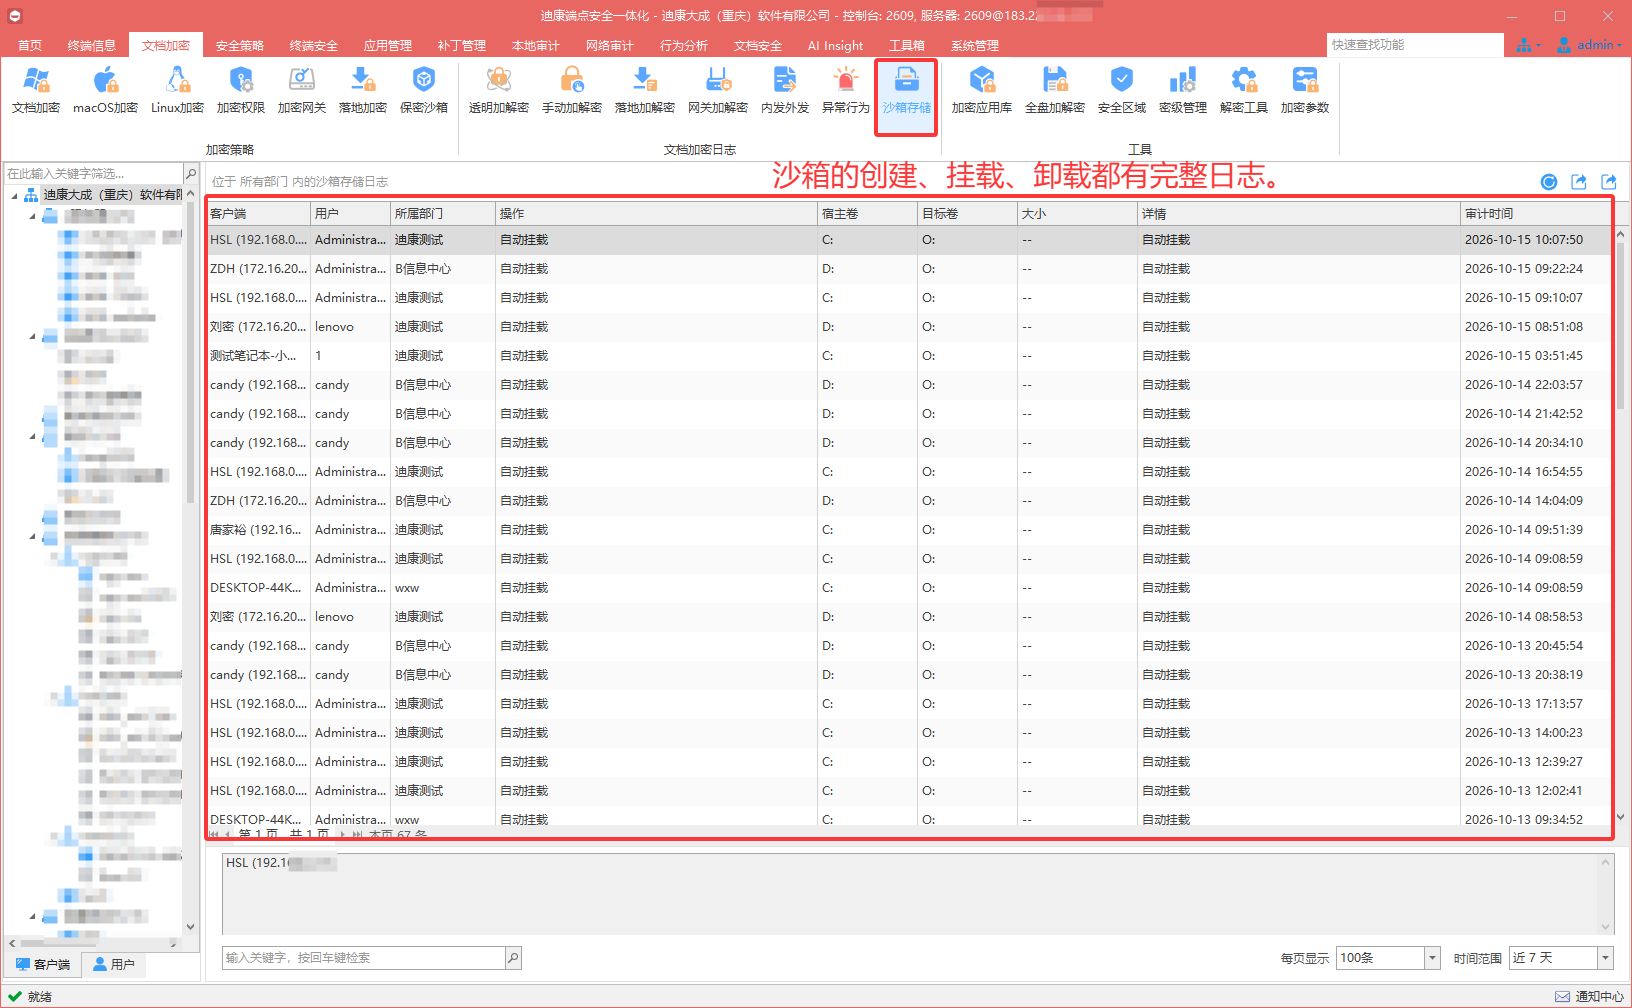
最高敏感的文件放进保密沙箱,自动创建独立存储并挂载,与普通环境隔离,沙箱的创建、挂载、卸载都有完整日志。
第五步:外发与离网管控
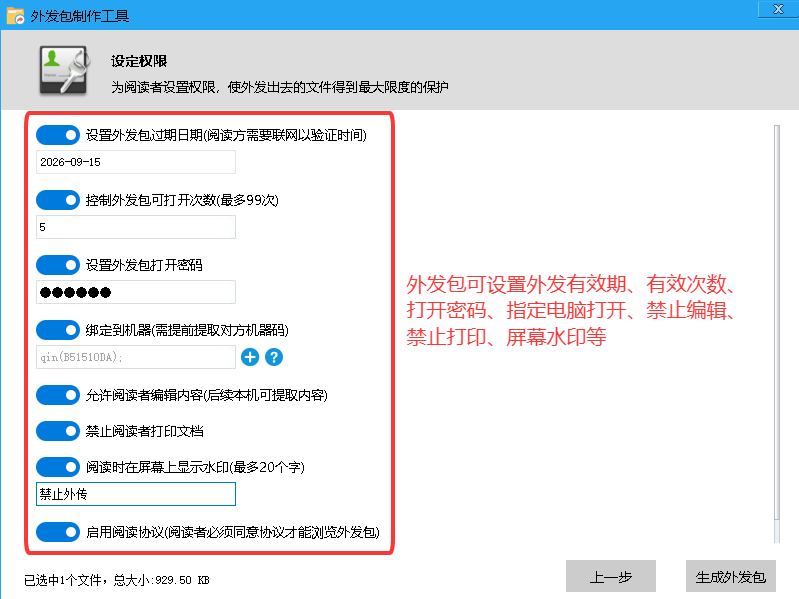
外发文件包:限制指定电脑打开、有效期、次数、密码和水印,控制打印、复制、截图;
邮件白名单:向可信邮箱发送时附件自动解密;
离网时长:笔记本短期离网仍可用,超时后密文锁定。
四、工具承载
具体落地时,我们没有单独部署一套加密工具,而是在终端上用迪康端点安全一体化管理系统(原迪康 Defender)承载透明加密、密级管理和沙箱隔离,受控应用库、密钥、权限策略统一在管理端配置下发,加密和原有的终端管理共用一套代理,Windows、macOS、信创、Linux 都能覆盖。
五、实施过程
先在设计和研发部门试点,跑通应用适配和加密流程,验证兼容性;
确认无问题后分批推广,每批上线后观察一段时间;
存量文件通过批量加解密任务,在空闲时段统一加密;
上线后打开异常行为审计,定期复扫。
六、实施效果
迪康端点安全一体化管理系统上线后,核心文件的保护方式发生了根本变化:
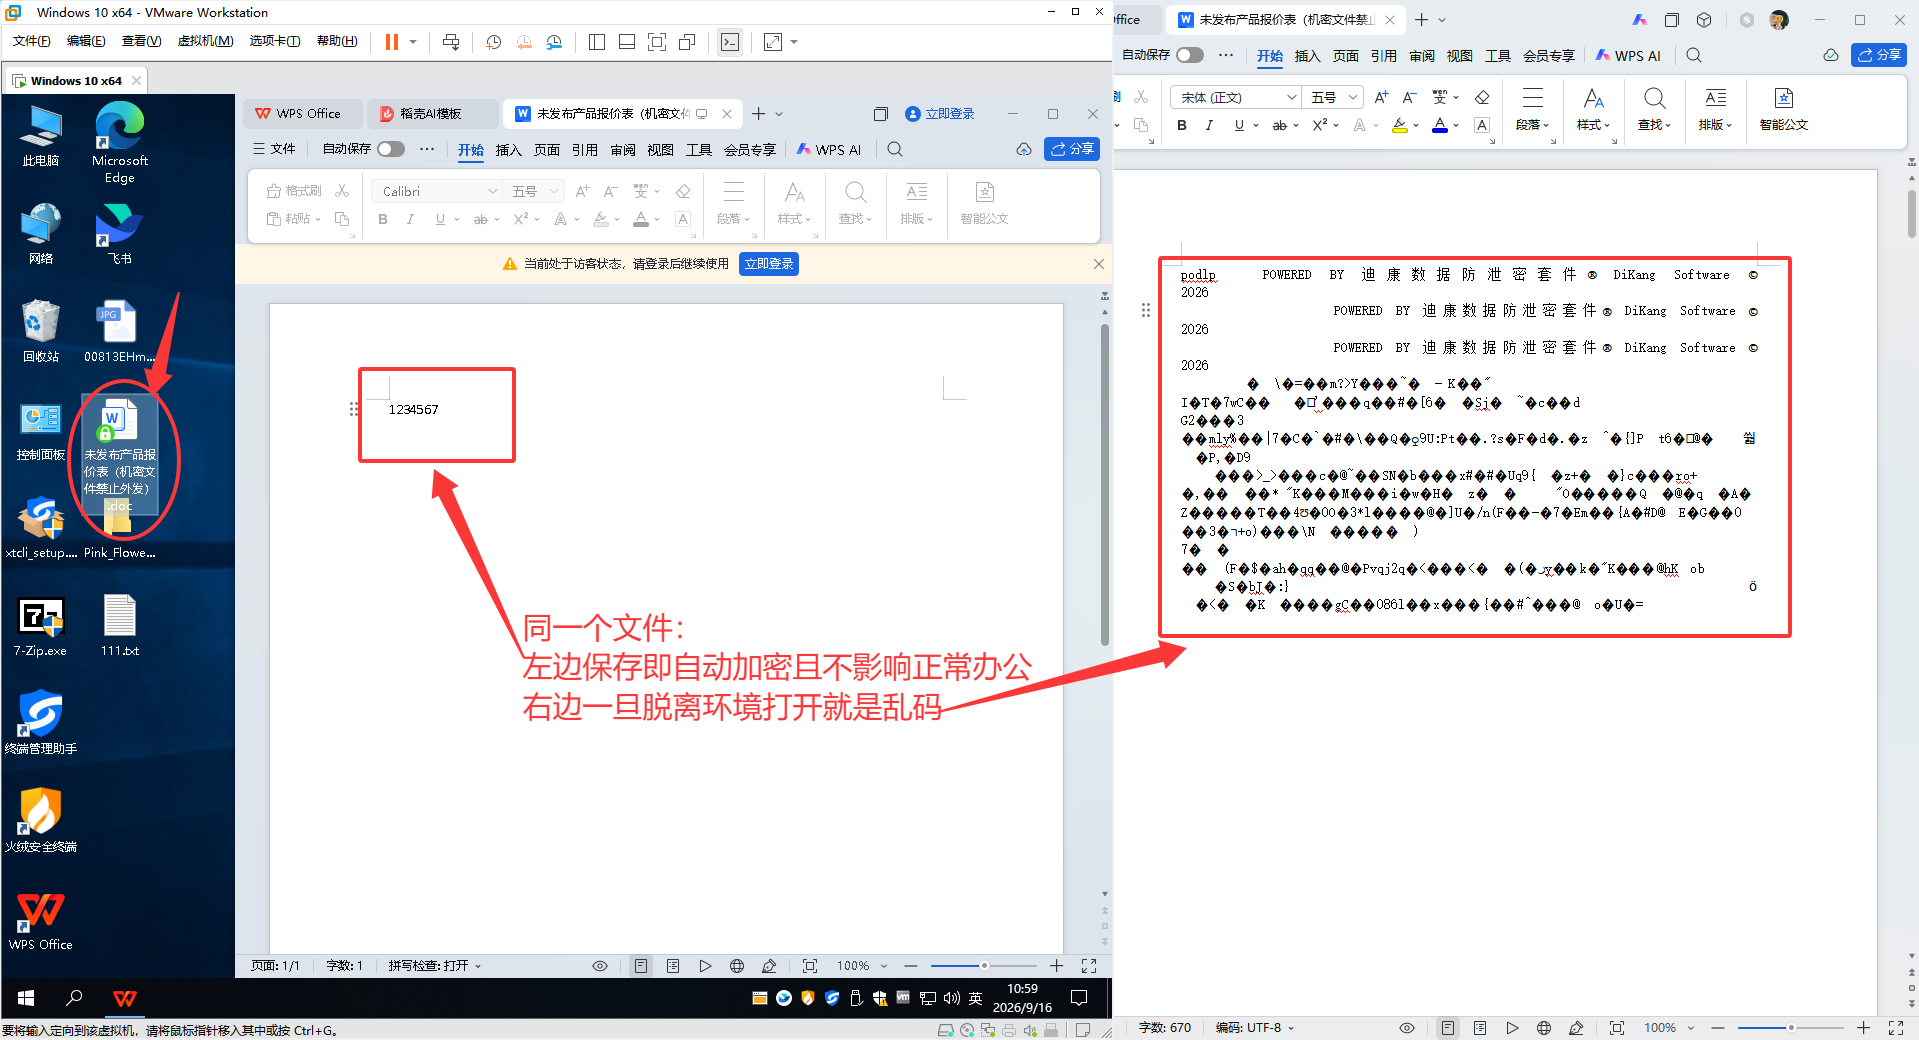
图纸、源码保存即为密文,员工使用习惯基本不变;
拷贝、外发的文件在外部无法打开,违规外带被有效阻断;
密级文件按层级访问,跨级访问被限制;
高敏感文件在沙箱内隔离,暴露面进一步缩小。
总结
图纸和源码是制造、研发企业的核心资产,靠单纯封堵外设无法解决"合法使用、非法带走"的问题。透明加密的价值,是在不改变员工工作习惯的前提下,让文件"内部可用、外带失效",再配合密级管理、沙箱隔离和外发管控,形成完整保护。落地时建议先试点验证兼容性,再分批推广,最后用异常审计和定期复扫持续巩固。