公司的业务系统——ERP、OA、财务、PDM——一直部署在内网,过去的访问逻辑很简单:只要终端能连上内网,就能打开这些系统。这个"默认放行"的状态一直没出大事,直到上个月安全检查被点名:检查人员用一台临时笔记本接上内网网线,直接打开了财务系统的登录页,问了一句"这台电脑是谁的、你们怎么知道它是公司的?"
现场没人答得上来。问题很明确:业务系统只验证了"网络可达",没有验证"这台终端是不是受信任的设备"。随后我们启动了业务系统零信任接入的改造,目标是把"未授信的电脑一律挡在外面,认证后也只能访问指定系统"。这篇文章把整个落地过程记录下来。
一、动手前,先看业务系统现在是怎么被访问的
改造前我先把现状盘了一遍,问题比想象的多:
接入无门槛:办公区网口大多是开放的,插上就能用,访客电脑、个人电脑接进来同样能访问业务系统所在网段;
Wi-Fi 单一:办公 Wi-Fi 一个密码全员共用,密码长期不变,员工家里的设备也能连;
身份只靠账号密码:业务系统登录只验证账号密码,不验证设备,密码泄露后任何电脑都能登录;
权限一刀切:登录后多数系统不做细分,理论上能访问到不属于本岗位的页面。
这正对应零信任要解决的问题:默认不信任任何终端,每次访问都要验证身份和安全状态,并按最小权限授权。
二、方案设计:身份、准入、授权三层
整体设计成三层,每一层拦住一类风险:
层级解决的问题落地方式身份层终端是不是公司的、是谁的终端安装客户端、注册到管理平台,颁发设备身份准入层未认证终端能不能进网络结合网络准入,未装客户端/未认证的终端进隔离区授权层认证后能访问哪些系统按部门岗位配置访问权限,只放行指定业务系统
关键原则是:身份在终端上做、准入在网络上做、授权在业务系统访问上做,任何一层不通过都到不了核心系统。
三、落地过程记录
第 1 周:终端注册与身份建立
先在公司终端上统一部署客户端,终端注册到管理平台后获得唯一的设备身份,平台能识别每台终端的归属人、部门和安全状态。
这一步要解决的是"笔记本插上内网,系统知道它是谁"的问题。我们最终用 迪康端点安全一体化管理系统(原迪康 Defender) 落地终端零信任,终端注册、身份认证、访问权限控制和后续审计在同一套终端代理上完成,不需要为零信任再单独装一个客户端。
第 2 周:配置网络准入
在准入上做两件事:
未安装客户端的终端禁止访问服务资源:终端接入网络时需要完成认证,未注册、未安装客户端的终端会被放到隔离 VLAN,只能访问有限的注册资源,访问不了业务系统;
有线无线一起改:办公区网口和办公 Wi-Fi 都启用认证,避免"有线管了、Wi-Fi 还开着"的缺口。
第 3 周:访问权限控制与灰度
终端通过认证后,再按岗位限制访问范围:
财务终端只能访问财务系统,生产终端只能访问 PDM,普通办公终端访问 OA;
终端经过身份认证后限制其访问权限,控制其访问指定资源,不再默认放开整个网段;
先在两个部门试点,确认不影响正常业务后再全量推广。
第 4 周:审计与收口
把访问过程的日志收集起来:谁、什么时间、从哪台终端、访问了哪个系统、是否被拦截。对未认证的访问尝试、越权访问做告警,形成闭环。
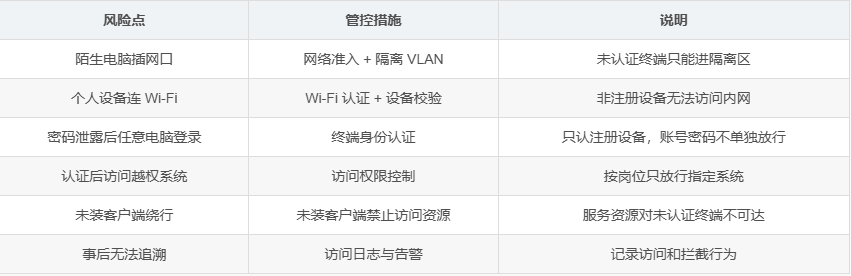
四、管控措施速查表
五、踩坑记录
准入和业务上线要同步:第一版只开了准入、没配好注册通道,结果几台漏装客户端的终端被隔离后无法正常办公,注册入口必须和准入同时上线;
别只盯有线:改造初期只改了有线网口,后来发现访客都在连 Wi-Fi,无线侧的认证同样不能省;
权限按最小化配:图省事把业务系统对全员开放,会让准入形同虚设,要按岗位逐个系统授权;
提前和业务部门沟通:讲清楚这是"确认设备身份、保护核心系统",不是限制大家干活,减少推广阻力;
特殊终端单独处理:车间工控机、会议室设备不能简单套用办公策略,需要单独的准入和权限方案。
总结
业务系统"网络可达就能访问",本质是把内网默认当成了可信环境。这次零信任接入改造,通过迪康端点安全一体化管理系统这类终端平台,把终端身份、网络准入和访问授权串了起来:未授信的电脑进不了网络,认证后也只能访问被授权的业务系统,整个访问过程还能审计追溯。落地时建议先在小范围试点、把注册通道和业务访问一起验证,再逐步推广,避免一刀切影响正常办公。
