
AI泄密查不到?迪康的终端行为审计到底能看到什么——一份完整的能力讲解
先说背景
最近排查一起数据泄露,绕了一大圈最后发现:既不是 U 盘拷文件,也不是邮件外发,而是研发同事把一段核心代码连同客户信息,整段粘进了 AI 对话框。事后想查,发现终端上根本没有能还原这个过程的日志。
这暴露了一个共性问题:很多企业的终端安全装了杀毒、加了防火墙,但"终端上到底发生了什么"没有一套完整的行为记录。迪康端点安全一体化管理系统(原迪康 Defender) 要解决的就是这个问题。本文把迪康在终端行为审计、尤其是 AI 使用审计上的能力,完整讲解一遍。
一、迪康的终端行为审计覆盖哪些内容
终端行为审计不是某一个功能,而是把终端上"人对数据、对系统做的所有动作"记录下来。迪康在这一块覆盖的内容如下:
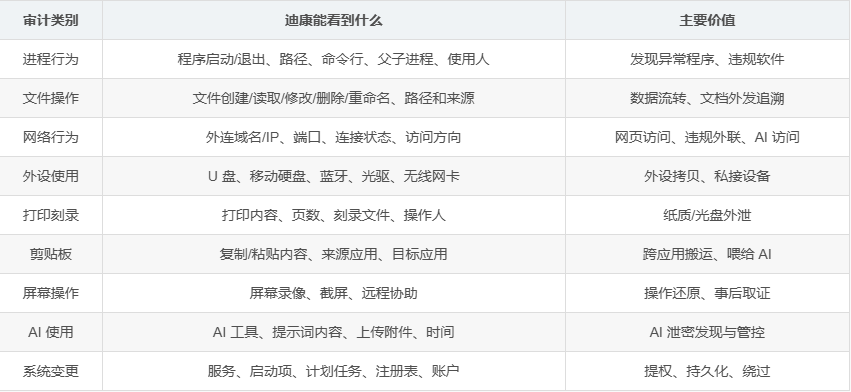
前几类是传统终端审计的基础,AI 使用审计是这两年新增的一类,也是当前最容易出问题、最容易被漏掉的一类,后面重点讲。
二、迪康的 AI 使用审计能看到什么
AI 泄密之所以难查,是因为它和传统外传完全不同:没有拷贝文件的动作,员工只是打字、粘贴;提示词随请求直接发到第三方 AI 服务器,企业不可控;而且客户端、网页、IDE 插件多个入口,容易漏。
迪康把三类入口都纳入了审计:
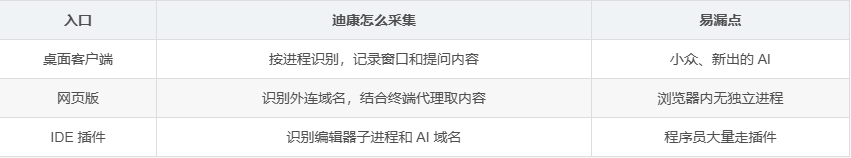
员工用了豆包、千问、DeepSeek、元宝、Mimo 中的哪一个、问了什么、谁问的、什么部门、什么时间,在迪康后台都能看到,提问内容和上传的附件也会记录下来,支持按人员、工具、时间检索和导出。
这里有个绕不开的技术点:提示词承载于 HTTPS 加密请求,纯旁路抓包拿到的是加密流量,解析不出明文。所以迪康是在终端侧通过统一的终端代理来采集提示词内容,网络层只负责"发现访问了哪个 AI",这也是为什么这类能力必须在终端上做。
三、迪康怎么识别内容并分级风险
光记录还不够,要能自动判断哪些提问有风险。迪康会对提示词和上传的附件做敏感内容检测,识别源代码、证件号、银行卡号、客户数据、机密关键词、未公开方案等。
结合内容来源,迪康会把风险分成不同等级:内容来自核心代码目录、涉密文档目录,或者直接命中敏感规则的,风险会自动升级。规则支持分级维护、先宽后紧,避免一上来就把正常提问也拦下来。
四、迪康怎么靠关联还原泄密过程
这是终端审计最关键的一环。单条动作往往都正常,连起来才构成泄密。
比如下面这条链路,每一步单看都不违规:先读取核心代码文件,再把内容复制到剪贴板,随后浏览器访问 AI 网页,最后粘贴发送。但四条记录按时间、用户、进程串起来,就是"把核心代码喂给了 AI"。
迪康的进程、文件、剪贴板、网络、AI 数据都来自同一套终端代理,天然能在一个平台上打通。它会按同一用户、同一时间窗口把连续动作串成会话,跨类别还原数据流转路径,再结合来源路径和累计风险评分,判断是否构成异常会话。只看单条关键词容易漏报或误报,上下文关联才是准确率的关键。
五、迪康的告警和管控
在完整记录的基础上,迪康的告警覆盖这几类:短时间高频提问、批量上传、命中敏感内容、深夜或节假日异常访问、多网卡或个人热点等违规外联、以及新增服务、启动项、账户提权等系统变更。命中规则会自动告警,全程日志留痕。
管控方面,迪康支持把 AI 工具分成"可用、受限、禁用"三类:可用的正常使用但全程审计,受限的限制上传和敏感内容,禁用的通过应用程序拦截、网页域名阻断、终端防火墙联动一起堵。应用层和网络层同时覆盖,避免"封了客户端、网页还能用"的绕过。
六、迪康的日志、报告与合规
迪康会把终端日志集中上报到服务端统一存储,支持设置留存周期;提供多维度检索和导出,并能定期生成行为审计报告,用于风险通报和审计检查。考虑到日志涉及员工行为,迪康对日志访问也做了权限控制和操作留痕。
总结
终端行为审计的本质,是把"谁、在什么时间、用什么工具、对什么数据、做了什么"完整记录下来,并能按时间和人员关联还原。迪康端点安全一体化管理系统(原迪康 Defender) 用一套终端代理,把进程、文件、网络、外设、剪贴板、AI 等九类行为采全,再通过内容识别、上下文关联、分级告警和多点联动,把 AI 泄密这类"看不见的外传"变成可发现、可追溯、可管控。
落地时记住三句话:采集要全、识别要准、分析要靠上下文。有了完整的行为记录,企业既能让员工放心用 AI 提效,又能守住自己的核心数据。