
企业终端补丁管理实战:从“漏补丁“到“可验证“的闭环落地
做企业终端运维,补丁是绕不开的活儿:每月补丁日一波推送,高危漏洞紧急通告一波加班,但最痛的往往不是推补丁,而是推完不知道谁装没装、装完不知道成没成、出了问题找不到记录。本文分享我们在迪康端点安全一体化管理系统中落地的一套补丁管理 + 安全巡检实践,核心思路就一句话:检测 → 分发 → 验证 → 巡检,四步闭环,不靠员工自觉。
一、先看问题:补丁管理的三个老大难
不知道谁缺:终端几百上千台,靠 Windows 自动更新,谁打了谁没打全靠缘分,高危漏洞出来根本圈不出缺口名单;
不知道装没装成:推送了不等于装上了——磁盘满、第三方软件冲突、用户不点重启,都能让补丁静默失败;
出了问题没法追溯:事后想查"这台机器某月某日打没打某个补丁",只能逐台远程登录,费时费力。
根子上是缺闭环:没有全网检测、没有统一分发、没有结果验证。
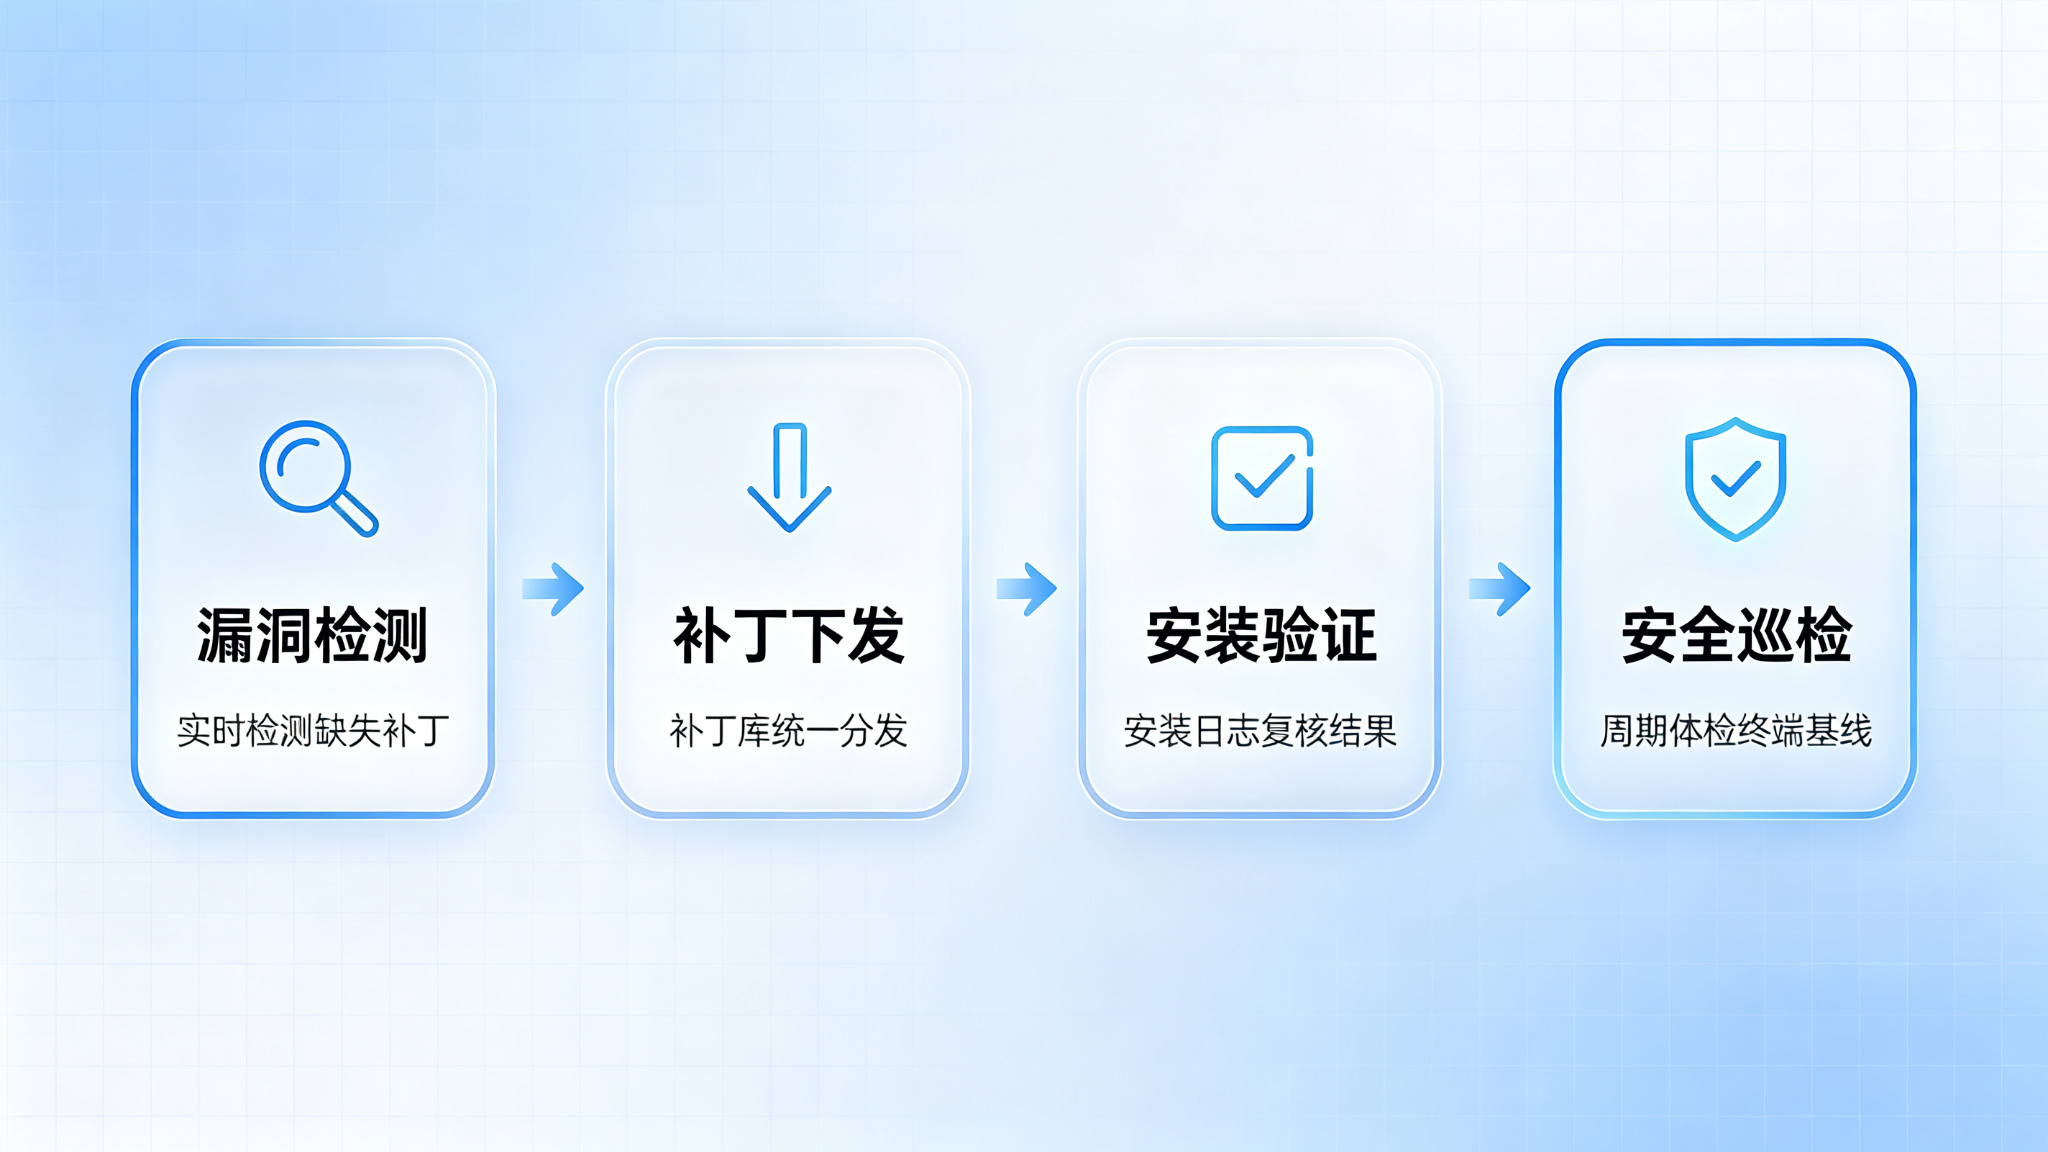
二、方案:四步闭环跑通补丁管理
第一步:漏洞检测,先圈缺口
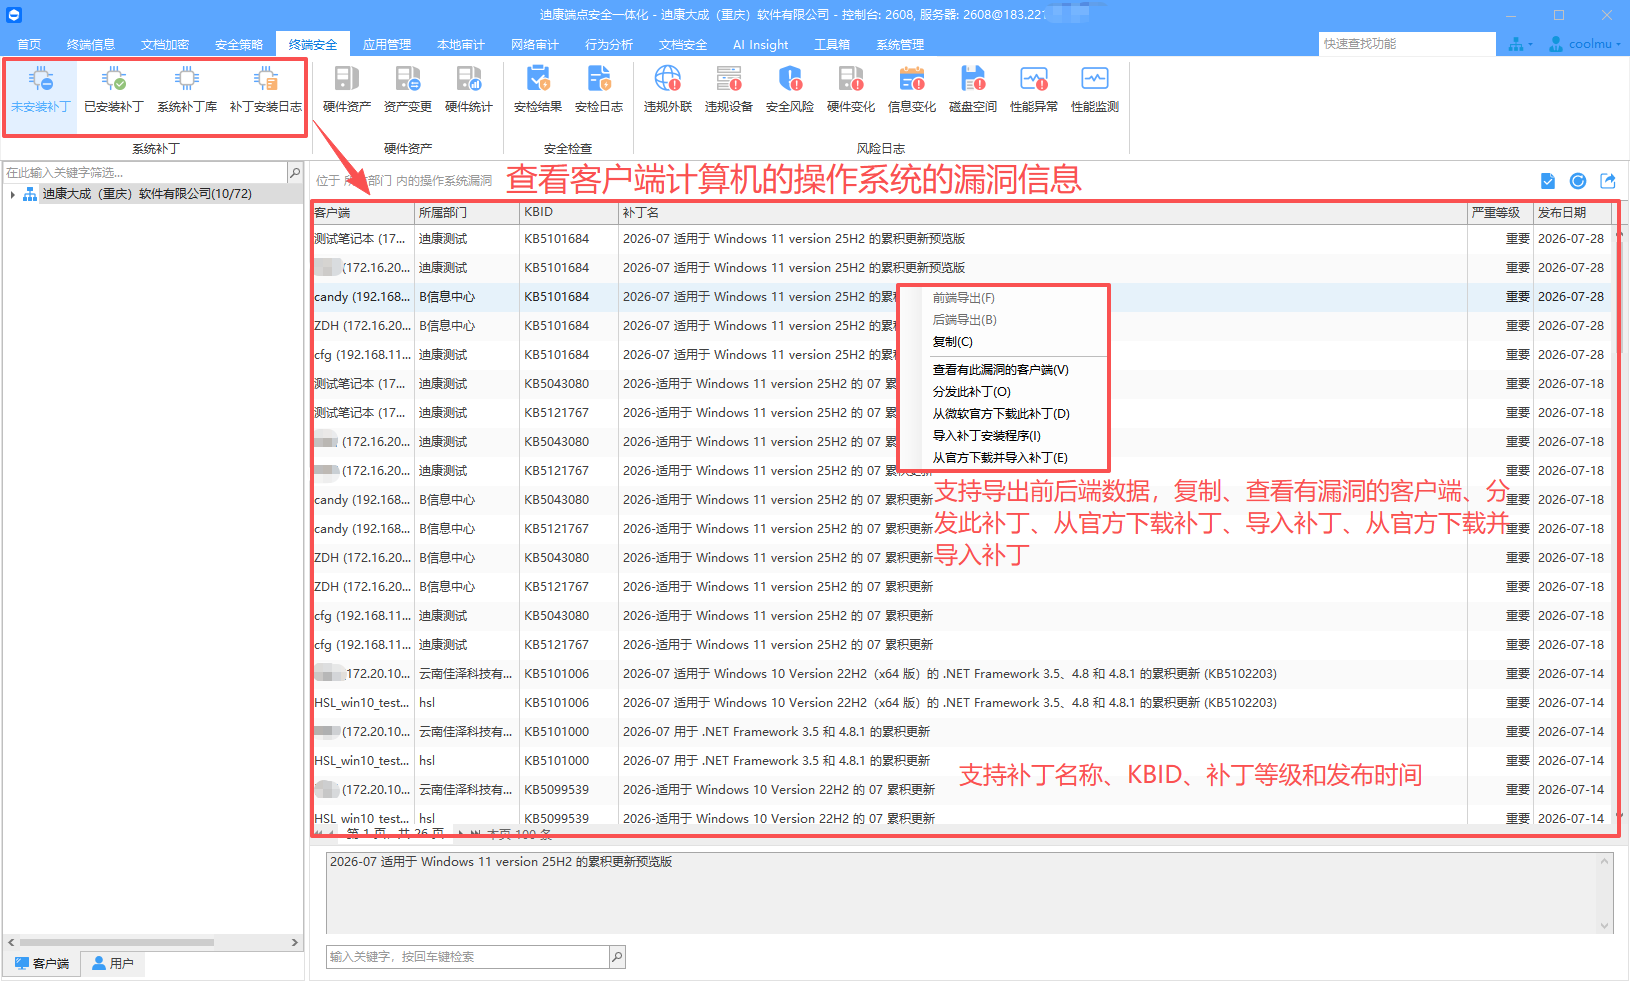
迪康端点安全一体化管理系统的未安装补丁功能实时检测全网终端操作系统漏洞,可按漏洞 ID、补丁名称、严重等级、发布时间查询、搜索、导出。高危漏洞一出,立刻筛出"还没装这个补丁的终端",优先处置,而不是群发通知碰运气。
第二步:补丁库 + 统一下发
平台提供系统补丁库,管理员统一下载、导入补丁,再按部门/策略组分发,不让终端各自联网更新:
内网隔离环境支持离线导入补丁包,不依赖每台终端直连公网;
分批灰度:先测试机、再单部门、最后全网,避免一次性推补丁批量蓝屏;
重启按业务时段安排,午休或下班窗口统一执行。
第三步:安装日志验证结果
这是最容易被跳过的一步。补丁安装日志实时记录每台终端的补丁 ID、严重等级、名称、安装结果、详情和安装时间,支持导出。
成功 / 失败 / 待重启三种状态一目了然,失败的单独拎出来处理;
按部门、按终端筛"谁没装",覆盖率有据可查,而不是拍脑袋说"发过了";
日志可导出,安全事件回溯时直接出证据。
第四步:安全巡检周期化
补丁之外,终端基线也要定期体检。安检结果与安检日志汇总全网终端的安检结论、用户、部门、安检时间和摘要,建议每月跑一轮:哪个部门通过率低就重点跟进,安检结果直接当月报输入。
配套:异常告警兜住"装不上"的原因
补丁失败一大半不是补丁本身的问题。把这几类告警先配上:
磁盘空间:盘符剩余不足 5GB 自动告警——磁盘满是补丁装不上的头号原因;
硬件变化 / 信息变化:硬件变动、IP / 计算机名 / 账户变化自动告警,异常接入及时发现;
性能异常:CPU、内存、磁盘 IO、网络流量超阈值告警,用来排查补丁装完是否异常占用。
装出问题时,远程协助(交互/旁观/独占模式,支持远程画面标注)直接接管处置;批量下发修复文件用文件分发,指定目录、冲突处理和分发后自动执行。
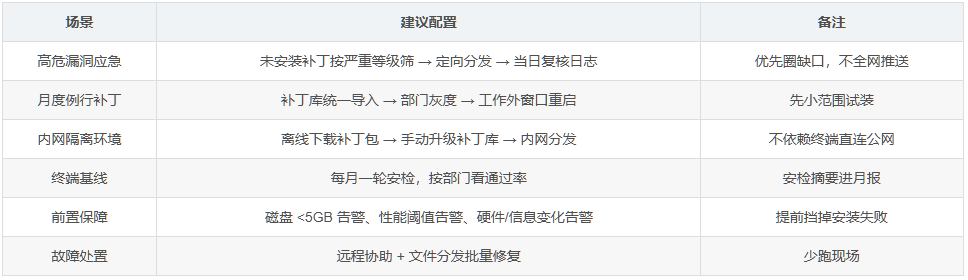
三、配置建议速查
四、踩坑记录
别先追覆盖率,先把闭环跑通:没有安装日志验证,"95% 安装率"只是自我安慰。检测、分发、日志三步先跑顺,再谈指标;
灰度一定要留:补丁和老业务软件冲突是常事,直接全网推一次蓝屏一片,回滚都来不及;
磁盘空间告警别省:推完补丁大批失败才发现 C 盘满了,这种低级重复完全可以避免;
重启窗口要和业务对齐:补丁不重启等于没装,但凌晨自动重启搞丢员工未保存的工作,投诉会很多;
日志要定期导出存档:补丁安装日志是合规审计和事件追溯的硬证据,别只存在平台里,定期导出归档。
总结
终端补丁管理拼的不是"推得快",而是闭环跑得严:漏洞检测圈出缺口、补丁库统一下发、安装日志验证结果、安全巡检定期复检,再加上磁盘、硬件、性能异常告警兜底。在迪康端点安全一体化管理系统里,这几件事用同一套终端代理和管理平台完成,不用再东拼西凑多套工具。欢迎交流落地细节。