
告别“明文裸奔”:文档加密管理系统如何守好企业数据出口
先说个真实的场景。
员工把一份报价单拷进 U 盘带回家加班,第二天这份报价出现在竞争对手的桌面上;研发同事把核心图纸通过邮件发给外部协作者,收件人随手转发给了第三个人;业务人员赶进度,把含客户信息的表格压缩打包,直接扔进网盘外传。
这些动作看着都挺正常——加班、协作、发文件,哪一样都是日常工作。但数据就是这么流出去的。企业泄密大多不是黑客攻进来的,是这些"正常操作"把数据带出去的。
所以问题不是"要不要加密",而是怎么在不妨碍干活的前提下,把文件管住。这篇文章就说一套文档加密管理系统(迪康端点安全一体化管理系统)里实际用得到的几个能力:透明加密、外发权限包、邮件白名单、精细加密策略、全平台覆盖。核心就一句话:数据出得去,但权限收得回。
01 透明加密:加密这事,别让员工记着
文档加密系统好不好用,先看一条:员工用起来烦不烦。
不少方案就死在体验上。保存文件弹窗,打开文件要授权,编辑到一半被锁死。员工嫌麻烦,干脆把文档另存为明文再处理,加密等于没装。
透明加密的思路是反过来的:终端上对文件的编辑、保存自动完成加密,员工照常写文档、改图纸、收发文件,基本感知不到加密的存在。文件被拷到公司外,打开就是乱码。
不用员工记着"要加密",文件默认就是密的,这套系统才算立住。
02 外发权限包:文件发出去了,权限还能管
加密只能管住"文件出不去",但业务上总得把文件发给合作方。发出去之后怎么办?收件人转给第三人,文件被无限转发,这些基本没法防。
很多公司的做法是发完就不管了,风险全敞着。
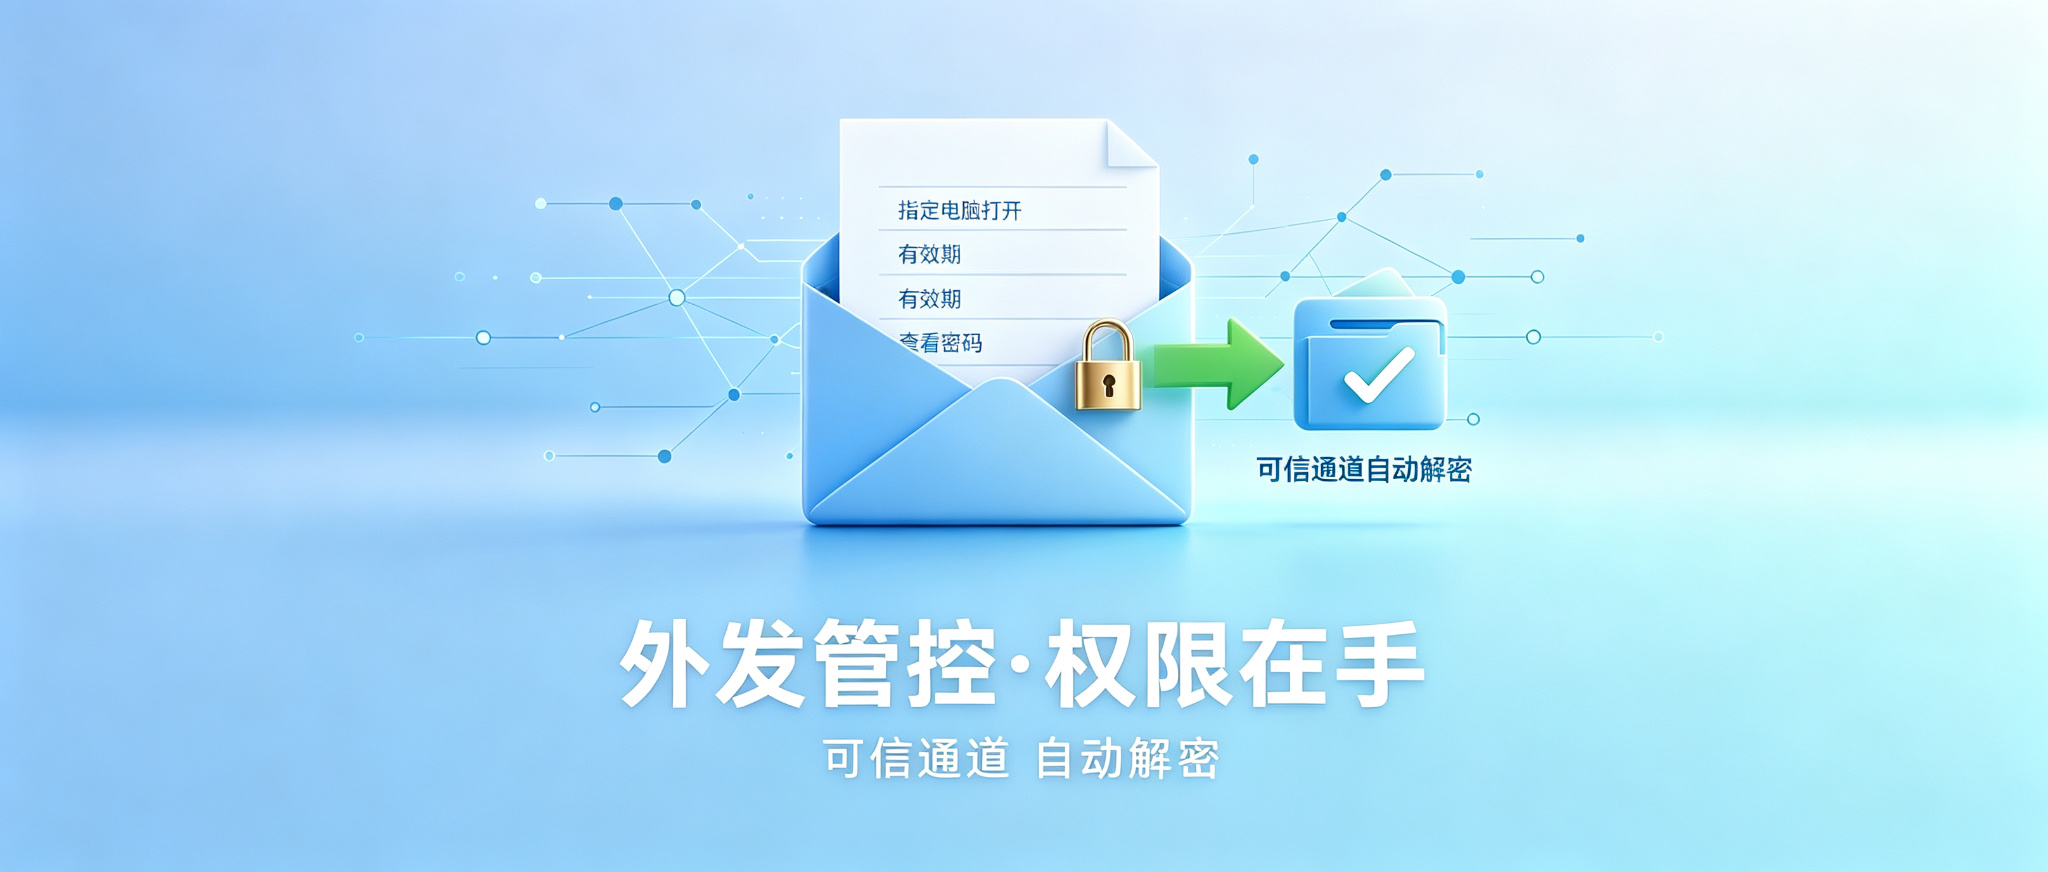
外发权限包是另一种做法:涉密文件要发给合作单位时,生成一个外发权限包,文件只能在指定的电脑上打开,还能限制有效日期、打开次数,加查看密码和屏幕水印。再细一点,修改编辑、打印、复制内容、联网、截图这些操作,都能逐项勾选控制。
文件虽然出了你的网络,但谁打开、能不能复制打印、能不能转给别人,还在你手里攥着。
03 邮件白名单:内外协作,不用拿安全换
加密系统另一个常被吐槽的点,是把内外协作卡死了。
员工每天要给客户、合作伙伴、审计单位发邮件,附件一加密,对方打不开,业务直接停摆。没办法,很多企业只能"先解密、再发送",等于手动给数据开了个口子。
邮件白名单解决得比较巧:管理员给特定邮箱设白名单。员工往白名单邮箱发邮件,附件自动解密;白名单邮箱发来的附件也一样。跟可信伙伴协作,流程照旧;白名单以外的外发,加密策略照管不误。
把可信通道精确放行,比把出口全堵死靠谱得多。
04 精细策略:五种加密模式,按部门分开配
不同部门对加密的需求差别很大。研发的源代码要全量加密,行政的通知文件不用,财务的报表可能只想给只读权限,外包人员的电脑最好别落明文。一套系统只有"加密/不加密"两个开关,是落不了地的。
这套系统提供了五种模式:
透明加密:核心涉密文件自动加密,员工无感知
智能加密:按文件类型、来源目录等条件自动判断要不要加密
只解密不加密:处理历史明文文件,一次性洗白
只读:文件能看不能改,适合资料分发
不加密:低风险文件直接放行,省资源
五种模式可以按部门、岗位、密级、文件类型这些条件组合下发,多条策略还能打包成策略集,一个部门一套,运维不用逐台机器调。
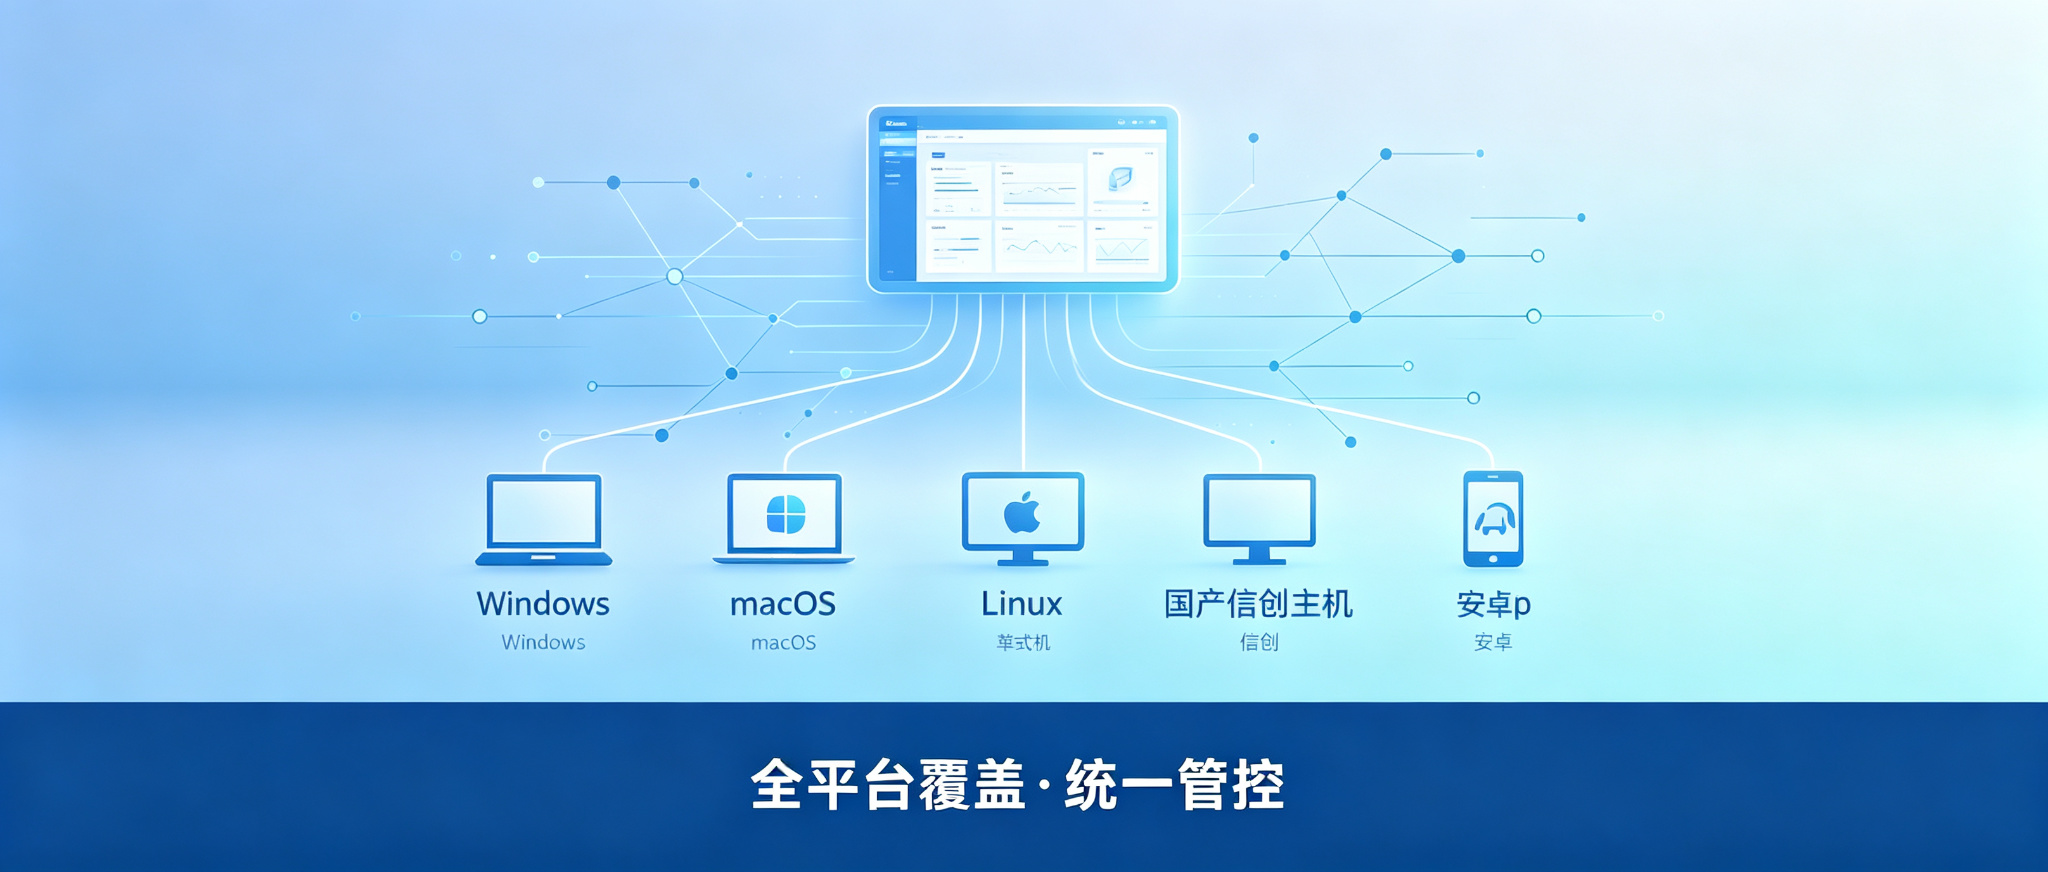
05 全平台覆盖:Windows、macOS、Linux、信创、安卓,一个都别漏
不少加密系统只覆盖 Windows 办公机。文件一转到 macOS 笔记本、Linux 服务器、信创终端或者员工手机上,管控就断了——泄密往往就断在没人管的那一环。
迪康端点安全一体化管理系统提供 Windows、macOS、Linux、信创、安卓五类客户端,一套平台统一发策略、统一审计,不用在五个系统里各维护一套规则。
员工换哪个设备都绕不出加密范围,混合办公、信创替换的进程里也不会出现管理空当。
总结:选文档加密系统,就看三件事
回到开头的问题:加密只是第一步吗?是的。加密管的是文件本身,真正难管的是流转。
选一套文档加密系统,可以抓三条:
第一,员工用起来没有负担。不用记操作、不用改习惯,文件默认就是密的,安全才不会拖累办公效率。
第二,出口是可控的。文件发出去之后,打开权限、有效期、复制打印、二次转发,都还能收回来。
第三,终端覆盖是完整的。Windows、macOS、Linux、信创、移动端都能纳入同一套策略,别留管理盲区。
透明加密、外发权限包、邮件白名单、五种加密模式、全平台覆盖,这套系统给的是一条完整的链路:从防内部散落,到控外部流转。
数据安全没有银弹,但至少能保证:该用的人正常用,不该流出去的数据,一步也出不去。