企业内网终端安全管理实践
一、系统补丁管理:完善操作系统安全维护
系统漏洞是终端安全管理中需要重点关注的问题之一。对于部分内网环境,终端不能直接访问互联网,补丁获取和更新也会受到网络环境限制,因此需要结合实际网络情况进行补丁管理。
终端安全管理系统可以围绕补丁更新建立相应的管理流程:
1. 漏洞统一识别:
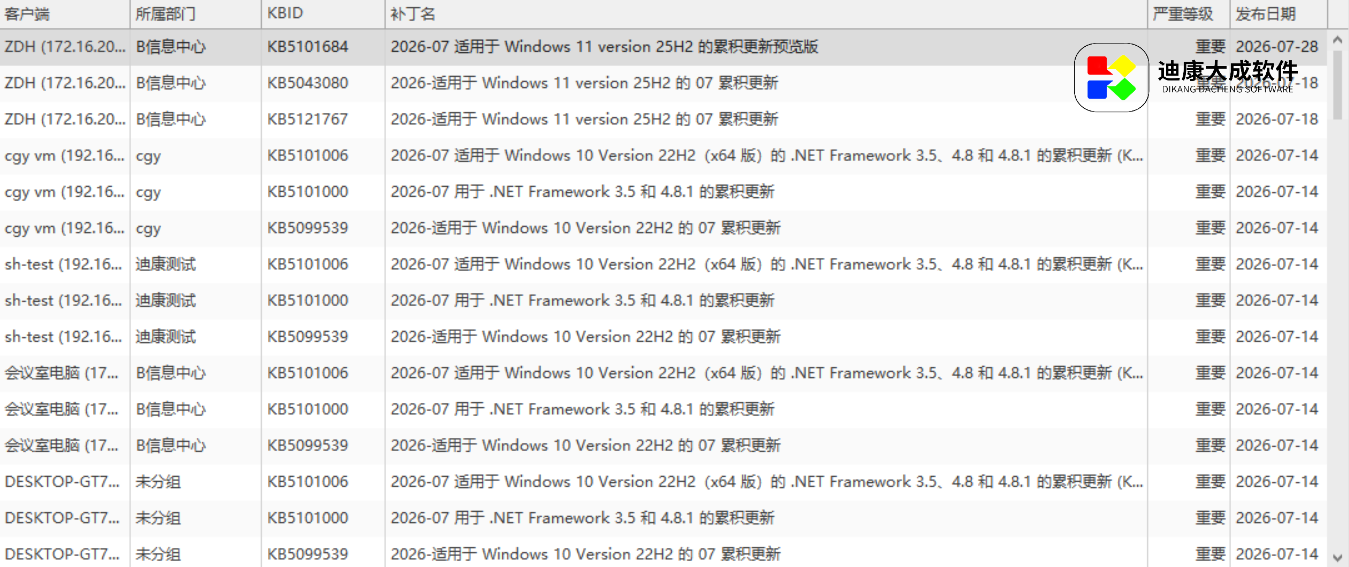
对 Windows 终端进行漏洞检查,识别未安装补丁以及存在的高风险漏洞,并可以根据漏洞 ID、严重程度、发布时间等信息进行查询,同时支持相关数据整理和报表导出。
2. 补丁库集中管理:
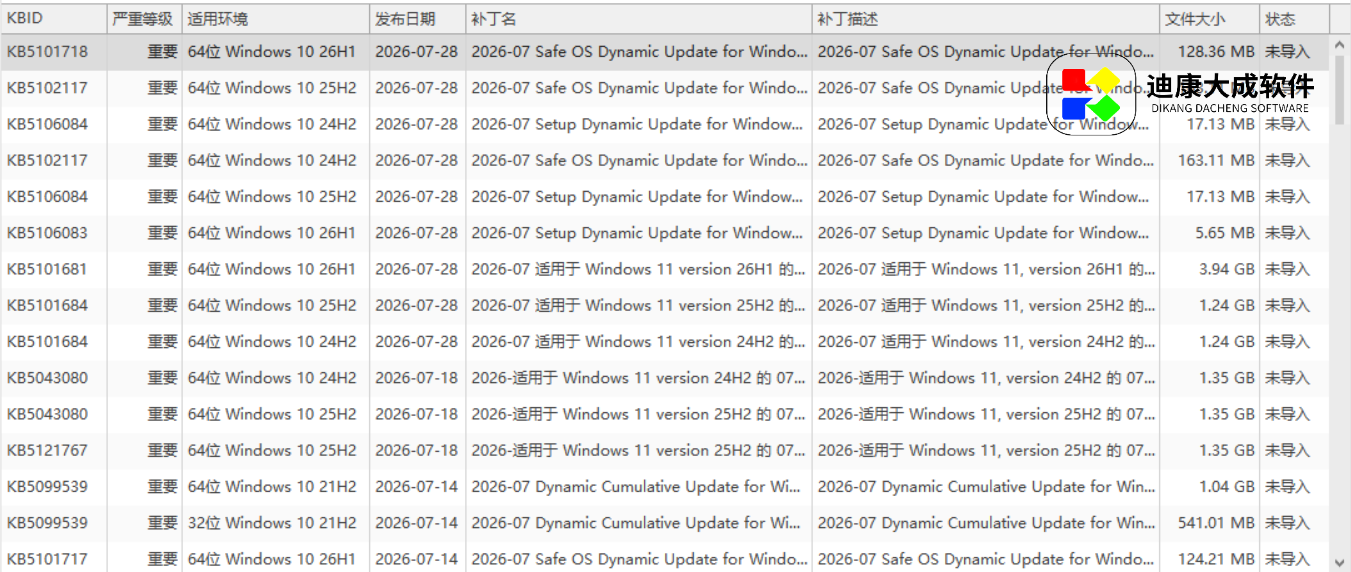
统一管理终端已经安装的补丁以及补丁资源。管理员可以根据实际需要下载、导入和分发补丁,对补丁资源进行集中维护,减少终端单独获取补丁带来的管理问题。
3. 适配离线补丁管理:
针对物理隔离或无法直接连接外网的内网环境,可以通过独立的补丁下载方式获取补丁资源,再将补丁离线导入内网服务器,用于后续终端更新。
4. 补丁日志记录:
补丁安装过程中的相关信息进行统一留存,包括安装结果、安装时间以及对应终端等信息,便于后续进行检查和审计。
二、软硬件资产管控:建立终端资产台账
终端资产信息是开展安全管理的基础。如果缺少准确的资产记录,管理员在进行设备盘点、故障处理以及安全检查时都会增加工作量。
系统可以对终端硬件信息进行集中采集,包括客户端地址、MAC地址、操作系统、主机厂商、硬盘序列号、CPU、内存等信息,并根据企业实际管理需求设置资产字段。
当终端硬件发生变化时,可以记录相应的资产变更信息。通过历史记录,管理员能够了解设备前后的配置变化,为后续设备检查和问题追踪提供依据。
对于企业内部涉及重要数据的终端,硬件变更同样属于需要关注的管理事项。通过资产信息和变更记录,可以减少设备信息不清晰、变更后缺少记录等情况。
三、全网安全集中检查,开展常态化安全自查
终端安全状态需要进行持续检查,而不是只在发生问题后再进行处理。
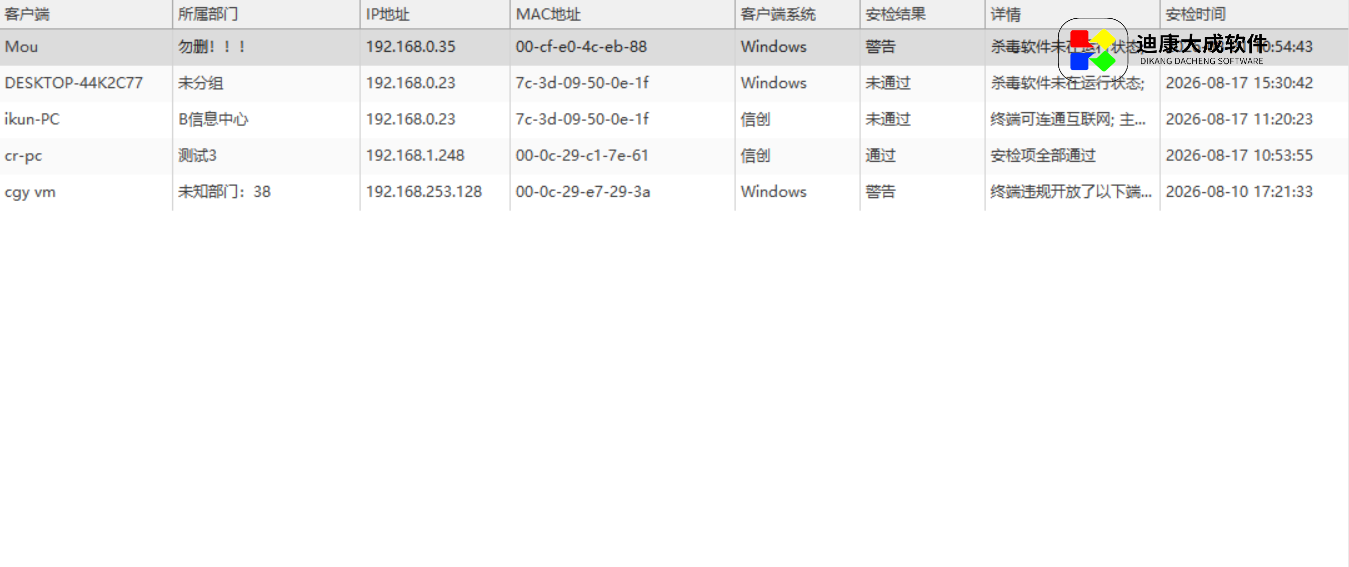
系统支持统一发起全网终端安全检查,并集中查看终端的安全检查结果、用户信息、所属部门以及检查摘要等内容。
管理员可以根据检查结果了解不同终端的安全状态,并对存在异常或不符合管理要求的终端进行进一步处理。
通过集中检查,可以将原本分散在不同终端上的安全信息进行统一汇总,为企业内部安全自查以及相关安全检查提供数据参考。
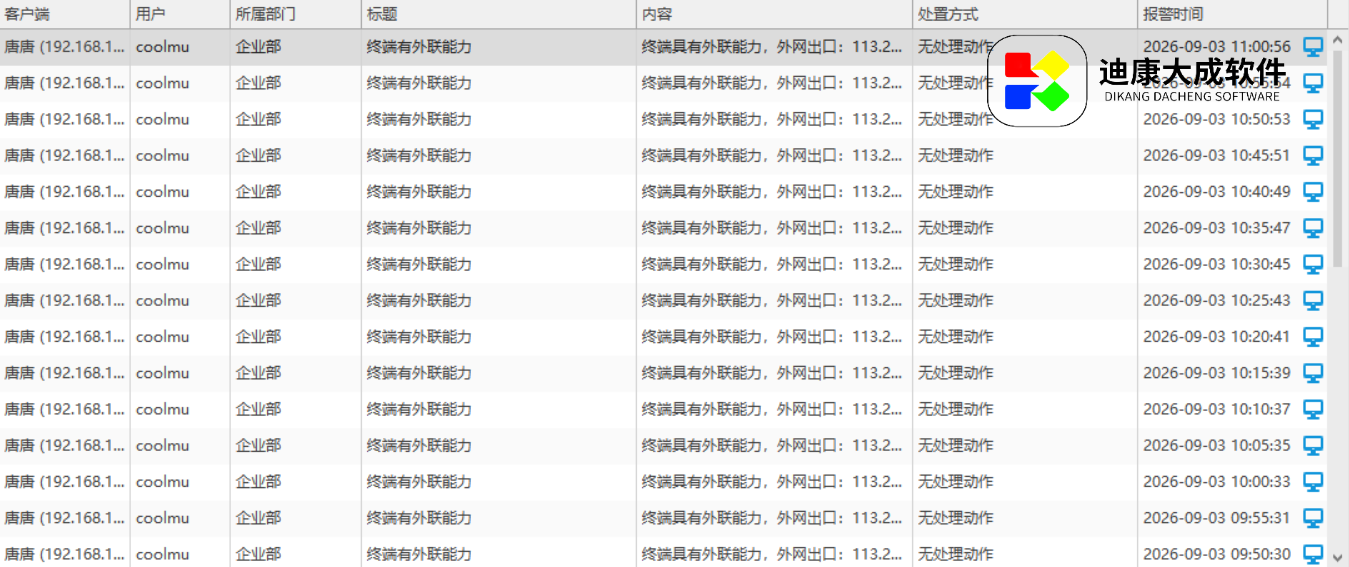
四、全维度风险日志与主动告警体系
终端安全管理除了进行日常检查,还需要关注终端运行过程中产生的异常行为。
迪康端点安全一体化管理系统可以针对不同终端风险场景进行记录和告警,主要包括以下几类:
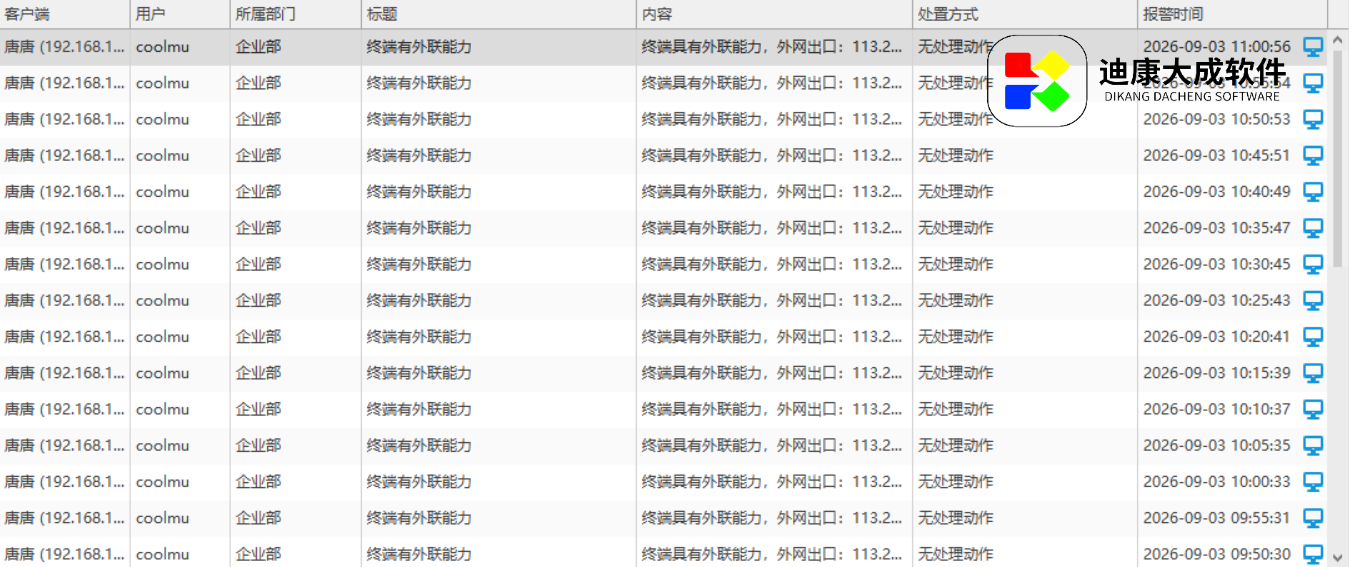
1. 违规外联告警:
当终端出现违规连接外部网络的情况时,可以产生相应告警,帮助管理员及时发现终端网络连接异常。
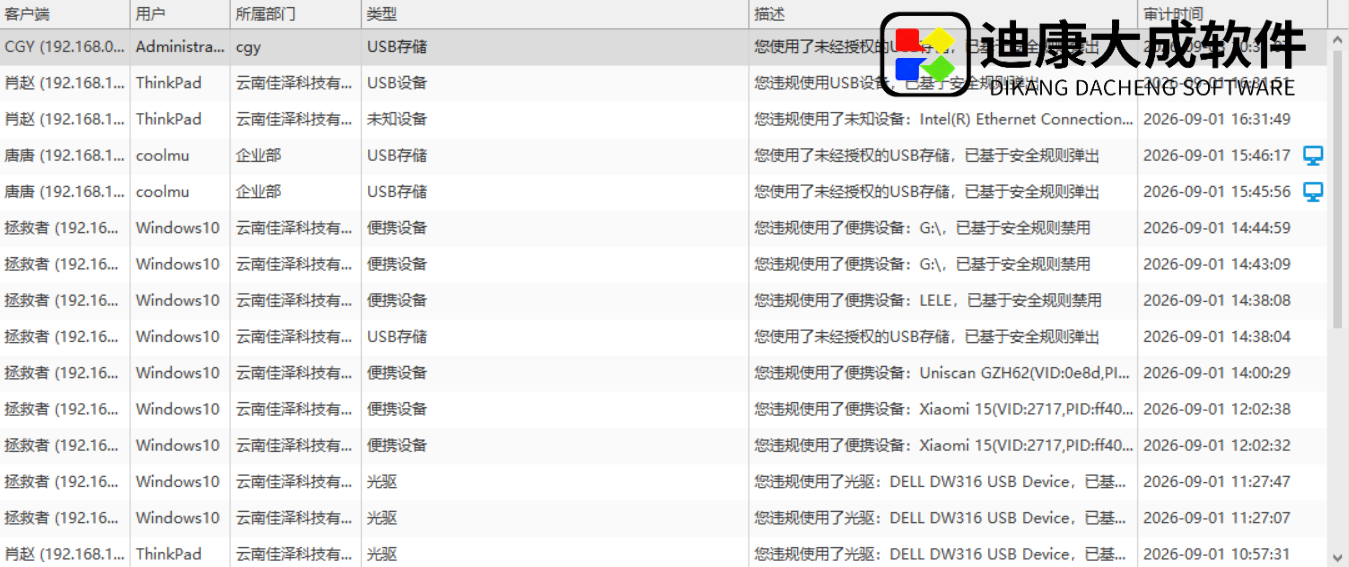
2. 违规设备管控告警:
对终端接入的外部设备进行识别和管理,当出现不符合管理要求的设备时,可以进行记录和告警。
3. 软硬件变更告警:
当终端硬件配置或软件列表发生变化时,系统可以记录相关变化,并根据设置产生相应提醒。
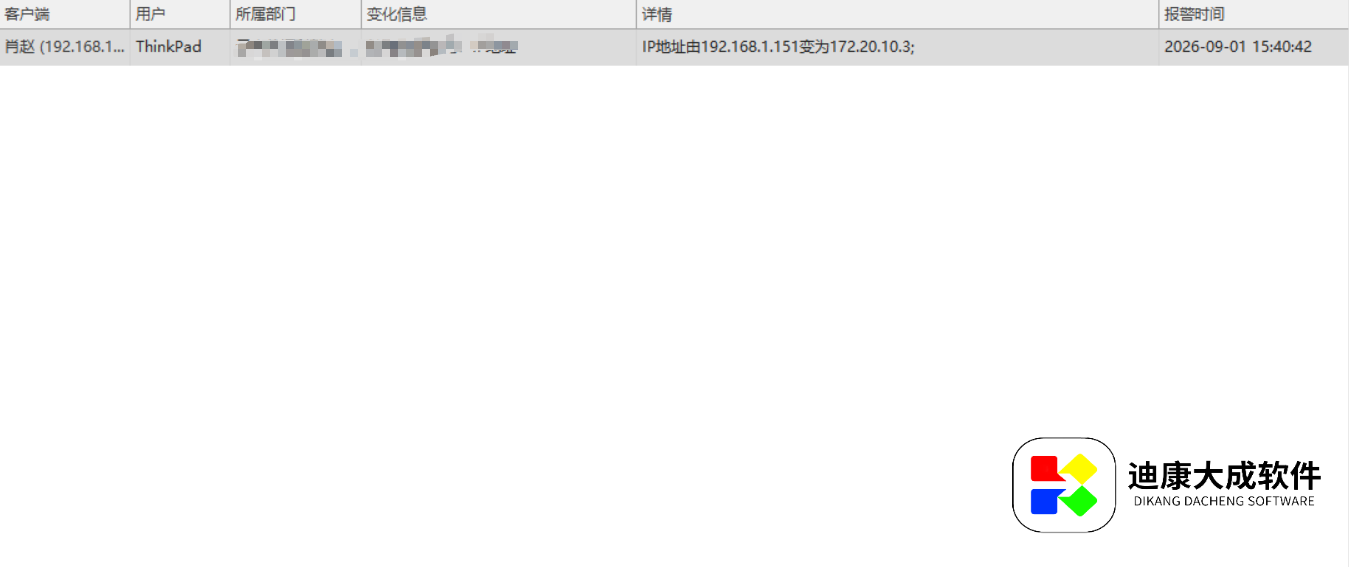
4. 关键信息篡改告警:
针对IP地址、计算机名称、账户信息等终端关键配置发生变化的情况,可以进行记录和上报。
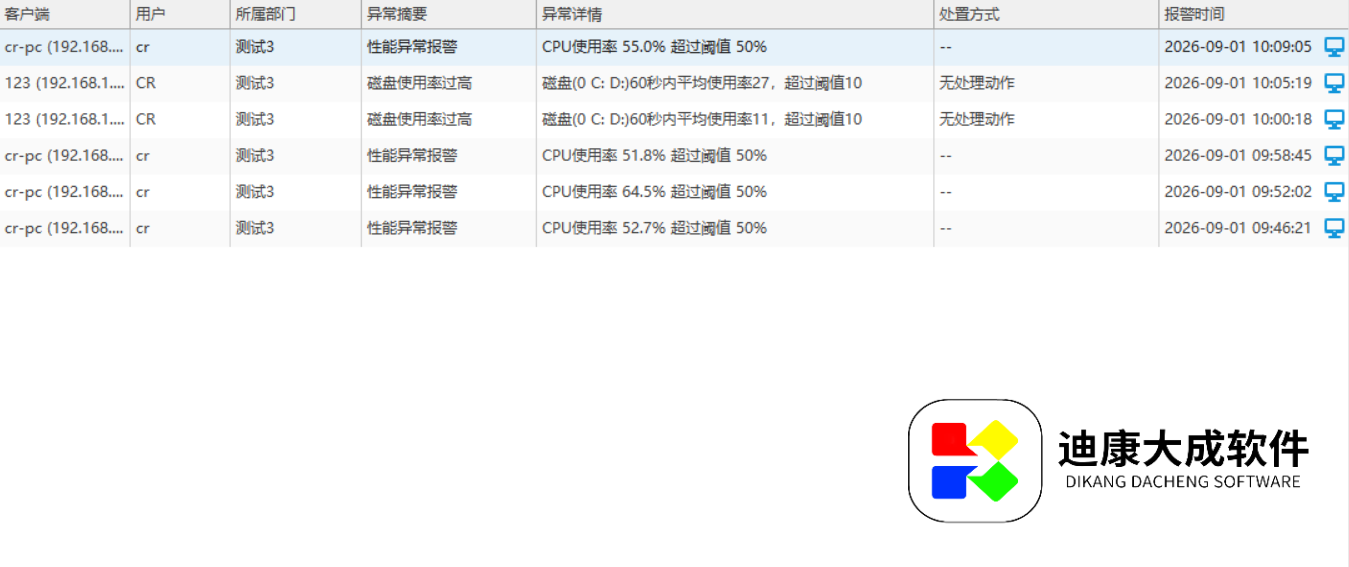
5. 终端运行状态预警:
对磁盘空间、CPU、内存、IO以及网络流量等运行指标进行监测。当相关指标超过设置的范围时,可以产生相应提醒,帮助管理员及时了解终端运行状态。