基于迪康端点安全一体化管理系统的 AI 工具使用审计实战
一、项目背景
公司里大家都在用 AI:写东西用豆包、问答用千问、写代码用 Deepseek,还有元宝、Mimo。效率确实高了,但也带来了一个让我们头疼的问题——有人把合同、图纸、源码直接复制进 AI 对话框,问完就走,公司完全不知道。
这些内容一旦提交给 AI,就等于出了公司的边界,事后想查都查不到。
这次我们基于迪康端点安全一体化管理系统(原迪康 Defender),把员工对 AI 工具的使用审计起来,目标是:谁用了什么 AI、粘贴了什么、有没有外发,全都能查、能拦、能追溯。 这篇把落地过程记录下来。
二、整体思路
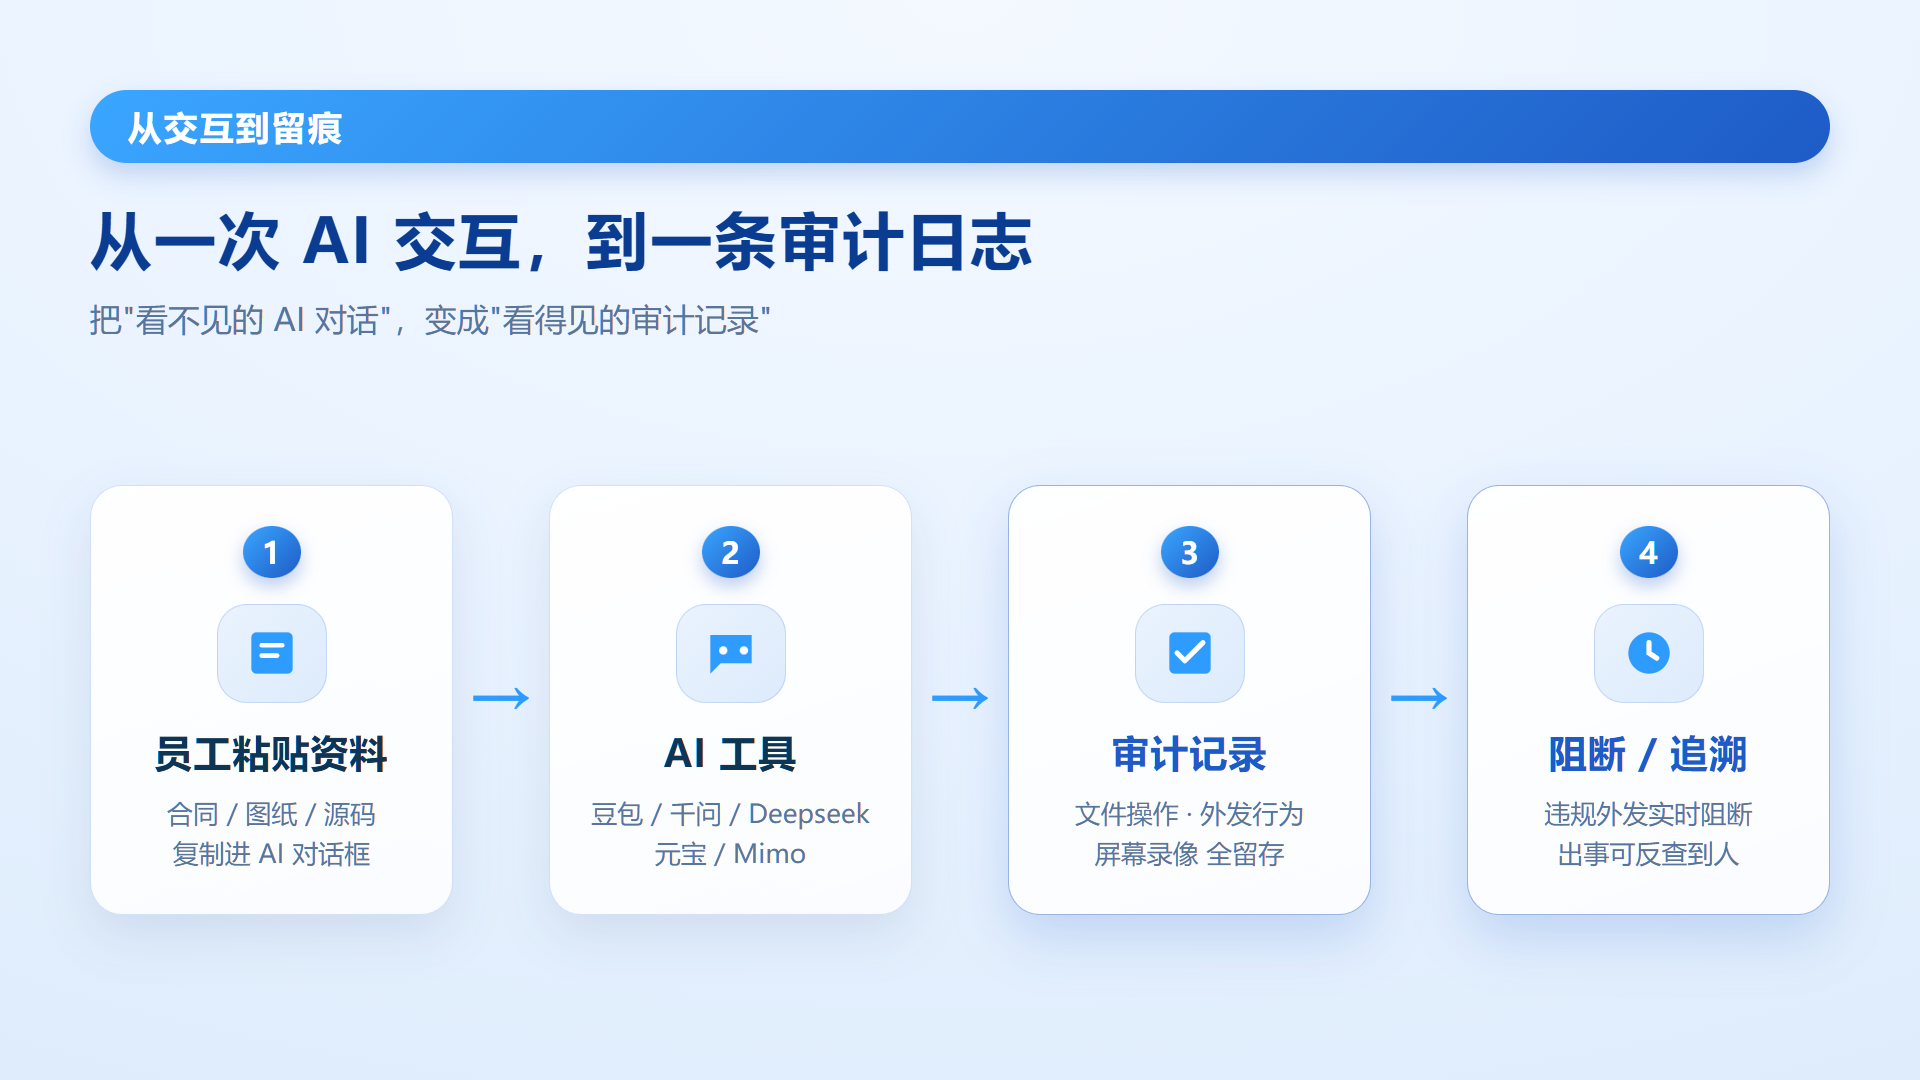
把一次 AI 交互到一条审计记录拆成四步:
资料粘贴:敏感资料进入 AI 对话框;
模型调用:使用具体 AI 工具处理;
审计记录:文件操作、外发行为、屏幕过程留存;
阻断追溯:违规外发实时阻断,事后查到人。
三、落地过程
第一步:识别资料粘贴
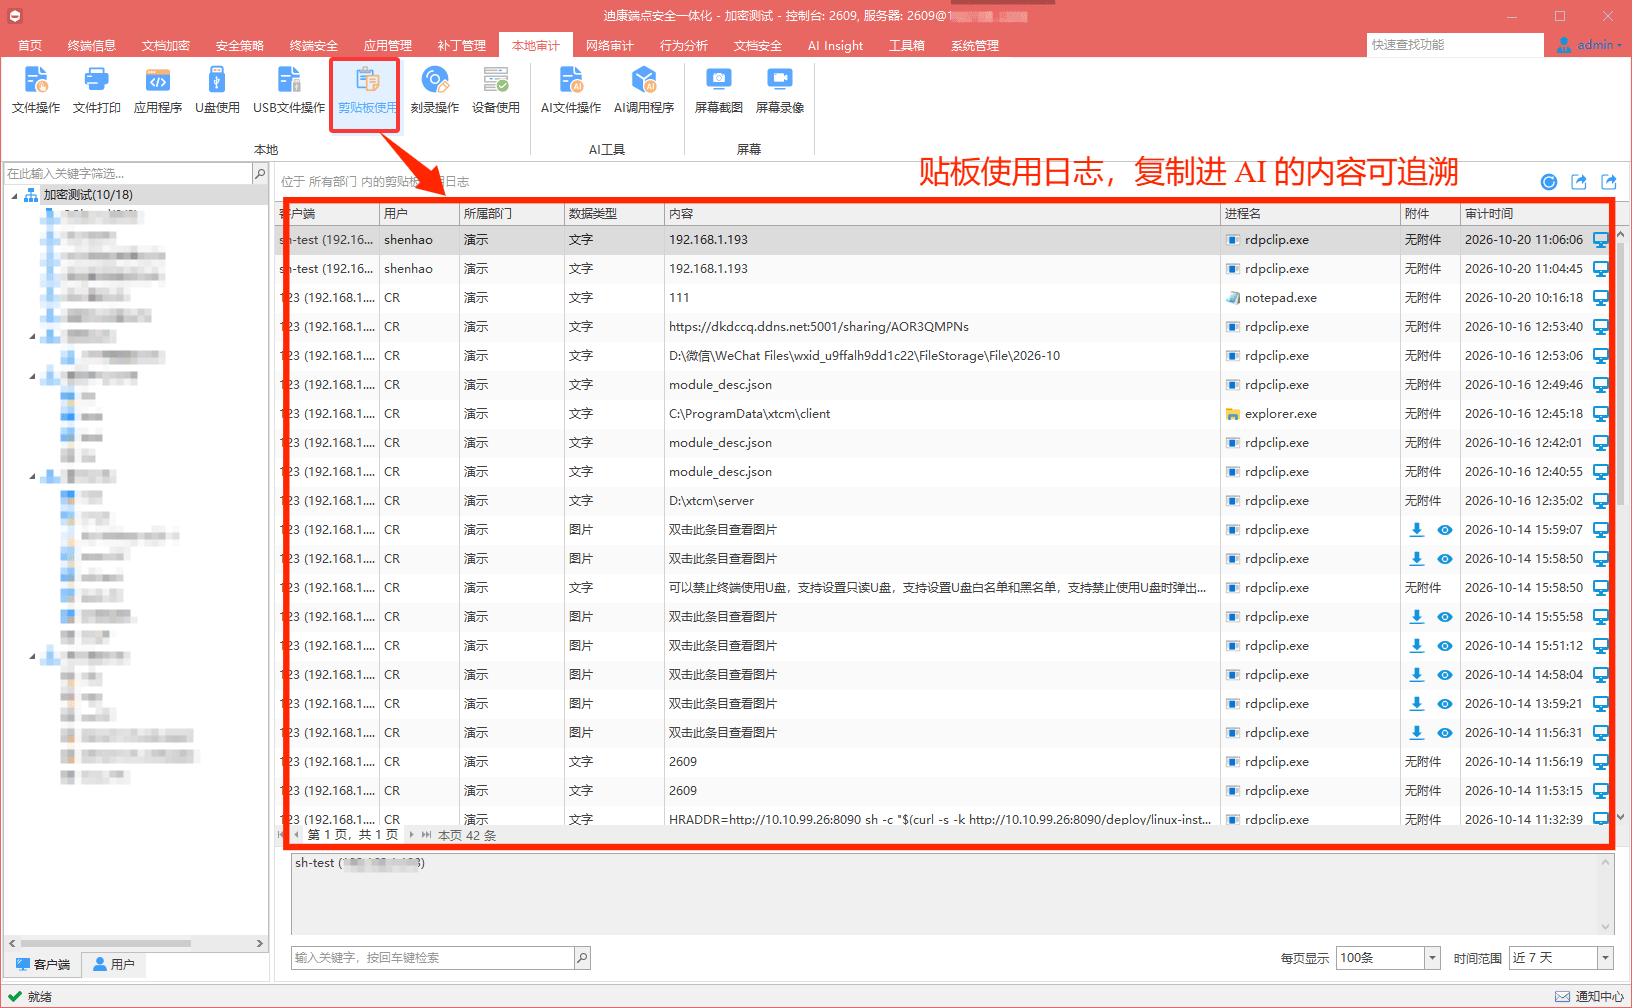
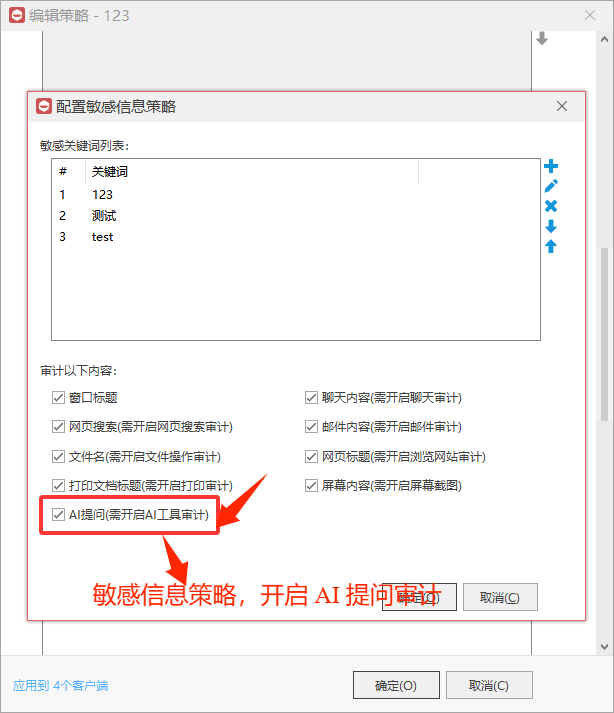
迪康端点安全一体化管理系统的终端代理识别 AI 对话窗口,监控剪贴板粘贴和文件拖入,对合同、图纸、源码等敏感内容做标记,记录输入来源。
第二步:识别 AI 工具
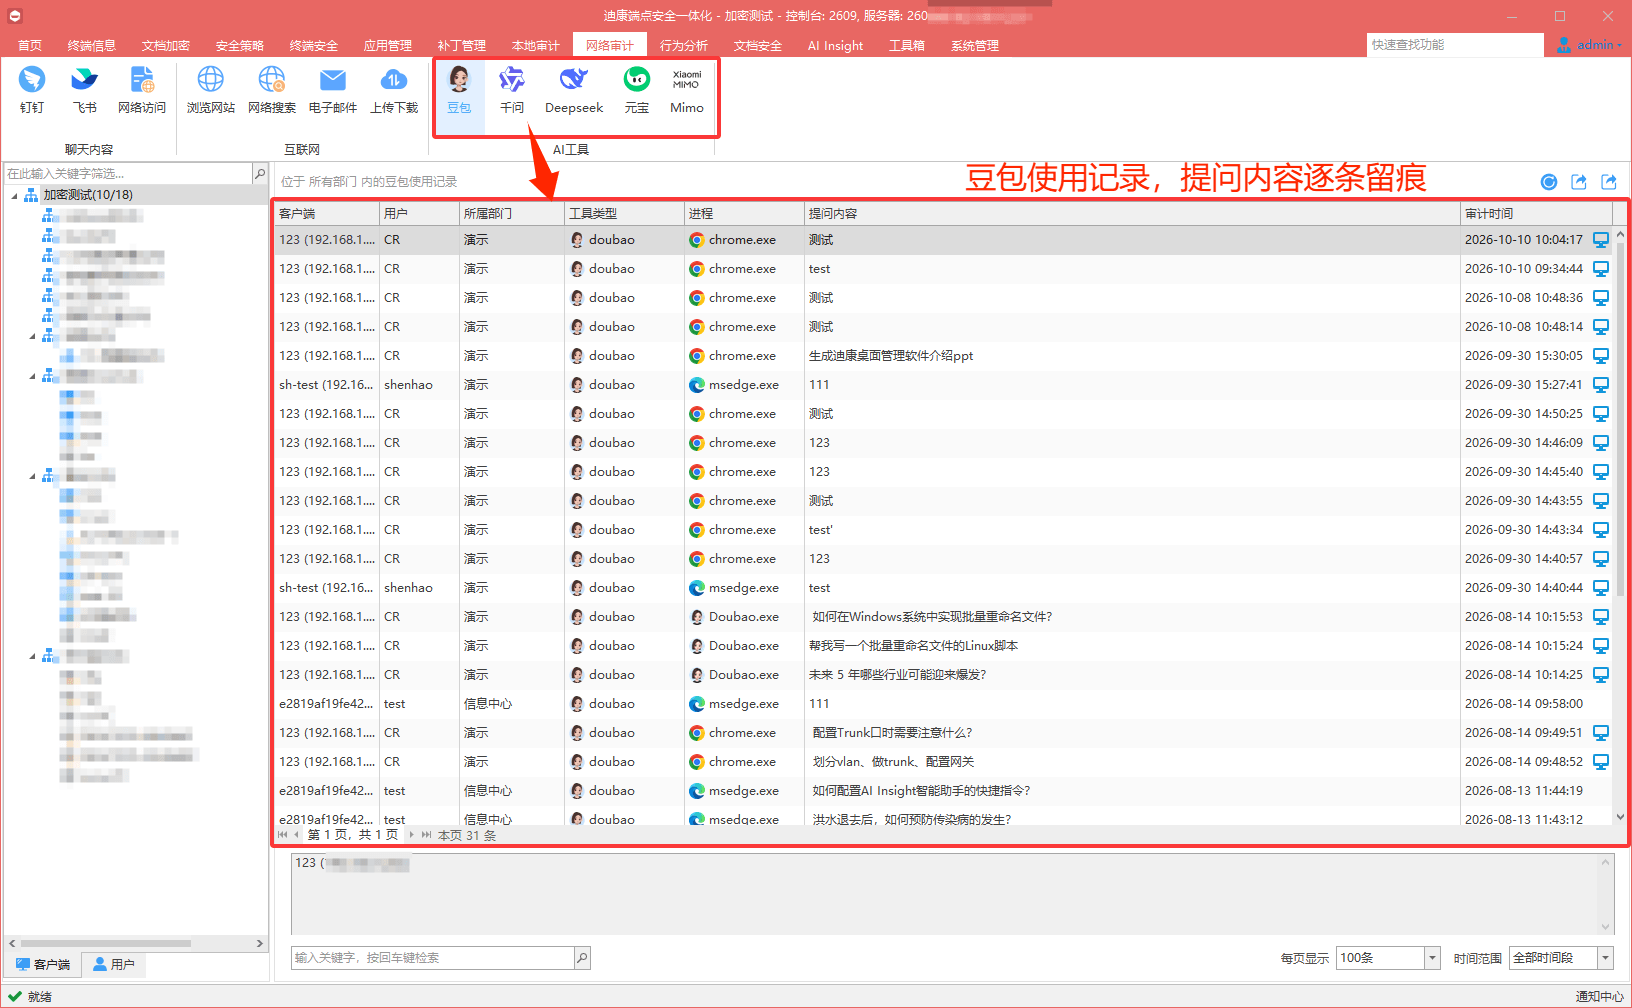
按进程和窗口识别豆包、千问、Deepseek、元宝、Mimo,不同产品的会话分开记录,同时记录工具对本地程序的调用。
第三步:生成审计记录
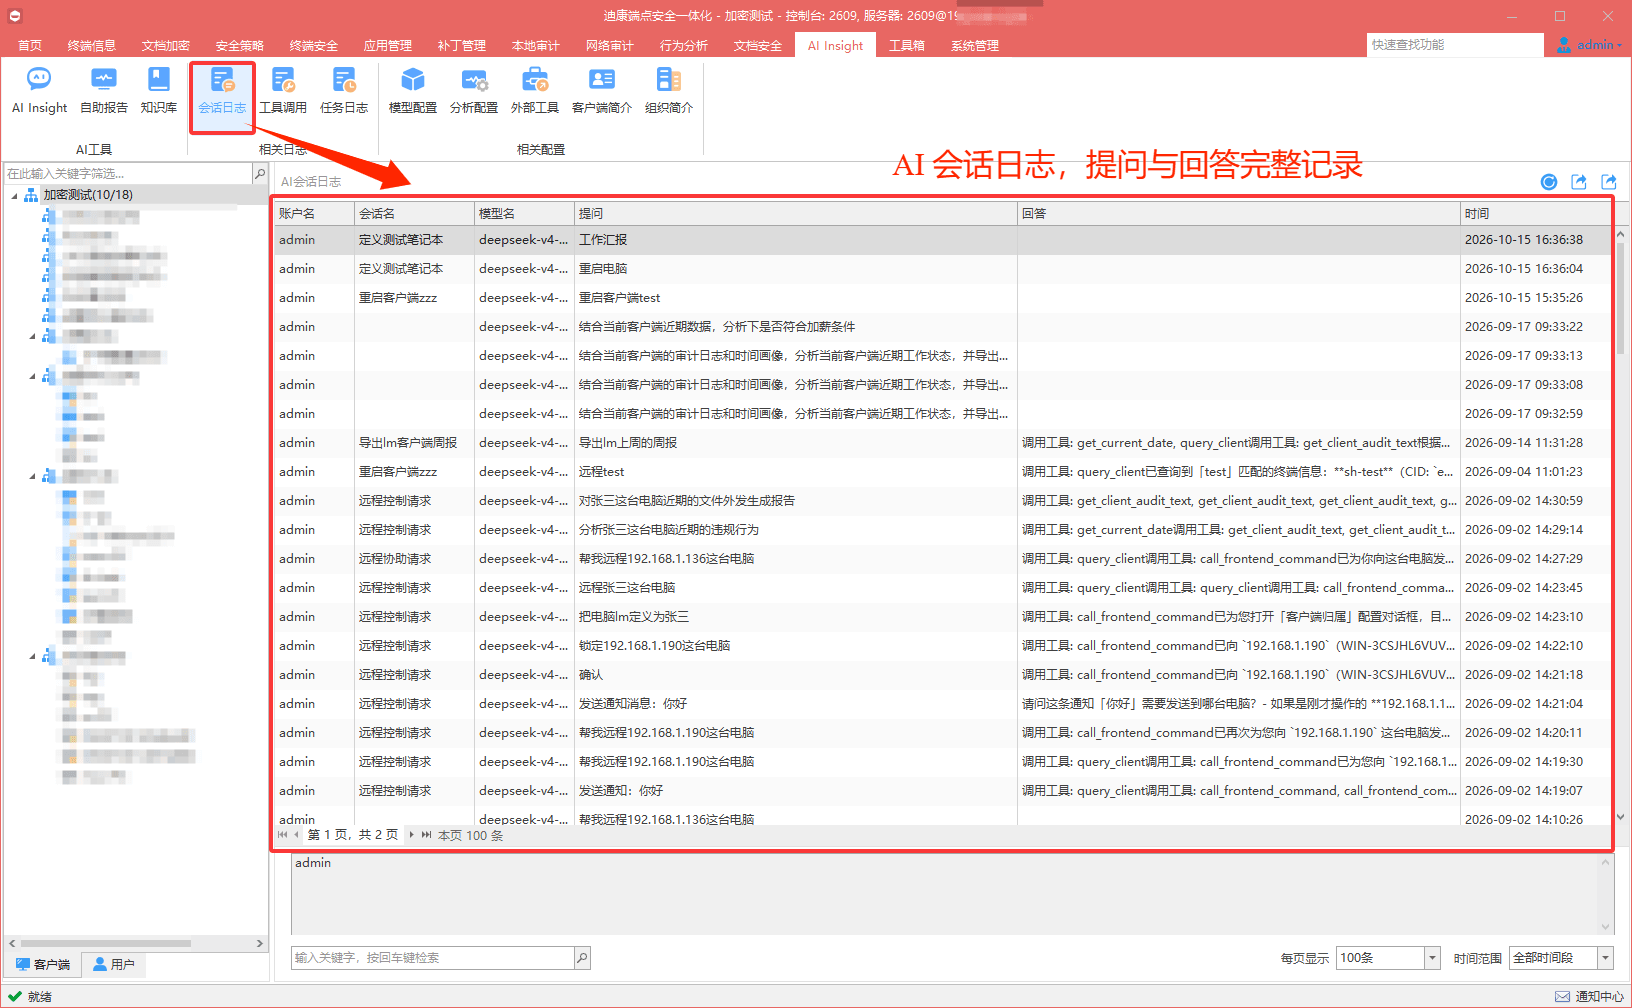
每次 AI 交互都记录终端、使用人、工具、时间、会话和关联文件操作,关键操作配合屏幕记录,日志按会话归集。
第四步:外发阻断与追溯
检测到通过 AI 外发敏感内容时实时阻断,记录阻断行为,事后可按人、按工具、按时间检索,追溯到具体责任人。
四、工具承载
整个方案都在迪康端点安全一体化管理系统上完成,AI 工具审计复用终端代理,按产品识别和归类,策略统一在管理端配置下发,存量环境授权升级即可启用,无需额外部署服务器。
五、实施过程
先盘点企业实际在用的 AI 工具,按产品开启审计;
重点监控敏感资料粘贴和外发行为;
阻断策略先观察、后强制,避免误拦;
上线后按工具使用和阻断记录优化识别规则。
六、实施效果
迪康端点安全一体化管理系统上线后:
豆包、千问、Deepseek、元宝、Mimo 等工具的使用全部可查;
粘贴了什么文件、做了什么操作全留痕;
违规外发实时阻断,出事能反查到人;
把"看不见的 AI 对话"变成了"看得见的审计记录"。
总结
AI 工具审计的核心,是把 AI 场景下的数据流向管起来。基于迪康端点安全一体化管理系统的资料粘贴识别、模型调用区分、审计记录、外发阻断和行为追溯,可以让员工正常用 AI 提效,同时守住敏感数据的边界。落地时建议先盘点工具、分产品审计,阻断先观察后强制,最后用日志持续巩固。