基于迪康端点安全一体化管理系统的文件进出全链路加密实战:下载、落地、外发管控
一、项目背景
公司日常办公离不开文件下载和外发:员工从网盘、网页、邮箱下载资料,又通过微信、邮件把文件发给客户、合作方。但这一进一出之间,文件其实是失控的——下载到哪、发给谁,企业完全掌握不了。
之前我们已经上线了透明加密,解决了文件"存好"的问题,但下载和外发两个口子还是漏的:员工从外部下载的文件没加密,文件通过个人渠道随手就能发出去。
这次我们基于迪康端点安全一体化管理系统(原迪康 Defender),把文件从下载到外发的全链路管起来,目标是:下载进来自动加密、外发必须受控。 这篇把落地过程记录下来。
二、全链路管控的整体思路
把文件进出路径拆成五个环节,每个环节都有对应手段:
下载入口:加密网关对网页、网盘下载加解密;
落地加密:文件下载到指定目录自动加密;
内部受控:文件在内部正常使用、保持加密;
外发阻断:非授权渠道外发自动拦截;
受控外发:审批后用外发文件包发送。
三、落地过程
第一步:下载入口管控
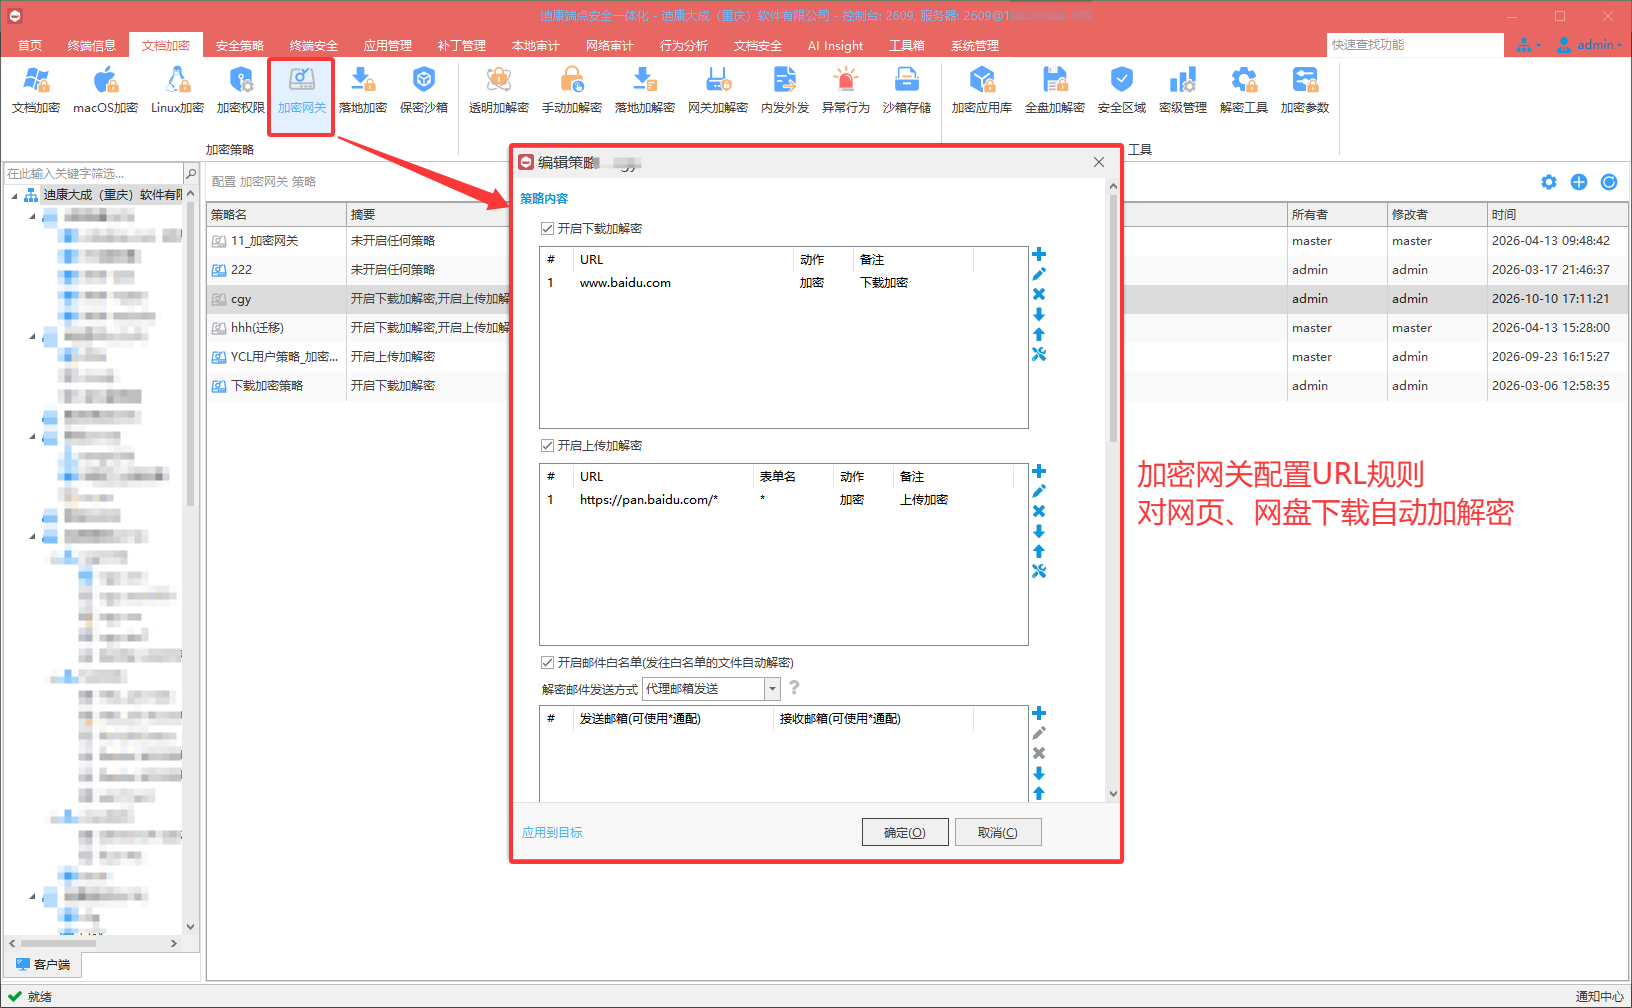
通过迪康端点安全一体化管理系统的加密网关,配置 HTTP/HTTPS 下载加解密规则,支持通配符匹配 URL。网盘、企业系统等指定来源的下载按规则自动加解密,可信来源自动解密,文件在进入终端的那一刻就被纳入管控。
第二步:落地加密
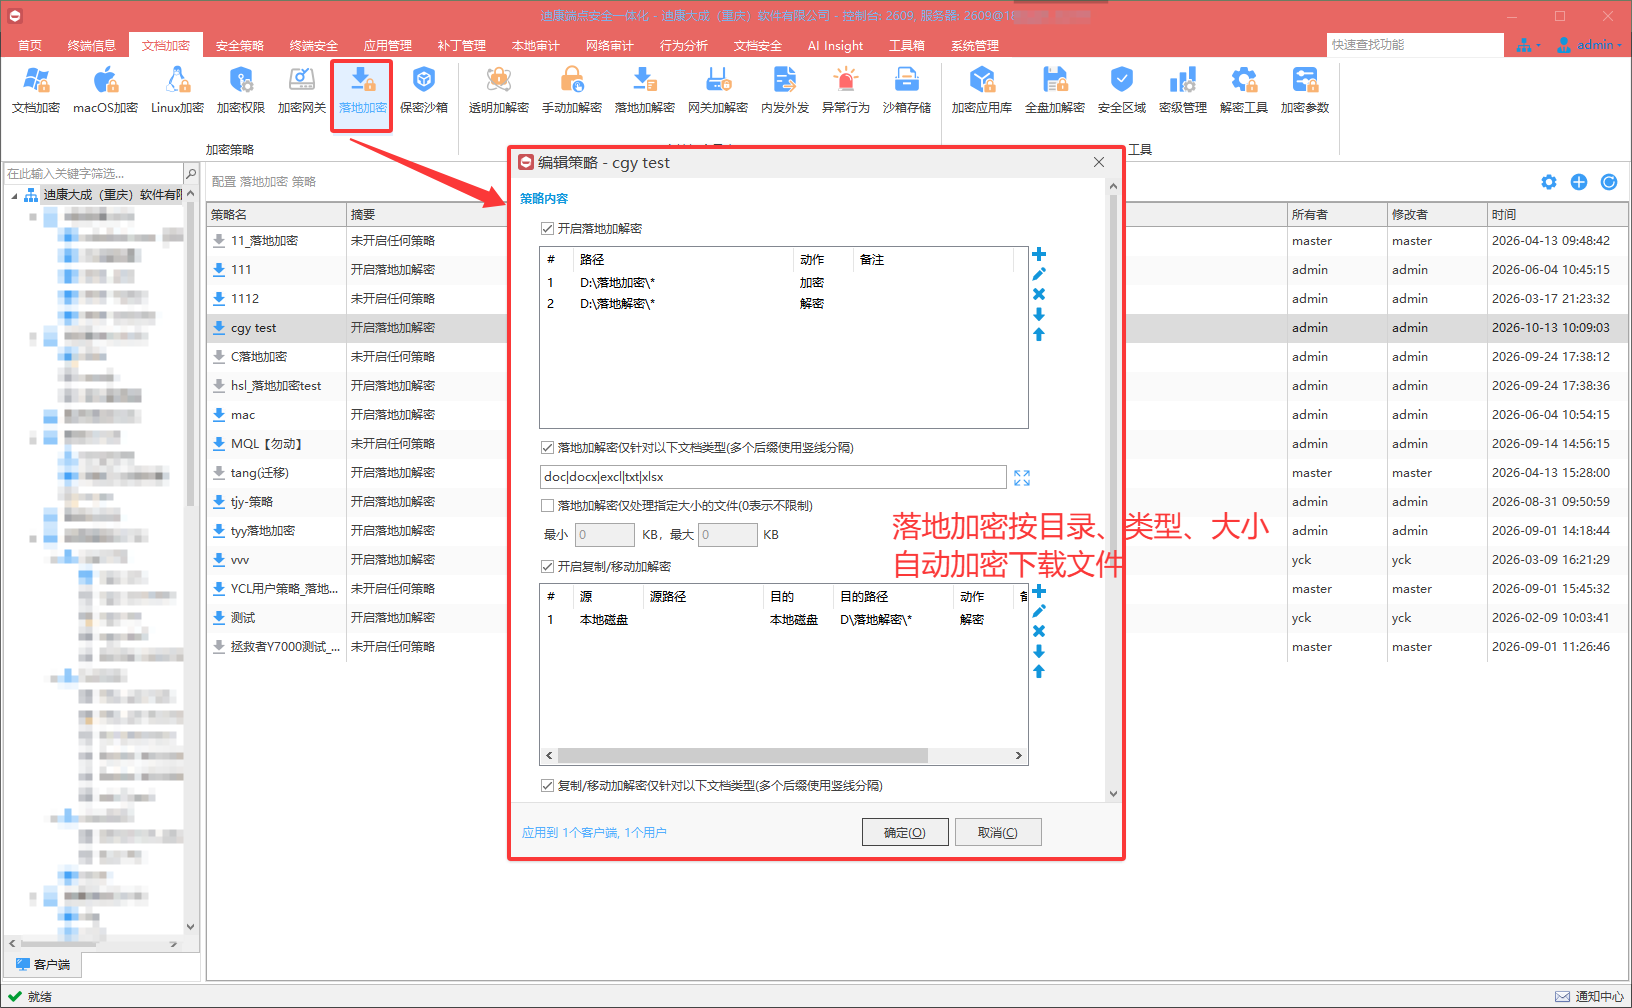
开启落地加密策略后,从网站下载到指定目录的文件自动加密。可以按文件类型、大小限制范围,避免对无关文件加密;落地加密默认忽略沙箱盘符。员工下载动作不变,文件落地后已是密文。
第三步:内部受控
文件在内部受控应用中打开自动解密,员工使用几乎无感;流转、复制时保持加密,不会因为多次拷贝而解密;不同终端、密级的访问按权限控制。
第四步:外发阻断
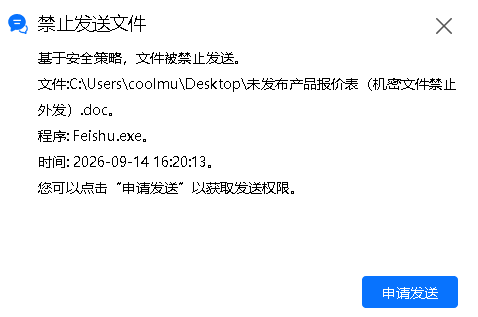
文件通过聊天软件、个人邮箱、网盘等非授权渠道外发时自动拦截;对复制、另存、截屏等绕过尝试也有管控;阻断行为完整记录。
第五步:受控外发
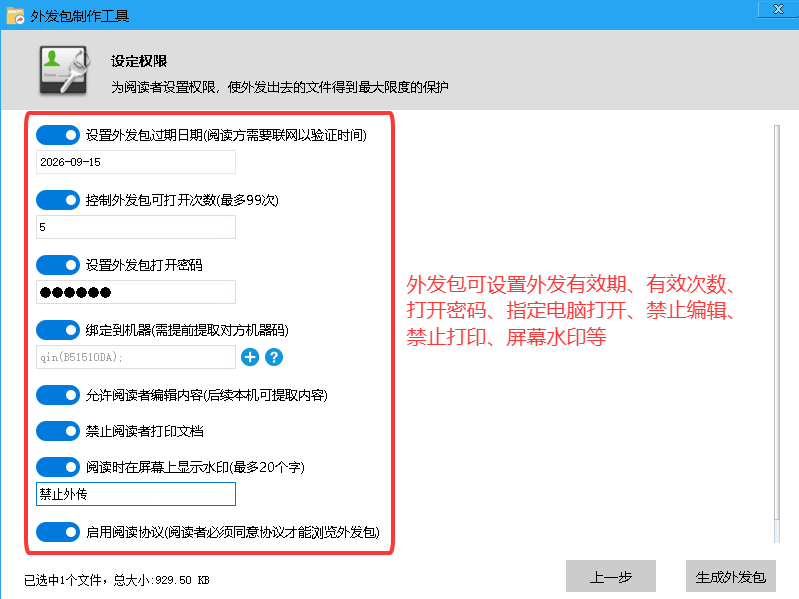
确需外发的文件走审批、制作外发文件包,可限制指定电脑打开、有效期、次数、密码和水印,控制打印、复制、截图,防止二次传播。
四、工具承载
整个全链路管控都在迪康端点安全一体化管理系统上完成,加密网关、落地加密、外发阻断和外发文件包共用一套终端代理,策略统一在管理端配置下发,和之前的透明加密、终端管理无缝衔接,覆盖 Windows、macOS、信创、Linux 环境。
五、实施过程
先梳理文件下载的主要来源和外发的主要渠道,针对性配置规则;
在下载和外发频繁的部门试点,验证策略和兼容性;
确认无问题后分批推广;
上线后定期查看外发阻断和落地加密日志,持续优化。
六、实施效果
迪康端点安全一体化管理系统的全链路管控上线后,文件进出的保护方式发生了根本变化:
下载文件落地即为密文,外部文件进入企业即被纳入管控;
非授权外发被有效阻断,文件无法随手发出去;
合规外发通过审批和受控文件包,权限和期限清晰;
下载、外发全程有日志,企业第一次掌握了文件流向。
总结
文件安全不只是"存好",更要管住"怎么进来、怎么出去"。基于迪康端点安全一体化管理系统的加密网关、落地加密、外发阻断和受控外发,可以把文件从下载到外发的全链路管起来,让文件"下载即加密、外发必受控"。落地时建议先梳理来源和渠道、试点验证,再分批推广,最后用日志审计持续巩固。