迪康Defender网络准入控制系统落地实战:部署、配置与问题排查记录
一、项目背景
上个月接手一个单位的内网改造项目。现场情况很典型:办公网和生产网两套网络,终端大概四百台,有电脑、打印机、摄像头、门禁控制器,还有一批常年不归位的笔记本。之前的网络几乎是"敞开"的——员工自己拉路由器、改 IP、插笔记本的现象都有,摄像头还出过一次被外部扫描的事件。
单位的要求很直接:非本单位设备不能进网,装了客户端且合规的终端正常上网,摄像头这类没法装客户端的设备也要管住,出了问题能查到是哪台设备、哪个端口。
二、部署过程
设备采用旁路方式接在核心交换机旁,按网口职责接入:
管理口接管理网段,之后管理员远程登录都走它;
镜像口接核心交换机镜像口,用于被动扫描和镜像准入;
TRUNK 口接核心交换机 TRUNK 口,获取全网 MAC 地址;
初始配置口只在首次配置时用,配完管理口就切走了。
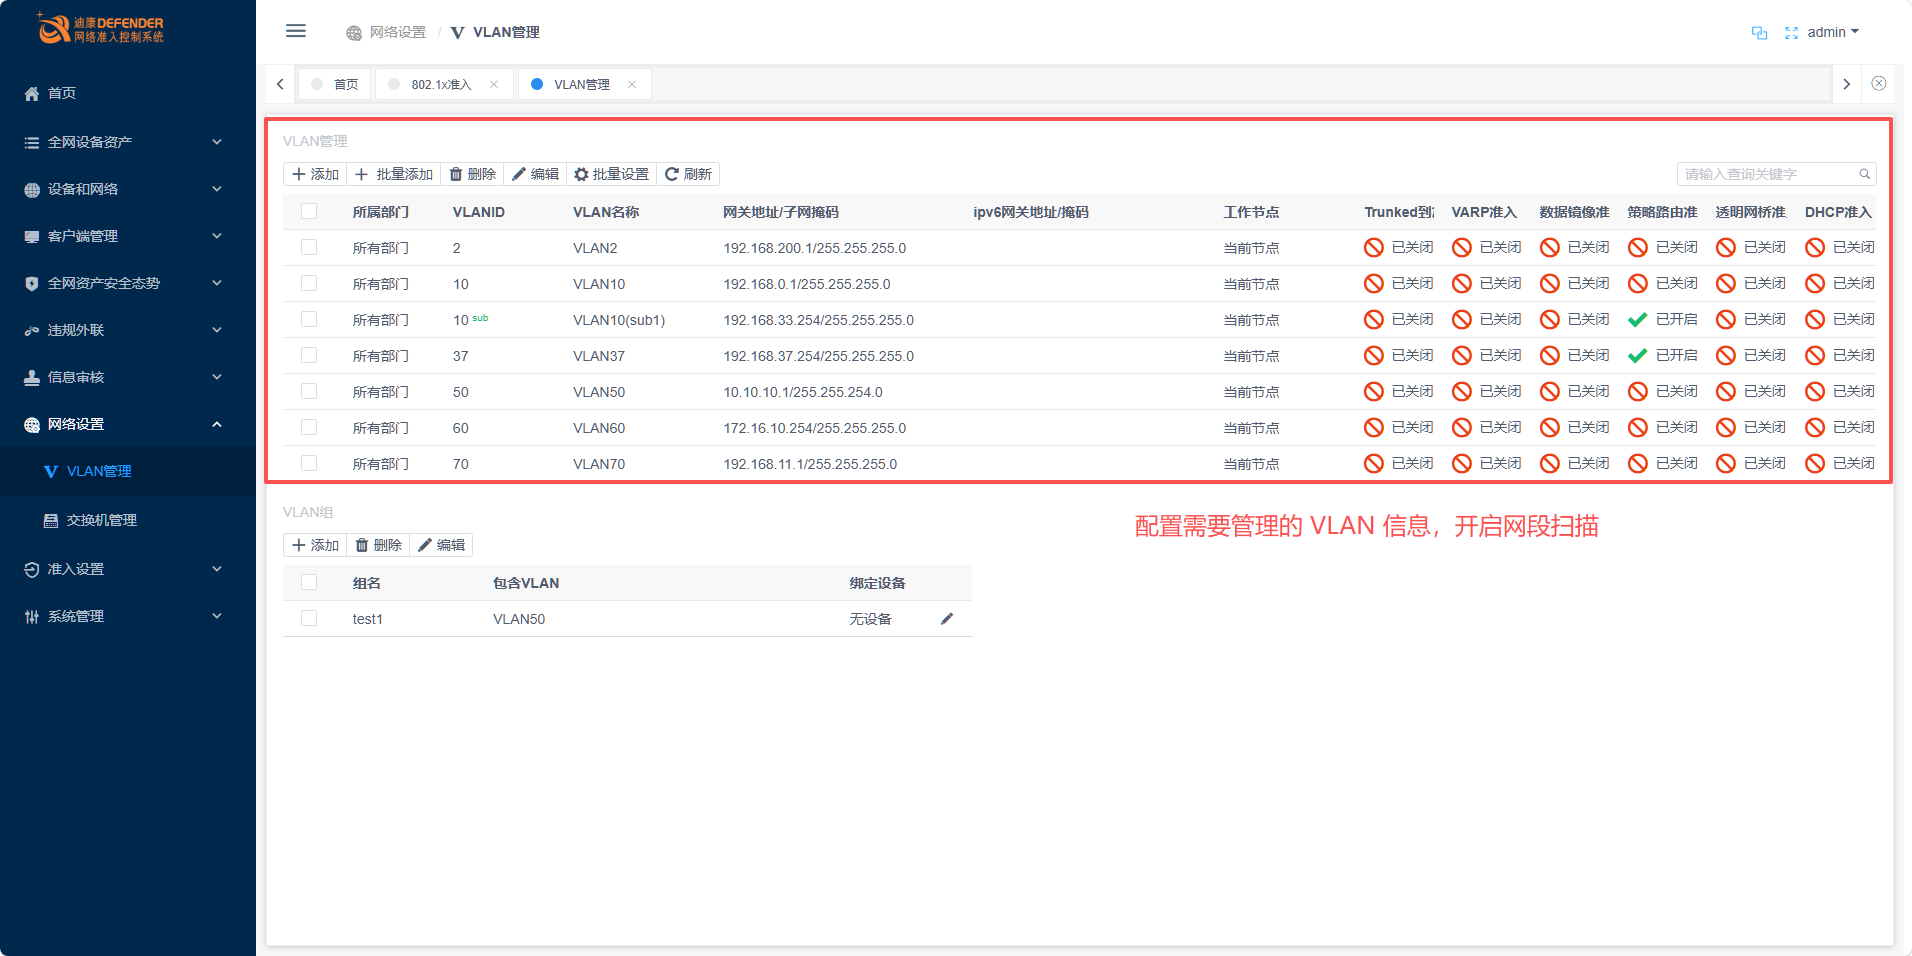
登录后先把网络区域的 IP、子网掩码、网关配好,然后在设备上添加需要管理的 VLAN,开启网段扫描。这一步很关键——不把 VLAN 加进去,后面的资产发现就是空的。接着做 SNMP 配置,把核心交换机和几台汇聚交换机纳管进来,交换机面板、端口状态、ARP 表都能看到了,资产识别精度明显提升。
三、准入策略配置
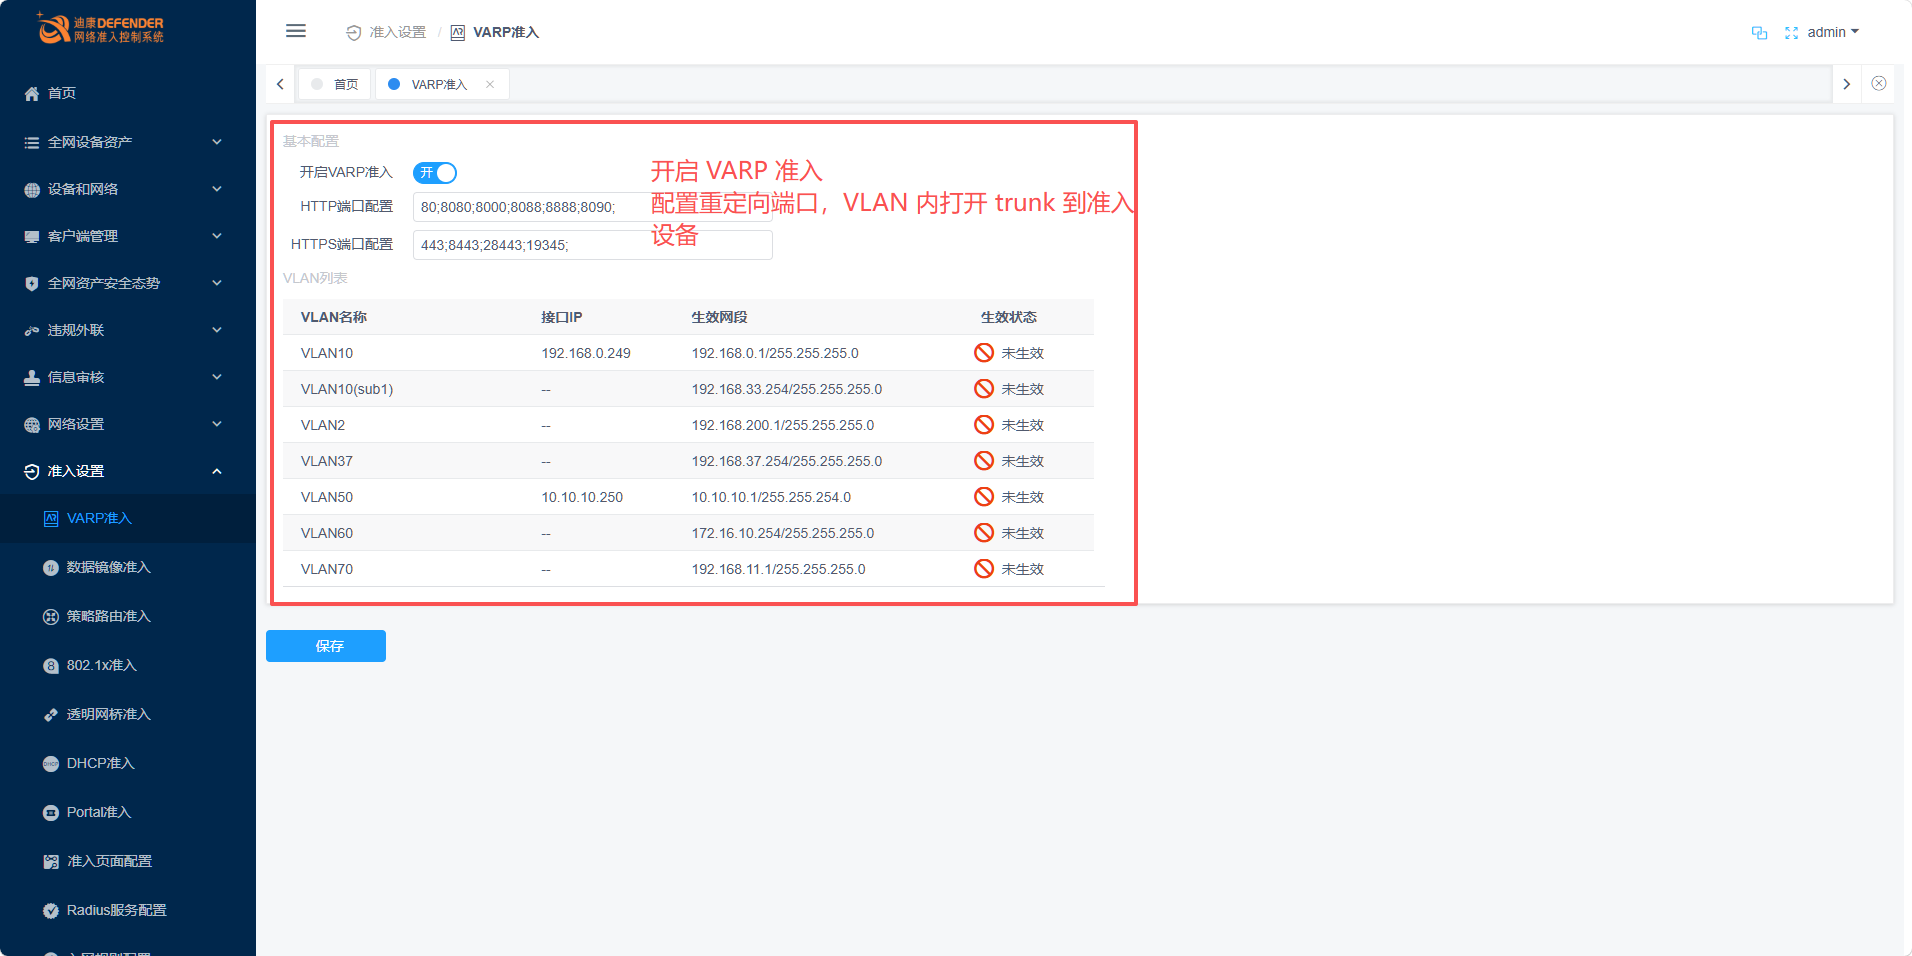
这个环境是典型的"交换网 + 静态 IP",所以主准入方式选了 VARP,配合 SNMP 做资产识别。终端侧统一安装准入客户端,走 802.1X 认证。
规则按三级配:
默认入网规则:办公终端"允许入网",但要过客户端安检;
VLAN 入网规则:访客所在的 VLAN 设"拒绝入网",来宾账号入网后只能访问来宾区域;
自定义入网规则:对几台测试服务器单独"允许入网",避免被默认规则误伤。
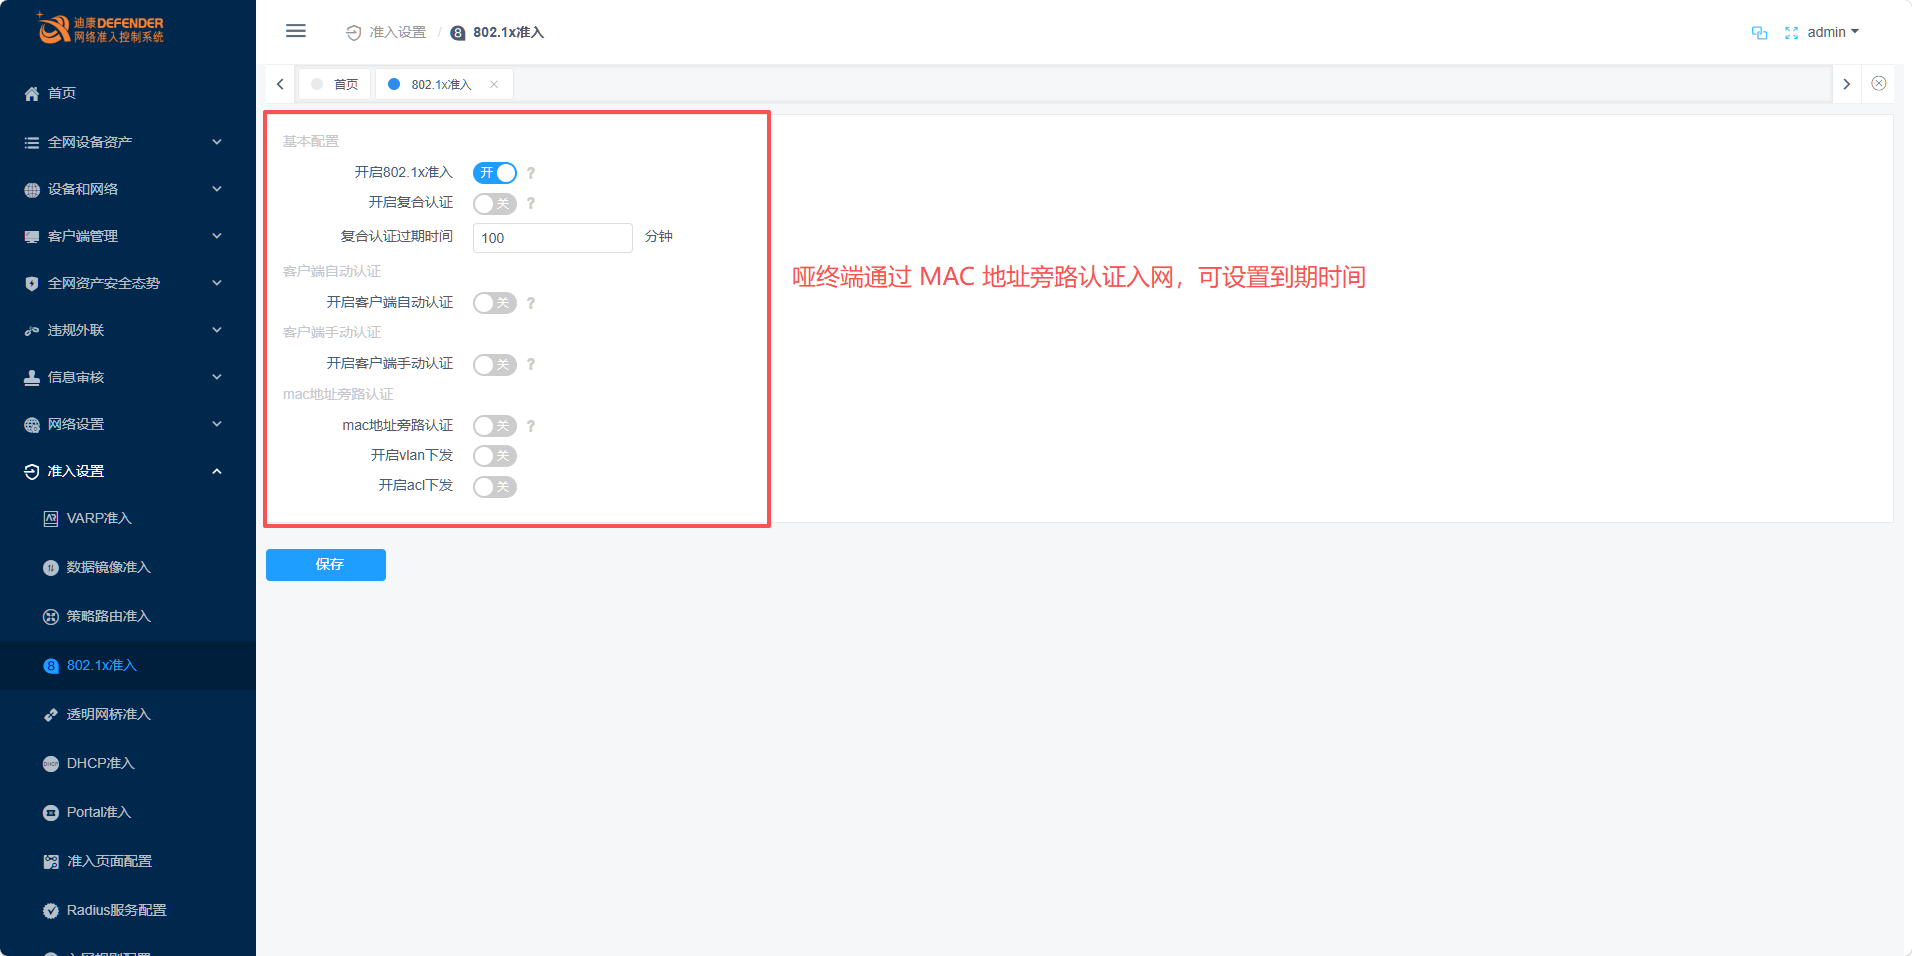
摄像头、门禁这类哑终端没法装客户端,走 MAC 旁路认证,批量添加到白名单里并设置到期时间。打印机也按这个方式处理。
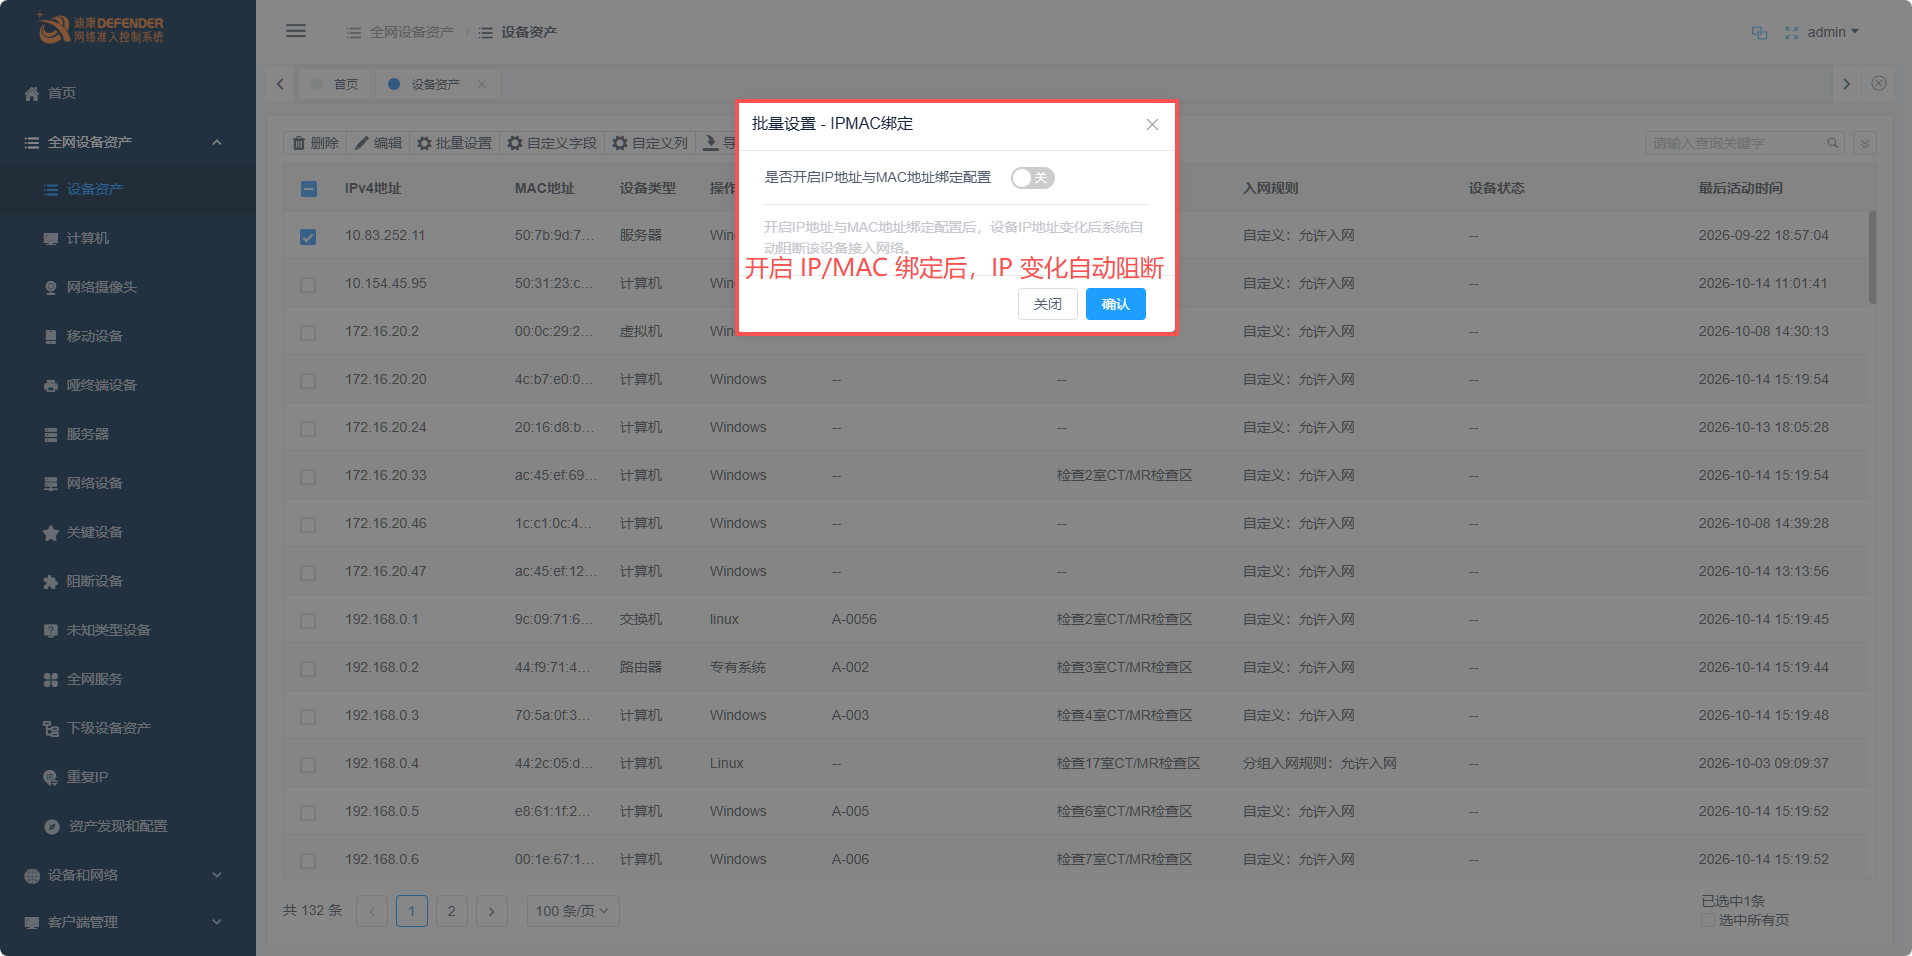
另外开了两项绑定策略:办公终端开 IP/MAC 绑定,防止有人改 IP 绕过管控;关键设备做了标记并开启异常离线监测,财务服务器和数据库服务器在名单里。
四、排查记录(重点)
项目里踩了几个坑,都值得记下来:
问题一:镜像口看不到设备。
现象:镜像准入开启后,设备列表里一直没数据。排查发现是 VLAN 没加全,只加了办公网的 VLAN,生产网段的 VLAN 漏了。把生产网段 VLAN 补充进扫描范围后,设备陆续出现。教训:VLAN 清单要和实际网络对齐,漏配等于没扫。
问题二:摄像头频繁掉线。
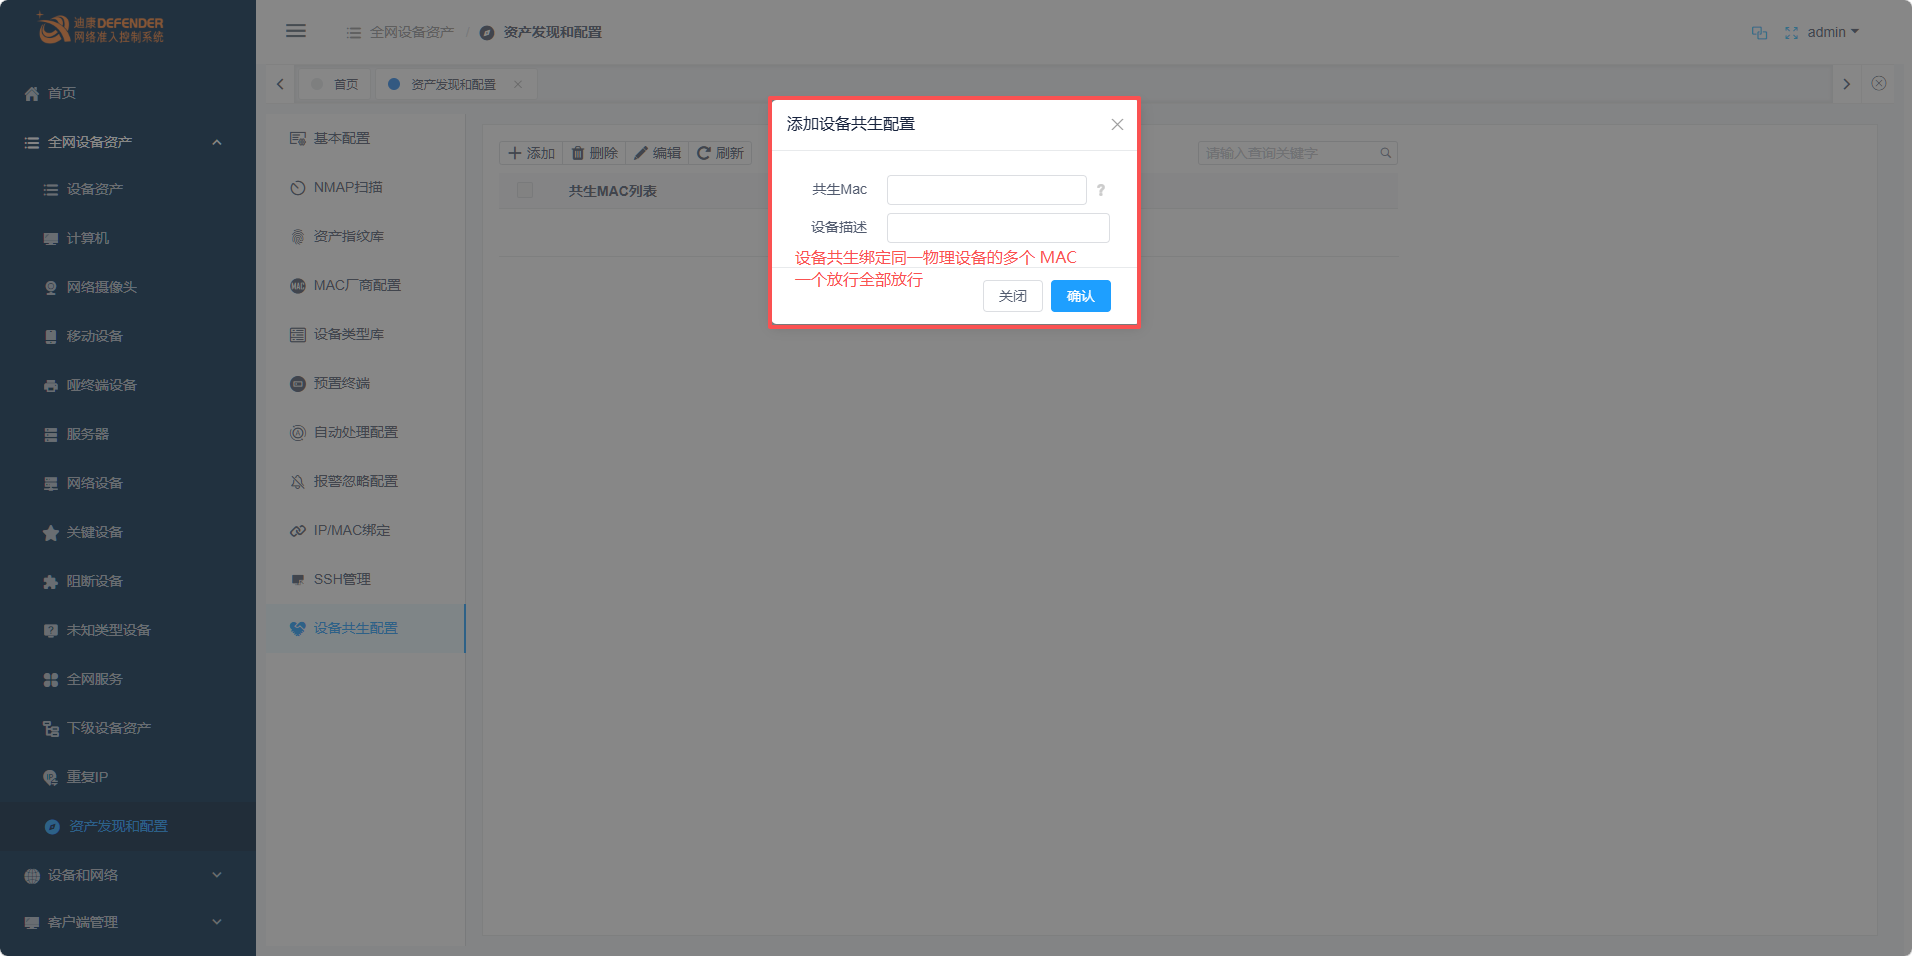
现象:摄像头走 MAC 旁路认证后,隔几天就掉一次线。排查发现部分摄像头是双网卡的,一个网卡被放行、另一个网卡不通就导致业务异常。处理方式是用设备共生功能,把同一物理设备的多个 MAC 绑定,一个网卡放行、其余网卡跟着放行。配置之后摄像头稳定了。
问题三:有人私改 IP 被误伤。
现象:改造后第 2 天,有同事反馈"电脑突然断网"。一查是 IP/MAC 绑定生效——他自己把 IP 改了,系统自动阻断。解释清楚规则后恢复放行。这件事也提醒我们:上线前要留好白名单和申诉通道,绑定策略分批开启,避免影响面过大。
问题四:802.1X 认证排队。
现象:早上 8 点半上班高峰,客户端认证偶发超时。调整了复合认证策略:RADIUS 认证通过后一段时间内将设备 MAC 视为白名单,不需要每次重认证。高峰时段认证压力明显下降。
五、上线效果
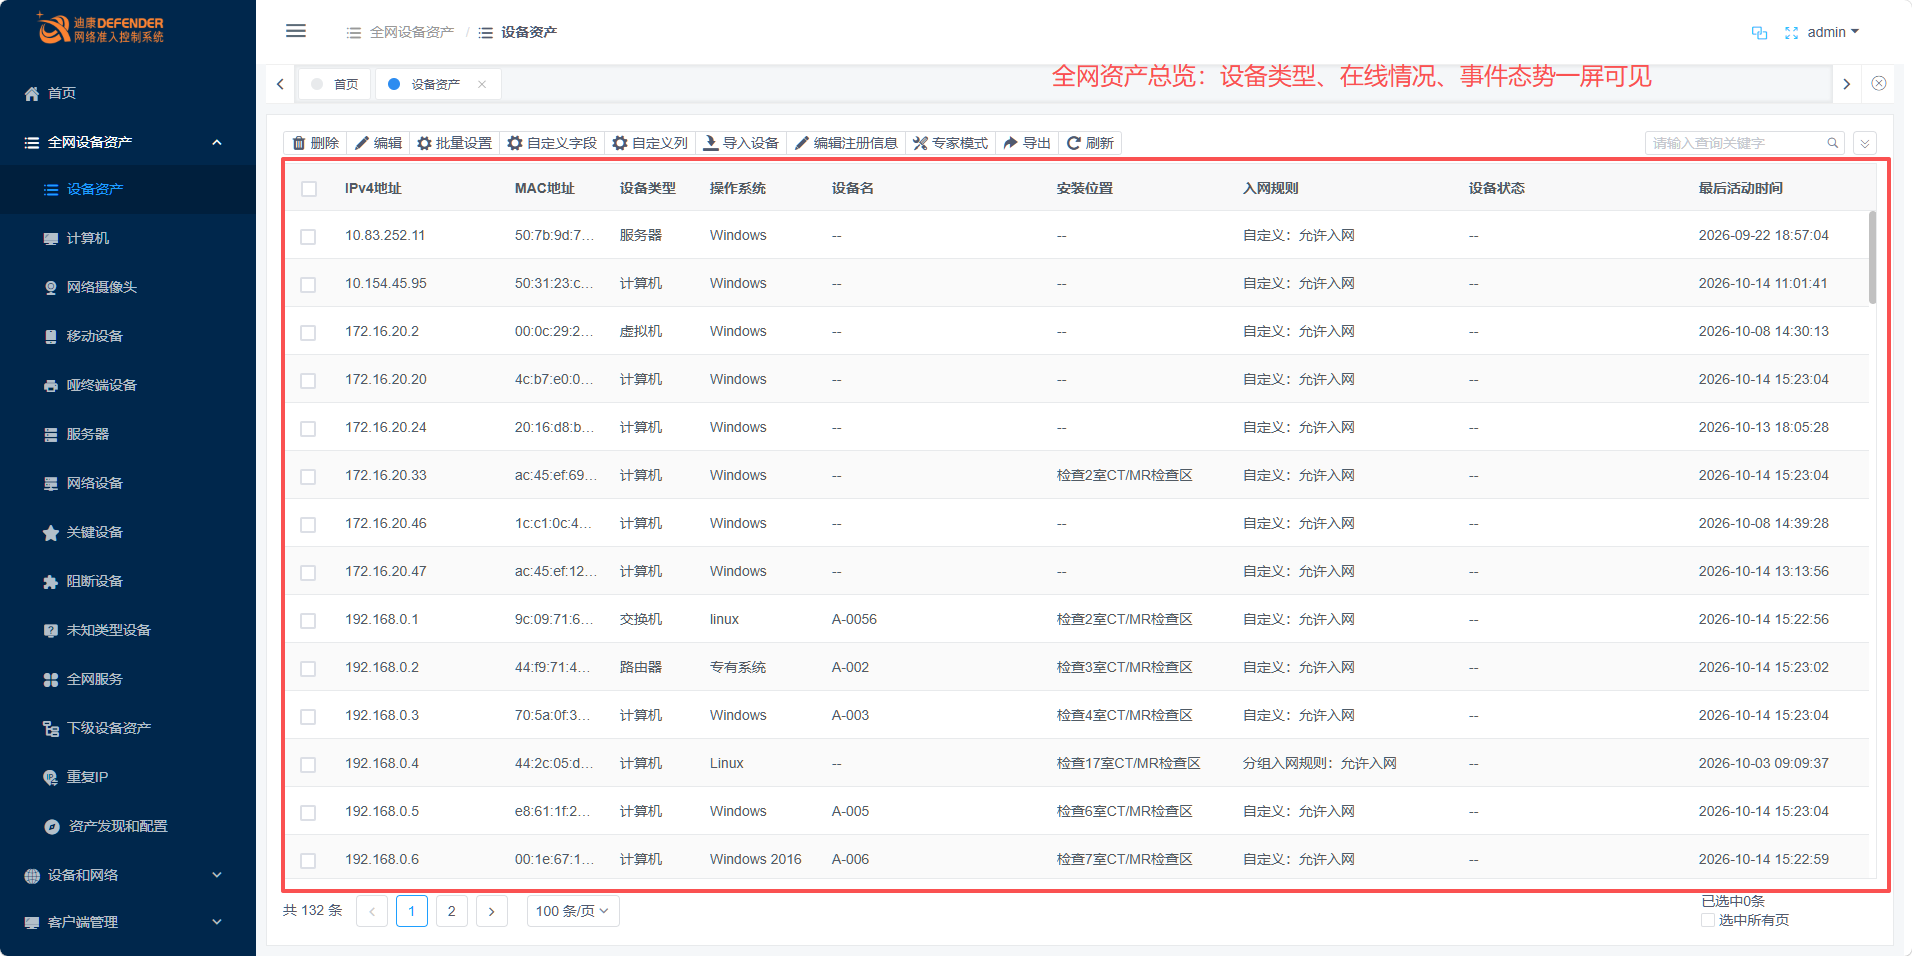
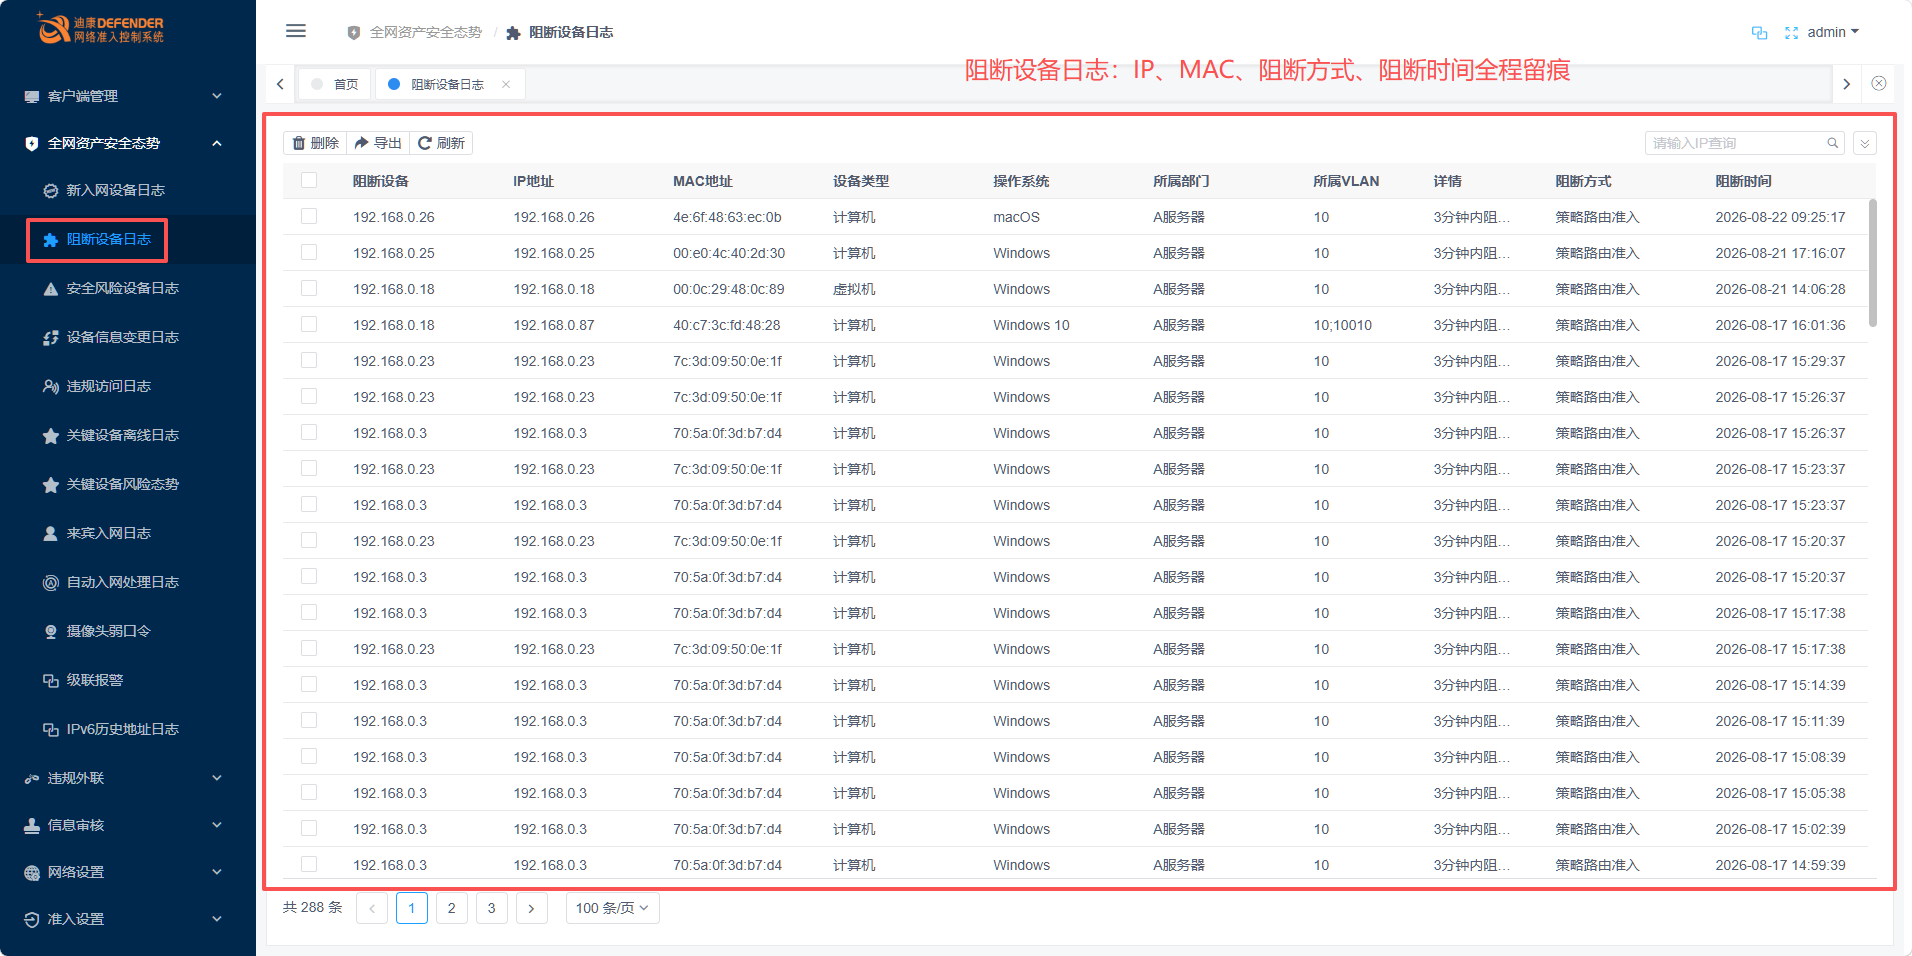
上线一周后:全网资产清单 400+ 台设备分类完整,摄像头、打印机、服务器各归其位;新设备入网自动进"待审批",未注册设备无法访问生产网;违规访问日志和关键设备离线告警每天有专人看,两条风险事件都当天处理完。
这套方案的准入能力来自迪康Defender网络准入控制系统,它把 VARP、802.1X、MAC 旁路、设备共生这些技术整合在一个平台里,一个界面配完,不用拼凑多个系统。
总结
准入落地不算复杂,但细节决定成败:VLAN 要配全、哑终端要用旁路认证、双网卡设备要做设备共生、绑定策略要分批上线。把这几件事做扎实,内网基本就能从"敞开"变成"持证上岗",后续运维省心很多。