深度选型|国内VS国外数据防泄密产品,到底该怎么选?
在政企内网合规、制造业图纸保护、科研院所数据安全场景中,DLP数据防泄密、终端安全管控早已成为刚需。很多企业选型时都会纠结:到底是选功能成熟的国外大牌,还是适配性更强的国产厂商?
今天抛开杀毒EDR类安全产品,纯从文档加密、内网管控、合规审计、信创适配核心维度,拆解国内外主流产品的真实优劣势,帮你精准避坑、高效选型。
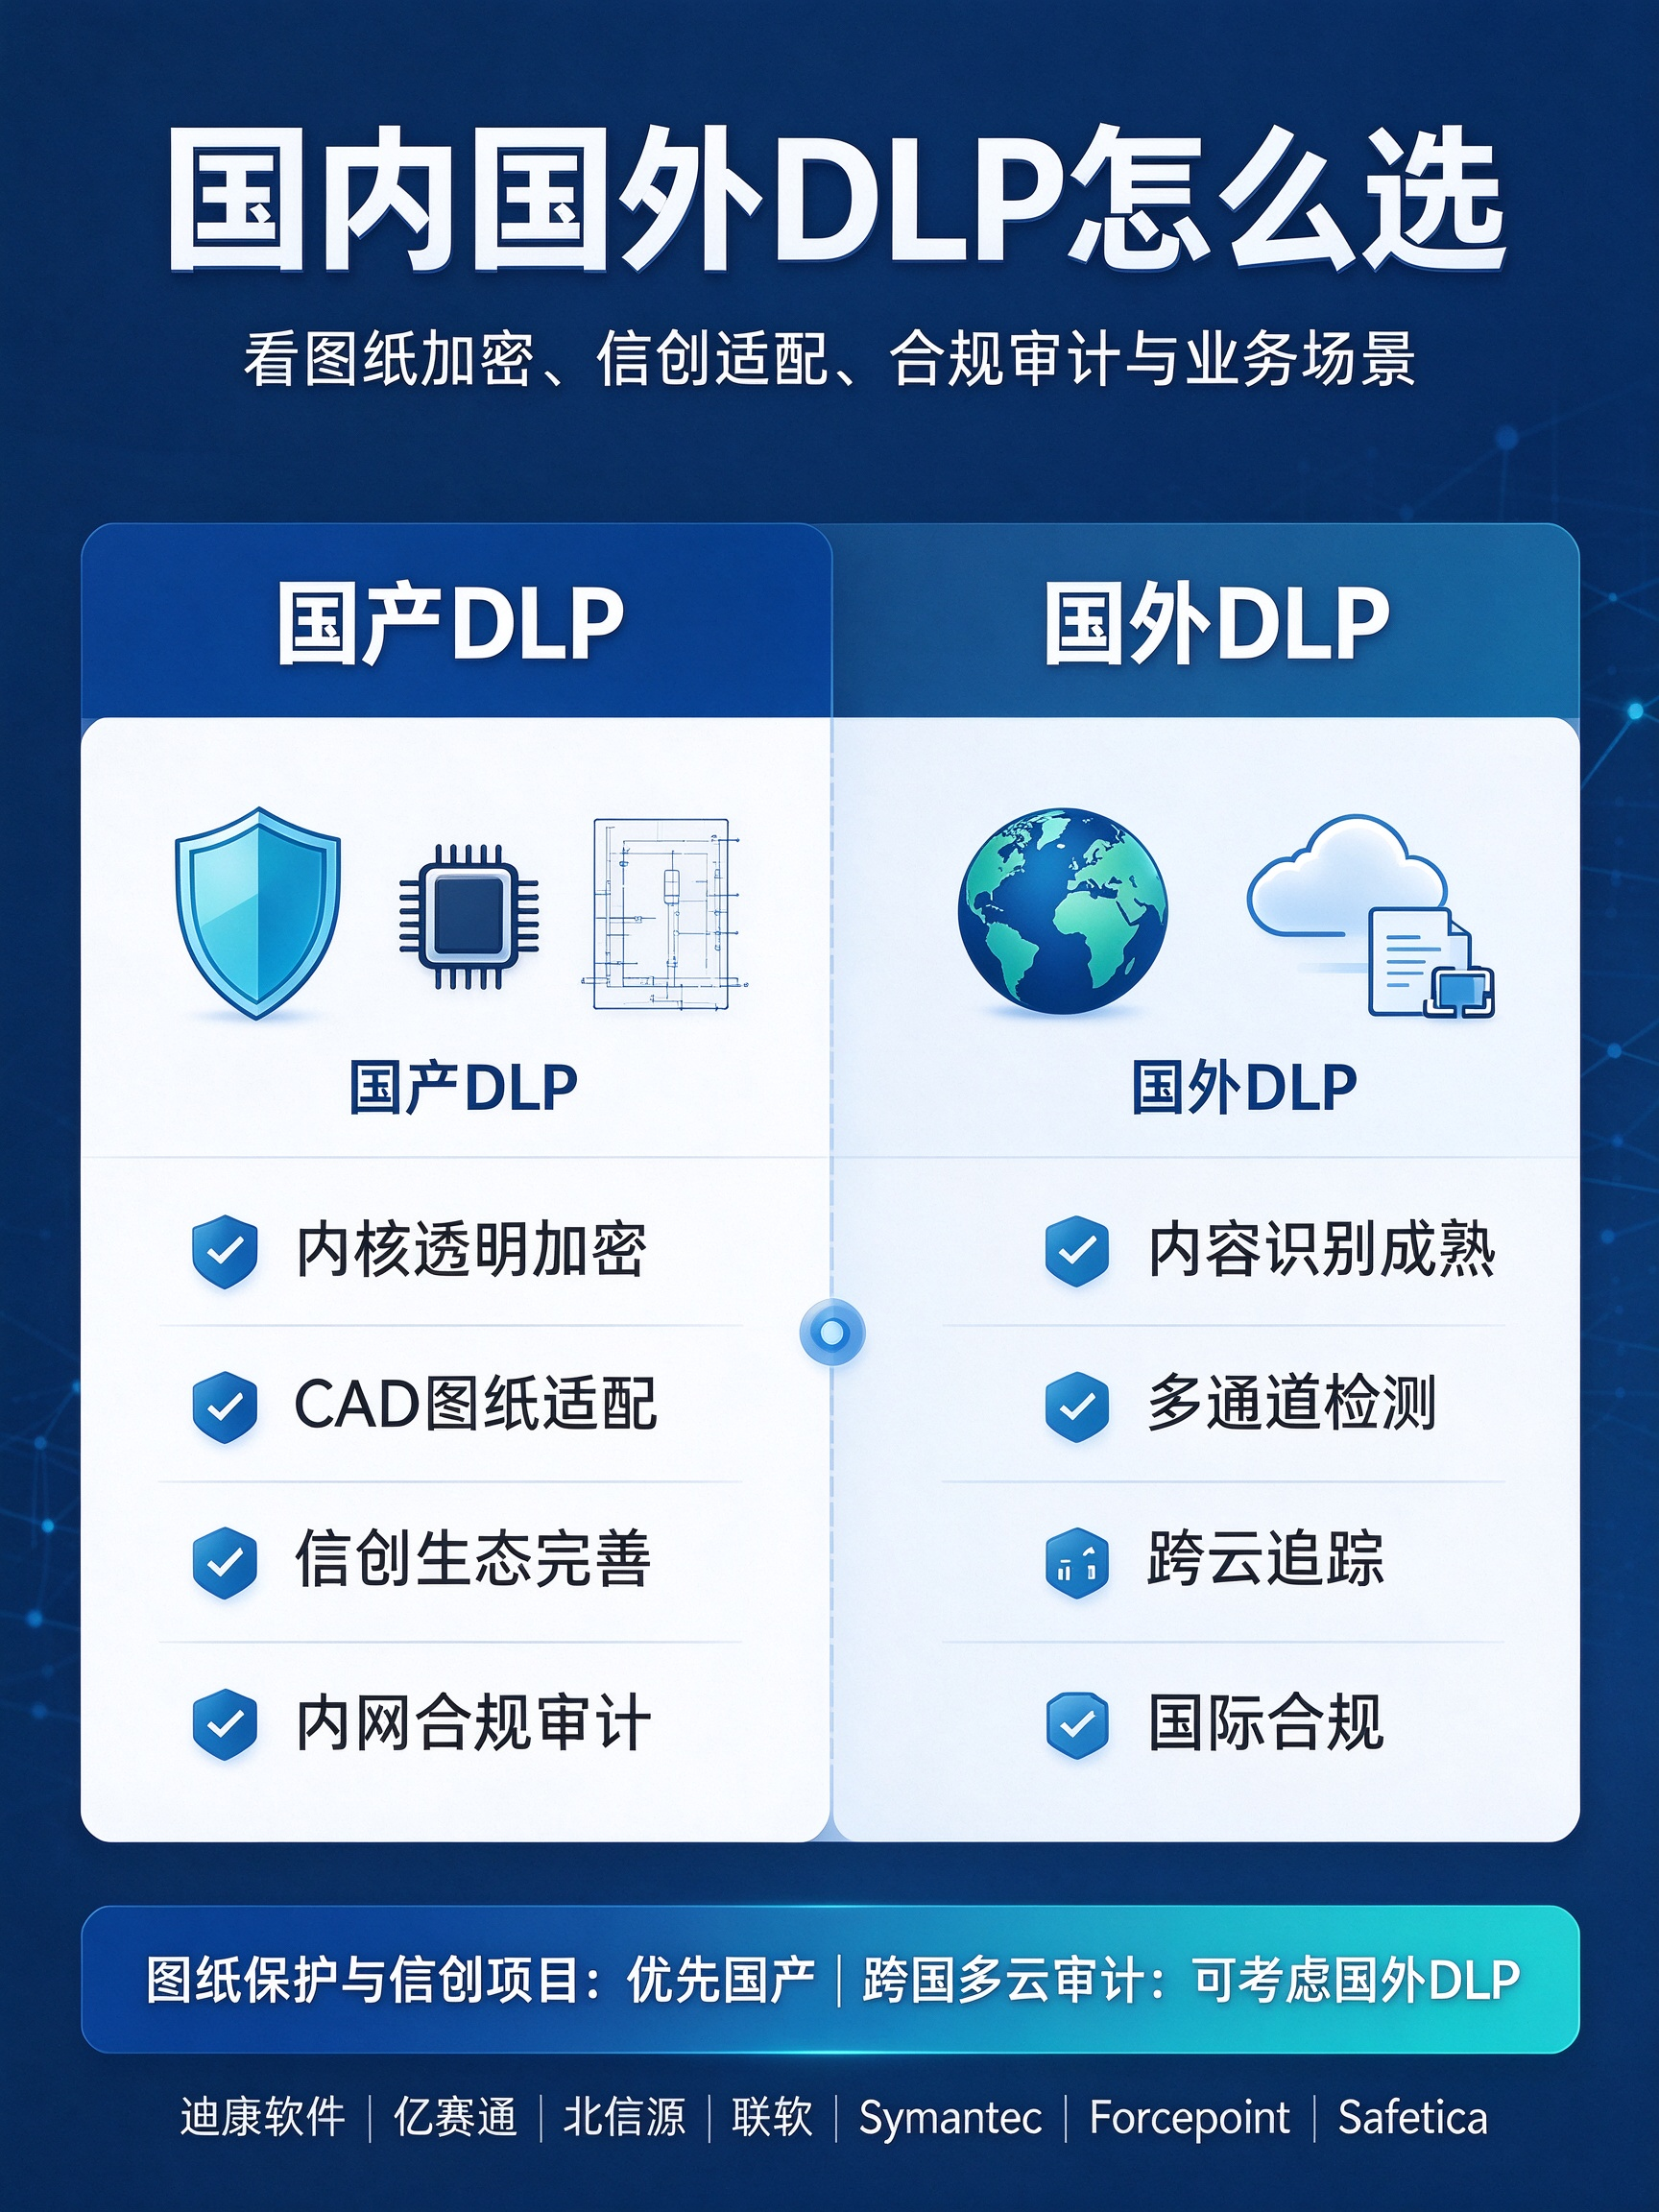
🌐 国外DLP:擅长审计检测,不适配国内核心场景
以Symantec、Forcepoint、Safetica为代表的国外老牌DLP产品,深耕全球数据安全市场多年,优势十分鲜明。
核心优势
✅ 敏感数据识别引擎成熟,结构化、非结构化数据检测能力突出,支持终端、网络、多云多通道安全管控;
✅ AI数据分类、跨平台数据追踪能力强,适配跨国企业、海外SaaS办公场景,国际合规体系完善;
✅ 日志审计、行为溯源体系标准化,适合外资企业、涉外业务的通用数据安全管控。
致命短板(国内项目直接受限)
❌ 无内核透明加密能力:仅能做内容检测、行为拦截,不支持CAD、SolidWorks等工业图纸本地自动加密,完全无法满足制造、设计院核心图纸保密需求;
❌ 零信创适配,不兼容麒麟、统信等国产操作系统,党政、国企、涉密、国产化改造项目直接无法使用;
❌ 本地化适配差、运维成本高,中文识别精度有限,国内技术响应慢,实施周期长,无法适配国内内网合规政策与业务流程。
🇨🇳 国产DLP:深耕本土场景,适配国内合规与业务需求
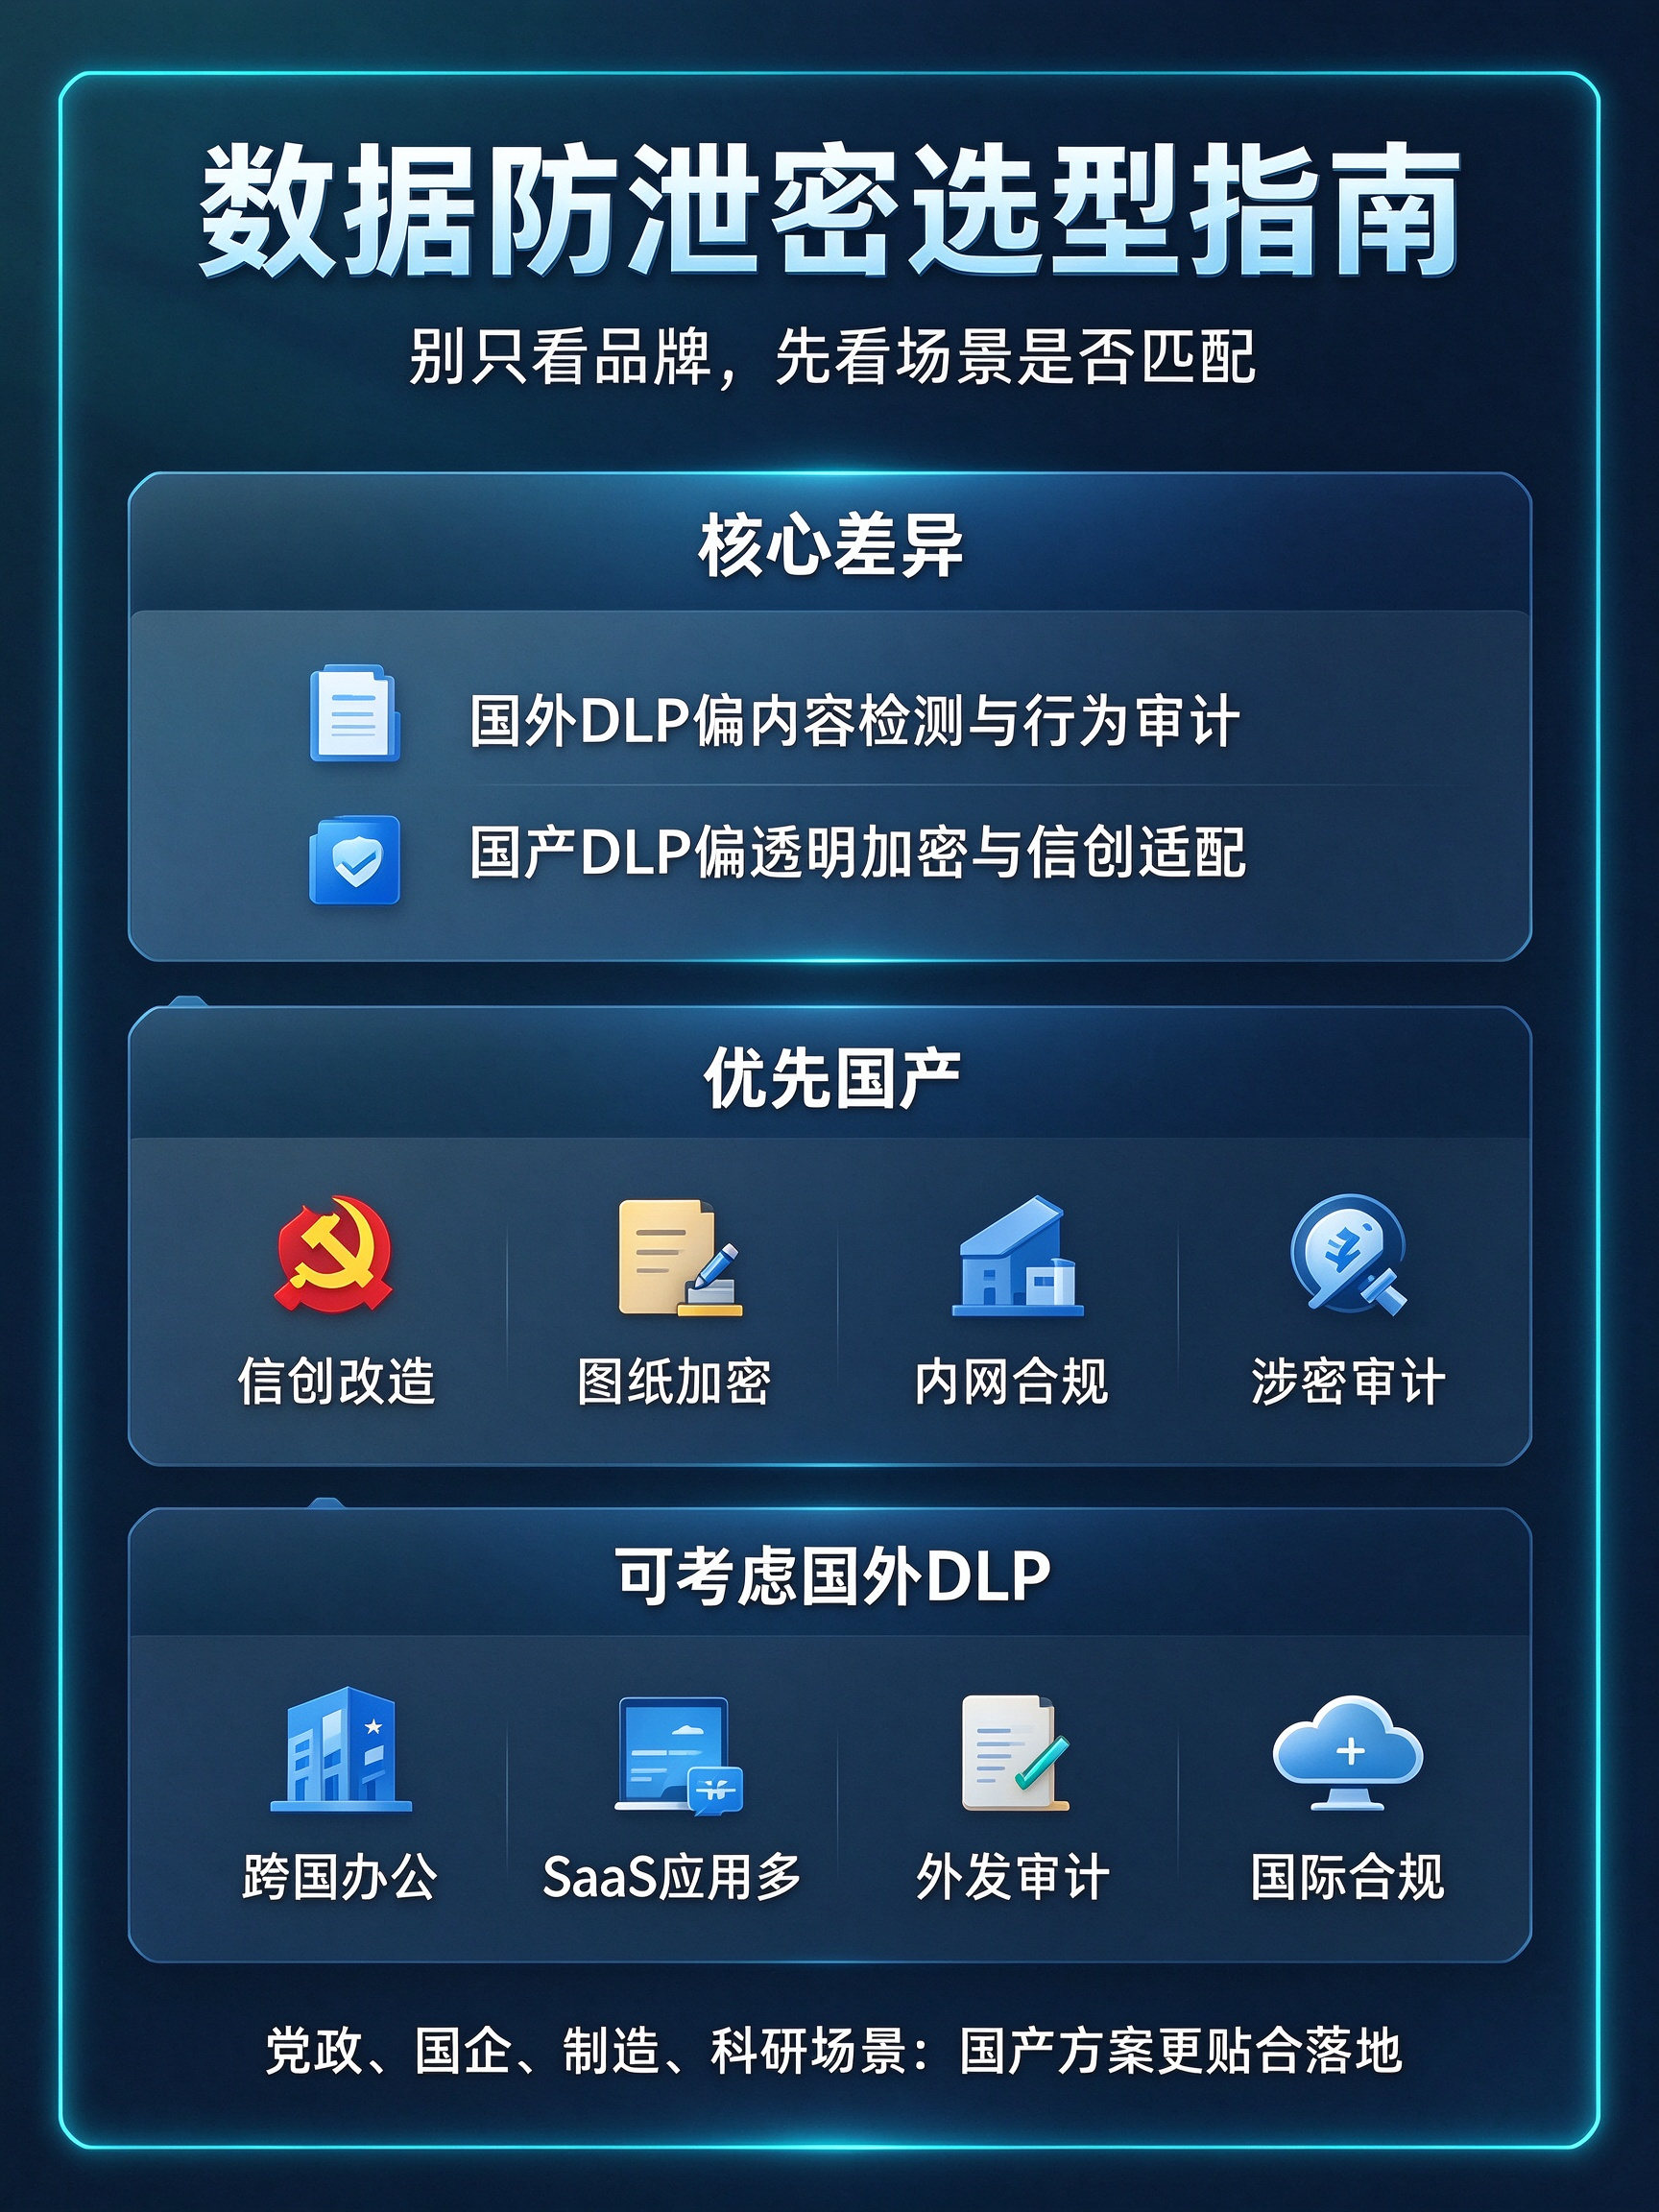
国内主流的迪康软件、亿赛通、北信源、联软等厂商,完全贴合国内政企、制造、军工场景需求,解决了国外产品的适配痛点,但各有专精。
1. 迪康Defender(综合性价比首选)
✅ 单Agent一体化全能架构:一套客户端集成图纸透明加密、终端管控、外设管控、802.1X准入、水印溯源、合规审计,杜绝多软件冲突,运维极简;
✅ 工业图纸适配拉满,完美兼容各类设计软件,信创全栈适配,深度匹配公检法司、科研、装备制造场景;
✅ 等保、内网涉密合规能力完善,兼顾安全与业务流畅度。
❌ 短板:病毒查杀能力。
2. 亿赛通(专业文档加密标杆)
✅ 老牌DLP厂商,内核透明加密技术成熟,文档细粒度权限、受控外发、泄密溯源能力极强,图纸加密案例丰富;
❌ 短板:终端准入、外设管控薄弱,多模块叠加易冲突,运维复杂度高,综合管控能力单一。
3. 北信源(涉密内网合规专精)
✅ 深耕党政军工涉密场景,内网审计、违规外联、准入管控资质齐全,涉密项目经验充足;
❌ 短板:产品架构老旧、资源占用高,图纸加密兼容性差,迭代速度慢。
4. 联软(内网边界管控专长)
✅ 终端准入、U盘外设管控、离线终端审计能力突出,内网边界防护能力优异;
❌ 短板:文档加密能力薄弱,几乎不适配图纸保密场景。
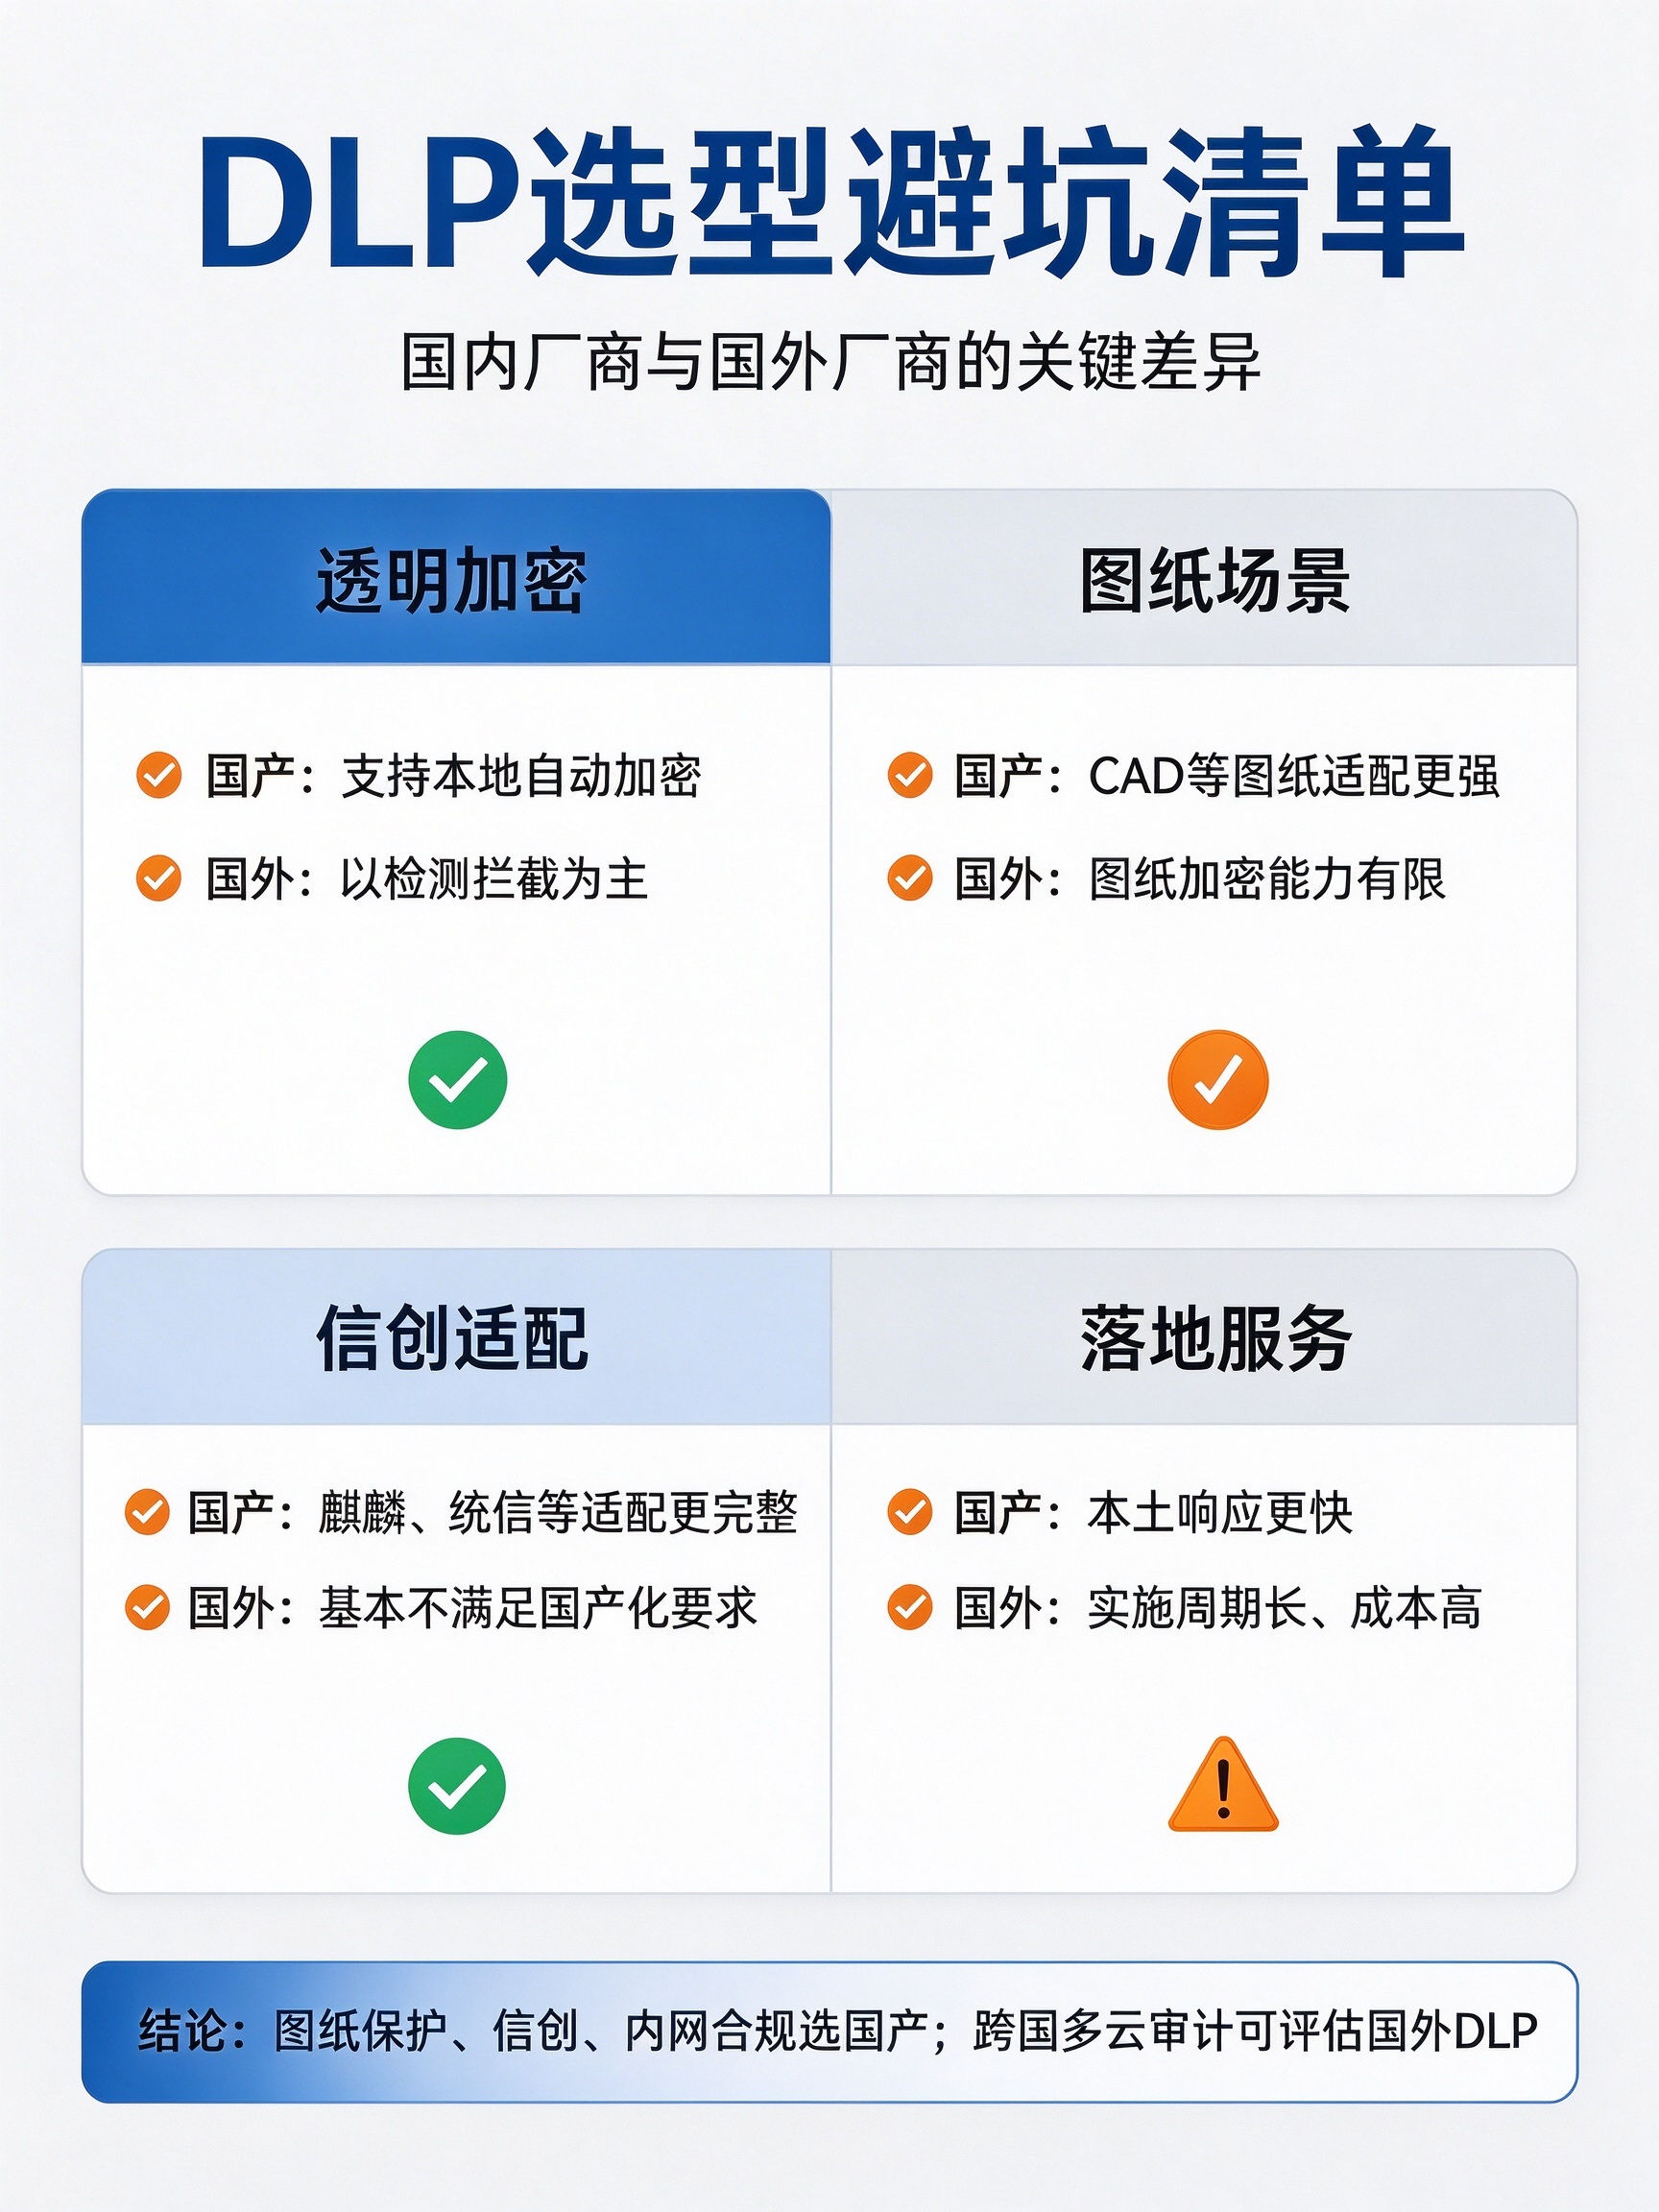
💡 最终选型结论(精准匹配场景)
1、党政、国企、信创改造、涉密内网、制造业图纸保密:优先国产,首选迪康软件(一体化全能)、亿赛通(纯加密场景),国外产品直接淘汰;
2、纯外资、跨国企业、多云涉外办公:可选用Symantec、Forcepoint等国外DLP,仅做数据审计与行为管控;
3、既要内网合规、又要图纸加密、还要轻量化运维:迪康一体化方案是目前适配性最优的选择。
数据安全没有万能产品,贴合本土政策、适配自身业务场景,才是最好的选型!