上个月陪一家制造企业做勒索事件复盘,结果挺值得讲:他们被钓鱼拿下了一台员工电脑,但整个事件没有扩散——文件服务器、MES 系统、数据库全都安然无恙。原因不是运气,是准入在横向扩散前把那台机器隔离了。把整个过程复盘出来,给做安全的同行参考。
一、事件经过
周一早上八点半,值班同学收到告警:某财务区一台办公机出现大量 SMB 出站连接,同时有进程在批量加密 Office 文档。初步判断:钓鱼邮件中招,勒索病毒已经跑起来了。
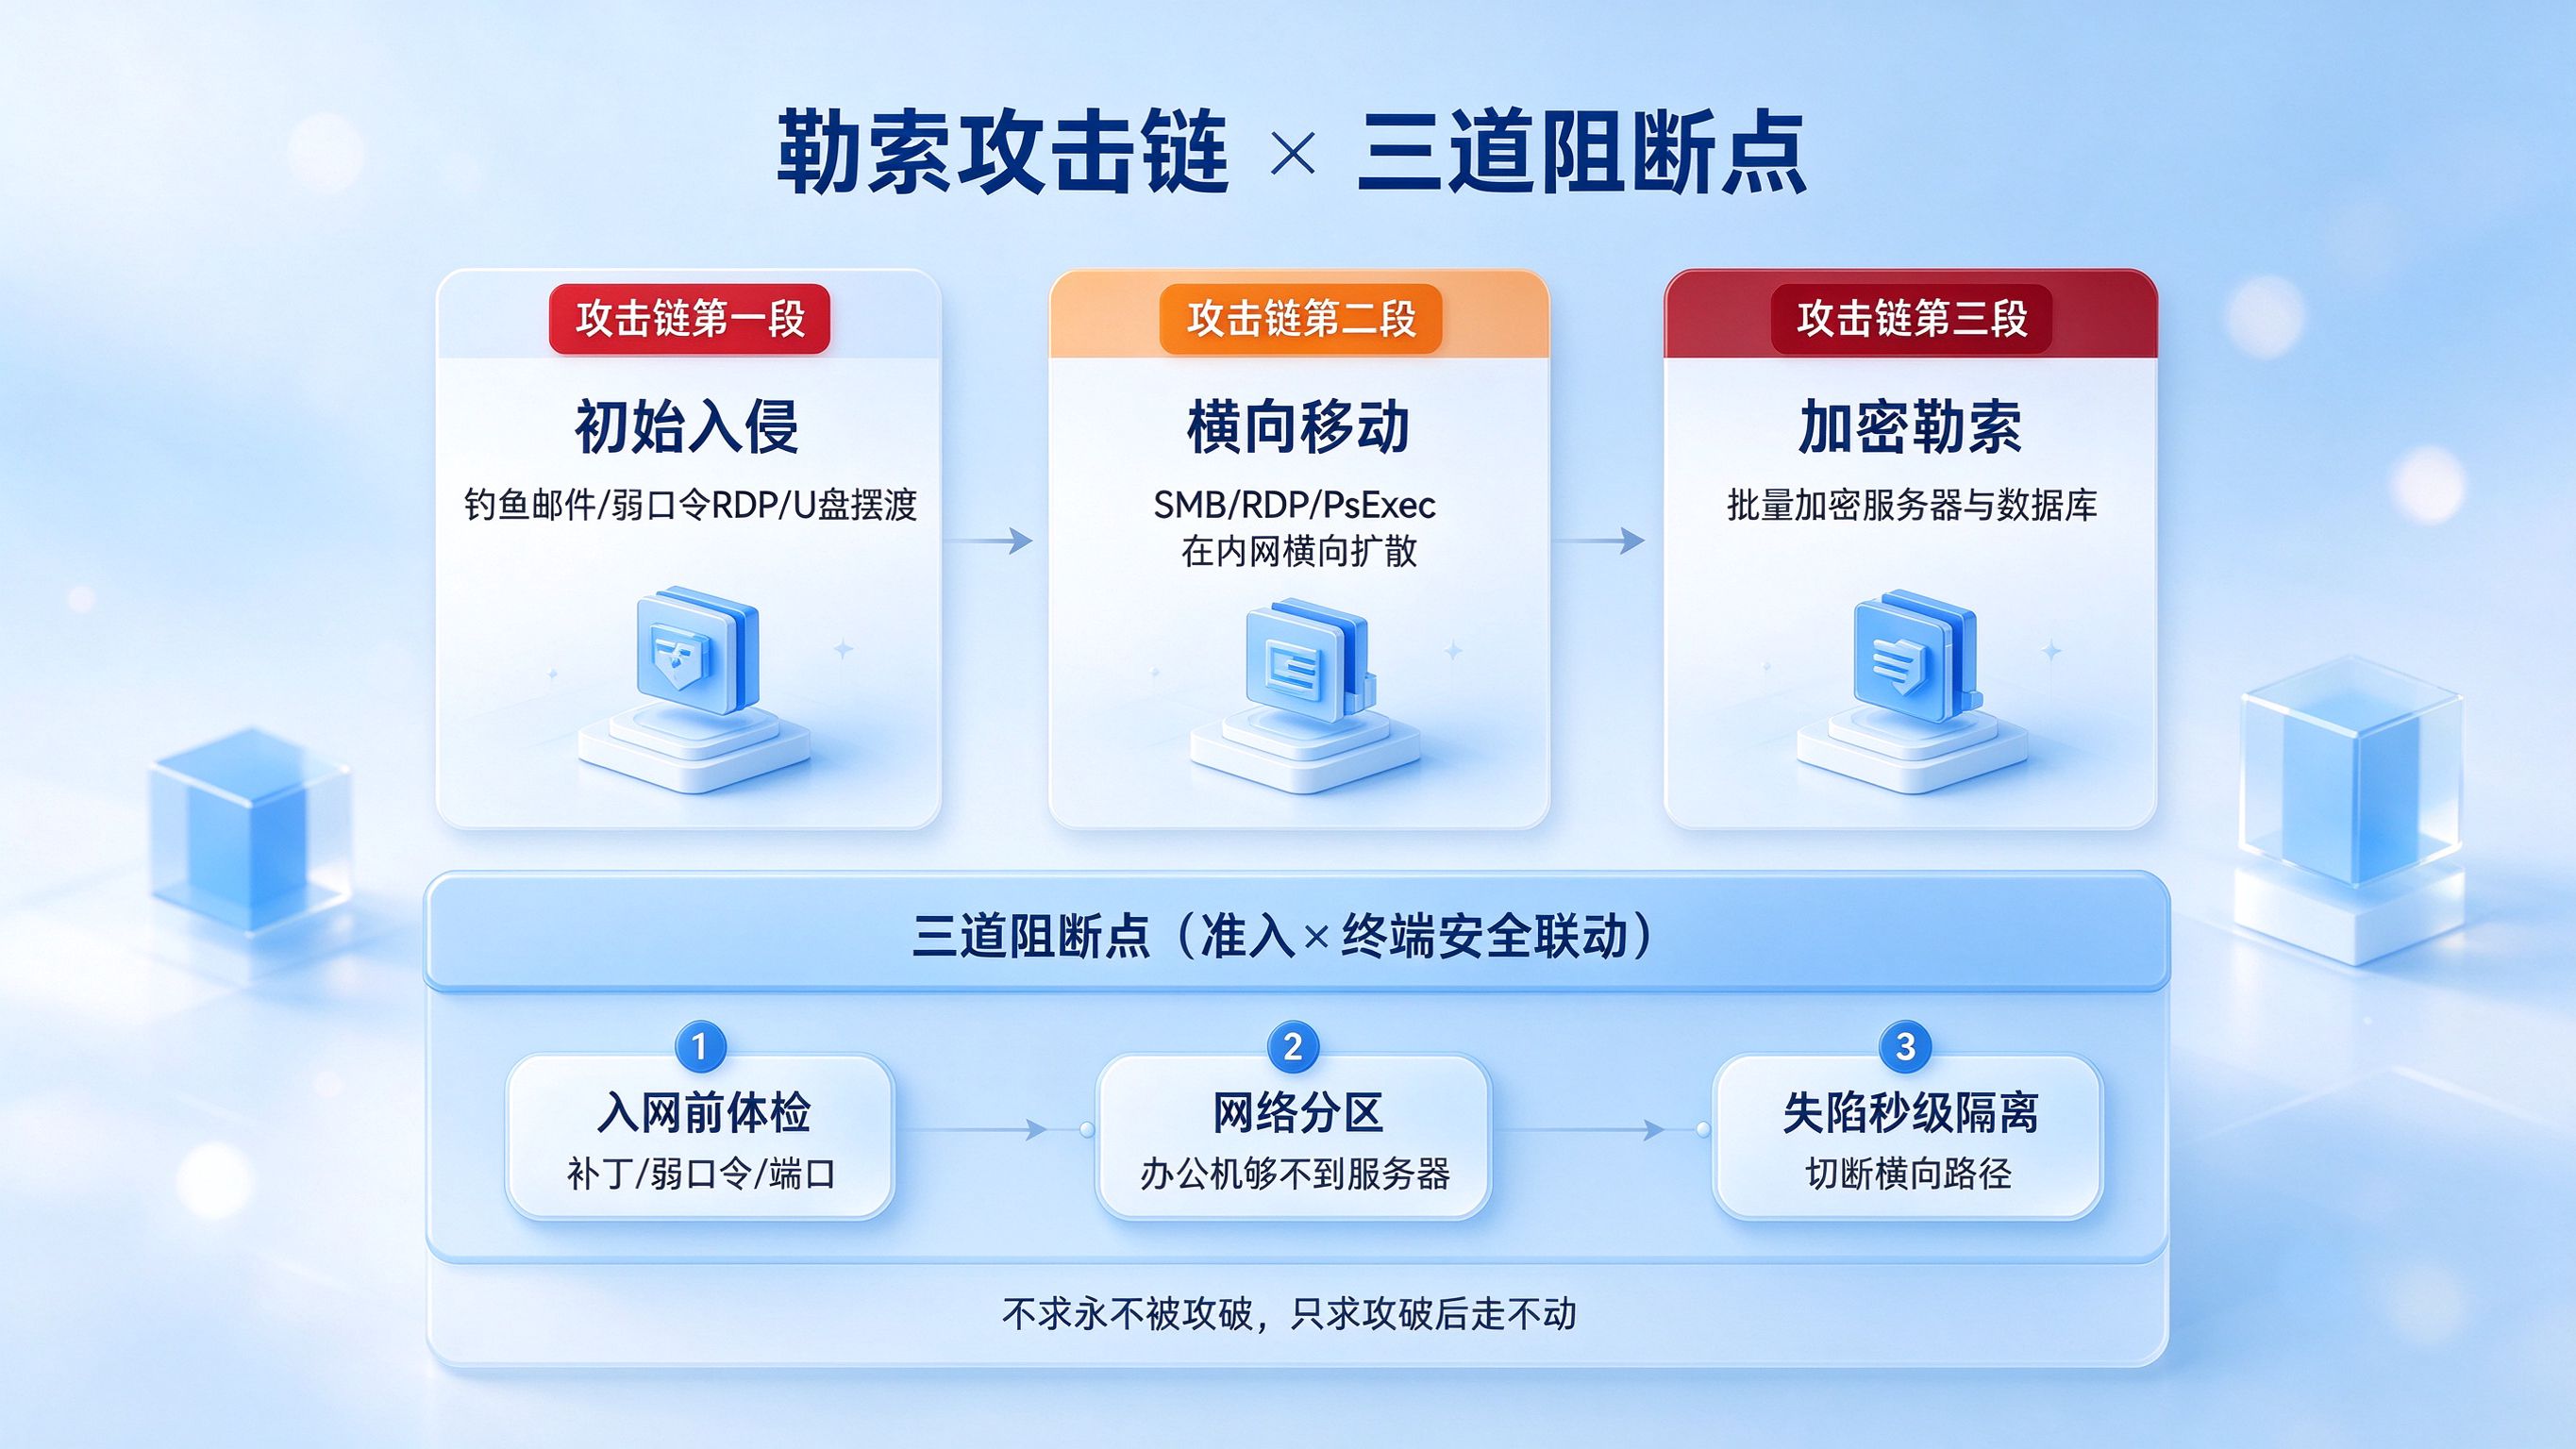
正常情况下接下来的剧本是:这台机器拿到本机账号哈希 → 用 PsExec/WMI 横向扫网段 → 摸到文件服务器 → 全公司加密。但这次,这台机器在告警后 3 分钟内就被自动隔离了——它后面尝试连接其他主机的所有请求,全部被准入设备拦在隔离区里。
应急团队上去一看:机器确实中了勒索样本,但它连不通任何其他业务主机。重装系统、恢复数据,半天收尾,没有扩散事故。
二、为什么没扩散?三层配置在起作用
第一层:基线收敛,初始入口就少。
这台办公机能中招,说明钓鱼邮件还是防住了第一道。但因为入网前强制基线检查——补丁、杀毒、弱口令、高危端口都被卡过,攻击者即使拿到这台机器,也没法直接用 EternalBlue 类漏洞扫内网,少了一大半横向手段。
第二层:网络分区,办公机本来就够不到服务器。
他们按业务做了分区:财务办公区、生产网区、服务器区之间通过准入策略和 ACL 限制互访。普通办公终端默认不能直接访问文件服务器和域控——这是关键。攻击者拿下一台财务办公机,横向尝试的第一跳就被 ACL 挡住了。
第三层:失陷自动隔离,把剩余横向窗口掐死。
终端安全平台检测到"大量 SMB 出站 + 文件批量加密"两个特征叠加,告警触发,准入侧自动把该终端切到隔离修复区。从告警到隔离,3 分钟。
三、复盘的三条经验
检测规则要叠加,不能单条触发。 单看"SMB 连接多"可能是正常备份,单看"批量改文件"可能是脚本操作。两个特征叠加才是高置信勒索行为。他们一开始踩过坑——单条规则误报了好几次,后来改成组合规则才稳。
隔离不是断网,要留修复通道。 被隔离的机器还能连补丁服务器和工单系统,员工能远程报修,不会因为误隔离直接影响业务。
MAC 和工号绑定,应急才快。 告警来的时候,平台直接显示"这台机器是财务部张某的,工位在 3 楼东区",不用翻交换机日志找端口。
四、产品实践
他们落地的组合是迪康网络准入控制管理系统(准入侧:认证、分区、ACL、自动隔离)+ 迪康端点安全一体化管理系统(原迪康 Defender)(终端侧:行为检测、基线、外联检测)。两边在"异常行为→自动隔离→全程留痕"上打通,迪康大成(重庆)软件的方案在制造业这种分区复杂的环境里跑过不少类似案例。
五、总结
这次勒索没酿成大祸,不是因为防住了入侵,而是因为入侵之后横向跑不动:基线收敛减少可利用漏洞,网络分区让办公机够不到服务器,自动隔离把最后一台失陷主机掐断。勒索防御的核心从来不是"零入侵",而是"入侵之后不扩散"。做安全的兄弟可以对照自查:你的办公终端,能直接访问文件服务器吗?