一个人管500台终端:我是怎么把安全和运维一起做掉的
先说说我这边的情况
我在一家几百人的公司负责终端运维,整个 IT 运维就我和一个同事。听着人不多,终端却有五百多台:办公电脑、研发机器、笔记本,还有各个车间的设备。
干了一段时间,我发现自己被两件事同时折磨:
安全上:员工 U 盘随便插,资料说拷就拷;有人用个人手机热点绕过公司网络;安全检查时,我连外设使用记录、上网记录都拿不出来;
运维上:新员工入职要装机、装软件,老员工忘密码要重置,电脑出问题要一层层跑,一天下来大半时间都在跑腿。
我一度想分别上一套安全系统、再找个远程工具,后来算了一下部署和维护成本,两个人根本扛不住。最后我换了个思路:不拆成两件事,用一套终端管理体系把安全和运维一起做,按五步走。这篇把我的做法和踩坑分享出来。
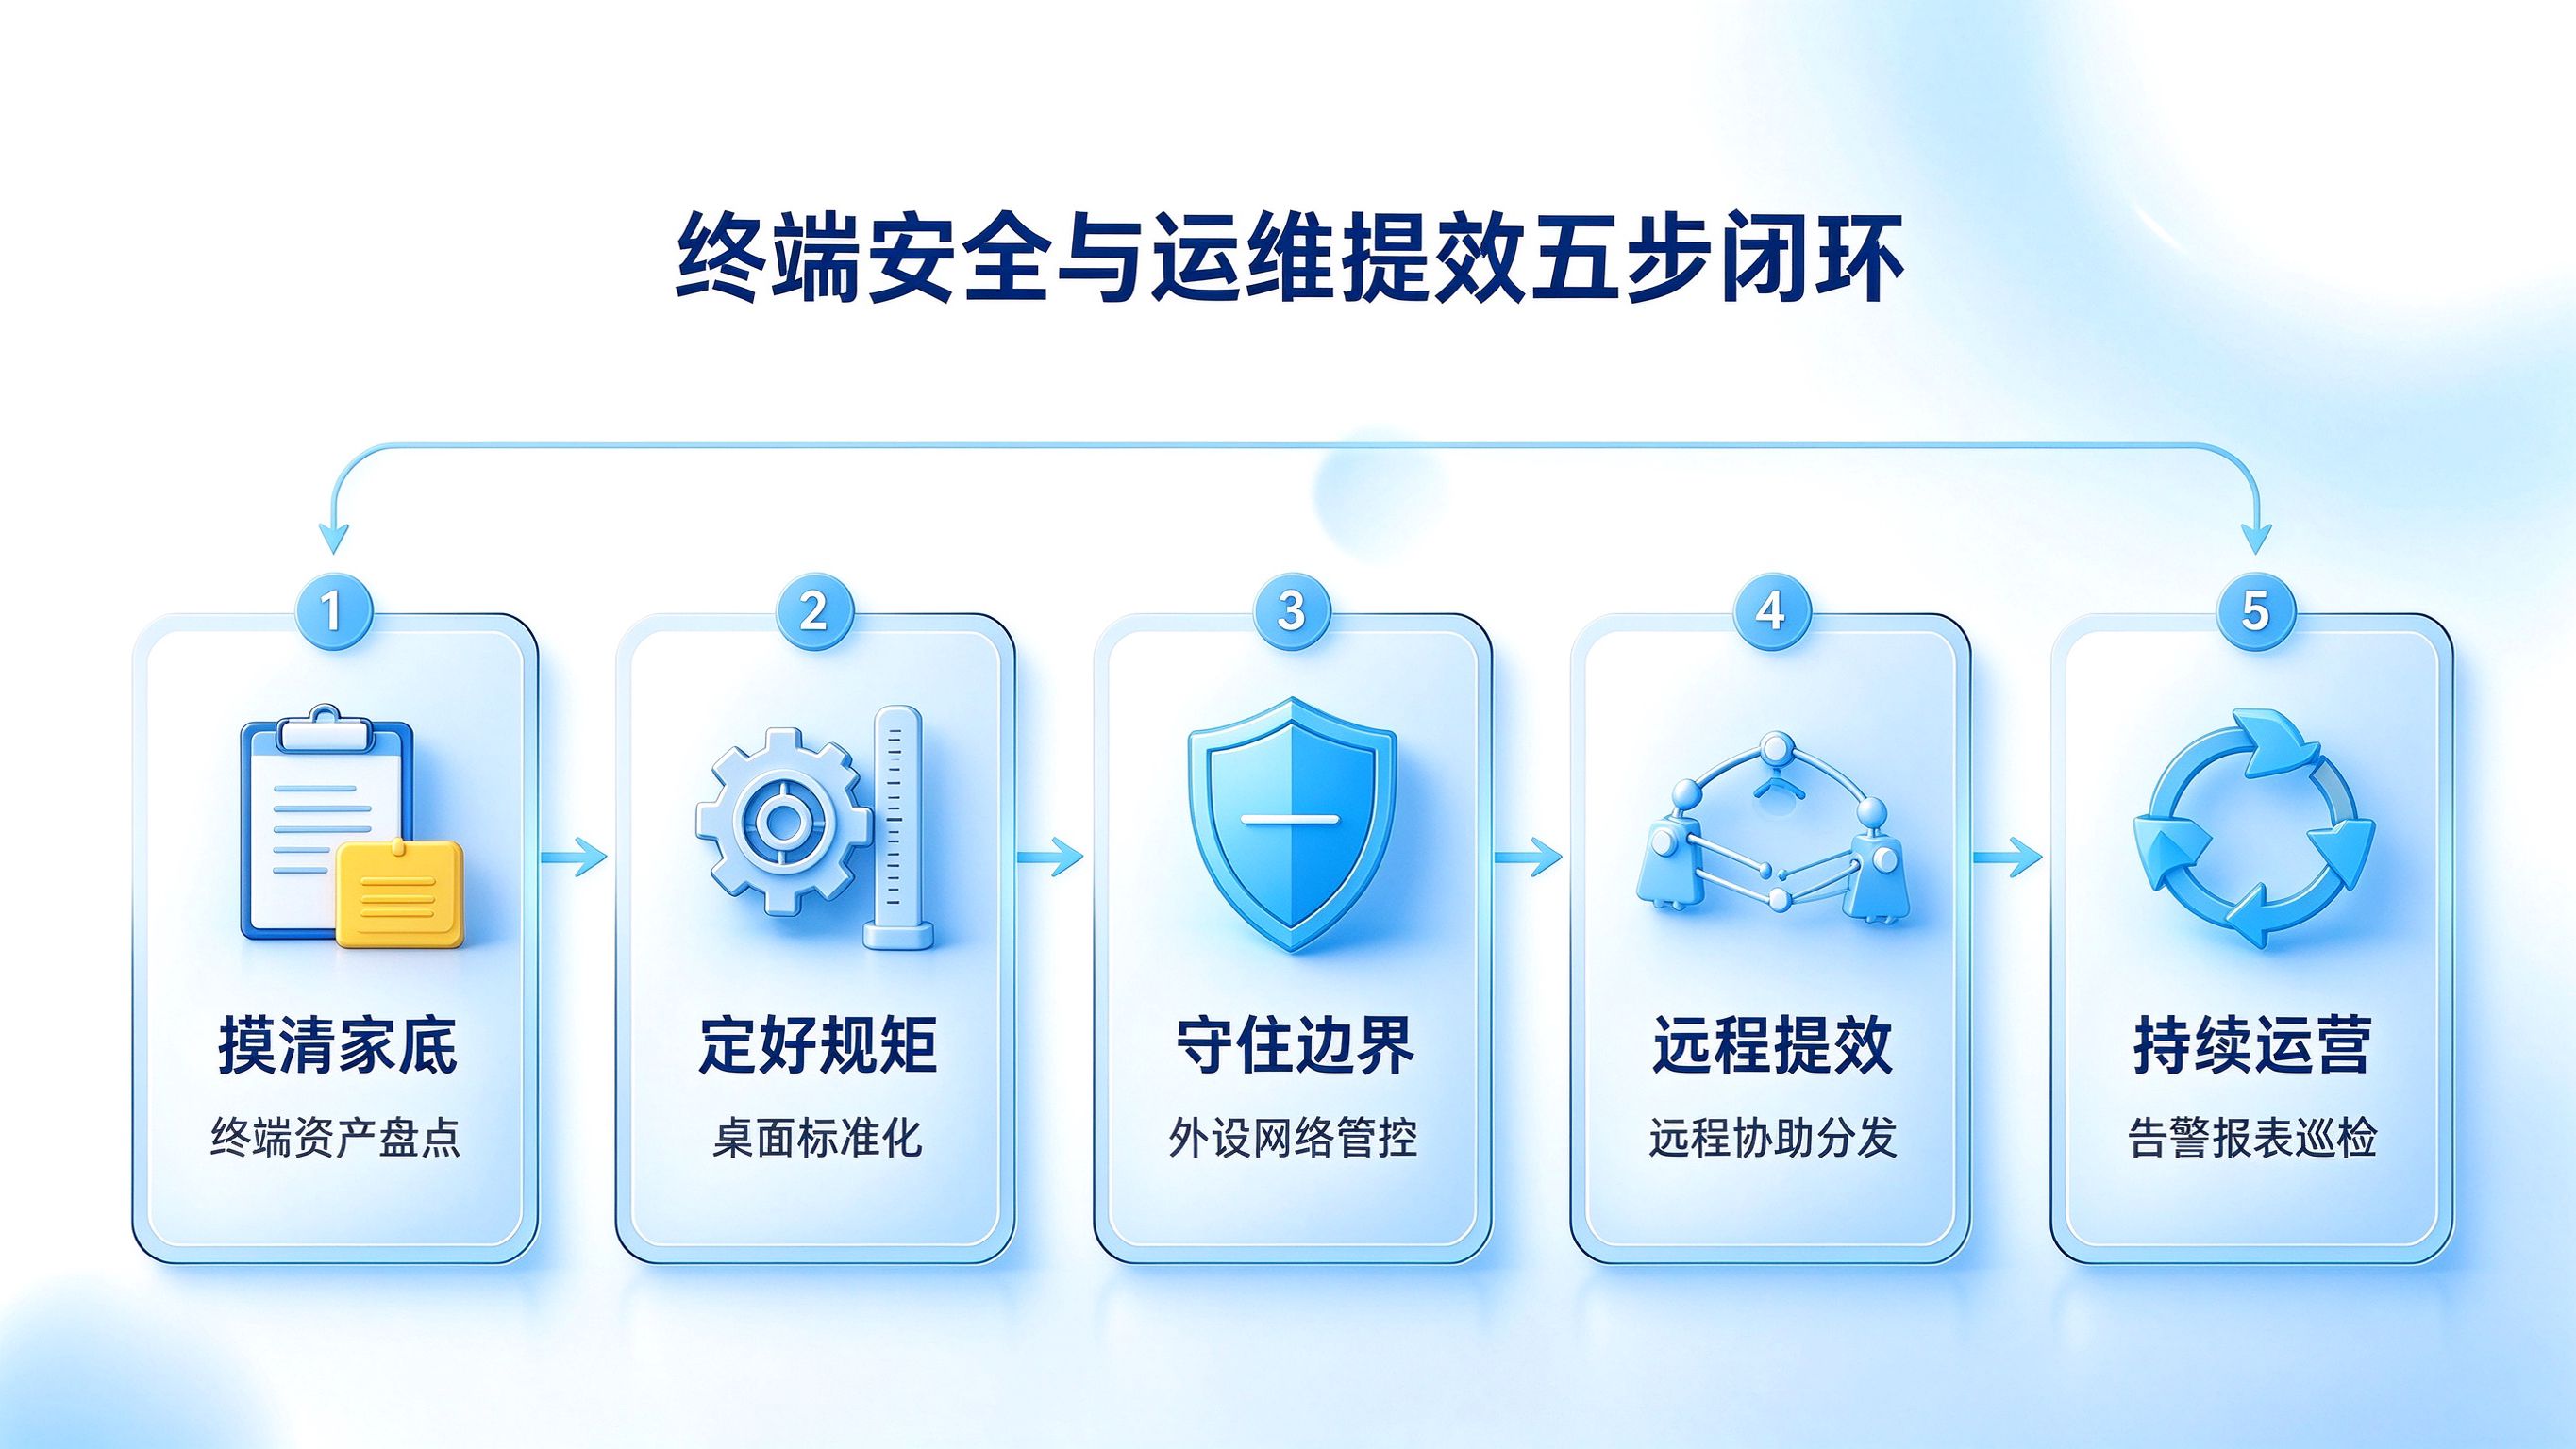
第一步:先把家底摸清楚
我做的第一件事不是管控,而是盘点。给所有终端装上统一代理后,硬件配置、软件列表、外设接入、在线状态自动上报,我第一次有了一份动态的资产台账。
这一步直接解决了两个老问题:公司到底有多少台电脑、各装了什么软件,一目了然;安全检查要材料,也不用再临时去数。
第二步:把终端基线统一起来
家底清楚后,我开始立规矩:
统一桌面壁纸和屏保,设置无操作超时自动锁屏、定时关机,解决"电脑人走了还开着、屏幕上挂着资料"的问题;
梳理软件黑白名单,明确禁止的程序启动即拦截;
盯进程、服务、启动项、计划任务、账户和注册表的变化,发现异常新增就告警。
第三步:把外设和网络边界管住
这是安全的重头戏。我按风险高低逐步开通:
外设:U 盘分只读、读写、禁用,敏感岗位用加密 U 盘;打印、刻录、蓝牙、光驱、无线网卡按需授权并留痕;
网络:网站按类别黑白名单控制,邮件外发和附件做管控,终端防火墙按 IP、端口、程序限制外联;
违规外联:多网卡、手机热点、私接网络一出现就报警;
身份:敏感操作结合身份认证和权限控制,重要场景引入终端零信任。
第四步:用远程能力把自己从跑腿里解放出来
边界管住的同时,我把运维也搬到了线上:
远程协助加实时屏幕,大部分故障不用再跑上跑下;
远程开机配合批量操作,下班后自动完成软件升级和文件分发;
密码重置、信息收集、问卷调查、通知待办这些琐事,统一在线处理。
说实话,这一步对我帮助最大,每天能少跑几十趟。
第五步:持续运营
最后是把告警和报表跑起来:违规外联、违规设备、硬件变化、性能异常自动告警,操作日志和审计报表定期沉淀,每月复盘一次。
踩过的坑
一上来就全量拦截:员工抵触很大,后来改成先告警、给适应期,再逐步阻断;
只封 U 盘没管网络:数据照样能走网页和邮件,后来外设、网络、身份一起做才堵住;
追求一步到位:基线想一次性全统一,推不动,拆成几个小项目逐步落地才顺;
想自己拼多套工具:部署和对接成本算下来不划算,最终选了一体化方案。
最终用的方案
我最终没有自己拼系统,而是直接上了迪康端点安全一体化管理系统(原迪康 Defender)。选它的原因很实际:资产盘点、桌面标准化、外设和网络管控、远程运维、告警报表都在一套平台上,一套终端代理就搞定,不用我再去对接多个系统。
在迪康端点安全一体化管理系统(原迪康 Defender)上,安全日志和运维操作共用一份数据,我既能在外设、网络出问题时追溯,也能直接远程处理,两个人管五百台终端才没那么吃力。
总结
一个人管几百台终端,核心不是把自己累死,而是把安全和运维合成一件事:先摸清家底、再统一基线、然后守住外设和网络边界、用远程能力替代跑腿、最后靠告警报表持续运营。对人少的团队来说,与其堆工具,不如选一套能同时覆盖安全和运维的系统,把精力省下来做更重要的事。