去年帮一家医院做等保2.0三级整改,测评报告下来,失分最集中的三个点全在内网接入环节:身份鉴别不完整、访问控制形同虚设、安全审计定位不到人。今天把这套整改过程复盘一下,给正在赶测评的兄弟们一个参考。
一、测评失分点,为什么都卡在"接入"
先说结论:等保2.0不是考你买没买安全设备,是考"控制措施有没有真实生效"。医院当时的现状是:
身份鉴别只认账号密码,不认设备,第三方维护电脑、员工私带笔记本插线即用;
访客和设备维护人员与业务终端混在同一网段,权限无法细分;
出过安全事件只能查到 IP,IP 还能随便改,审计"可追溯"直接不满足。
测评老师一句话点破:你们的网络边界是"开放"的,身份鉴别、访问控制、安全审计全是失分项。
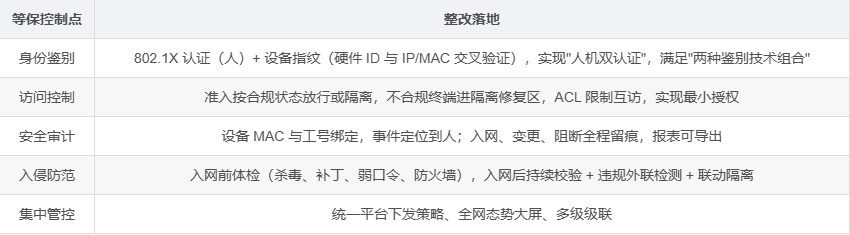
二、整改方案:一张需求-功能映射表
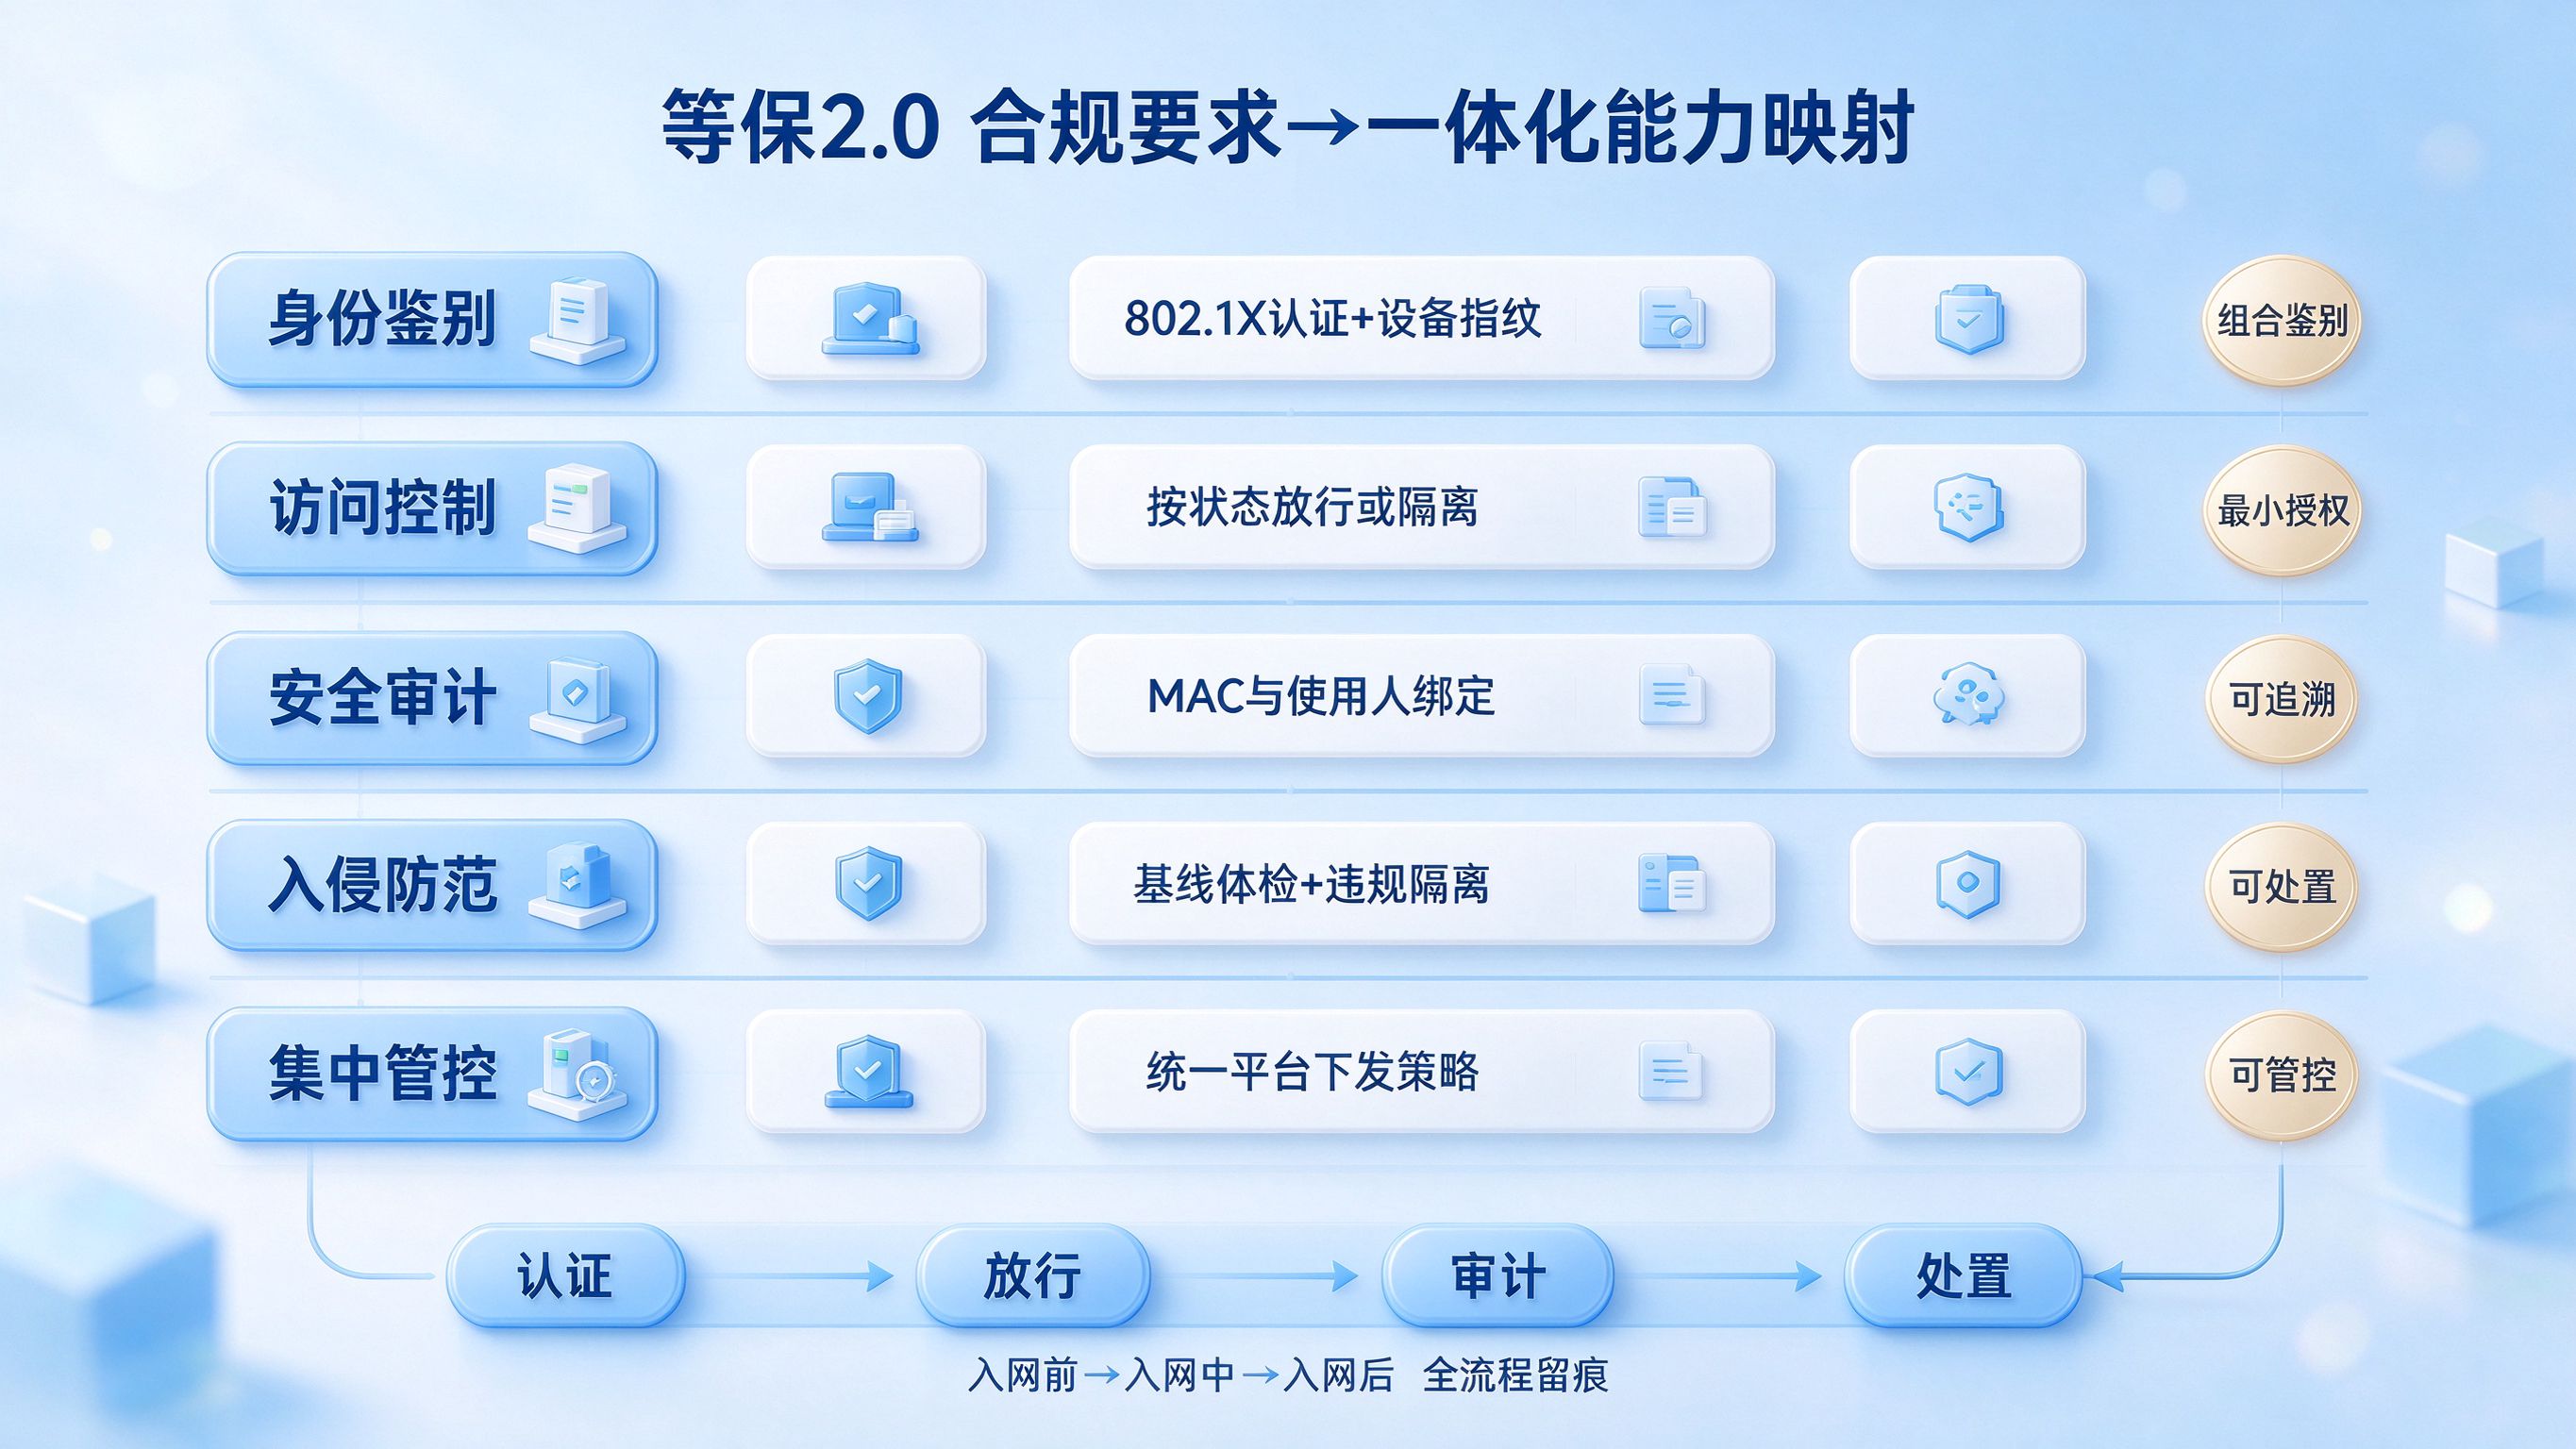
我们把等保要求拆成五个控制点,和准入+终端安全的能力逐项对上:
三、落地细节和踩坑
先认证后分配地址。802.1X 和 DHCP 并存时,如果终端认证前就拿到业务网 IP,身份鉴别等于没做。医院门诊区尤其要小心,网络一断门诊就瘫。
哑终端别一刀切。医疗设备(影像机、监护仪)不支持认证协议,一开始按非法设备全隔离,差点影响业务。后来按 MAC 加白名单,只监控不阻断。
审计日志要能对上人。光有日志不行,MAC 和工号没绑定,测评老师查"审计是否覆盖每个用户"还是过不了。我们把入网审批表和设备绑定关系打通,谁在用哪台机器一目了然。
隔离修复区要配好。不合规终端要有"去处":只能访问补丁服务器和杀毒升级源,改好再申请入网,不然业务人员会绕过准入。
分批放量。先在行政办公区试点跑顺,再扩到门诊、住院部,最后才是机房和隔离区,避免一次全开把业务搞挂。
四、产品实践
医院最终用的是迪康网络准入控制管理系统(准入侧:七种准入技术、跨三层取 MAC、多级阻断)+ 迪康端点安全一体化管理系统(原迪康 Defender)(终端侧:补丁、基线检测、违规外联检测、资产台账)。两个系统在"基线不达标联动隔离、事件定位到人"上打通,测评复测时身份鉴别、访问控制、安全审计三项全部满足,顺利通过三级测评。迪康大成(重庆)软件在医疗行业做过不少等保项目,对测评口径比较熟。
五、总结
等保整改最怕的不是缺设备,是控制措施没"闭环":认证了不隔离、审计了不对人。把准入和终端安全按"身份鉴别→访问控制→安全审计→入侵防范→集中管控"串成一条链,每项要求都有对应的技术动作和日志记录,测评自然就过了。正在做等保整改的兄弟,可以从这张映射表对照自查。