上个月接手一家制造企业的内网整改,老板只提了一个要求:别让车间那几千台设备"带病上岗"。接手后才发现,真正的难点不在补丁和杀毒,而在"进门"这个动作本身——车间设备、员工笔记本、第三方维修电脑全混在一张网里,防火墙拦得住外网攻击,拦不住内网里那些"合法出口上的非法入口"。
本文记录这次整改的完整思路:准入控制与终端安全管理如何一体化落地,以及过程中踩过的坑。
一、需求拆解:要管的不是一台设备,是一条链路
整改前先梳理了现状:
车间大量哑终端(数控设备、传感器、工控机)无法安装代理,完全处于"裸奔"状态;
员工私带笔记本、第三方维护电脑直插网口,没有统一认证;
终端台账靠 Excel,谁在用哪台机器、装了什么软件,没人说得清;
出了安全事件只能定位到 IP,找不到人。
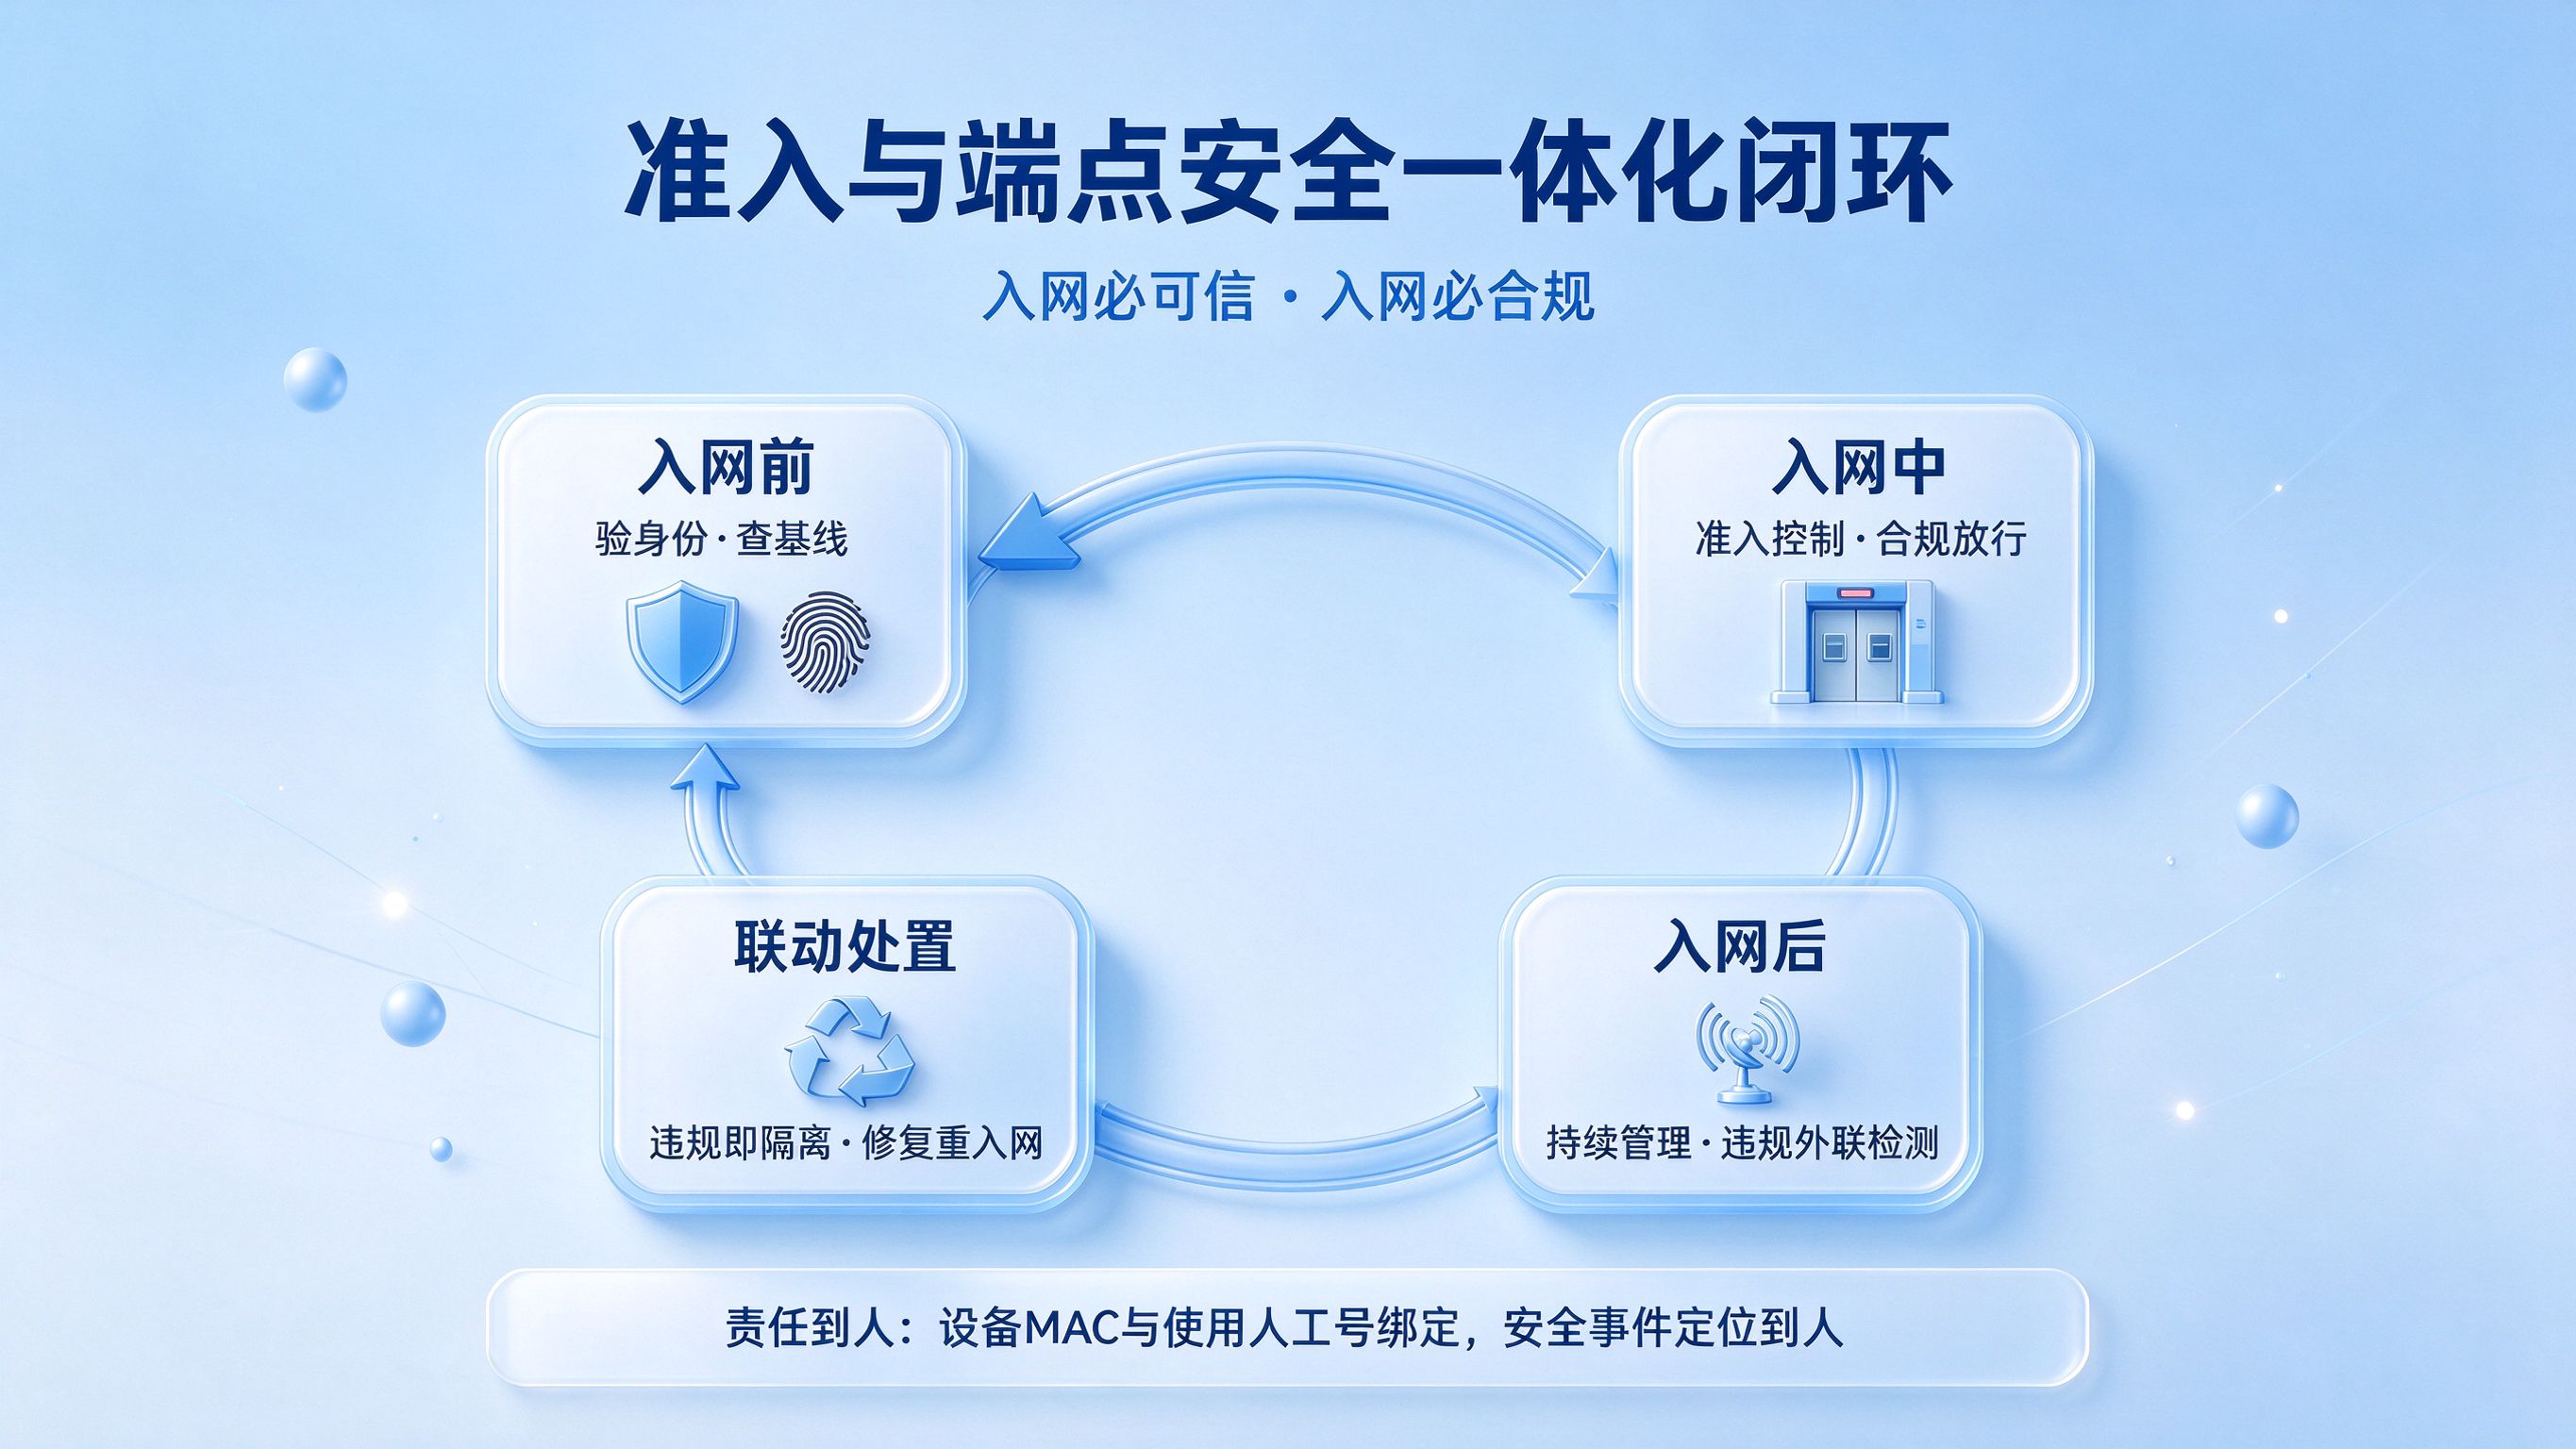
结论很明确:光做终端安全不够——没装代理的设备管不到;光做准入也不够——设备进门后基线漂移、补丁过期没人持续盯。要做的是一条"入网前检查 → 入网中控制 → 入网后管理 → 违规联动处置"的闭环。
二、方案设计:三道关 + 一个闭环
第一关:入网前,身份与基线双检查。
身份认证走 802.1X(EAPOL + RADIUS),认证通过前交换机端口只放行认证报文;设备侧建立指纹体系,把硬件 ID、型号与 IP、MAC 多维交叉验证,专门对付"改 IP、改 MAC 仿冒合法设备"的操作。装代理的终端入网前强制体检:杀毒状态、补丁漏洞、弱口令、防火墙、系统服务、侦听端口等检查项逐一过,不达标就进隔离修复区,只能访问补丁服务器和杀毒升级源。
第二关:入网中,按网络形态选准入技术。
车间是交换网 + 静态 IP,选了 VARP + SNMP 组合:VARP 用 ARP 欺骗让未认证终端流量必经准入设备,不依赖可网管交换机,HUB 也能管;SNMP 负责跨三层取 MAC、做终端可视化定位。办公区是动态 IP,走了 DHCP 准入——准入系统充当 DHCP,按合规状态分配不同 IP 段,不合规终端拿到访客区 IP,ACL 一隔离,和业务网互访不了。
第三关:入网后,终端安全管理持续兜底。
补丁定期下发并验证安装结果,基线定期重扫;违规外联检测分两种——装代理的终端从主机层封堵,车间哑终端用无客户端检测 + 取证。最后把终端 MAC 与工号、部门绑定,告警从"哪个 IP 出事"变成"哪个人出事"。
联动处置:终端基线漂移或出现违规外联,准入侧自动联动隔离,整改修复后重新走入网流程,全程留痕。
三、关键落地细节
选型时把白皮书里的技术矩阵对照了一遍,两个细节最影响效果:
跨三层取 MAC 的两种方式:流量镜像(抓 ARP/DHCP 报文还原)适合不想动交换机的环境;SNMP 读交换机 MAC 表适合三层环境,但要在交换机上配置只读 SNMP 权限,并控制采集频率,避免把交换机查死。
旁路镜像只对"有会话连接"的流量生效:它对 TCP、ICMP 连接分别向目的地址发 RST、向源地址发 FIN 来切断会话,无状态流量它管不了,需要配合其他手段。
四、踩坑记录
802.1X 和 DHCP 的认证顺序:最开始终端在认证通过前就拿到了业务网 IP,访问控制形同虚设。必须先认证、后分配,或让 DHCP 按认证状态分 IP 段。
VARP 和静态 IP 的冲突:员工手动改 IP 逃避管理,光靠 ARP 欺骗拦不住,最后还是靠指纹多因子绑定兜底。
哑终端误伤:车间工控机不支持认证协议,一开始被当成非法设备全部隔离,产线差点停摆。处理方式是把哑终端按 MAC 加入白名单,只做监控不做阻断。
SNMP 采集频率过高:核心交换机 CPU 飙高,把采集间隔调大后解决。
整改节奏:一次性全网开启准入策略风险大,先办公区试点、再车间分批放量,稳一点。
五、产品实践
终端侧的选择上,我们对比了几家产品,最后定了迪康端点安全一体化管理系统(原迪康 Defender)——它和准入侧配合最顺。这套方案里,准入侧用的是迪康网络准入控制管理系统,负责资产探测识别、七种准入控制技术(VARP、802.1X、DHCP、Portal、旁路镜像、策略路由、透明网桥)和多级阻断;终端侧再由迪康端点安全一体化管理系统承接补丁管理、安全基线检测、违规外联检测和资产台账。两者在"基线不达标联动隔离、事件定位到人"这两个点上做了打通,整改后终端合规率从不足六成提升到九成以上。
六、总结
准入与终端安全一体化,核心不是堆产品,而是把"接入动作"和"终端状态"两个维度串成一条可执行、可追溯的链路:进门验身份、进门查基线、进门后持续管、违规了就联动处置。对设备类型杂、接入场景多的企业,这是把等保合规要求落成日常运维动作的可行路径。