筑牢物理隔离内网防线,迪康端点安全一体化管理系统违规外联管控解决方案
一、方案概述
在政企、科研等大量涉密与高安全等级单位中,物理隔离内网是保护内部敏感资料、业务数据的基础防护手段。传统边界安全设备,如防火墙、网闸,仅能管控网络出口流量,无法感知终端侧私自搭建的外网通道。笔记本同时接入内网网线与手机热点、电脑插入 USB 随身 WiFi、主机配置双网卡、手机 USB 网络共享等行为,会直接击穿物理隔离防护体系,带来数据外泄、恶意代码入侵等重大安全风险。
迪康端点安全一体化管理系统,内置违规外联检测与处置模块,将安全管控能力下沉至每一台终端本地,实现从风险识别、实时处置、告警上报到审计归档的全流程闭环管控,助力单位规范终端网络行为,满足保密管理、等保合规的相关要求。
二、核心功能能力
2.1 终端本地实时检测
客户端部署在 Windows、国产信创(麒麟、统信 UOS 等)终端,持续监测终端网络连通状态。独立于网关设备,在终端本机识别外网连通通路,及时发现各类私接外网行为,弥补边界安全设备的检测盲区。
2.2 分级可自定义处置策略
管理员可基于终端安全等级,在管理平台配置分级处置动作,灵活适配不同区域的管理要求:
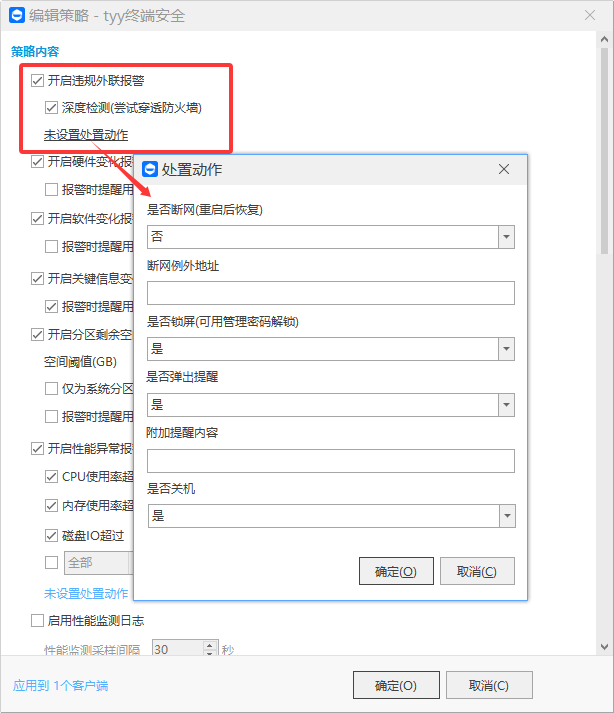
弹窗警示:终端弹出安全提醒,仅告警不阻断,适用于普通办公区域,用于安全警示教育;
网络切断:触发违规外联告警后,自动切断终端外网链路,阻断跨网访问;
终端锁屏:高密级保密场景启用,触发告警后终端自动锁屏,需管理员核验后解锁,严控风险扩散。
策略支持时间段管控,可限定仅在工作时段启用检测;支持离线本地生效。当终端与管理服务器网络中断时,检测规则与处置逻辑依旧在终端本机执行,待终端恢复连通后,自动将缓存告警日志回传平台。
2.3 例外名单管理,减少业务误报
内网中部分业务服务器、专用主机存在合法外网访问需求。平台支持添加设备例外清单,将授权主机纳入白名单,这类设备访问外网不会触发违规外联告警,避免大量无效告警增加运维工作量,保障业务系统稳定运行。
2.4 完整告警审计与报表导出
所有违规外联事件自动留存完整日志,记录终端名称、IP 地址、MAC 地址、告警触发时间、触发场景、执行处置动作。
独立违规外联事件管理页面,支持管理员检索、筛选、查看全部告警记录;
首页实时风险看板,直观展示全网外联风险态势;
支持告警报表一键导出,可直接用于保密自查、等保测评、安全事件溯源,满足合规审计台账要求。
三、可防护的典型违规外联场景
办公笔记本接入内网网线,同时连接手机个人热点 WiFi;
终端私自插入 USB 随身 WiFi,搭建独立外网访问通道;
主机配置双网卡,一张网卡接入内网,另一张访问互联网;
安卓手机开启 USB 网络共享,为内网电脑提供外网通路。
四、落地部署建议
资产梳理:梳理内网资产清单,区分保密终端、普通办公终端、业务服务器,提前建立例外设备台账;
试点先行:优先选取普通办公终端试点部署,初期使用弹窗告警模式,验证业务兼容性,排查误报;
分级下发策略:普通办公区域以告警审计为主;保密高安全区域启用断网、锁屏等强制处置;
常态化巡检:定期导出违规外联告警报表,分析高频风险终端,配套开展人员安全意识培训,技术管控与管理制度相结合。
五、方案价值
补齐边界防护短板:弥补防火墙、网闸无法监测终端私接外网的缺陷,构建 “边界 + 终端” 双层内网防护体系;
灵活管控不影响业务:分级处置 + 白名单例外机制,兼顾安全管控和业务连续性;
全链路审计满足合规:完整事件日志,支撑保密检查、等保测评材料归档;
异构终端统一管理:一套平台统一管控 Windows 与国产信创终端,降低多套安全产品运维成本。
结语
物理隔离不等于绝对安全,终端人为私接外网,是内网安全不可忽视的薄弱点。迪康端点安全一体化管理系统违规外联管控模块,以终端侧检测能力,实时发现、及时阻断跨网风险,帮助政企单位守住内网终端安全底线。
温馨提示:具体功能、支持操作系统版本,以实际产品版本为准,可联系我方获取测试环境评估。