做终端安全,很多人第一反应是"文档加密"。但数据外泄从来不止文件拷贝一条路:U盘插上就能带走、打印件直接外流、外部网站和邮件绕过管控、聊天工具随手转发……本文接上一篇文档加密方案,分享我们在迪康端点安全一体化管理系统中落地的四大泄密通道管控实践,全部来自真实部署经验。
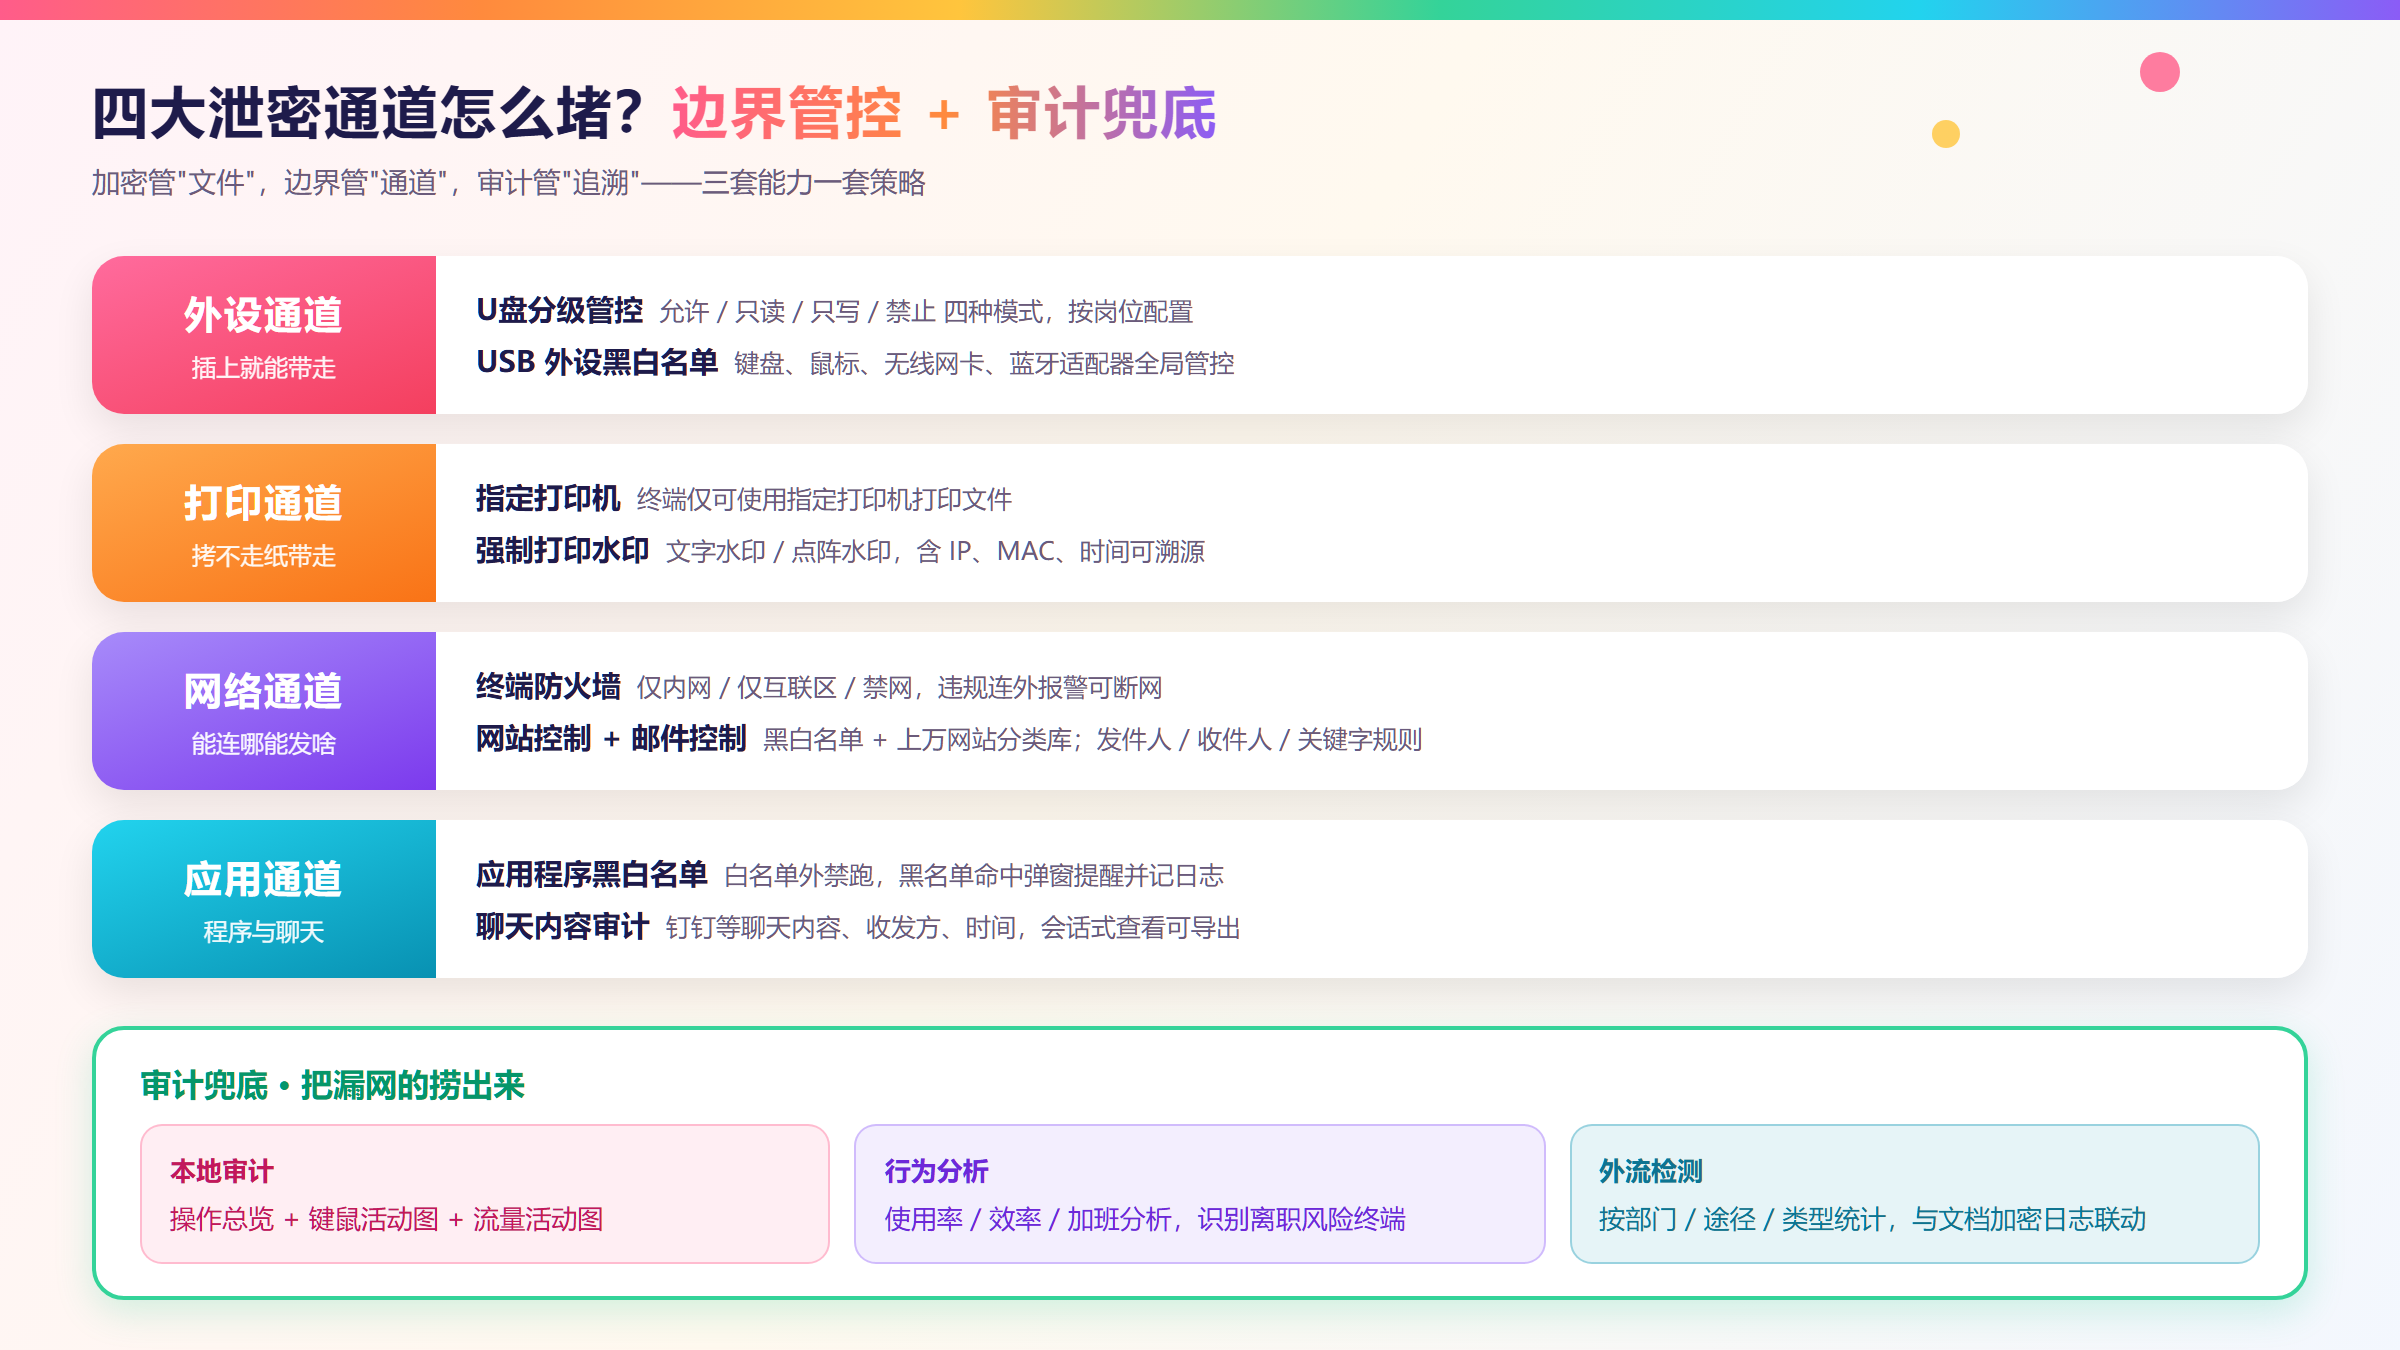
一、通道一:外设——U盘分级 + USB黑白名单
问题:U盘是终端数据外流最直接、最难防的通道。
方案:不搞一刀切,按岗位分级:
允许使用 / 只读使用 / 只写使用 / 禁止使用 四种模式;
只读模式防"拷走",只写模式适用于数据采集等单向场景;
支持"使用/写入U盘须提交申请",例外场景走审批闭环。
配套:USB外设黑白名单,覆盖键盘、鼠标、无线网卡、蓝牙适配器等,全局生效,防止"外设开热点绕过网络管控"。
二、通道二:打印——指定打印机 + 强制水印
问题:文件拷不走,打印成纸质照样泄密,且难追溯。
方案:
三、通道三:网络——防火墙、网站、邮件三管齐下
问题:终端能连哪些网、能访问哪些站、能发什么邮件,缺乏边界。
方案:
终端防火墙:按角色设置仅内网 / 仅内部互联区 / 禁止所有网络访问;违规连外网自动报警,可配置"报警时断网(重启恢复)"+ 断网例外地址;
网站控制:黑白名单 + 内置上万条网站分类库(视频/购物/游戏一键管控);
邮件控制:发件人规则、任一收件人规则、主题/正文关键字规则,三类规则拦截敏感外发邮件。
四、通道四:应用与聊天——程序白名单 + 聊天审计
问题:未授信程序、聊天工具是敏感文件外发的"高速通道"。
方案:
五、审计兜底:把"漏网的"捞出来
管控再严也有漏网,审计是最后一道网:
本地审计:当日操作总览 + 键鼠活动图 + 流量活动图;
行为分析:终端使用率、工作效率、加班/未关机分析,并支持离职风险识别——离职前是数据外泄高发期,提前干预比事后追溯更有价值;
文档外流检测:按部门、途径、类型统计全网外流情况,与文档加密日志联动形成证据链。
六、配置建议速查
管控对象建议动作备注核心研发/财务终端U盘禁止使用、USB白名单收紧与文档加密联动一般办公终端U盘只读 + 使用申请审批兼顾效率所有终端打印强制水印、指定打印机文字水印即可,敏感区用点阵有外网需求的岗位网站白名单 + 邮件关键字拦截审批制放行全员开启本地审计 + 行为分析月度复核异常报告
七、踩坑记录
别一上来就全禁:外设/网站全禁最容易引发业务反弹,先试点部门灰度,用数据说话再推广;
“禁止"要配"审批”:把硬禁升级为申请-审批-审计,用户接受度高,审计数据也更全;
断网报警要配例外:直接断网影响大,先报警 + 例外地址,确认是恶意行为再升级处置;
行为分析与管控联动:离职风险名单出来不是终点,要触发外发审批加严、敏感权限回收。
总结
终端防泄漏 = 文件加密 + 通道管控 + 行为审计,三者缺一不可。本文的四大通道管控方案与上一篇文档加密方案组合使用,即可覆盖终端数据外流的主要路径。欢迎交流落地细节。